SSL 代理
SSL 代理充当中介,在客户端和服务器之间执行 SSL 加密和解密。启用 SSL 转发代理后,可以更好地了解应用程序使用情况。
SSL 代理概述
有关支持的功能和平台的完整列表,请参阅功能浏览器中的 SSL 代理。
安全套接字层 (SSL) 是一种应用级协议,用于为互联网提供加密技术。SSL,也称为传输层安全性 (TLS),通过隐私、身份验证、机密性和数据完整性的组合来确保客户端和服务器之间的数据安全传输。SSL 依靠证书和私钥-公钥交换对来实现这种级别的安全性。
SSL 代理是在客户端和服务器之间执行 SSL 加密和解密的透明代理。
SSL 代理如何工作?
SSL 代理通过以下组合在客户端和服务器之间提供数据的安全传输:
-
验证服务器身份验证通过启用 Web 浏览器来验证 Web 服务器的身份来防止欺诈性传输。
-
机密性 - SSL 通过加密数据来强制机密性,以防止未经授权的用户窃听电子通信;从而确保通信的隐私。
-
完整性 - 消息完整性可确保通信内容不被篡改。
SRX 系列防火墙作为 SSL 代理,管理客户端一端与服务器之间的 SSL 连接,并执行以下操作:
-
客户端与 SRX 系列之间的 SSL 会话 - 当从客户端到服务器启动 SSL 会话时,终止来自客户端的 SSL 连接。SRX 系列防火墙解密流量,检查其是否存在攻击(双向),并代表客户端发起与服务器的连接。
-
服务器与 SRX 系列之间的 SSL 会话 - 当从外部服务器到本地服务器启动 SSL 会话时,终止来自服务器的 SSL 连接。SRX 系列防火墙从客户端接收明文,并将数据加密后作为密文传输到 SSL 服务器。另一方面,SRX 系列对来自 SSL 服务器的流量进行解密,检查其是否受到攻击,并将数据以明文形式发送给客户端。
-
允许检查加密流量。
SSL代理服务器通过加密技术确保数据的安全传输。SSL 依靠证书和私钥-公钥交换对来提供安全通信。有关详细信息,请参阅 SSL 证书。
为了在 SRX 系列防火墙与其客户端/服务器之间建立和维护 SSL 会话,SRX 系列防火墙会对其接收的流量应用安全策略。当流量符合安全策略标准时,SSL 代理将作为安全策略中的应用服务启用。
具有应用安全性服务的 SSL 代理
图 1 显示了 SSL 代理如何处理加密有效负载。
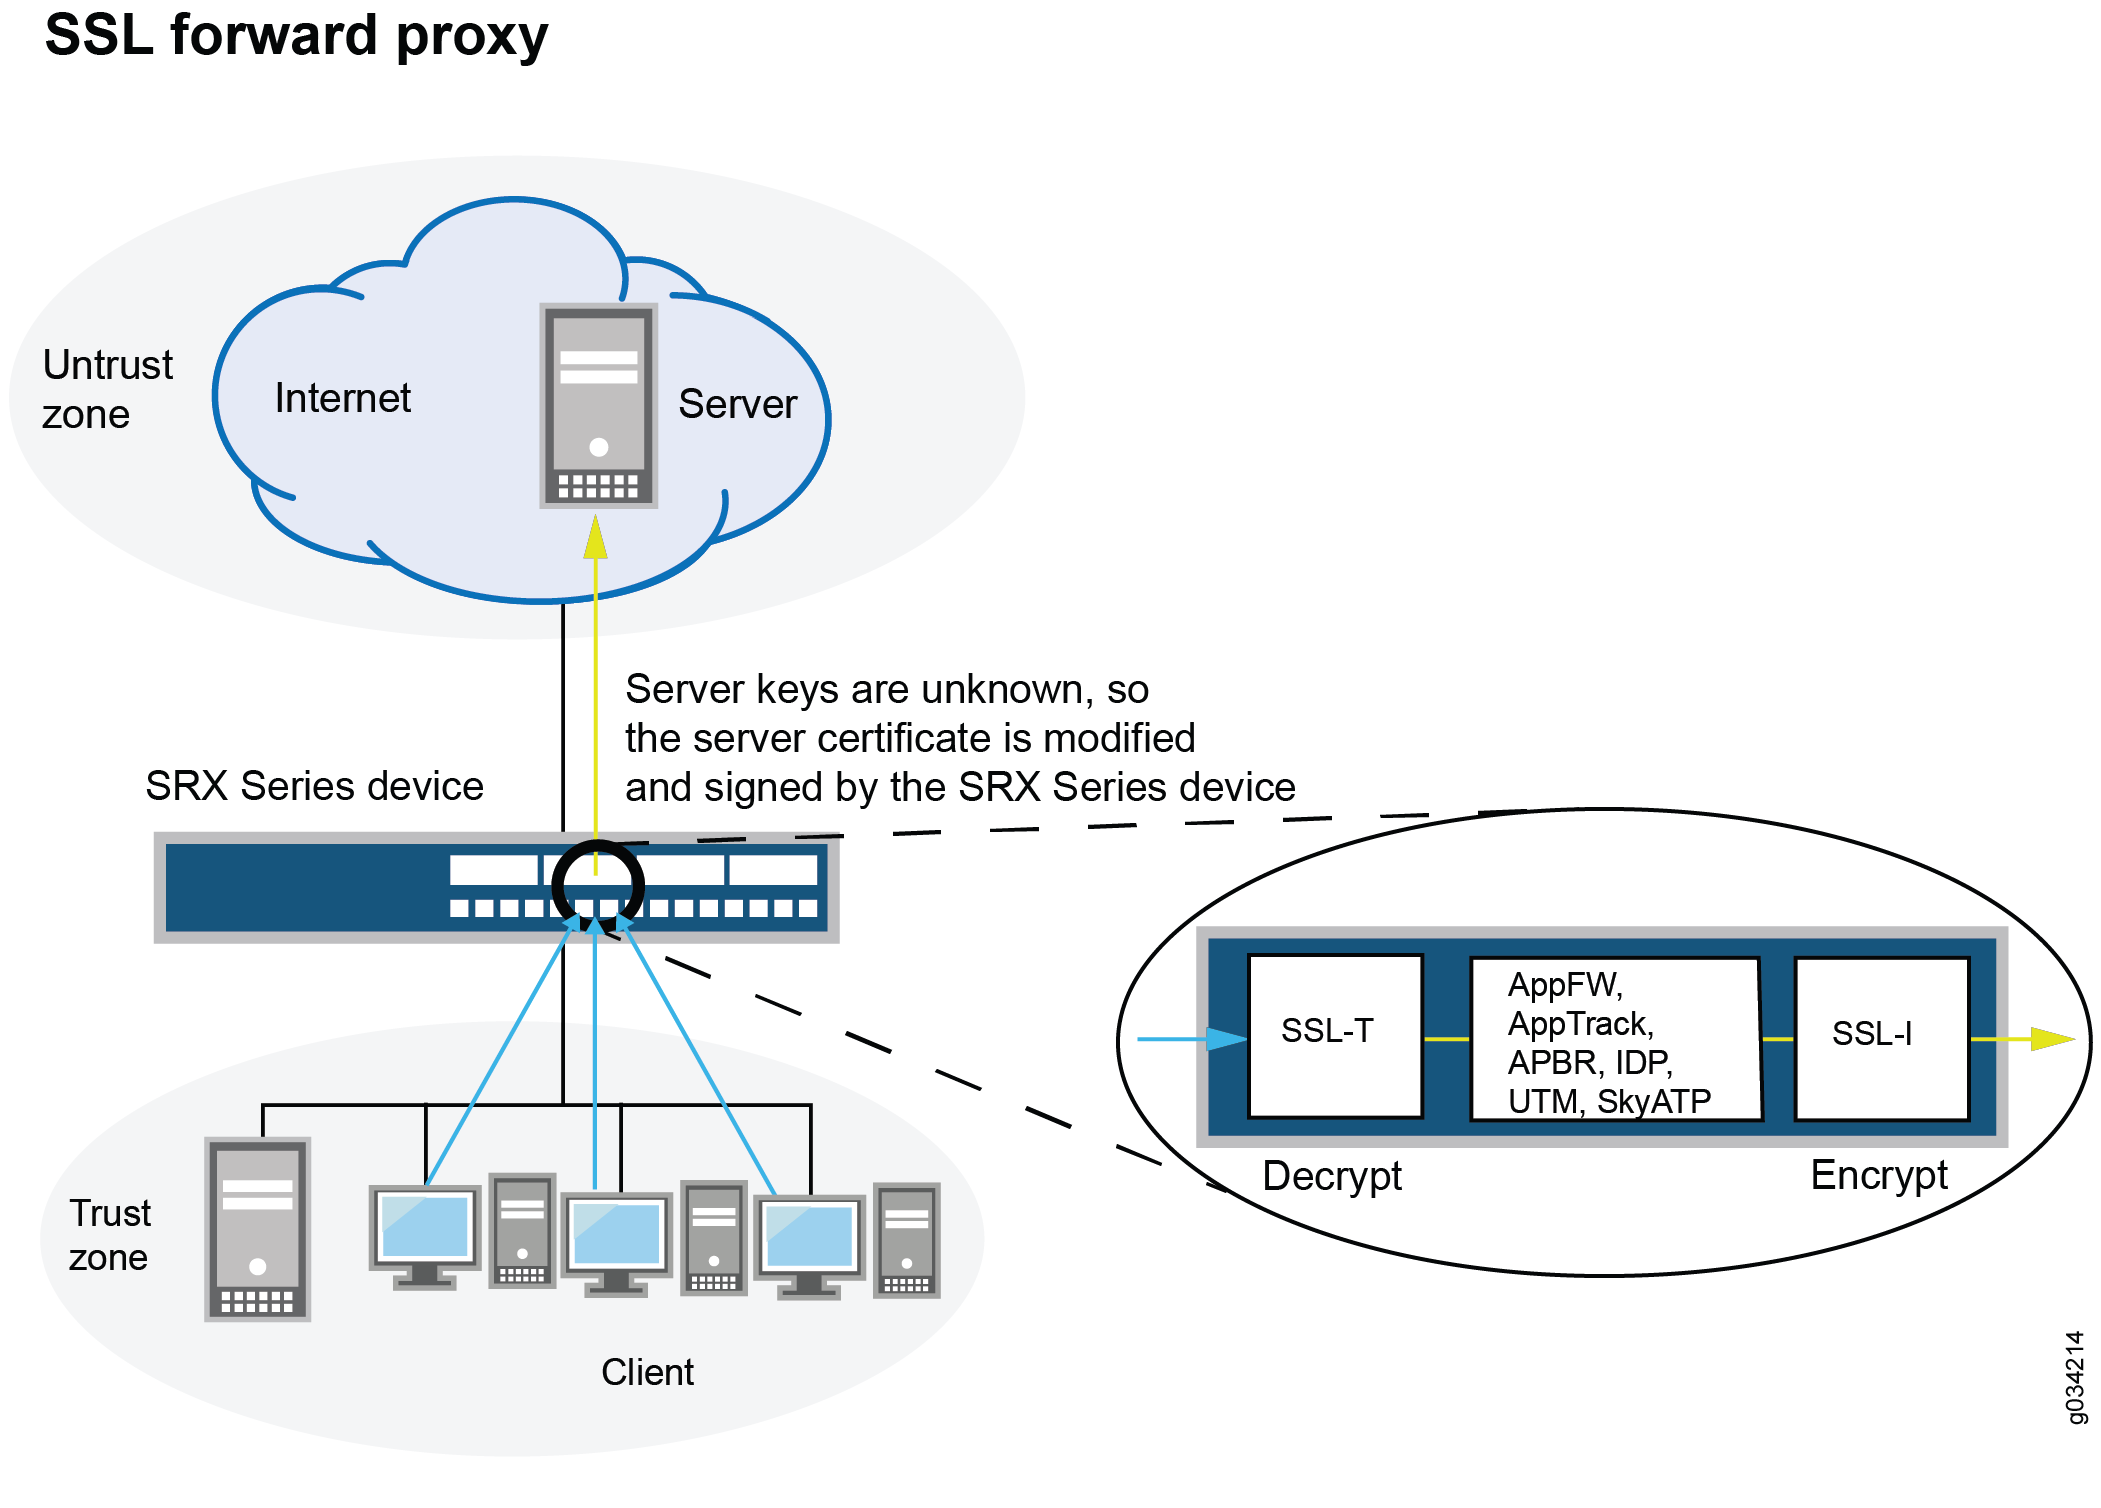 上的 SSL 代理
配置了应用防火墙 (AppFW)、入侵检测和防御 (IDP)、应用跟踪 (AppTrack)、内容安全性和 ATP 云等高级安全性服务时,SSL 代理将通过终止来自客户端的 SSL 会话并建立到服务器的新 SSL 会话来充当 SSL 服务器。SRX 系列防火墙会解密然后重新加密所有 SSL 代理流量。
IDP、AppFW、AppTracking、基于高级策略的路由 (APBR)、内容安全性、ATP 云和 ICAP 服务重定向可以使用来自 SSL 代理的解密内容。如果未配置这些服务,则即使将 SSL 代理配置文件附加到防火墙策略,也会绕过 SSL 代理服务。
通过 SSL 代理的实现,AppID 可以识别使用 SSL 加密的应用程序。SSL 代理可以在常规防火墙策略规则中启用为应用程序服务。入侵检测和防御 (IDP)、应用防火墙 (AppFW)、应用跟踪 (AppTrack)、基于高级策略的路由 (APBR) 服务、内容安全性、ATP 云和安全性智能 (SecIntel) 可以使用来自 SSL 代理的解密内容。
要确定特定平台或 Junos OS 版本是否支持某个功能,请参阅 功能浏览器
在 SSL 有效负载上,IDP 可以检查攻击和异常情况;例如,HTTPS 上的 HTTP 块长度溢出。在 Facebook 等加密应用上,AppFW 可以强制执行策略,而 AppTrack(当在始和至区域中配置时)可以基于动态应用报告日志记录问题。
如果未配置任何服务(AppFW、IDP 或 AppTrack),则即使 SSL 代理已连接到防火墙策略,也会绕过 SSL 代理服务。
如果为会话启用了 SSL 代理,则 IDP 模块将不会对该会话执行 SSL 检查。也就是说,如果在会话上同时启用了 SSL 检查和 SSL 代理,则 SSL 代理将始终优先。
利用动态应用识别
SSL 代理使用应用识别服务来动态检测特定会话是否经过 SSL 加密。仅当会话经过 SSL 加密时,才允许使用 SSL 代理。以下规则适用于会话:
-
会话在应用程序系统缓存中标记 Encrypted=Yes 。如果会话已标记 Encrypted=Yes,则表示该会话的应用程序标识的最终匹配是 SSL 加密的,并且 SSL 代理将转换为可以启动代理功能的状态。
-
会话在应用程序系统缓存中标记 Encrypted=No 。如果在应用程序系统缓存中找到非 SSL 条目,则表示该会话的应用程序标识的最终匹配项是非 SSL,并且 SSL 代理将忽略该会话。
-
在应用程序系统缓存中找不到条目。这可能发生在第一个会话上,或者当应用程序系统缓存已被清理或过期时。在这种情况下,SSL 代理无法等待最终匹配(需要双向流量)。在 SSL 代理中,仅当 SSL 代理发起 SSL 握手时,才会发生相反方向的流量。最初,对于此类方案,SSL 代理会尝试利用来自应用程序识别的预匹配或积极匹配结果,如果结果指示 SSL,则 SSL 代理将继续进行握手。
-
由于资源限制和其他错误,应用识别失败。每当应用程序识别的结果不可用时,SSL 代理将假定静态端口绑定,并尝试在会话上启动 SSL 握手。这对于实际的 SSL 会话将成功,但将导致非 SSL 会话的会话被丢弃。
SSL 代理的类型
SSL代理是一种透明代理,用于在客户端和服务器之间进行SSL加密和解密。SRX 在客户端的角度充当服务器,从服务器的角度它又充当客户端。在 SRX 系列防火墙上,使用相同的回显系统 SSL-T-SSL [客户端的终止器] 和 SSL-I-SSL [服务器端的发起器],支持客户端保护(正向代理)和服务器保护(反向代理)。
SRX 系列防火墙支持以下类型的 SSL 代理:
-
客户端保护 SSL 代理,也称为转发代理 — SRX 系列防火墙驻留在内部客户端和外部服务器之间。代理出站会话,即本地发起的 SSL 会话到互联网。它可以解密并检查从内部用户到 Web 的流量。
-
服务器保护 SSL 代理,也称为反向代理 — SRX 系列防火墙驻留在内部服务器和外部客户端之间。代理入站会话,即从互联网到本地服务器的外部发起的 SSL 会话。
有关 SSL 正向代理和反向代理的更多信息,请参阅 配置 SSL 代理。
支持的 SSL 协议
用于 SSL 初始和终止服务,SRX 系列防火墙支持以下 SSL 协议:
-
TLS 版本 1.2 — 此增强版本的 TLS 为加密算法的协商提供了更高的灵活性。
-
TLS 版本 1.3 — 此增强版本的 TLS 提供了更高的安全性和更好的性能。
在最近的 Junos OS 版本中,SSL 代理的 TLS 1.0 和 TLS 1.1 协议版本已被弃用,而不是立即删除,以提供向后兼容性并让您的配置符合新配置的机会。
使用 TLS 1.3 时,SRX 系列防火墙支持 secp256r1 组进行密钥交换,以便与服务器建立连接。如果服务器仅支持 secp384r1,则连接将终止。
SRX 系列防火墙支持 SNI for SSL Initiation (SSL-I) 流程。服务器名称指示 (SNI) 是 SSL/TLS 报头的扩展,在 SSL 握手完成之前,它在 HTTPS“Client Hello”交换期间以明文形式携带目标服务器的主机名。
SSL 代理的好处
-
解密 SSL 流量以获取精细的应用信息,并使您能够应用高级安全服务保护并检测威胁。
-
强制客户端和服务器使用强协议和密码。
-
提供对 SSL 加密流量中嵌入威胁的可见性和防护。
-
控制需要使用选择性 SSL 代理解密的内容。
逻辑系统支持
可以在使用逻辑系统配置的防火墙策略上启用 SSL 代理;但是,请注意以下限制:
-
逻辑系统配置中当前不支持“服务”类别。由于 SSL 代理位于“服务”下,因此无法按逻辑系统配置 SSL 代理配置文件。
-
由于在全局级别(在“服务 SSL 代理”内)配置的代理配置文件在逻辑系统配置中可见,因此可以在全局级别配置代理配置文件,然后将其附加到一个或多个逻辑系统的防火墙策略。
限制
在所有 SRX 系列防火墙上,当前的 SSL 代理实施具有以下连接限制:
-
不推荐使用 SSLv3.0 协议。
-
不支持 SSLv2 协议。使用 SSLv2 的 SSL 会话将被丢弃。
-
仅支持 X.509v3 证书。
-
不支持SSL握手的客户端身份验证。
-
强制客户端证书身份验证的 SSL 会话将被丢弃。
-
请求重新协商的 SSL 会话将被丢弃。
- 对于 SRX 系列防火墙,对于特定会话,仅当同时启用了与 SSL 流量相关的功能时,才会启用 SSL 代理。与 SSL 流量相关的功能包括 IDP、应用识别、应用防火墙、应用跟踪、基于高级策略的路由、内容安全性、ATP 云和 ICAP 重定向服务。如果会话上这些功能均未处于活动状态,则 SSL 代理将绕过会话,并且在此场景中不会生成日志。
- 在多节点高可用性设置中运行的 SRX 系列防火墙不支持 SSL 代理功能。
也可以看看
变更历史表
是否支持某项功能取决于您使用的平台和版本。使用 功能资源管理器 确定您的平台是否支持某个功能。