网络流数据
总结 网络洞察 分析客户端和服务器之间的网络通信。通信显示为数据流或内容流。
例如,考虑一个简单的 HTTP Web 连接。协商 TCP 握手后,客户端会向服务器提出 HTTP 请求。服务器使用 HTTP 响应进行响应。JSA 威胁分析将客户端与服务器之间的通信表示为双向流会话。如果流会话跨越几分钟,JSA 会显示连接保持活动的每一分钟的摘要流记录。这些流记录由 Flow ID 属性链接,流 ID 属性提供了一种监控同一会话中所有流记录的方法。
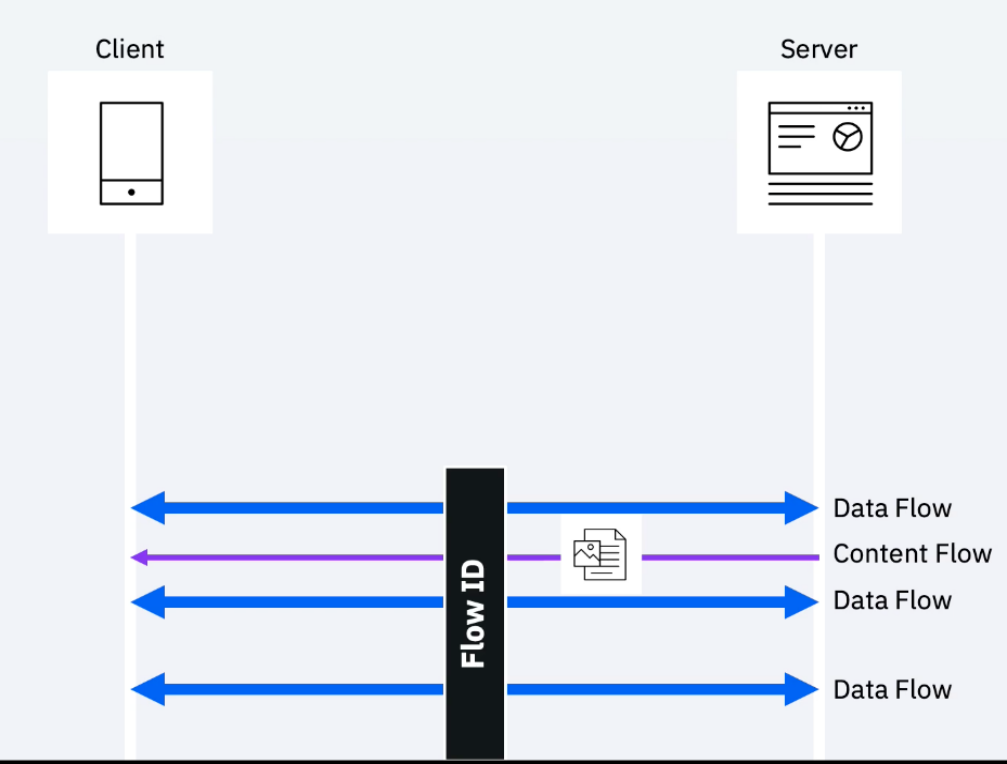
如果按 “流类型”进行筛选,则标准数据流和内容流都显示在过滤器结果中。创建规则时,不能使用 流类型 字段来区分数据流和内容流。
数据流
数据流是传统流记录。它们也称为 标准流,包括有效负载样本,并在字节和数据包计数器中显示非零值。在 基本 检查级别, Network Insights 仅创建数据流。数据流包含的信息与 QFlow 进程收集的信息相同。
将鼠标悬停在“网络活动”选项卡的“流类型”列上时,数据流的工具提示会显示“标准流”。
内容流
内容流包含 Network Insights 在更深入的分析和元数据提取级别收集的信息。内容流不包括有效负载样本,所有字节和数据包计数器显示为零。内容流通过Flow ID字段链接到相应的数据流。只有当检查级别设置为“丰富”或“高级”时,网络见解才会创建内容流。
将鼠标悬停在“网络活动”选项卡的“流类型”列上时,内容流的工具提示会显示“标准流”。