下载并运行瞻博网络 ATP 云脚本
瞻博网络 ATP 云使用 Junos OS 操作脚本来帮助您配置 SRX 系列防火墙以连接到瞻博网络 ATP 云云服务。此脚本执行以下任务:
-
将证书颁发机构 (证书颁发机构) 证书下载并安装到 SRX 系列防火墙上。
您必须允许端口 8444 和 7444 上的流量流向 junipersecurity.net 域,因为基于可信平台模块 (TPM) 的证书用于SRX 系列防火墙与 ATP 云之间的连接瞻博网络。要确定 SRX 系列防火墙是否支持 TPM 2.0 和基于 TPM 的证书,请参阅 功能浏览器。有关在 SRX 系列防火墙上使用 TPM 的详细信息,请参阅 AAMW 和 SSL/TLS 的基于 TPM 的证书。
对于新注册的基于 TPM 和非基于 TPM 的设备,只能在端口 443 上允许流量流向 junipersecurity.net 域。
-
创建本地证书并将这些证书注册到云服务器。
-
在 SRX 系列防火墙上执行基本的瞻博网络 ATP 云配置。
-
与云服务器建立安全连接。
瞻博网络 ATP 云要求您的路由引擎(控制平面)和数据包转发引擎(数据平面)都可以连接到互联网。
数据平面连接不应源自管理接口或环路接口,如 fxp0 或 lo0。无需打开 SRX 系列防火墙上的任何端口即可与云服务器通信。但是,如果中间有一个设备(如防火墙),则该设备必须打开端口 443。
SRX 系列防火墙使用默认 inet.0 路由表和 inet.0 的接口部分作为源接口,用于从 SRX 系列防火墙到瞻博网络 ATP 云的控制平面连接。如果 SRX 系列防火墙上唯一面向互联网的接口是路由实例的一部分,则建议添加指向路由实例的静态路由。否则,控制连接将无法建立。
瞻博网络 ATP 云要求您的 SRX 系列防火墙主机名仅包含字母数字 ASCII 字符(a-z、a-z、0-9)、下划线符号 (_) 和破折号 (-)。
对于 SRX300、SRX320、SRX340、SRX345、SRX380 和 SRX550 系列防火墙,您必须先运行命令 set security forwarding-process enhanced-services-mode 并重新启动设备,然后才能运行 op 脚本或运行 request services advanced-anti-malware enroll 命令。
从 Junos OS 19.3R1 版开始,您可以使用 SRX 系列防火墙上的命令将 request services advanced-anti-malware enroll 设备注册到瞻博网络 ATP 云 Web 门户。使用此命令,您不必在 Web 门户上执行任何注册任务。所有注册均通过 SRX 系列防火墙上的 CLI 完成。请参阅 使用 CLI 注册 SRX 系列防火墙。
要下载并运行瞻博网络 ATP 云脚本,请执行以下步骤:
- 在 Web UI 中,单击 “设备” ,然后单击“ 注册”。
此时将显示“注册”窗口。见 图 1。
图 1:注册 SRX 系列防火墙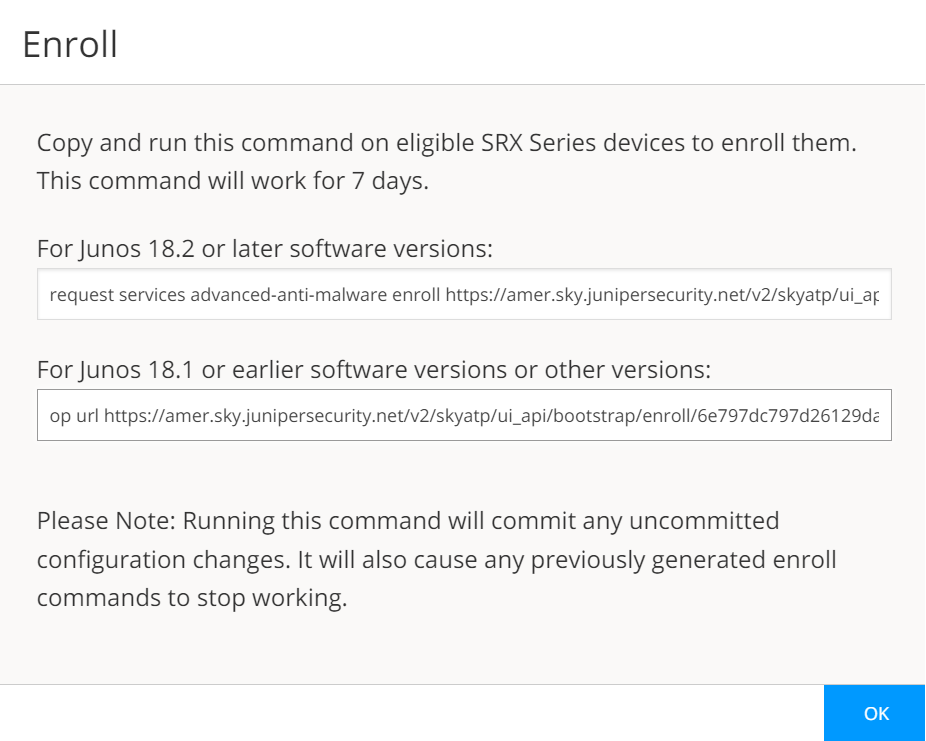
- 在瞻博网络 ATP 云 Web 门户中,单击 设备。
您注册的 SRX 系列防火墙现在显示在表格中。参见 图 2。
图 2:已注册的 SRX 系列防火墙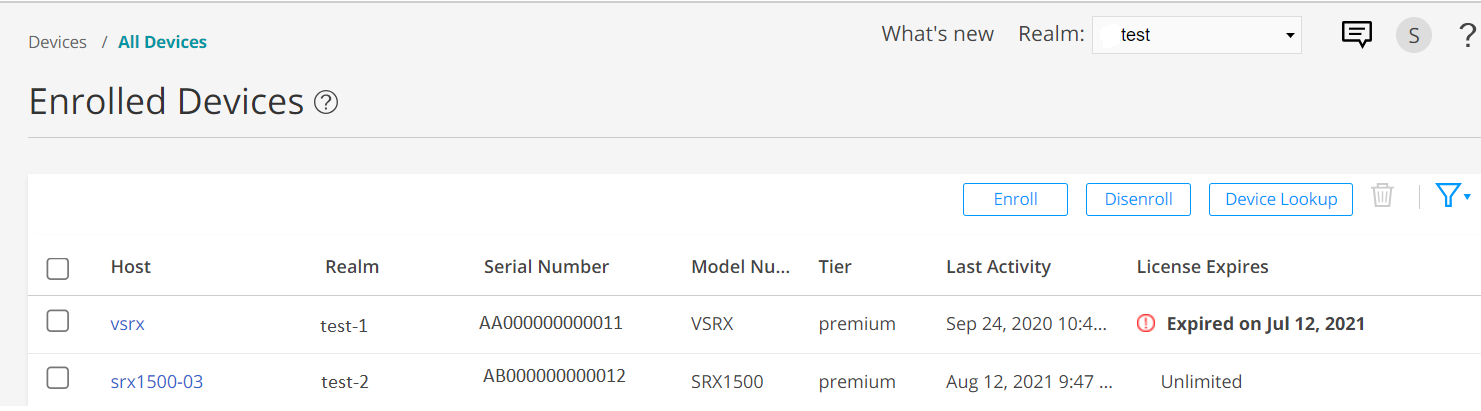 示例
配置完成后,SRX 系列防火墙将通过通过安全通道 (TLS 1.2) 建立的多个持久连接与云进行通信。SRX 系列防火墙使用 SSL 客户端证书进行身份验证。
如前所述,该脚本会在 SRX 系列防火墙上执行基本的瞻博网络 ATP 云配置。这些配置包括:
-
创建默认配置文件。
-
建立与云服务器的安全连接。下面是一个例子。您的确切 URL 取决于您所在的地理位置。见表 表 1.
表 1:客户门户 URL 定位
客户门户网站 URL
美国
客户门户: https://amer.sky.junipersecurity.net
欧盟
客户门户: https://euapac.sky.junipersecurity.net
亚太地区
客户门户: https://apac.sky.junipersecurity.net
加拿大
客户门户: https://canada.sky.junipersecurity.net
此网址仅为示例,并非适用于所有地理位置:
set services advanced-anti-malware connection url srxapi-tpm-v2.sky.junipersecurity.net .
 set services advanced-anti-malware connection authentication tls-profile aamw-ssl
-
配置 SSL 代理。
set services ssl initiation profile aamw-ssl trusted-ca aamw-secintel-ca
set services ssl initiation profile aamw-ssl client-certificate aamw-srx-cert
set services security-intelligence authentication tls-profile aamw-ssl
set services advanced-anti-malware connection authentication tls-profile aamw-ssl
set services ssl initiation profile aamw-ssl trusted-ca aamw-cloud-ca
-
配置云源(允许列表、阻止列表等)。
-
为基于 TPM 的设备输入以下 CLI 命令:
set services security-intelligence url https://cloudfeeds-tpm-v2.sky.junipersecurity.net/api/manifest.xml
set services security-intelligence authentication tls-profile aamw-ssl
-
为非基于 TPM 的设备输入以下 CLI 命令:
set services security-intelligence url https://cloudfeeds-v2.sky.junipersecurity.net/api/manifest.xml
set services security-intelligence authentication tls-profile aamw-ssl
-
瞻博网络 ATP 云使用 SSL 转发代理作为客户端和服务器身份验证。SSL 转发代理现在不会将签名证书及其颁发者的证书导入客户端浏览器的可信 ca 列表中,而是生成证书链并将此证书链发送给客户端。证书链接有助于消除将 SSL 转发代理的签名证书分发给客户端的需要,因为客户端现在可以隐式信任 SSL 转发代理证书。
以下 CLI 命令分别将本地证书加载到 PKID 缓存中,并将证书链加载到 PKID 中的证书颁发机构证书缓存中。
request security pki local-certificate load filename ssl_proxy_ca.crt key sslserver.key certificate-id ssl-inspect-ca
request security pki ca-certificate ca-profile-group load ca-group-name ca-group-name filename certificate-chain
地点:
| ssl_proxy_ca.crt (Signing certificate) |
是否由管理员或中间证书颁发机构签名的 SSL 转发代理证书。 |
| sslserver.key |
是密钥对。 |
| ssl-inspect-ca |
是 SSL 转发代理在 SSL 转发代理配置文件中配置 root-ca 时使用的证书 ID。 |
| certificate-chain |
是包含证书链的文件。 |
如果由于 PKI 限制,SRX 系列防火墙处于 FIPS 模式,则无法将 SRX 系列防火墙注册到瞻博网络 ATP 云。
要检查证书,请参阅 瞻博网络高级威胁防御云故障排除:检查证书。如果遇到证书问题,建议重新运行 op 脚本。