Entender as políticas de roteamento
Para alguns fornecedores de plataformas de roteamento, o fluxo de rotas ocorre entre vários protocolos. Se, por exemplo, você quiser configurar a redistribuição do RIP para o OSPF, o processo RIP informará ao processo OSPF que ele tem rotas que podem ser incluídas para redistribuição. No Junos OS, não há muita interação direta entre os protocolos de roteamento. Em vez disso, existem pontos de encontro centrais onde todos os protocolos instalam suas informações de roteamento. Estas são as principais tabelas de roteamento unicast inet.0 e inet6.0.
A partir dessas tabelas, os protocolos de roteamento calculam a melhor rota para cada destino e colocam essas rotas em uma tabela de encaminhamento. Essas rotas são então usadas para encaminhar o tráfego do protocolo de roteamento em direção a um destino e podem ser anunciadas aos vizinhos.
Importação e exportação de rotas
Dois termos — importação e exportação — explicam como as rotas se movem entre os protocolos de roteamento e a tabela de roteamento.
-
Quando o Mecanismo de Roteamento coloca as rotas de um protocolo de roteamento na tabela de roteamento, ele está importando rotas para a tabela de roteamento.
-
Quando o Mecanismo de Roteamento usa rotas ativas da tabela de roteamento para enviar um anúncio de protocolo, ele está exportando rotas da tabela de roteamento.
Observação:O processo de movimentação de rotas entre um protocolo de roteamento e a tabela de roteamento é descrito sempre do ponto de vista da tabela de roteamento. Ou seja, as rotas são importadas para uma tabela de roteamento de um protocolo de roteamento e são exportadas de uma tabela de roteamento para um protocolo de roteamento. Lembre-se dessa distinção ao trabalhar com políticas de roteamento.
Como mostrado na Figura 1, você usa políticas de roteamento de importação para controlar quais rotas são colocadas na tabela de roteamento e políticas de roteamento de exportação para controlar quais rotas são anunciadas da tabela de roteamento para os vizinhos.
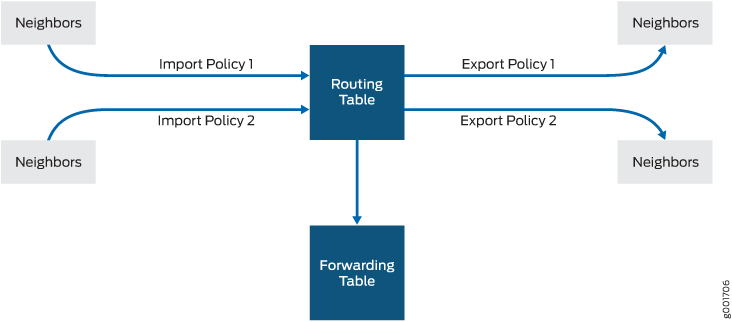
Em geral, os protocolos de roteamento colocam todas as suas rotas na tabela de roteamento e anunciam um conjunto limitado de rotas da tabela de roteamento. As regras gerais para lidar com as informações de roteamento entre os protocolos de roteamento e a tabela de roteamento são conhecidas como estrutura de política de roteamento.
A estrutura da política de roteamento é composta de regras padrão para cada protocolo de roteamento que determinam quais rotas o protocolo coloca na tabela de roteamento e anuncia a partir da tabela de roteamento. As regras padrão para cada protocolo de roteamento são conhecidas como políticas de roteamento padrão.
Você pode criar políticas de roteamento para antecipar as políticas padrão, que estão sempre presentes. Uma política de roteamento permite que você modifique a estrutura da política de roteamento para atender às suas necessidades. Você pode criar e implementar suas próprias políticas de roteamento para fazer o seguinte:
-
Controle quais rotas um protocolo de roteamento coloca na tabela de roteamento.
-
Controle quais rotas ativas um protocolo de roteamento anuncia na tabela de roteamento. Uma rota ativa é uma rota escolhida entre todas as rotas na tabela de roteamento para chegar a um destino.
-
Manipule as características da rota como um protocolo de roteamento, coloca a rota na tabela de roteamento ou anuncia a rota da tabela de roteamento.
Você pode manipular as características da rota para controlar qual rota é selecionada como a rota ativa para chegar a um destino. A rota ativa é colocada na tabela de encaminhamento e é usada para encaminhar o tráfego em direção ao destino da rota. Em geral, a rota ativa também é anunciada para os vizinhos de um roteador.
Rotas ativas e inativas
Quando existem várias rotas para um destino na tabela de roteamento, o protocolo seleciona uma rota ativa e essa rota é colocada na tabela de roteamento apropriada. Para rotas de custo igual, o Junos OS coloca vários próximos saltos na tabela de roteamento apropriada.
Quando um protocolo está exportando rotas da tabela de roteamento, ele exporta apenas rotas ativas. Isso se aplica a ações especificadas por políticas de exportação padrão e definidas pelo usuário.
Ao avaliar rotas para exportação, o Mecanismo de Roteamento usa apenas rotas ativas da tabela de roteamento. Por exemplo, se uma tabela de roteamento contiver várias rotas para o mesmo destino e uma rota tiver uma métrica preferível, somente essa rota será avaliada. Em outras palavras, uma política de exportação não avalia todas as rotas; Ele avalia apenas as rotas que um protocolo de roteamento tem permissão para anunciar a um vizinho.
Por padrão, o BGP anuncia rotas ativas. No entanto, você pode configurar o BGP para anunciar rotas inativas, que vão para o mesmo destino que outras rotas, mas têm métricas menos preferíveis.
Rotas configuradas explicitamente
Uma rota configurada explicitamente é uma rota que você configurou. As rotas diretas não são configuradas explicitamente. Eles são criados como resultado da configuração de endereços IP em uma interface. As rotas configuradas explicitamente incluem rotas agregadas, geradas, locais e estáticas. (Uma rota agregada é uma rota que destila grupos de rotas com endereços comuns em uma rota. Uma rota gerada é uma rota usada quando a tabela de roteamento não tem informações sobre como chegar a um destino específico. Uma rota local é um endereço IP atribuído a uma interface de roteador. Uma rota estática é uma rota imutável para um destino.)
O software de estrutura de políticas trata rotas diretas e explicitamente configuradas como se fossem aprendidas por meio de protocolos de roteamento; portanto, eles podem ser importados para a tabela de roteamento. As rotas não podem ser exportadas da tabela de roteamento para o pseudoprotocolo, porque esse protocolo não é um protocolo de roteamento real. No entanto, rotas agregadas, diretas, geradas e estáticas podem ser exportadas da tabela de roteamento para protocolos de roteamento, enquanto as rotas locais não.
Base de dados dinâmica
No Junos OS versão 9.5 e posterior, você pode configurar políticas de roteamento e determinados objetos de política de roteamento em um banco de dados dinâmico que não está sujeito à mesma verificação exigida pelo banco de dados de configuração padrão. Como resultado, você pode confirmar rapidamente essas políticas de roteamento e objetos de política, que podem ser referenciados e aplicados na configuração padrão, conforme necessário. O BGP é o único protocolo ao qual você pode aplicar políticas de roteamento que fazem referência a políticas configuradas no banco de dados dinâmico. Depois que uma política de roteamento baseada no banco de dados dinâmico é configurada e confirmada na configuração padrão, você pode fazer alterações rapidamente nas políticas de roteamento existentes modificando objetos de política no banco de dados dinâmico. Como o Junos OS não valida mudanças de configuração no banco de dados dinâmico, ao usar esse recurso, você deve testar e verificar todas as alterações de configuração antes de confirmá-las.
Referências de políticas circulares
Ao criar políticas de roteamento, você pode compor várias políticas usando from policy policy-name instruções and then next policy . O software agora valida essas cadeias de políticas durante a confirmação e rejeita qualquer configuração que introduza uma referência circular.
Uma referência circular ocorre quando uma política se refere a si mesma diretamente ou quando uma sequência de políticas forma um loop (por exemplo, a Política A se refere à Política B e a Política B se refere à Política A). Essas configurações não são suportadas. Se a confirmação detectar uma referência de política circular, a confirmação falhará e você deverá corrigir a estrutura da política antes que a configuração possa ser ativada.