Certificados Digitais
Conheça os certificados digitais e saiba como configurá-los.
Um certificado digital é um meio eletrônico para verificar sua identidade por meio de um terceiro confiável, conhecido como CA. Como alternativa, você pode usar um certificado autoassinado para atestar sua identidade.
O processamento manual de certificados inclui a geração de uma solicitação PKCS10, o envio à CA, a recuperação do certificado assinado e o carregamento manual do certificado no dispositivo da Juniper Networks. Com base no seu ambiente de implantação, você pode usar o SCEP ou o CMPv2 para registro de certificado online.
Para usar um certificado digital para autenticar sua identidade ao estabelecer uma conexão VPN segura, faça o seguinte:
-
Obtenha um certificado de CA do qual você pretende obter um certificado local e, em seguida, carregue o certificado de CA no dispositivo. O certificado de CA pode conter uma CRL para identificar certificados inválidos.
-
Obtenha um certificado local da CA cujo certificado de CA você carregou anteriormente e, em seguida, carregue o certificado local no dispositivo. O certificado local estabelece a identidade do dispositivo da Juniper Networks com cada conexão de túnel.
Gerar certificados digitais manualmente: visão geral da configuração
Para obter certificados digitais manualmente:
-
Gere um par de chaves no dispositivo. Consulte Certificados digitais autoassinados.
-
Crie um perfil de CA ou perfis contendo informações específicas de uma CA. Consulte Exemplo: Configurar um perfil de CA.
-
Gere o CSR para o certificado local e envie-o para o servidor de CA. Consulte Exemplo: Gerar manualmente um CSR para o certificado local e enviá-lo ao servidor de CA.
-
Carregue o certificado no dispositivo. Consulte Exemplo: Carregar certificados locais e de CA manualmente.
-
Configure o recadastramento automático. Consulte Exemplo: Usando o SCEP para renovar automaticamente um certificado local.
-
Se necessário, carregue a CRL do certificado no dispositivo. Consulte Exemplo: carregar manualmente uma CRL no dispositivo.
-
Se necessário, configure o perfil de CA com locais de CRL. Consulte Exemplo: Configurar um perfil de autoridade de certificação com locais de CRL.
Certificados digitais no Junos OS
Para redes pequenas, o uso de chaves pré-compartilhadas em uma configuração IPsec geralmente é suficiente. No entanto, à medida que uma rede cresce, você pode achar desafiador adicionar novas chaves pré-compartilhadas no roteador local e em todos os pares IPsec novos e existentes. A implementação do certificado digital ajuda a dimensionar a rede IPsec.
Uma implementação de certificado digital usa a PKI, que exige que você gere um par de chaves que consiste em uma chave pública e uma chave privada. As chaves são criadas com um gerador de números aleatórios e são usadas para criptografar e descriptografar dados. Em redes que não usam certificados digitais, um dispositivo habilitado para IPsec criptografa os dados com a chave privada e os pares IPsec descriptografam os dados com a chave pública.
Com certificados digitais, você e seus pares IPsec solicitam que uma CA envie a você um certificado de CA que contenha a chave pública da CA. Em seguida, você solicita que a CA registre um certificado digital local que contenha sua chave pública e algumas informações adicionais. Quando a CA processa sua solicitação, ela assina seu certificado local com a chave privada da CA. Em seguida, instale o certificado CA e o certificado local em seu roteador local e carregue o certificado CA nos dispositivos remotos antes de estabelecer túneis IPsec com seus pares.
Quando você solicita uma relação de emparelhamento com um par IPSec, o par recebe uma cópia do certificado local. Como o par já tem o certificado de CA carregado, ele pode usar a chave pública da CA contida no certificado de CA para descriptografar seu certificado local que foi assinado pela chave privada da CA. Como resultado, o par agora tem uma cópia da sua chave pública. O par criptografa os dados com sua chave pública antes de enviá-los para você. Quando seu roteador local recebe os dados, ele descriptografa os dados com sua chave privada.
No Junos OS, você deve implementar as seguintes etapas para poder usar certificados digitais inicialmente:
-
Configurar um perfil CA para solicitar certificados digitais CA e locais — O perfil contém o nome e a URL da CA ou autoridade de registro (RA), bem como algumas configurações de temporizador de repetição.
-
Configurar o suporte à lista de certificados revogados — Uma lista de certificados revogados (CRL) contém uma lista de certificados cancelados antes de sua data de expiração. Quando um peer participante usa uma CRL, a CA adquire a CRL emitida mais recentemente e verifica a assinatura e a validade do certificado digital de um peer. Você pode solicitar e carregar CRLs manualmente, configurar um servidor LDAP para lidar com o processamento de CRL automaticamente ou desabilitar o processamento de CRL habilitado por padrão.
-
Solicitar um certificado digital da CA — A solicitação pode ser feita online ou manualmente. As solicitações de certificado digital de CA online usam o formato SCEP (Simple Certificate Enrollment Protocol). Se você solicitar o certificado de CA manualmente, também deverá carregá-lo manualmente.
-
Gerar um par de chaves privada/pública: a chave pública é incluída no certificado digital local e a chave privada é usada para descriptografar os dados recebidos dos pares.
-
Gerar e registrar um certificado digital local — O certificado local pode ser processado on-line usando SCEP ou gerado manualmente no formato PKCS-10 (Public-Key Cryptography Standards #10). Se você criar a solicitação de certificado local manualmente, também deverá carregar o certificado manualmente.
-
Aplicar o certificado digital a uma configuração IPSec — para ativar um certificado digital local, configure a proposta de IKE para usar certificados digitais em vez de chaves pré-compartilhadas, faça referência ao certificado local na política de IKE e identifique a CA no conjunto de serviços.
Opcionalmente, você pode fazer o seguinte:
-
Configurar o certificado digital para se reinscrever automaticamente — A partir do Junos OS Release 8.5, você pode configurar o reregistro automático para certificados digitais.
-
Monitorar eventos de certificado digital e excluir certificados e solicitações — você pode emitir comandos de modo operacional para monitorar túneis IPSec estabelecidos usando certificados digitais e excluir certificados ou solicitações.
Gerar um certificado de CA raiz
Para definir um certificado autoassinado na CLI, você deve fornecer os seguintes detalhes:
-
Identificador de certificado (gerado na etapa anterior)
-
FQDN para o certificado
-
Endereço de e-mail da entidade proprietária do certificado
-
Nome comum e a organização envolvida
Gere um certificado de CA raiz usando a CLI do Junos OS:
Gerar manualmente certificados SSL autoassinados
Para gerar manualmente um certificado SSL autoassinado em dispositivos da Juniper Networks:
Exportar certificados para um local especificado
Quando um certificado autoassinado é gerado usando um comando PKI, o certificado recém-gerado é armazenado em um local predefinido (/var/db/certs/common/local).
Use o comando a seguir para exportar o certificado para um local específico (dentro do dispositivo). Você pode especificar a ID do certificado, o nome do arquivo e o tipo de formato de arquivo (DER/PEM):
user@host> request security pki local-certificate export certificate-id certificate-id filename filename type der
Configurar um certificado de CA raiz
Uma CA pode emitir vários certificados na forma de uma estrutura em árvore. Um certificado raiz é o certificado mais alto da árvore, cuja chave privada é usada para sign outros certificados. Todos os certificados imediatamente abaixo do certificado raiz herdam a assinatura ou a confiabilidade do certificado raiz. Isso é um pouco como o notarizing de uma identidade.
Para configurar um certificado de CA raiz:
-
Obter um certificado de CA raiz (importando um ou importando um)
-
Você pode gerar um certificado de CA raiz usando a CLI do Junos OS.
-
Obtenha um certificado de uma CA externa (não abordada neste tópico).
-
-
Aplique a CA raiz a um perfil de proxy SSL.
Implementação da cadeia de certificados
O proxy de encaminhamento SSL suporta a implementação da cadeia de certificados. Vamos discutir os conceitos da cadeia de certificados e como configurá-la em um firewall.
-
Autoridade de certificação (CA) — A CA é um terceiro confiável responsável por validar as identidades de entidades (como sites, endereços de e-mail, empresas ou pessoas físicas) e emite um certificado digital vinculando chaves criptográficas. Se sua organização possui um servidor de CA, você se torna sua própria CA e usa o certificado autoassinado.
-
Certificado raiz — Um certificado raiz é um certificado emitido por uma CA confiável. O certificado raiz é o certificado mais alto da árvore, cuja chave privada é usada para assinar outros certificados. Todos os certificados imediatamente abaixo do certificado raiz herdam a assinatura ou a confiabilidade do certificado raiz. Esses certificados são usados para estabelecer a conexão entre dois pontos de extremidade.
-
Certificado de CA intermediário — Um certificado de CA intermediário é um certificado subordinado assinado pela raiz confiável especificamente para validar um certificado EE.
-
Cadeia de certificados — Uma cadeia de certificados é a lista ordenada de certificados que contém o certificado SSL, o certificado intermediário e o certificado raiz. Algumas CAs não assinam com seu certificado raiz, mas usam um certificado intermediário. Uma CA intermediária pode assinar certificados em nome do certificado de CA raiz. A CA raiz assina o certificado intermediário, formando uma cadeia de confiança.
O certificado intermediário deve ser instalado no mesmo servidor que o certificado SSL para que os dispositivos de conexão, como navegadores, aplicativos e dispositivos móveis, possam confiar no certificado.
Quando você inicia uma conexão, o dispositivo de conexão verifica se o certificado é autêntico e emitido por uma CA confiável incorporada ao repositório confiável do navegador.
Se o certificado SSL não for de uma CA confiável, o dispositivo de conexão continuará verificando se o certificado SSL é emitido por uma CA intermediária e se essa CA intermediária é assinada por uma CA raiz. A verificação continua até que o dispositivo encontre a CA raiz. Se o dispositivo encontrar uma CA raiz, uma conexão segura será estabelecida. Se o dispositivo não encontrar uma CA raiz, a conexão será interrompida e seu navegador da Web exibirá uma mensagem de erro sobre um certificado inválido ou um certificado não confiável.
Suporte da cadeia de certificados para iniciação SSL
No modo proxy SSL, o servidor envia a cadeia de certificados completa, incluindo o certificado intermediário, ao cliente para a validação da cadeia de certificados.
No modo não proxy, durante a fase de iniciação SSL, o cliente envia apenas o certificado do cliente para o servidor, se solicitado. Em seguida, o servidor importa a lista de CAs confiáveis para autenticar o certificado do cliente.
Durante a iniciação do SSL, os dispositivos geram uma cadeia de certificados e a enviam junto com o certificado do cliente para o servidor. A cadeia de certificados durante a fase de iniciação SSL permite que o servidor valide a cadeia de certificados sem precisar importar CAs intermediárias da cadeia.
O exemplo a seguir mostra como instalar a cadeia de certificados para permitir que os navegadores confiem em seu certificado.
Requerimentos
Nenhuma configuração especial além da inicialização do dispositivo é necessária antes de configurar esse recurso.
Visão geral
Neste exemplo, você tem um domínio, example.domain-1, e deseja comprar um certificado da Autoridade XYZ para seu domínio. No entanto, a autoridade XYZ não é uma CA raiz e o navegador visitante confia apenas no certificado de CA raiz. Em outras palavras, seu certificado não está diretamente incorporado em seu navegador e, portanto, não é explicitamente confiável.
Nesse caso, a confiança é estabelecida da seguinte maneira usando a cadeia de certificados (de certificados intermediários).
Topologia
Vamos tentar visualizar essa cadeia por meio da Figura 1. Esta figura descreve uma cadeia de certificados completa, desde o certificado de CA raiz até o certificado de usuário final. A cadeia termina no certificado do usuário final.
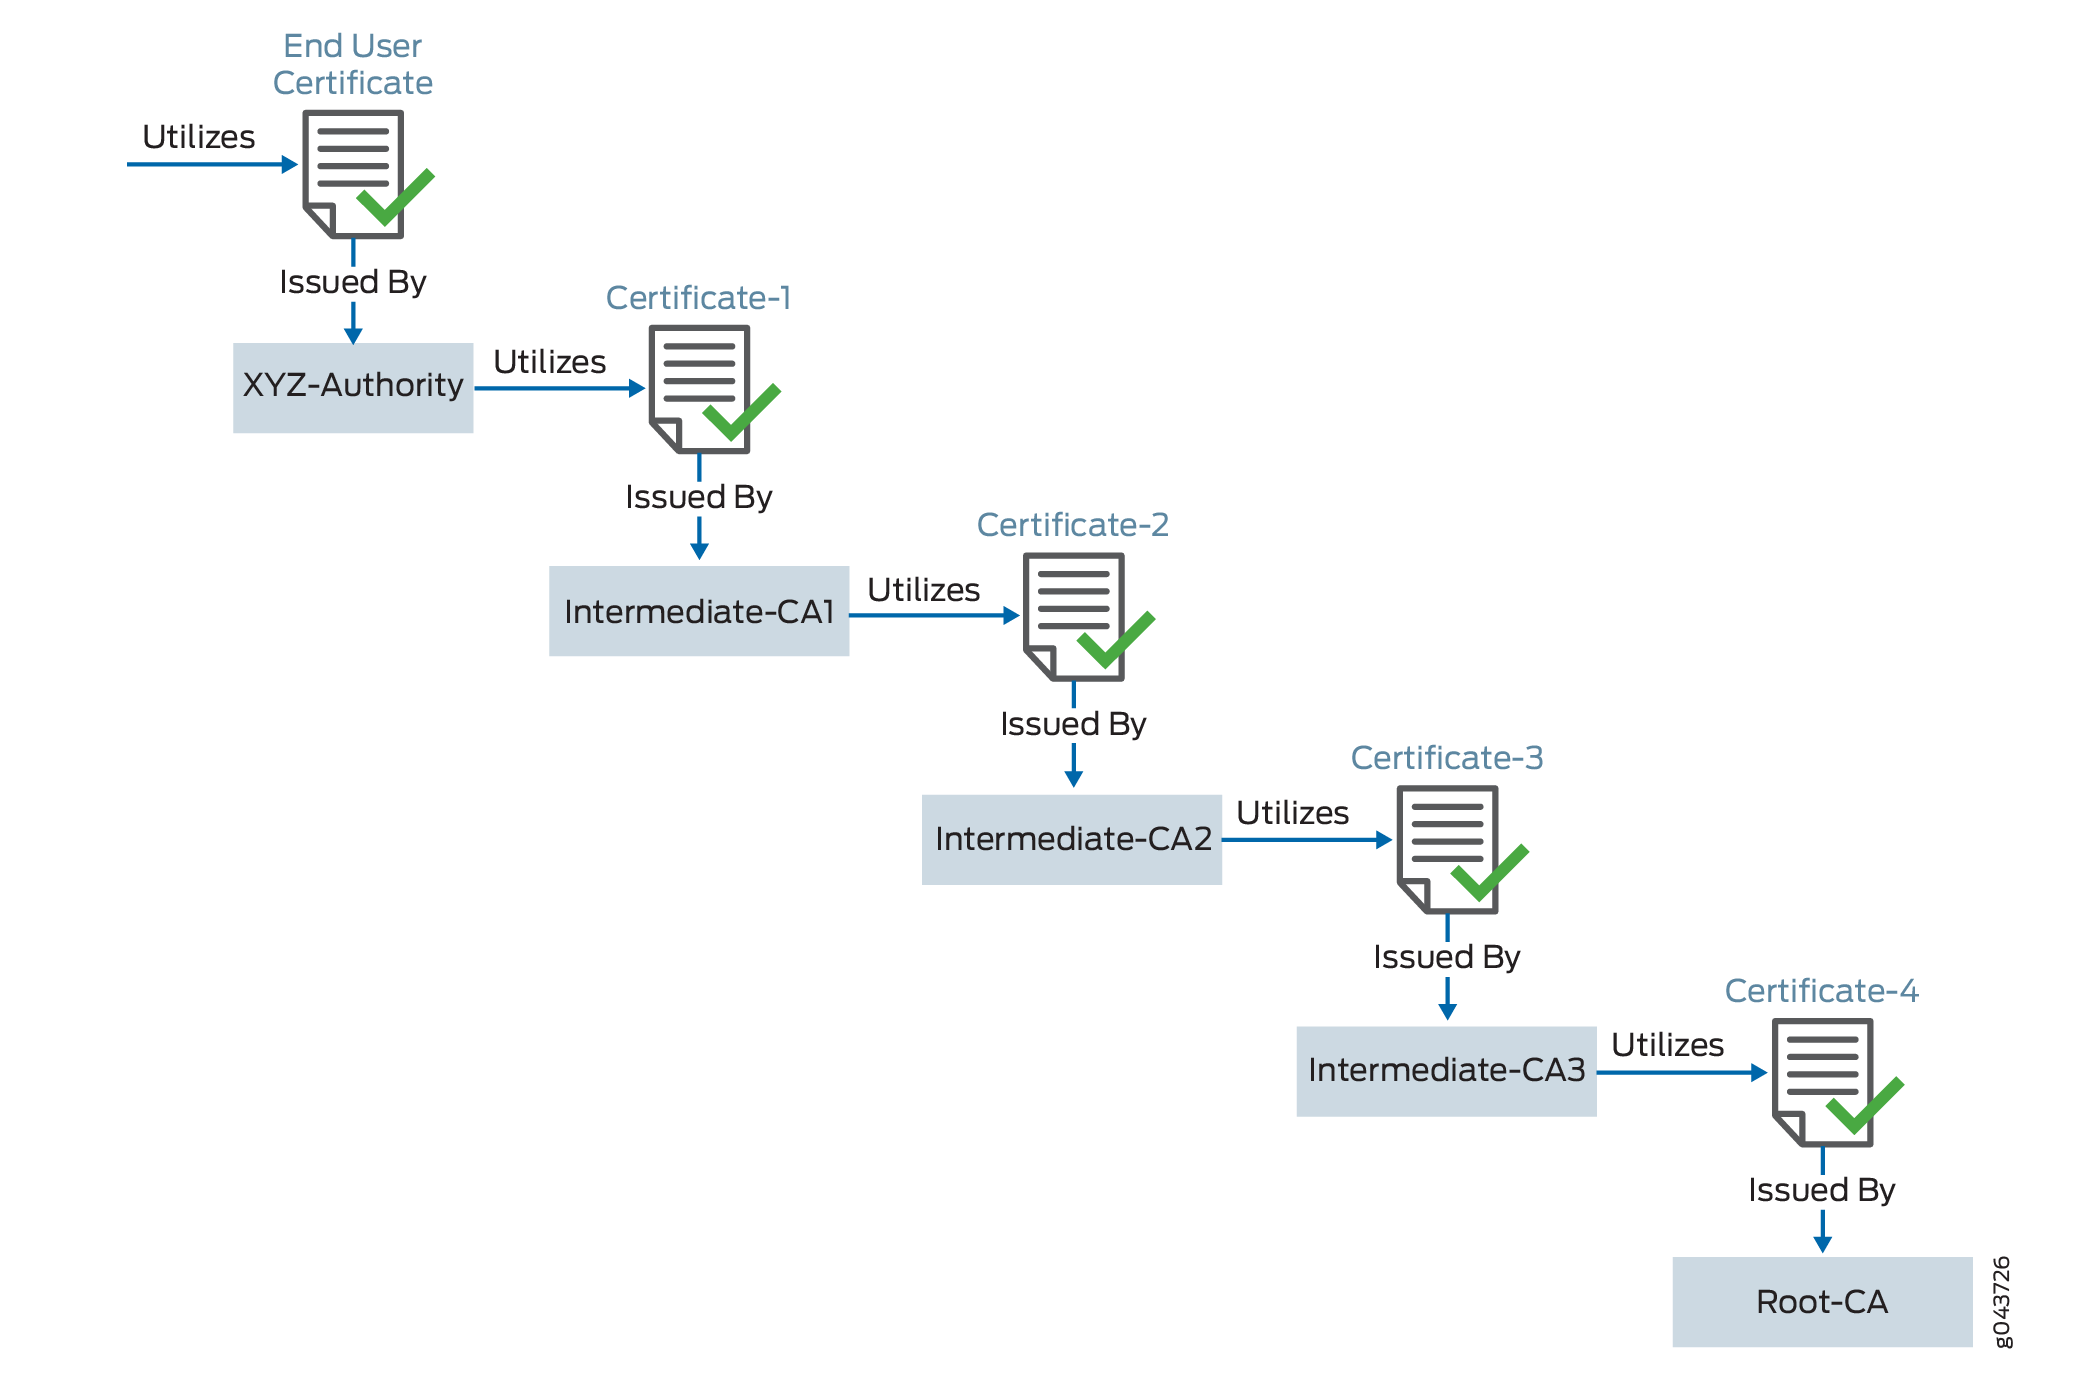 raiz
|
Usuário |
Usa Certificado |
Assinado por |
Digite |
|---|---|---|---|
|
exemplo.domínio-1 |
Certificado de usuário final |
Autoridade XYZ |
Certificado de usuário final - aquele que você compra da CA |
|
Autoridade XYZ |
Certificado-1 |
CA-1 intermediário |
Certificado Intermediário |
|
CA-1 intermediário |
Certificado-2 |
CA-2 intermediário |
Certificado Intermediário |
|
CA-2 intermediário |
Certificado-3 |
CA-3 intermediário |
Certificado Intermediário |
|
CA-3 intermediário |
Certificado-4 |
autoridade de exemplo raiz . Esta é uma CA raiz. |
Certificado raiz - aquele cujo certificado está diretamente incorporado em seu navegador, no qual o dispositivo pode, portanto, confiar explicitamente |
Ao instalar o certificado de usuário final para o servidor example.domain-1, você deve agrupar todos os certificados intermediários e instalá-los junto com o certificado de usuário final. A cadeia de certificados inclui todos os certificados que começam do Certificado 1 ao certificado de CA raiz. Como o navegador da Web confia na CA raiz, ele também confia implicitamente em todos os certificados intermediários. Se a cadeia de certificados SSL for inválida ou quebrada, seu certificado não será confiável para alguns dispositivos.
Todos os certificados devem estar no formato PEM.
Quando você importa o arquivo de certificado concatenado para o dispositivo, a CA fornece um pacote de certificados encadeados que devem ser adicionados ao certificado do servidor assinado. O certificado do servidor deve aparecer antes dos certificados encadeados no arquivo combinado.
Certificado SSL: Visão geral da configuração
Para configurar a cadeia de certificados SSL:
-
Compre um certificado SSL de uma CA que inclua um certificado de assinatura e uma respectiva chave.
-
Configure um grupo de perfis de CA confiável.
-
Carregue o certificado de assinatura e a chave em seu dispositivo.
-
Carregue as CAs intermediárias e raiz na memória PKI. Esse arquivo de certificado contém todos os certificados de CA necessários, um após o outro, no formato PEM.
-
Crie um perfil de CA confiável para o certificado de CA intermediário ou raiz.
-
Configure seu dispositivo para usar o certificado de autenticação recebido da CA configurando e aplicando o perfil de proxy SSL a uma política de segurança. O proxy de encaminhamento SSL armazena essas informações da cadeia de certificados (nome do perfil do certificado CA) no respectivo perfil SSL. Como parte da implementação da política de segurança, são usados perfis SSL com as informações da cadeia de certificados e certificados de CA.
O processamento da cadeia de certificados inclui os seguintes processos:
-
O administrador carrega a cadeia de certificados e o certificado local (certificado de assinatura) no cache de certificados PKI.
-
O NSD (Network Segurança) envia uma solicitação à PKI para fornecer as informações da cadeia de certificados para um certificado de assinatura configurado no perfil de proxy SSL.
Este exemplo pressupõe que você já tenha comprado um certificado SSL de uma CA.
Configurar a cadeia de certificados no dispositivo
Procedimento passo a passo
Para configurar a cadeia de certificados:
-
Carregue o certificado local na memória PKI.
user@host>request security pki local-certificate load filenamessl_proxy_ ca.crt key sslserver.key certificate-id ssl-inspect-caA seguinte mensagem é exibida:
Local certificate loaded successfully
Observe que a ID do certificado será usada
root-cana seção do perfil de proxy SSL. -
Carregue o certificado de CA intermediário ou raiz na memória PKI.
user@host>request security pki ca-certificate ca-profile-group load ca-group-name ca-latest filename ca-latest.cert.pemO perfil da CA inclui as informações do certificado usadas para autenticação. Ele inclui a chave pública que o proxy SSL usa ao gerar um novo certificado.
Do you want to load this CA certificate? [yes,no] (no) yes
      Loading 1 certificates for group 'ca-latest'.
      ca-latest_1: Loading done.
      ca-profile-group 'ca-latest' successfully loaded
      Success[1] Skipped[0]
Você pode anexar esse certificado como uma cadeia de certificados.
-
Anexe o grupo de perfis de CA ao perfil de proxy SSL. Você pode anexar a CA confiável, uma de cada vez, ou carregar tudo em uma ação.
user@host#set services ssl proxy profile ssl-profile trusted-ca all -
Aplique o certificado de autenticação como raiz
user@host#set services ssl proxy profile ssl-profile root-ca ssl-inspect-ca -
Crie uma política de segurança e especifique os critérios de correspondência para a política. Como critérios de correspondência, especifique o tráfego para o qual você deseja habilitar o proxy SSL. Este exemplo pressupõe que você já tenha criado zonas de segurança com base nos requisitos.
user@host#set security policies from-zone trust to-zone untrust policy 1 match source-address anyuser@host#set security policies from-zone trust to-zone untrust policy 1 match destination-address anyuser@host#set security policies from-zone trust to-zone untrust policy 1 match application anyuser@host#set security policies from-zone trust to-zone untrust policy 1 then permit application-services ssl-proxy profile-name ssl-profileO proxy de encaminhamento SSL armazena essas informações da cadeia de certificados (nome do perfil do certificado CA) no respectivo perfil SSL. Como parte da implementação da política de segurança, são usados perfis SSL com as informações da cadeia de certificados e certificados de CA.
Você pode exibir a cadeia de certificados no navegador de conexão, ou seja, o cliente.
Configuração de certificados digitais
- Visão geral dos certificados digitais
- Obtenção de um certificado de uma CA para um PIC do ES
- Solicitar um certificado digital da CA
- Gerar um par de chaves privado e público para certificados digitais para um ES PIC
Visão geral dos certificados digitais
Um certificado digital fornece uma maneira de autenticar usuários por meio de um terceiro confiável chamado CA. A CA valida a identidade de um titular de certificado e "assina" o certificado para atestar que ele não foi falsificado ou alterado.
Um certificado inclui as seguintes informações:
-
O DN do proprietário. Um DN é um identificador exclusivo e consiste em um nome totalmente qualificado, incluindo o nome comum (CN) do proprietário, a organização do proprietário e outras informações distintivas.
-
A chave pública do proprietário.
-
A data em que o certificado foi emitido.
-
A data em que o certificado expira.
-
O DN da CA emissora.
-
A assinatura digital da CA emissora.
As informações adicionais em um certificado permitem que os destinatários decidam se aceitam o certificado. O destinatário pode determinar se o certificado ainda é válido com base na data de expiração. O destinatário pode verificar se a CA é confiável para o site com base na CA emissora.
Com um certificado, uma CA usa a chave pública do proprietário, assina essa chave pública com sua própria chave privada e a retorna ao proprietário como um certificado. O destinatário pode extrair o certificado (contendo a assinatura da CA) com a chave pública do proprietário. Usando a chave pública da CA e a assinatura da CA no certificado extraído, o destinatário pode validar a assinatura da CA e o proprietário do certificado.
Quando você usa certificados digitais, primeiro envia uma solicitação para obter um certificado da sua CA. Em seguida, você configura certificados digitais e uma política de IKE de certificado digital. Por fim, você obtém um certificado assinado digitalmente de uma CA.
Certificados sem um nome de entidade alternativo não são apropriados para serviços IPsec.
Obtenção de um certificado de uma CA para um PIC do ES
As autoridades de certificação gerenciam solicitações de certificados e emitem certificados para os dispositivos de rede IPsec participantes. Ao criar uma solicitação de certificado, você precisa fornecer as informações sobre o proprietário do certificado. As informações necessárias e seu formato variam entre a CA.
Os certificados usam nomes no formato X.500, um DAP que fornece acesso de leitura e atualização. O nome inteiro é chamado de DN. Consiste em um conjunto de componentes, que geralmente inclui um CN (nome comum), uma organização (O), uma unidade organizacional (UO), um país (C), uma localidade (L) e assim por diante.
Para o registro dinâmico de certificados digitais, o Junos OS oferece suporte apenas ao SCEP.
Solicitar um certificado digital da CA
Especifique uma URL para o servidor SCEP e o nome da CA cujo certificado você deseja: mycompany.com. O nome do arquivo que armazena o resultado é filename 1. A saída "Certificado de CA recebido:" fornece a assinatura do certificado, o que permite verificar (offline) se o certificado é genuíno.
user@host> request security certificate enroll filename ca_verisign ca-file verisign ca-name xyzcompany url
http://hostname/path/filename
URL: http://hostname/path/filename name: example.com CA file: verisign Encoding: binary
Certificate enrollment has started. To see the certificate enrollment status, check the key management process (kmd) log file at /var/log/kmd. <--------------
Inicialmente, cada roteador é inicialmente registrado manualmente com uma CA.
Gerar um par de chaves privado e público para certificados digitais para um ES PIC
Para gerar uma chave pública e privada, emita o seguinte comando:
user@host> request security key-pair name size key-size type ( rsa | dsa )
name Especifica o nome do arquivo no qual o dispositivo armazena as chaves pública e privada.
key-size pode ter 512, 1024, 1596 ou 2048 bytes. O tamanho da chave padrão é 1024 bytes.
type pode ser rsa ou dsa. O padrão é RSA.
Quando você usa o SCEP, o Junos OS suporta apenas RSA.
O exemplo a seguir mostra como gerar um par de chaves privado e público:
user@host> request security key-pair batt
Generated key pair, key size 1024, file batt Algorithm RSA
Solicitando um certificado digital da CA
- Solicitar um certificado digital da CA
- Gerar um par de chaves público-privado
- Gerar e registrar um certificado digital local
- Aplicar certificado digital local a uma configuração de IPsec
- Configurar o recadastramento automático de certificados digitais
Solicitar um certificado digital da CA
Você pode solicitar um certificado digital da CA on-line ou manualmente. Para solicitar um certificado digital online de uma CA ou uma RA usando o SCEP, emita o request security pki ca-certificate enroll ca-profile ca-profile-name comando.
Se você obteve o certificado digital da CA manualmente por e-mail ou outro mecanismo OOB, deverá carregá-lo manualmente. Para instalar manualmente um certificado em seu roteador, emita o request security pki ca-certificate load ca-profile profile_name filename /path/filename.cert comando.
Gerar um par de chaves público-privado
Um par de chaves é um elemento crítico de uma implementação de certificado digital. A chave pública é incluída no certificado digital local e a chave privada é usada para descriptografar dados recebidos de pares. Para gerar um par de chaves privado–público, emita o request security pki generate-key-pair certificate-id certificate-id-name comando.
Gerar e registrar um certificado digital local
Você pode gerar e registrar um certificado digital local online ou manualmente. Para gerar e registrar um certificado local online usando o SCEP, emita o request security pki local-certificate enroll comando. Para gerar uma solicitação de certificado local manualmente no formato PKCS-10, emita o request security pki generate-certificate-request comando.
Se você criar a solicitação de certificado local manualmente, também deverá carregar o certificado manualmente. Para instalar manualmente um certificado em seu roteador, emita o request security pki local-certificate load comando.
Aplicar certificado digital local a uma configuração de IPsec
Para ativar um certificado digital local, configure a proposta de IKE para usar certificados digitais em vez de chaves pré-compartilhadas, faça referência ao certificado local na política de IKE e identifique a CA ou RA no conjunto de serviços. Para habilitar a proposta de IKE para certificados digitais, inclua a rsa-signatures declaração no nível da [edit services ipsec-vpn ike proposal proposal-name authentication-method] hierarquia. Para fazer referência ao certificado local na política de IKE, inclua a local-certificate declaração no nível da [edit services ipsec-vpn ike policy policy-name] hierarquia. Para identificar a CA ou RA no conjunto de serviços, inclua a trusted-ca instrução no nível da [edit services service-set service-set-name ipsec-vpn-options] hierarquia.
[edit services]
service-set service-set-name {
    .....
    ipsec-vpn-options {
        trusted-ca ca-profile-name;
    }
}
ipsec-vpn {
    ike {
        proposal proposal-name  {
            .....
            authentication-method [pre-shared-keys | rsa-signatures];
        }
        policy policy-name {
            ....
            local-certificate certificate-id-name;
        }
    }
}
Configurar o recadastramento automático de certificados digitais
Você pode configurar o recadastramento automático para certificados digitais. Esse recurso não está habilitado por padrão. Para configurar o reregistro automático para certificados digitais, inclua a auto-re-enrollment declaração no nível de [edit security pki] hierarquia:
[edit]
security {
    pki {
        auto-re-enrollment {
            certificate-id certificate-name {
                ca-profile ca-profile-name;
                challenge-password password;
                re-enroll-trigger-time-percentage percentage; # Percentage of validity-period
# (specified in certificate) when automatic
# reenrollment should be initiated.
                re-generate-keypair;
                validity-period number-of-days;
            }
        }
    }
}
Configurar certificados digitais para um ES PIC
Os certificados digitais fornecem uma maneira de autenticar usuários por meio de um terceiro confiável chamado CA. A CA valida a identidade de um titular de certificado e "assina" o certificado para atestar que ele não foi falsificado ou alterado.
Para definir a configuração de certificado digital para uma interface de serviço de criptografia, inclua as seguintes declarações nos [edit security certificates] níveis de hierarquia e [edit security ike] :
[edit security]
certificates {
    cache-size bytes;
    cache-timeout-negative seconds;
    certification-authority ca-profile-name {
        ca-name ca-identity;
        crl filename;
        encoding (binary | pem);
        enrollment-url url-name;
        file certificate-filename;
        ldap-url url-name;
    }
    enrollment-retry attempts;
    local certificate-filename {
        certificate-key-string;
        load-key-file URL key-file-name;
    }
    maximum-certificates number;
    path-length certificate-path-length;
}
ike {
    policy ike-peer-address {
        description policy;
        encoding (binary | pem);
        identity identity-name;
        local-certificate certificate-filename;
        local-key-pair private-public-key-file;
        mode (aggressive | main);
        pre-shared-key (ascii-text key | hexadecimal key);
        proposals [ proposal-names ];
    }
}
As tarefas para configurar certificados digitais para ES PICs são:
- Configurar as propriedades da CA para um ES PIC
- Configurar o tamanho do cache
- Configurar o cache negativo
- Configurar o número de novas tentativas de registro
- Configurar o número máximo de certificados de mesmo nível
- Configurar o comprimento do caminho para a hierarquia de certificados
Configurar as propriedades da CA para um ES PIC
Para configurar uma CA e suas propriedades para um ES PIC, inclua as seguintes declarações no nível da [edit security certificates] hierarquia:
[edit security certificates]
certification-authority ca-profile-name {
    ca-name ca-identity;
    crl filename;
    encoding (binary | pem);
    enrollment-url url-name;
    file certificate-filename;
    ldap-url url-name;
}
ca-profile-name é o nome do perfil da CA.
Execute as seguintes tarefas para configurar as propriedades da CA:
- Especifique o nome da CA
- Configurar a CRL
- Configurar o tipo de codificação compatível com sua CA
- Especificar uma URL de inscrição
- Especificar um arquivo para ler o certificado digital
- Especificar uma URL LDAP
Especifique o nome da CA
Se você estiver se registrando em uma CA usando o SCEP, precisará especificar o nome da CA (identidade da CA) usado na solicitação de certificado, além da URL do servidor SCEP.
Para especificar o nome da identidade da CA, inclua a ca-name instrução no nível da [edit security certificates certification-authority ca-profile-name] hierarquia:
[edit security certificates certification-authority ca-profile-name]
ca-name ca-identity;
ca-identity especifica a identidade da CA a ser usada na solicitação de certificado. Normalmente, é o nome de domínio da CA.
Configurar a CRL
Uma CRL contém uma lista de certificados digitais que foram cancelados antes da data de expiração. Quando um peer participante usa um certificado digital, ele verifica a assinatura e a validade do certificado. Ele também adquire a CRL emitida mais recentemente e verifica se o número de série do certificado não está nessa CRL.
Para configurar a CRL, inclua a crl instrução e especifique o arquivo do qual ler a CRL no nível da [edit security certificates certification-authority ca-profile-name] hierarquia:
[edit security certificates certification-authority ca-profile-name]
crl filename;
Configurar o tipo de codificação compatível com sua CA
Por padrão, a codificação é definida como binária. A codificação especifica o formato de arquivo usado para as local-certificate instruções and . local-key-pair Por padrão, o formato DER binário está habilitado. PEM é um formato codificado ASCII base 64. Verifique com sua CA para determinar quais formatos de arquivo ela suporta.
Para configurar o formato de arquivo compatível com a CA, inclua a encoding instrução e especifique um formato binário ou PEM no nível da [edit security certificates certification-authority ca-profile-name] hierarquia:
[edit security certificates certification-authority ca-profile-name]
encoding (binary | pem);
Especificar uma URL de inscrição
Você especifica o local da CA para onde seu roteador ou switch envia solicitações de inscrição de certificado baseadas em SCEP. Para especificar o local da CA nomeando a URL da CA, inclua a enrollment-url instrução no nível da [edit security certificates certification-authority ca-profile-name] hierarquia:
[edit security certificates certification-authority ca-profile-name]
enrollment-url url-name;
url-name é o local da CA. O formato é http://ca-name, onde ca-name é o nome DNS ou endereço IP do host da CA.
Especificar um arquivo para ler o certificado digital
Para especificar o arquivo do qual o dispositivo lê o certificado digital, inclua a file instrução e especifique o nome do arquivo do certificado no nível da [edit security certificates certification-authority ca-profile-name] hierarquia:
[edit security certificates certification-authority ca-profile-name]
file certificate-filename;
Especificar uma URL LDAP
Se sua CA armazenar sua CRL atual em seu servidor LDAP, você poderá verificar opcionalmente sua lista de CRL de CA antes de usar um certificado digital. Se o certificado digital aparecer na CA CRL, seu roteador ou switch não poderá usá-lo. Para acessar sua CRL de CA, inclua a ldap-url instrução no nível da [edit security certificates certification-authority ca-profile-name] hierarquia:
[edit security certificates certification-authority ca-profile-name]
ldap-url url-name;
url-name é o nome do servidor LDAP da CA. O formato é ldap://server-name, onde server-name está o nome DNS ou o endereço IP do host da CA.
Configurar o tamanho do cache
Por padrão, o tamanho do cache é de 2 MB. Para configurar o tamanho total do cache para certificados digitais, inclua a cache-size declaração no nível da [edit security certificates] hierarquia:
[edit security certificates]
cache-size bytes;
bytes é o tamanho do cache para certificados digitais. O intervalo pode ser de 64 a 4.294.967.295 bytes.
Recomendamos que você limite o tamanho do cache a 4 MB.
Configurar o cache negativo
O cache negativo armazena resultados negativos e reduz o tempo de resposta para respostas negativas. Também reduz o número de mensagens enviadas ao servidor remoto. Manter um estado de cache negativo permite que o sistema retorne rapidamente uma condição de falha quando uma tentativa de pesquisa é repetida. Sem um estado de cache negativo, uma nova tentativa exigiria aguardar o servidor remoto não responder, mesmo que o sistema já saiba que o servidor remoto não está respondendo.
Por padrão, o cache negativo é de 20 segundos. Para configurar o cache negativo, inclua a cache-timeout-negative declaração no nível da [edit security certificates] hierarquia:
[edit security certificates]
cache-timeout-negative seconds;
seconds é a quantidade de tempo durante a qual um certificado de CA ou roteador com falha está presente no cache negativo. Ao pesquisar certificados com uma identidade de CA correspondente (nome de domínio para certificados ou nome de domínio da CA e serial para CRLs), o cache negativo é pesquisado primeiro. Se uma entrada for encontrada no cache negativo, a pesquisa falhará imediatamente.
A configuração de um grande valor de cache negativo pode torná-lo suscetível a um ataque de DoS.
Configurar o número de novas tentativas de registro
Por padrão, o número de novas tentativas de registro é definido como 0, um número infinito de novas tentativas. Para especificar quantas vezes um roteador ou switch receberá novamente uma solicitação de certificado, inclua a enrollment-retry declaração no nível da [edit security certificates] hierarquia:
[edit security certificates]
enrollment-retry attempts;
attempts é o número de novas tentativas de registro (0 a 100).
Configurar o número máximo de certificados de mesmo nível
Por padrão, o número máximo de certificados de mesmo nível a serem armazenados em cache é 1024. Para configurar o número máximo de certificados peer a serem armazenados em cache, inclua a maximum-certificates declaração no nível da [edit security certificates] instrução de hierarquia:
[edit security certificates]
maximum-certificates number;
number é o número máximo de certificados de mesmo nível a serem armazenados em cache. O intervalo é de 64 a 4.294.967.295 certificados de mesmo nível.
Configurar o comprimento do caminho para a hierarquia de certificados
As CAs podem emitir certificados para outras CAs. Isso cria uma hierarquia de certificação semelhante a uma árvore. A CA confiável mais alta na hierarquia é chamada de âncora de confiança. Às vezes, a âncora de confiança é a CA raiz, que geralmente é assinada por ela mesma. Na hierarquia, cada certificado é assinado pela CA imediatamente acima dele. Uma exceção é o certificado de CA raiz, que geralmente é assinado pela própria CA raiz. Em geral, pode ser necessária uma cadeia de vários certificados, compreendendo um certificado do proprietário da chave pública (a entidade final) assinado por uma CA e zero ou mais certificados adicionais de CAs assinados por outras CAs. Essas cadeias, chamadas de caminhos de certificação, são necessárias porque um usuário de chave pública só é inicializado com um número limitado de chaves públicas de CA garantidas.
O comprimento do caminho refere-se a um caminho de certificados de um certificado para outro, com base na relação de uma CA e seus "filhos". Ao configurar a path-length declaração, você especifica a profundidade máxima da hierarquia para validar um certificado do certificado de CA raiz confiável para o certificado em questão. Para obter mais informações sobre a hierarquia de certificados, consulte RFC 3280, Certificado de infraestrutura de chave pública X.509 da Internet e Perfil da lista de revogação de certificados (CRL).
Por padrão, o comprimento máximo do caminho do certificado é definido como 15. A âncora raiz é 1.
Para configurar o comprimento do caminho, inclua a path-length declaração no nível da [edit security certificates] hierarquia:
[edit security certificates]
path-length certificate-path-length;
certificate-path-length é o número máximo de certificados para o comprimento do caminho do certificado. O intervalo é de 2 a 15 certificados.