Como configurar várias instâncias de IGP independentes de IS-IS e OSPFv2
Saiba como configurar e executar várias instâncias do IGP em um roteador.
Configurar várias instâncias de IGP do IS-IS
Saiba mais sobre os benefícios e obtenha uma visão geral da execução de várias instâncias do Interior Gateway Protocol (IGP) do IS-IS em um roteador.
Benefícios do IS-IS de várias instâncias
- Você pode usar várias instâncias de IGP do IS-IS para redistribuir rotas entre domínios IS-IS independentes em um único roteador.
- Você pode construir hierarquias IS-IS flexíveis em domínios IGP independentes.
- Permite o desacoplamento de vários domínios de inundação de IS-IS e, portanto, alcança uma implantação de IS-IS mais escalável.
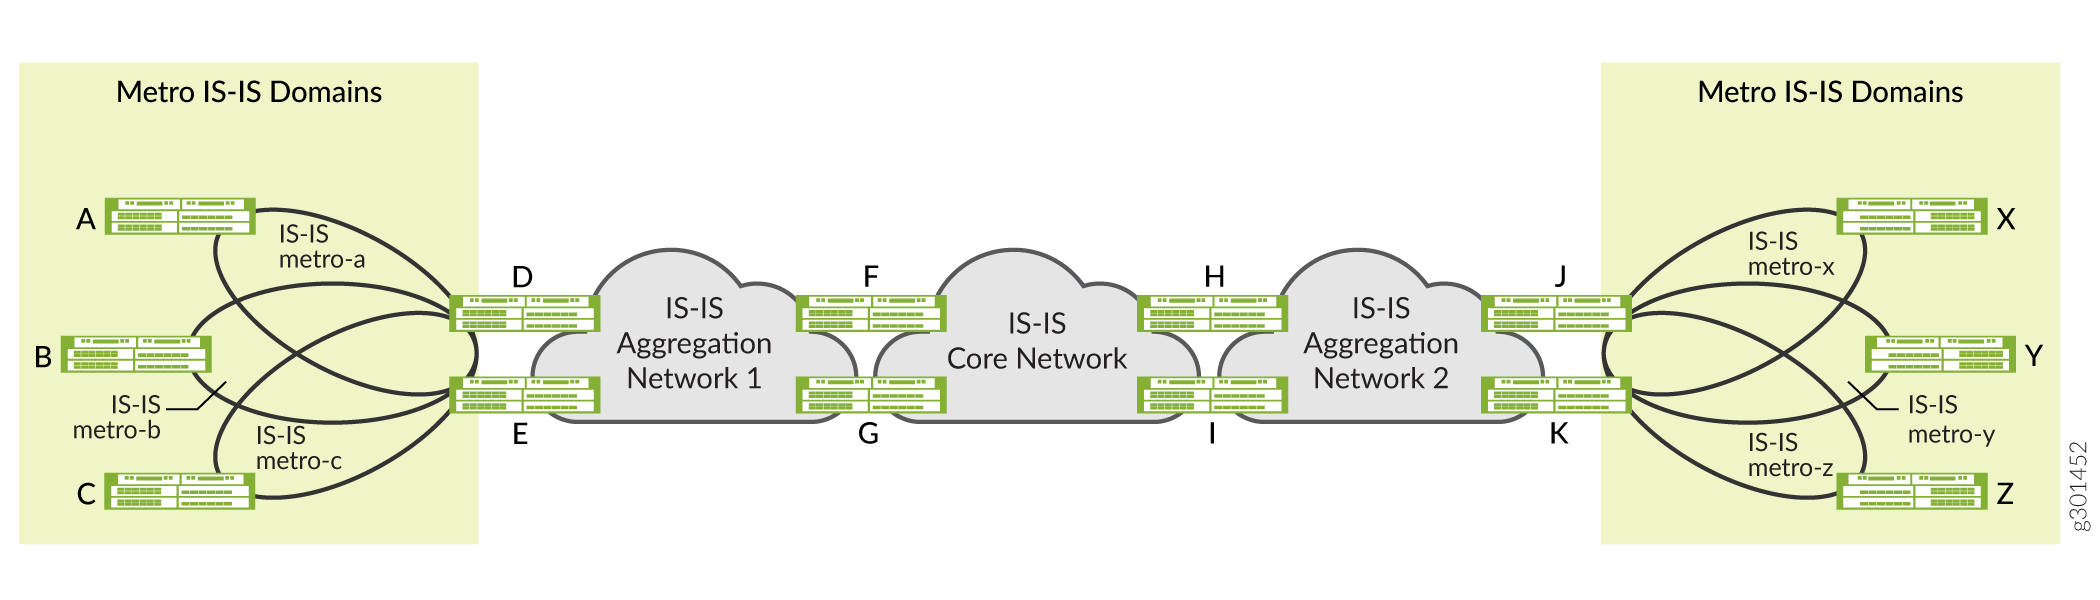
A Figura 1 ilustra vários benefícios da configuração de várias instâncias de IGP do IS-IS no roteador. Por exemplo, o roteador F participa de duas instâncias IS-IS independentes. O roteador F trata a rede de agregação IS-IS-1 e a rede principal IS-IS como dois domínios IGP independentes, ao mesmo tempo em que redistribui rotas entre esses domínios. Os operadores de rede podem usar essa flexibilidade para construir uma hierarquia de domínios IS-IS.
A Figura 1 também ilustra o uso de várias instâncias de IGP do IS-IS para separar as redes metro em domínios de inundação IS-IS independentes. No exemplo, os roteadores D e E participam das redes IS-IS metro-a, IS-IS metro-b e IS-IS metro-c, bem como da Rede de Agregação IS-IS-1. Os roteadores D e E não inundam os diferentes domínios IS-IS com anúncios IS-IS. Em vez disso, eles redistribuem rotas específicas entre os diferentes domínios IS-IS, o que permite implantações de metro mais escaláveis.
Visão geral do IS-IS de várias instâncias
Você pode configurar e executar várias instâncias IGP independentes do IS-IS simultaneamente em um roteador. Essas instâncias são associadas à instância de roteamento padrão e instalam rotas na tabela de roteamento padrão. Cada instância do IS-IS também pode exportar as rotas instaladas na tabela de roteamento por outras instâncias do IS-IS usando a configuração padrão da política de roteamento do Junos OS. Por padrão, as rotas instaladas pelas diferentes instâncias do IS-IS têm a mesma preferência de rota.
O Junos OS não oferece suporte à configuração da mesma interface lógica em várias instâncias de IGP do IS-IS.
Na maioria dos cenários de implantação, apenas uma instância IS-IS em um roteador instala uma rota para um determinado prefixo. Portanto, você não precisa configurar preferências de rota diferentes para várias instâncias do IS-IS. No entanto, para determinados cenários de implantação em que várias instâncias do IS-IS instalam as rotas para o mesmo prefixo na tabela de roteamento, você pode definir uma preferência de rota diferente para as rotas instaladas por outras instâncias do IS-IS. Isso permite que a tabela de roteamento escolha as rotas com a melhor preferência de rota e instala essas rotas na tabela de encaminhamento.
Você pode usar o recurso de instância múltipla IS-IS para implantações hierárquicas e paralelas. No caso de implantações hierárquicas, existem fronteiras bem definidas entre os grupos de roteadores que participam de diferentes instâncias do IGP. Em implantações paralelas, diferentes instâncias de IGP (normalmente não mais do que duas ou três) abrangem grupos inteiros de roteadores. Você também pode ter implantações mistas, com alguns domínios em uma implantação hierárquica executando instâncias de IGP em paralelo.
Você pode configurar várias instâncias de IGP independentes do IS-IS incluindo a isis-instance configuration declaração noedit protocols nível de [] hierarquia. As declarações de configuração que você usa no nível deedit protocols isis-instance igp-instance-name [] hierarquia são as mesmas disponíveis no nível deedit protocols isis [] hierarquia.
A isis-instance declaração de configuração não é suportada no nível deedit routing-instances routing-instance-name protocols [] hierarquia.
Você pode configurar várias instâncias de IGP independentes do OSPFv2 incluindo a ospf-instance configuration declaração noedit protocols nível de [] hierarquia. As declarações de configuração que você usa no nível deedit protocols ospf-instance igp-instance-name [] hierarquia são as mesmas disponíveis no nível deedit protocols ospf [] hierarquia.
A ospf-instance declaração de configuração não é suportada no nível deedit routing-instances routing-instance-name protocols [] hierarquia.
Você pode configurar e executar várias instâncias independentes do Interior Gateway Protocol (IGP) do OSPFv2 com roteamento por segmentos (SR) em um roteador. Você pode criar duas ou mais instâncias OSPF e aplicar SR-MPLS em cada instância. Várias instâncias do OSPF podem anunciar diferentes identificadores de segmento de prefixo (SIDs de prefixo). Outras instâncias podem usar esses SIDs para tomar decisões de roteamento.
O OSPF de várias instâncias combinado com SR aumenta a flexibilidade, a escalabilidade e o controle da rede sobre a engenharia de tráfego, especialmente em redes grandes e complexas.
Exemplo: configurar instâncias IS-IS independentes em domínios de inundação metro
Use este exemplo para saber como configurar domínios de inundação metro independentes que executam várias instâncias de IGP do IS-IS.
Visão geral
Este exemplo mostra como configurar e executar várias instâncias IGP independentes do IS-IS em domínios de inundação metro.
Topologia
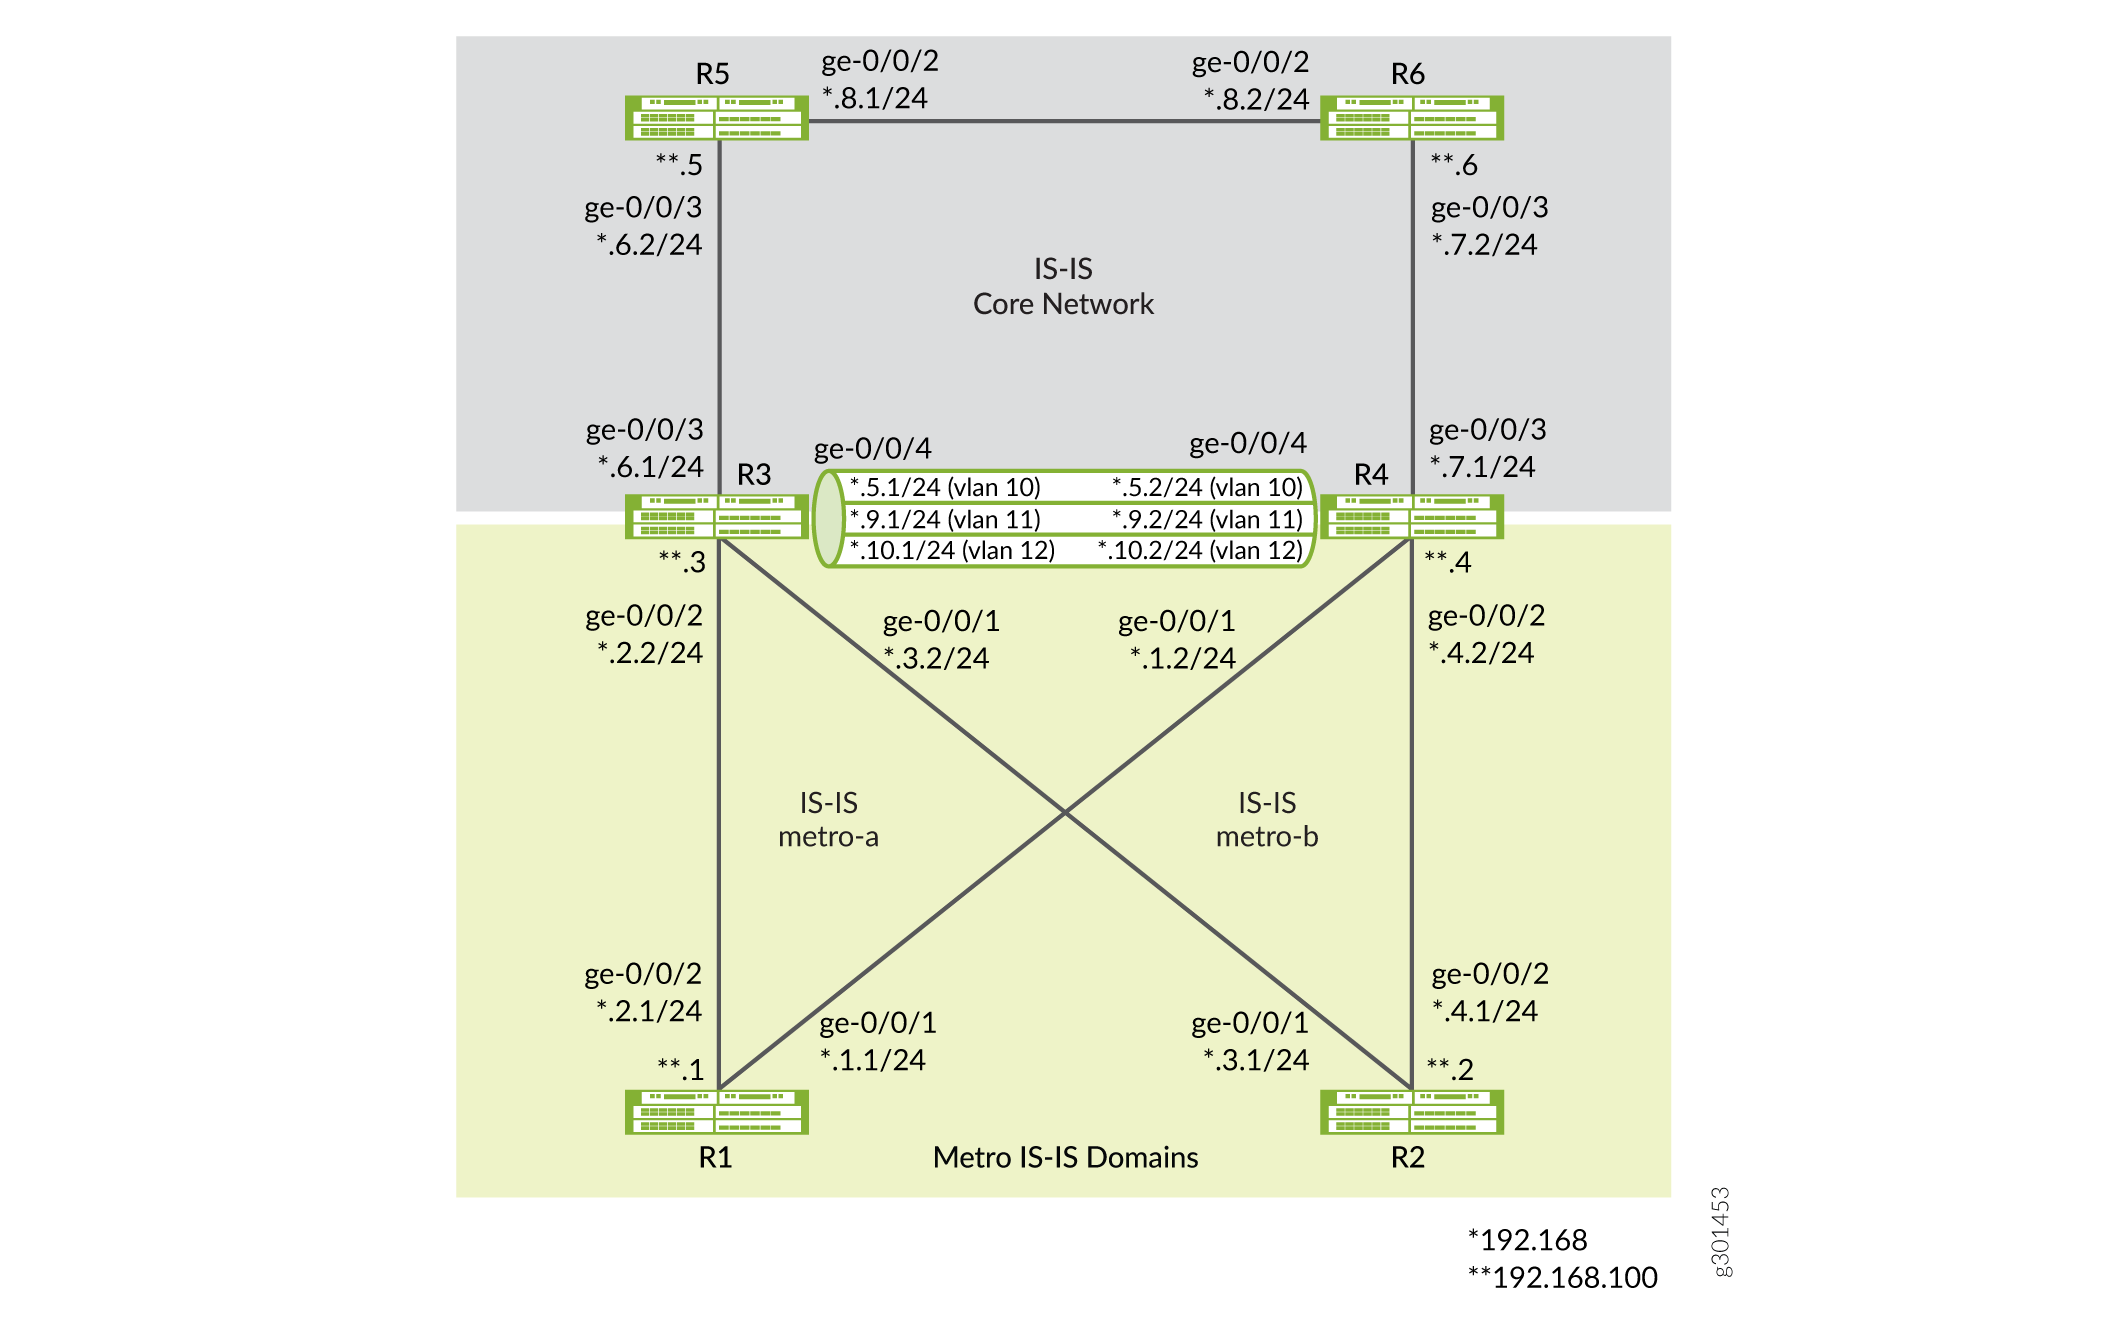
A Figura 2 mostra um exemplo de domínios de inundação metro (metro-a e metro-b) executando instâncias IGP independentes de IS-IS. Na topologia, os roteadores R3 e R4 participam de domínios metro IS-IS (IS-IS metro-a e IS-IS metro-b) e do domínio de rede principal IS-IS. Os roteadores R3 e R4 não inundam os diferentes domínios IS-IS com anúncios IS-IS. Em vez disso, eles redistribuem rotas específicas entre os diferentes domínios IS-IS, o que permite uma implantação metro mais escalável.
Requerimentos
Este exemplo usa os seguintes componentes de hardware e software:
- Roteadores da Série MX
- Junos OS versão 21.1R1 ou posterior em execução em todos os dispositivos
Você deve configurar o modo de serviços de rede como IP aprimorado. A configuração de IP aprimorado garante que o roteador use recursos de modo aprimorado.
[edit]
user@CE1#set chassis network-services enhanced-ip
Depois de configurar a enhanced-ip declaração e confirmar a configuração, a seguinte mensagem de aviso é exibida, solicitando que você reinicialize o roteador:
'chassis'
WARNING: Chassis configuration for network services has been changed. A system reboot is mandatory. Please reboot the system NOW. Continuing without a reboot might result in unexpected system behavior.
commit complete
A reinicialização ativa os FPCs no roteador.
Configuração
Para configurar e executar várias instâncias de IGP do IS-IS no roteador, execute estas tarefas:
Configuração rápida da CLI
Para configurar rapidamente este exemplo, copie os seguintes comandos, cole-os em um arquivo de texto, remova quaisquer quebras de linha, altere todos os detalhes necessários para corresponder à sua configuração de rede e, em seguida, copie e cole os comandos na CLI no nível de [edit] hierarquia.
Dispositivo R1
set interfaces ge-0/0/1 description R1-to-R4
set interfaces ge-0/0/1 unit 0 family inet address 192.168.1.1/24
set interfaces ge-0/0/1 unit 0 family iso
set interfaces ge-0/0/2 description R1-to-R3
set interfaces ge-0/0/2 unit 0 family inet address 192.168.2.1/24
set interfaces ge-0/0/2 unit 0 family iso
set interfaces lo0 unit 0 family inet address 192.168.100.1/32
set interfaces lo0 unit 0 family iso address 49.0002.0192.0168.0001.00
set protocols isis interface ge-0/0/1.0 level 2 metric 100
set protocols isis interface ge-0/0/1.0 level 1 disable
set protocols isis interface ge-0/0/1.0 point-to-point
set protocols isis interface ge-0/0/2.0 level 1 disable
set protocols isis interface ge-0/0/2.0 level 2 metric 100
set protocols isis interface ge-0/0/2.0 point-to-point
set protocols isis interface lo0.0 passive
set routing-options router-id 192.168.100.1
Dispositivo R2
set interfaces ge-0/0/1 description R2-to-R3
set interfaces ge-0/0/1 unit 0 family inet address 192.168.3.1/24
set interfaces ge-0/0/1 unit 0 family iso
set interfaces ge-0/0/2 description R2-to-R4
set interfaces ge-0/0/2 unit 0 family inet address 192.168.4.1/24
set interfaces ge-0/0/2 unit 0 family iso
set interfaces lo0 unit 0 family inet address 192.168.100.2/32
set interfaces lo0 unit 0 family iso address 49.0002.0192.0168.0002.00
set protocols isis interface ge-0/0/1.0 level 1 disable
set protocols isis interface ge-0/0/1.0 level 2 metric 100
set protocols isis interface ge-0/0/1.0 point-to-point
set protocols isis interface ge-0/0/2.0 level 1 disable
set protocols isis interface ge-0/0/2.0 level 2 metric 100
set protocols isis interface ge-0/0/2.0 point-to-point
set protocols isis interface lo0.0 passive
set routing-options router-id 192.168.100.2
Dispositivo R3
set interfaces ge-0/0/1 description R3-to-R2
set interfaces ge-0/0/1 unit 0 family inet address 192.168.3.2/24
set interfaces ge-0/0/1 unit 0 family iso
set interfaces ge-0/0/2 description R3-to-R1
set interfaces ge-0/0/2 unit 0 family inet address 192.168.2.2/24
set interfaces ge-0/0/2 unit 0 family iso
set interfaces ge-0/0/3 description R3-to-R5
set interfaces ge-0/0/3 unit 0 family inet address 192.168.6.1/24
set interfaces ge-0/0/3 unit 0 family iso
set interfaces ge-0/0/4 description R3-to-R4
set interfaces ge-0/0/4 vlan-tagging
set interfaces ge-0/0/4 unit 0 vlan-id 10
set interfaces ge-0/0/4 unit 0 family inet address 192.168.5.1/24
set interfaces ge-0/0/4 unit 0 family iso
set interfaces ge-0/0/4 unit 1 vlan-id 11
set interfaces ge-0/0/4 unit 1 family inet address 192.168.9.1/24
set interfaces ge-0/0/4 unit 1 family iso
set interfaces ge-0/0/4 unit 2 vlan-id 12
set interfaces ge-0/0/4 unit 2 family inet address 192.168.10.1/24
set interfaces ge-0/0/4 unit 2 family iso
set interfaces lo0 unit 0 family inet address 192.168.100.3/32
set interfaces lo0 unit 0 family iso address 49.0002.0192.0168.0003.00
set policy-options policy-statement export-direct-loopback from protocol direct
set policy-options policy-statement export-direct-loopback from route-filter 192.168.100.3/32 exact
set policy-options policy-statement export-direct-loopback then accept
set policy-options policy-statement export-isis from protocol isis
set policy-options policy-statement export-isis from level 2
set policy-options policy-statement export-isis from route-filter 192.168.100.0/24 longer
set policy-options policy-statement export-isis then accept
set policy-options policy-statement export-isis-metro-a from igp-instance metro-a
set policy-options policy-statement export-isis-metro-a from protocol isis
set policy-options policy-statement export-isis-metro-a from level 2
set policy-options policy-statement export-isis-metro-a from route-filter 192.168.100.0/24 longer
set policy-options policy-statement export-isis-metro-a then accept
set policy-options policy-statement export-isis-metro-b from igp-instance metro-b
set policy-options policy-statement export-isis-metro-b from protocol isis
set policy-options policy-statement export-isis-metro-b from level 2
set policy-options policy-statement export-isis-metro-b from route-filter 192.168.100.0/24 longer
set policy-options policy-statement export-isis-metro-b then accept
set protocols isis interface ge-0/0/3.0 level 1 disable
set protocols isis interface ge-0/0/3.0 level 2 metric 100
set protocols isis interface ge-0/0/3.0 point-to-point
set protocols isis interface ge-0/0/4.0 level 1 disable
set protocols isis interface ge-0/0/4.0 level 2 metric 100
set protocols isis interface ge-0/0/4.0 point-to-point
set protocols isis interface lo0.0 passive
set protocols isis export export-isis-metro-a
set protocols isis export export-isis-metro-b
set protocols isis-instance metro-b interface ge-0/0/1.0 level 1 disable
set protocols isis-instance metro-b interface ge-0/0/1.0 level 2 metric 100
set protocols isis-instance metro-b interface ge-0/0/1.0 point-to-point
set protocols isis-instance metro-b interface ge-0/0/4.2 level 1 disable
set protocols isis-instance metro-b interface ge-0/0/4.2 level 2 metric 100
set protocols isis-instance metro-b interface ge-0/0/4.2 point-to-point
set protocols isis-instance metro-b export export-isis
set protocols isis-instance metro-b export export-direct-loopback
set protocols isis-instance metro-b export export-isis-metro-a
set protocols isis-instance metro-a interface ge-0/0/2.0 level 1 disable
set protocols isis-instance metro-a interface ge-0/0/2.0 level 2 metric 100
set protocols isis-instance metro-a interface ge-0/0/2.0 point-to-point
set protocols isis-instance metro-a interface ge-0/0/4.1 level 1 disable
set protocols isis-instance metro-a interface ge-0/0/4.1 level 2 metric 100
set protocols isis-instance metro-a interface ge-0/0/4.1 point-to-point
set protocols isis-instance metro-a export export-isis
set protocols isis-instance metro-a export export-direct-loopback
set protocols isis-instance metro-a export export-isis-metro-b
set routing-options router-id 192.168.100.3
Dispositivo R4
set interfaces ge-0/0/1 description R4-to-R1
set interfaces ge-0/0/1 unit 0 family inet address 192.168.1.2/24
set interfaces ge-0/0/1 unit 0 family iso
set interfaces ge-0/0/2 description R4-to-R2
set interfaces ge-0/0/2 unit 0 family inet address 192.168.4.2/24
set interfaces ge-0/0/2 unit 0 family iso
set interfaces ge-0/0/3 description R4-to-R6
set interfaces ge-0/0/3 unit 0 family inet address 192.168.7.1/24
set interfaces ge-0/0/3 unit 0 family iso
set interfaces ge-0/0/4 description R4-to-R3
set interfaces ge-0/0/4 vlan-tagging
set interfaces ge-0/0/4 unit 0 vlan-id 10
set interfaces ge-0/0/4 unit 0 family inet address 192.168.5.2/24
set interfaces ge-0/0/4 unit 0 family iso
set interfaces ge-0/0/4 unit 1 vlan-id 11
set interfaces ge-0/0/4 unit 1 family inet address 192.168.9.2/24
set interfaces ge-0/0/4 unit 1 family iso
set interfaces ge-0/0/4 unit 2 vlan-id 12
set interfaces ge-0/0/4 unit 2 family inet address 192.168.10.2/24
set interfaces ge-0/0/4 unit 2 family iso
set interfaces lo0 unit 0 family inet address 192.168.100.4/32
set interfaces lo0 unit 0 family iso address 49.0002.0192.0168.0004.00
set policy-options policy-statement export-direct-loopback from protocol direct
set policy-options policy-statement export-direct-loopback from route-filter 192.168.100.4/32 exact
set policy-options policy-statement export-direct-loopback then accept
set policy-options policy-statement export-isis from protocol isis
set policy-options policy-statement export-isis from level 2
set policy-options policy-statement export-isis from route-filter 192.168.100.0/24 longer
set policy-options policy-statement export-isis then accept
set policy-options policy-statement export-isis-metro-a from igp-instance metro-a
set policy-options policy-statement export-isis-metro-a from protocol isis
set policy-options policy-statement export-isis-metro-a from level 2
set policy-options policy-statement export-isis-metro-a from route-filter 192.168.100.0/24 longer
set policy-options policy-statement export-isis-metro-a then accept
set policy-options policy-statement export-isis-metro-b from igp-instance metro-b
set policy-options policy-statement export-isis-metro-b from protocol isis
set policy-options policy-statement export-isis-metro-b from level 2
set policy-options policy-statement export-isis-metro-b from route-filter 192.168.100.0/24 longer
set policy-options policy-statement export-isis-metro-b then accept
set protocols isis interface ge-0/0/3.0 level 1 disable
set protocols isis interface ge-0/0/3.0 level 2 metric 100
set protocols isis interface ge-0/0/3.0 point-to-point
set protocols isis interface ge-0/0/4.0 level 1 disable
set protocols isis interface ge-0/0/4.0 level 2 metric 100
set protocols isis interface ge-0/0/4.0 point-to-point
set protocols isis interface lo0.0 passive
set protocols isis export export-isis-metro-a
set protocols isis export export-isis-metro-b
set protocols isis-instance metro-a interface ge-0/0/1.0 level 1 disable
set protocols isis-instance metro-a interface ge-0/0/1.0 level 2 metric 100
set protocols isis-instance metro-a interface ge-0/0/1.0 point-to-point
set protocols isis-instance metro-a interface ge-0/0/4.1 level 1 disable
set protocols isis-instance metro-a interface ge-0/0/4.1 level 2 metric 100
set protocols isis-instance metro-a interface ge-0/0/4.1 point-to-point
set protocols isis-instance metro-a export export-isis
set protocols isis-instance metro-a export export-direct-loopback
set protocols isis-instance metro-a export export-isis-metro-b
set protocols isis-instance metro-b interface ge-0/0/2.0 level 1 disable
set protocols isis-instance metro-b interface ge-0/0/2.0 level 2 metric 100
set protocols isis-instance metro-b interface ge-0/0/2.0 point-to-point
set protocols isis-instance metro-b interface ge-0/0/4.2 level 1 disable
set protocols isis-instance metro-b interface ge-0/0/4.2 level 2 metric 100
set protocols isis-instance metro-b interface ge-0/0/4.2 point-to-point
set protocols isis-instance metro-b export export-isis
set protocols isis-instance metro-b export export-direct-loopback
set protocols isis-instance metro-b export export-isis-metro-a
set routing-options router-id 192.168.100.4
Dispositivo R5
set interfaces ge-0/0/2 description R5-to-R6
set interfaces ge-0/0/2 unit 0 family inet address 192.168.8.1/24
set interfaces ge-0/0/2 unit 0 family iso
set interfaces ge-0/0/3 description R5-to-R3
set interfaces ge-0/0/3 unit 0 family inet address 192.168.6.2/24
set interfaces ge-0/0/3 unit 0 family iso
set interfaces lo0 unit 0 family inet address 192.168.100.5/32
set interfaces lo0 unit 0 family iso address 49.0002.0192.0168.0005.00
set protocols isis interface ge-0/0/2.0 level 1 disable
set protocols isis interface ge-0/0/2.0 level 2 metric 100
set protocols isis interface ge-0/0/2.0 point-to-point
set protocols isis interface ge-0/0/3.0 level 1 disable
set protocols isis interface ge-0/0/3.0 level 2 metric 100
set protocols isis interface ge-0/0/3.0 point-to-point
set protocols isis interface lo0.0 passive
set routing-options router-id 192.168.100.5
Dispositivo R6
set interfaces ge-0/0/2 description R6-to-R5
set interfaces ge-0/0/2 unit 0 family inet address 192.168.8.2/24
set interfaces ge-0/0/2 unit 0 family iso
set interfaces ge-0/0/3 description R6-to-R4
set interfaces ge-0/0/3 unit 0 family inet address 192.168.7.2/24
set interfaces ge-0/0/3 unit 0 family iso
set interfaces lo0 unit 0 family inet address 192.168.100.6/32
set interfaces lo0 unit 0 family iso address 49.0002.0192.0168.0006.00
set protocols isis interface ge-0/0/2.0 level 1 disable
set protocols isis interface ge-0/0/2.0 level 2 metric 100
set protocols isis interface ge-0/0/2.0 point-to-point
set protocols isis interface ge-0/0/3.0 level 1 disable
set protocols isis interface ge-0/0/3.0 level 2 metric 100
set protocols isis interface ge-0/0/3.0 point-to-point
set protocols isis interface lo0.0 passive
set routing-options router-id 192.168.100.6
Configurar R1
Procedimento passo a passo
O exemplo a seguir requer que você navegue por vários níveis na hierarquia de configuração. Para obter informações sobre como navegar na CLI, consulte Uso do Editor de CLI no Modo de Configuração no Guia do Usuário da CLI.
Você pode usar as etapas neste exemplo para configurar também os roteadores R2, R5 e R6. Consulte Configuração rápida da CLI e a Figura 2 para entender os IDs de interface, os endereços IP e os endereços de loopback usados nesses roteadores.
Para configurar R1:
-
Configure as interfaces para habilitar o suporte à família IP (
inet) e ISO.user@R1# set interfaces ge-0/0/1 description R1-to-R4 user@R1# set interfaces ge-0/0/1 unit 0 family inet address 192.168.1.1/24 user@R1# set interfaces ge-0/0/1 unit 0 family iso user@R1# set interfaces ge-0/0/2 description R1-to-R3 user@R1# set interfaces ge-0/0/2 unit 0 family inet address 192.168.2.1/24 user@R1# set interfaces ge-0/0/2 unit 0 family iso
-
Crie a interface de loopback e configure os endereços IP e NET.
user@R1# set interfaces lo0 unit 0 family inet address 192.168.100.1/32
user@R1# set interfaces lo0 unit 0 family iso address 49.0002.0192.0168.0001.00
-
Configure as opções de roteamento para identificar o roteador no domínio.
user@R1# set routing-options router-id 192.168.100.1
-
Habilite o IS-IS nas interfaces.
user@R1# set protocols isis interface ge-0/0/1.0 level 2 metric 100
user@R1# set protocols isis interface ge-0/0/1.0 level 1 disable
user@R1# set protocols isis interface ge-0/0/1.0 point-to-point
user@R1# set protocols isis interface ge-0/0/2.0 level 1 disable
user@R1# set protocols isis interface ge-0/0/2.0 level 2 metric 100
user@R1# set protocols isis interface ge-0/0/2.0 point-to-point
user@R1# set protocols isis interface lo0.0 passive
Resultados
No modo de configuração, confirme sua configuração inserindo os show interfacescomandos , show routing-optionse show protocols . Se a saída não exibir a configuração pretendida, repita as instruções neste exemplo para corrigir a configuração.
interfaces {
    ge-0/0/1 {
        description R1-to-R4;
        unit 0 {
            family inet {
                address 192.168.1.1/24;
            }
            family iso;
        }
    }
    ge-0/0/2 {
        description R1-to-R3;
        unit 0 {
            family inet {
                address 192.168.2.1/24;
            }
            family iso;
        }
    }
    lo0 {
        unit 0 {
            family inet {
                address 192.168.100.1/32;
            }
            family iso {
                address 49.0002.0192.0168.0001.00;
            }
        }
    }
}
protocols {
    isis {
        interface ge-0/0/1.0 {
            level 2 metric 100;
            level 1 disable;
            point-to-point;
        }
        interface ge-0/0/2.0 {
            level 1 disable;
            level 2 metric 100;
            point-to-point;
        }
        interface lo0.0 {
            passive;
        }
    }
}
routing-options {
    router-id 192.168.100.1;
}
Configurar R3
Procedimento passo a passo
O exemplo a seguir requer que você navegue por vários níveis na hierarquia de configuração. Para obter informações sobre como navegar na CLI, consulte Uso do Editor de CLI no Modo de Configuração no Guia do Usuário da CLI.
Você pode usar as etapas neste exemplo para configurar também o roteador R4. Consulte Configuração rápida da CLI e a Figura 2 para entender os IDs de interface, os endereços IP e o endereço de loopback usado no roteador.
Para configurar o R3:
-
Configure as interfaces que se conectam a R1, R2 e R5 para habilitar o suporte à família IP e ISO.
user@R3# set interfaces ge-0/0/1 description R3-to-R2
user@R3# set interfaces ge-0/0/1 unit 0 family inet address 192.168.3.2/24
user@R3# set interfaces ge-0/0/1 unit 0 family iso
user@R3# set interfaces ge-0/0/2 description R3-to-R1
user@R3# set interfaces ge-0/0/2 unit 0 family inet address 192.168.2.2/24
user@R3# set interfaces ge-0/0/2 unit 0 family iso
user@R3# set interfaces ge-0/0/3 description R3-to-R5
user@R3# set interfaces ge-0/0/3 unit 0 family inet address 192.168.6.1/24
user@R3# set interfaces ge-0/0/3 unit 0 family iso
-
Configure três subinterfaces (interfaces lógicas) conectando R3 e R4 (uma instância padrão IS-IS e duas instâncias metro IS-IS (IS-IS metro-a e IS-IS metro-b)).
Observação:A instância padrão do IS-IS refere-se à instância do IS-IS IGP configurada no nível da
edit protocols isis[] hierarquia.user@R3# set interfaces ge-0/0/4 description R3-to-R4 user@R3# set interfaces ge-0/0/4 vlan-tagging user@R3# set interfaces ge-0/0/4 unit 0 vlan-id 10 user@R3# set interfaces ge-0/0/4 unit 0 family inet address 192.168.5.1/24 user@R3# set interfaces ge-0/0/4 unit 0 family iso user@R3# set interfaces ge-0/0/4 unit 1 vlan-id 11 user@R3# set interfaces ge-0/0/4 unit 1 family inet address 192.168.9.1/24 user@R3# set interfaces ge-0/0/4 unit 1 family iso user@R3# set interfaces ge-0/0/4 unit 2 vlan-id 12 user@R3# set interfaces ge-0/0/4 unit 2 family inet address 192.168.10.1/24 user@R3# set interfaces ge-0/0/4 unit 2 family iso
-
Crie a interface de loopback e configure os endereços IP e NET.
user@R3# set interfaces lo0 unit 0 family inet address 192.168.100.3/32
user@R3# set interfaces lo0 unit 0 family iso address 49.0002.0192.0168.0003.00
-
Configure políticas para redistribuir endereços de loopback de roteadores de instância metro IS-IS (IS-IS metro-a e IS-IS metro-b) e roteadores de instância padrão (rede principal) IS-IS, para que as rotas possam ser distribuídas entre domínios IS-IS conforme necessário.
-
Configure políticas para distribuir o endereço de loopback de R3.
user@R3# set policy-options policy-statement export-direct-loopback from protocol direct
user@R3# set policy-options policy-statement export-direct-loopback from route-filter 192.168.100.3/32 exact
user@R3# set policy-options policy-statement export-direct-loopback then accept
-
Configure políticas para distribuir os endereços de loopback dos roteadores R5 e R6 (instância IS-IS padrão).
user@R3# set policy-options policy-statement export-isis from protocol isis
user@R3# set policy-options policy-statement export-isis from level 2
user@R3# set policy-options policy-statement export-isis from route-filter 192.168.100.0/24 longer
user@R3# set policy-options policy-statement export-isis then accept
-
Configure políticas para distribuir os endereços de loopback de R1 (instância IS-IS metro-a).
user@R3# set policy-options policy-statement export-isis-metro-a from igp-instance metro-a
user@R3# set policy-options policy-statement export-isis-metro-a from protocol isis
user@R3# set policy-options policy-statement export-isis-metro-a from level 2
user@R3# set policy-options policy-statement export-isis-metro-a from route-filter 192.168.100.0/24 longer
user@R3# set policy-options policy-statement export-isis-metro-a then accept
-
Configure políticas para distribuir os endereços de loopback de R2 (instância metro-b IS-IS).
user@R3# set policy-options policy-statement export-isis-metro-b from igp-instance metro-b
user@R3# set policy-options policy-statement export-isis-metro-b from protocol isis
user@R3# set policy-options policy-statement export-isis-metro-b from level 2
user@R3# set policy-options policy-statement export-isis-metro-b from route-filter 192.168.100.0/24 longer
user@R3# set policy-options policy-statement export-isis-metro-b then accept
-
-
Habilite o IS-IS na interface de instância padrão (conectando R3 a R5) e na subinterface (conectando R3 a R4).
user@R3# set protocols isis interface ge-0/0/3.0 level 1 disable
user@R3# set protocols isis interface ge-0/0/3.0 level 2 metric 100
user@R3# set protocols isis interface ge-0/0/3.0 point-to-point
user@R3# set protocols isis interface ge-0/0/4.0 level 1 disable
user@R3# set protocols isis interface ge-0/0/4.0 level 2 metric 100
user@R3# set protocols isis interface ge-0/0/4.0 point-to-point
user@R3# set protocols isis interface lo0.0 passive
-
Configure o IS-IS para exportar endereços de loopback de instâncias IS-IS metro-a e IS-IS metro-b para a instância padrão IS-IS. Essa configuração distribui rotas específicas em vez de inundar todo o domínio metro.
user@R3# set protocols isis export export-isis-metro-a
user@R3# set protocols isis export export-isis-metro-b
-
Habilite o IS-IS na interface de instância metro-b do IS-IS (conectando R3 a R2) e na subinterface (R3 a R4).
user@R3# set protocols isis-instance metro-b interface ge-0/0/1.0 level 1 disable
user@R3# set protocols isis-instance metro-b interface ge-0/0/1.0 level 2 metric 100
user@R3# set protocols isis-instance metro-b interface ge-0/0/1.0 point-to-point
user@R3# set protocols isis-instance metro-b interface ge-0/0/4.2 level 1 disable
user@R3# set protocols isis-instance metro-b interface ge-0/0/4.2 level 2 metric 100
user@R3# set protocols isis-instance metro-b interface ge-0/0/4.2 point-to-point
-
Configure o IS-IS para exportar os endereços de loopback das instâncias IS-IS metro-a e IS-IS padrão para a instância IS-IS metro-b. Essa configuração distribui rotas específicas em vez de inundar todas as instâncias padrão do IS-IS e as instâncias do domínio metro-a.
user@R3# set protocols isis-instance metro-b export export-isis
user@R3# set protocols isis-instance metro-b export export-direct-loopback
user@R3# set protocols isis-instance metro-b export export-isis-metro-a
-
Habilite o IS-IS na interface de instância metro-a do IS-IS (conectando R3 a R1) e na subinterface (R3 a R4).
user@R3# set protocols isis-instance metro-a interface ge-0/0/2.0 level 1 disable
user@R3# set protocols isis-instance metro-a interface ge-0/0/2.0 level 2 metric 100
user@R3# set protocols isis-instance metro-a interface ge-0/0/2.0 point-to-point
user@R3# set protocols isis-instance metro-a interface ge-0/0/4.1 level 1 disable
user@R3# set protocols isis-instance metro-a interface ge-0/0/4.1 level 2 metric 100
user@R3# set protocols isis-instance metro-a interface ge-0/0/4.1 point-to-point
-
Configure o IS-IS para exportar os endereços de loopback de instâncias IS-IS metro-b e IS-IS padrão para a instância IS-IS metro-a. Essa configuração distribui rotas específicas em vez de inundar todas as instâncias padrão do IS-IS e as instâncias do domínio metro-b.
user@R3# set protocols isis-instance metro-a export export-isis
user@R3# set protocols isis-instance metro-a export export-direct-loopback
user@R3# set protocols isis-instance metro-a export export-isis-metro-b
-
Configure as opções de roteamento para identificar o roteador no domínio.
user@R3# set routing-options router-id 192.168.100.3
Resultados
No modo de configuração, confirme sua configuração inserindo os show interfacescomandos , show routing-optionse show protocols . Se a saída não exibir a configuração pretendida, repita as instruções neste exemplo para corrigir a configuração.
interfaces {
    ge-0/0/1 {
        description R3-to-R2;
        unit 0 {
            family inet {
                address 192.168.3.2/24;
            }
            family iso;
        }
    }
    ge-0/0/2 {
        description R3-to-R1;
        unit 0 {
            family inet {
                address 192.168.2.2/24;
            }
            family iso;
        }
    }
    ge-0/0/3 {
        description R3-to-R5;
        unit 0 {
            family inet {
                address 192.168.6.1/24;
            }
            family iso;
        }
    }
    ge-0/0/4 {
        description R3-to-R4;
        vlan-tagging;
        unit 0 {
            vlan-id 10;
            family inet {
                address 192.168.5.1/24;
            }
            family iso;
        }
        unit 1 {
            vlan-id 11;
            family inet {
                address 192.168.9.1/24;
            }
            family iso;
        }
        unit 2 {
            vlan-id 12;
            family inet {
                address 192.168.10.1/24;
            }
            family iso;
        }
    }
    lo0 {
        unit 0 {
            family inet {
                address 192.168.100.3/32;
            }
            family iso {
                address 49.0002.0192.0168.0003.00;
            }
        }
    }
}
policy-options {
    policy-statement export-direct-loopback {
        from {
            protocol direct;
            route-filter 192.168.100.3/32 exact;
        }
        then accept;
    }
    policy-statement export-isis {
        from {
            protocol isis;
            level 2;
            route-filter 192.168.100.0/24 longer;
        }
        then accept;
    }
    policy-statement export-isis-metro-a {
        from {
            igp-instance metro-a;
            protocol isis;
            level 2;
            route-filter 192.168.100.0/24 longer;
        }
        then accept;
    }
    policy-statement export-isis-metro-b {
        from {
            igp-instance metro-b;
            protocol isis;
            level 2;
            route-filter 192.168.100.0/24 longer;
        }
        then accept;
    }
}
protocols {
    isis {
        interface ge-0/0/3.0 {
            level 1 disable;
            level 2 metric 100;
            point-to-point;
        }
        interface ge-0/0/4.0 {
            level 1 disable;
            level 2 metric 100;
            point-to-point;
        }
        interface lo0.0 {
            passive;
        }
        export [ export-isis-metro-a export-isis-metro-b ];
    }
    isis-instance metro-b {
        interface ge-0/0/1.0 {
            level 1 disable;
            level 2 metric 100;
            point-to-point;
        }
        interface ge-0/0/4.2 {
            level 1 disable;
            level 2 metric 100;
            point-to-point;
        }
        export [ export-isis export-direct-loopback export-isis-metro-a ];
    }
    isis-instance metro-a {
        interface ge-0/0/2.0 {
            level 1 disable;
            level 2 metric 100;
            point-to-point;
        }
        interface ge-0/0/4.1 {
            level 1 disable;
            level 2 metric 100;
            point-to-point;
        }
        export [ export-isis export-direct-loopback export-isis-metro-b ];
    }
}
routing-options {
    router-id 192.168.100.3;
}
Verificação
Para verificar se a configuração está funcionando corretamente, execute as seguintes tarefas:
- Verificar anúncios do IS-IS
- Verificar a tabela de roteamento
- Verifique as rotas na tabela de roteamento do IS-IS
- Verificar interfaces IS-IS
Verificar anúncios do IS-IS
Finalidade
Verifique as entradas de anúncio IS-IS no banco de dados de estado de enlace (LSDB) IS-IS, que contém dados sobre pacotes PDU.
Ação
Do modo operacional, execute o show isis database level 2 comando.
Em R3
user@R3>show isis database level 2

IS-IS level 2 link-state database:
LSP ID                      Sequence Checksum Lifetime Attributes
R6.00-00                       0x75d   0x1ff7     1181 L1 L2
R5.00-00                       0x75b   0xffdc      741 L1 L2
R4.00-00                       0x780    0x4e1      552 L1 L2
R3.00-00                       0x7f0   0x8643      496 L1 L2
  4 LSPs
user@R3>show isis database level 2 igp-instance metro-a
IS-IS level 2 link-state database:
LSP ID                      Sequence Checksum Lifetime Attributes
R1.00-00                       0x136   0x46e5     1046 L1 L2
R4.00-00                       0x781   0xf65e      768 L1 L2
R3.00-00                       0x7f2   0x871b      764 L1 L2
  3 LSPs
user@R3>show isis database level 2 igp-instance metro-b
IS-IS level 2 link-state database:
LSP ID                      Sequence Checksum Lifetime Attributes
R2.00-00                       0x13a   0x7997     1013 L1 L2
R4.00-00                       0x781   0x86ba      771 L1 L2
R3.00-00                       0x7f2   0x1288      510 L1 L2
  3 LSPs
Em R1
user@R1>show isis database level 2

IS-IS level 2 link-state database:
LSP ID                      Sequence Checksum Lifetime Attributes
R1.00-00                       0x136   0x46e5      851 L1 L2
R4.00-00                       0x781   0xf65e      571 L1 L2
R3.00-00                       0x7f2   0x871b      565 L1 L2
  3 LSPs
Significado
Essa saída em R3 ilustra que R3 vê os anúncios IS-IS de R4, R5 e R6, que é a instância IS-IS padrão. O R3 também vê os anúncios IS-IS de R1 (IS-IS metro-a), R2 (IS-IS metro-b) e R4 (ambos IS-IS metro-a e IS-IS metro-b). Assim, você pode ver que R3 é um roteador comum que redistribui rotas IS-IS entre a instância IS-IS metro-a, a instância IS-IS metro-b e a instância padrão IS-IS (rede principal).
A saída em R1 ilustra que R1 vê os anúncios IS-IS somente de R3 e R4. R1 não vê nenhum anúncio IS-IS de R2. Assim, você vê que IS-IS metro-a e IS-IS metro-b são domínios de inundação IS-IS separados. Você pode usar essa propriedade para criar redes mais escaláveis.
Verificar a tabela de roteamento
Finalidade
Verifique as entradas de rota na tabela de roteamento.
Ação
Do modo operacional, execute o show route table inet.0 route-destination address extensive comando.
Em R3
user@R3>show route table inet.0 192.168.100.1 extensive

inet.0: 28 destinations, 28 routes (28 active, 0 holddown, 0 hidden)
192.168.100.1/32 (1 entry, 1 announced)
TSI:
KRT in-kernel 192.168.100.1/32 -> {192.168.2.1}
IS-IS level 1, LSP fragment 0
IS-IS level 2, LSP fragment 0
IS-IS level 1, LSP fragment 0
IS-IS level 2, LSP fragment 0
        *IS-IS  Preference: 18
                Level: 2
                Next hop type: Router, Next hop index: 601
                Address: 0xc5b21cc
                Next-hop reference count: 2
                Next hop: 192.168.2.1 via ge-0/0/2.0, selected
                Session Id: 0x140
                State: <Active Int>
                Age: 2d 18:10:36        Metric: 63
                Validation State: unverified
                ORR Generation-ID: 0
                Task: IS-IS-metro-a
                Announcement bits (3): 0-KRT 2-IS-IS 10-IS-IS-metro-b
                AS path: I
                Thread: junos-main
user@R3>show route table inet.0 192.168.100.2 extensive
inet.0: 28 destinations, 28 routes (28 active, 0 holddown, 0 hidden)
192.168.100.2/32 (1 entry, 1 announced)
TSI:
KRT in-kernel 192.168.100.2/32 -> {192.168.3.1}
IS-IS level 1, LSP fragment 0
IS-IS level 2, LSP fragment 0
IS-IS level 1, LSP fragment 0
IS-IS level 2, LSP fragment 0
        *IS-IS  Preference: 18
                Level: 2
                Next hop type: Router, Next hop index: 602
                Address: 0xc5b2234
                Next-hop reference count: 2
                Next hop: 192.168.3.1 via ge-0/0/1.0, selected
                Session Id: 0x141
                State: <Active Int>
                Age: 2d 18:18:48        Metric: 63
                Validation State: unverified
                ORR Generation-ID: 0
                Task: IS-IS-metro-b
                Announcement bits (3): 0-KRT 2-IS-IS 4-IS-IS-metro-a
                AS path: I
                Thread: junos-main
Significado
A saída ilustra que o endereço de loopback de R1 (192.168.100.1) é mapeado para a instância metro-a do IS-IS (IS-IS-metro-a) e o endereço de loopback de R2 (192.168.100.2) é mapeado para a instância metro-b do IS-IS (IS-IS-metro-b) conforme configurado em R3.
Verifique as rotas na tabela de roteamento do IS-IS
Finalidade
Verifique as rotas na tabela de roteamento IS-IS.
Ação
Do modo operacional, execute o show isis route comando.
Em R3
user@R3>show isis route
IS-IS routing table             Current version: L1: 1885 L2: 1956
IPv4/IPv6 Routes
----------------
Prefix             L Version   Metric Type Interface       NH   Via                 Backup Score
192.168.7.0/24     2    1956      126 int  ge-0/0/4.0      IPV4 R4
192.168.8.0/24     2    1956      126 int  ge-0/0/3.0      IPV4 R5
192.168.100.4/32   2    1956       63 int  ge-0/0/4.0      IPV4 R4
192.168.100.5/32   2    1956       63 int  ge-0/0/3.0      IPV4 R5
192.168.100.6/32   2    1956      126 int  ge-0/0/3.0      IPV4 R5
                                           ge-0/0/4.0      IPV4 R4
user@R3>show isis route igp-instance metro-a
 IS-IS routing table             Current version: L1: 1889 L2: 1961
IPv4/IPv6 Routes
----------------
Prefix             L Version   Metric Type Interface       NH   Via                 Backup Score
192.168.1.0/24     2    1961      126 int  ge-0/0/4.1      IPV4 R4
                                           ge-0/0/2.0      IPV4 R1
192.168.100.1/32   2    1961       63 int  ge-0/0/2.0      IPV4 R1
user@R3>show isis route igp-instance metro-b
 IS-IS routing table             Current version: L1: 1892 L2: 1949
IPv4/IPv6 Routes
----------------
Prefix             L Version   Metric Type Interface       NH   Via                 Backup Score
192.168.4.0/24     2    1949      126 int  ge-0/0/4.2      IPV4 R4
                                           ge-0/0/1.0      IPV4 R2
192.168.100.2/32   2    1949       63 int  ge-0/0/1.0      IPV4 R2
Em R1
user@R1>show isis route
IS-IS routing table             Current version: L1: 313 L2: 392
IPv4/IPv6 Routes
----------------
Prefix             L Version   Metric Type Interface       NH   Via                 Backup Score
192.168.9.0/24     2     392      126 int  ge-0/0/2.0      IPV4 R3
                                           ge-0/0/1.0      IPV4 R4
192.168.100.2/32   2     392      126 int  ge-0/0/2.0      IPV4 R3
                                           ge-0/0/1.0      IPV4 R4
192.168.100.3/32   2     392       73 int  ge-0/0/2.0      IPV4 R3
192.168.100.4/32   2     392       73 int  ge-0/0/1.0      IPV4 R4
192.168.100.5/32   2     392      126 int  ge-0/0/2.0      IPV4 R3
                                           ge-0/0/1.0      IPV4 R4
192.168.100.6/32   2     392      126 int  ge-0/0/2.0      IPV4 R3
                                           ge-0/0/1.0      IPV4 R4
Significado
A saída em R3 mostra os endereços de loopback e as informações de mapeamento de instância IS-IS de R1, R2, R4, R5 e R6.
A saída em R1 mostra os endereços de loopback de R2, R3, R4, R5 e R6.
Verificar interfaces IS-IS
Finalidade
Verifique as informações de status sobre interfaces habilitadas para IS-IS.
Ação
Do modo operacional, execute o show isis interface comando.
Em R3
user@R3>show isis interface
IS-IS interface database:
Interface             L CirID Level 1 DR        Level 2 DR        L1/L2 Metric
ge-0/0/3.0            2   0x1 Disabled          Point to Point         10/100
ge-0/0/4.0            2   0x1 Disabled          Point to Point         10/100
lo0.0                 3   0x1 Passive           Passive                 0/0
user@R3>show isis interface igp-instance metro-a
IS-IS interface database:
Interface             L CirID Level 1 DR        Level 2 DR        L1/L2 Metric
ge-0/0/2.0            2   0x1 Disabled          Point to Point         10/100
ge-0/0/4.1            2   0x1 Disabled          Point to Point         10/100
user@R3>show isis interface igp-instance metro-b
IS-IS interface database:
Interface             L CirID Level 1 DR        Level 2 DR        L1/L2 Metric
ge-0/0/1.0            2   0x1 Disabled          Point to Point         10/100
ge-0/0/4.2            2   0x1 Disabled          Point to Point         10/100
Em R1
user@R1>show isis interface
IS-IS interface database:
Interface             L CirID Level 1 DR        Level 2 DR        L1/L2 Metric
ge-0/0/1.0            2   0x1 Disabled          Point to Point         10/100
ge-0/0/2.0            2   0x1 Disabled          Point to Point         10/100
lo0.0                 3   0x1 Passive           Passive                 0/0
Significado
A saída mostra as interfaces mapeadas para diferentes instâncias de IS-IS.
Exemplo: Configurar várias instâncias independentes do OSPFv2 com Roteamento por segmentos
Use este exemplo para configurar várias instâncias de IGP do OSPFv2 com roteamento por segmentos.
Nossa equipe de teste de conteúdo validou e atualizou este exemplo.
| Tempo de leitura |
30 minutos |
| Tempo de configuração |
20 minutos |
- Pré-requisitos de exemplo
- Antes de começar
- Visão geral funcional
- Visão geral da topologia
- Ilustração de topologia
- Etapas de configuração do R2
- Verificação
- Apêndice 1: Definir comandos em todos os dispositivos
Pré-requisitos de exemplo
| Requisitos de hardware |
Três roteadores da Série MX. |
| Requisitos de software |
Junos OS versão 24.4R1 ou posterior em execução em todos os dispositivos. |
Antes de começar
| Benefícios |
A configuração de várias instâncias independentes do OSPFv2 com roteamento por segmentos aumenta a flexibilidade, a escalabilidade e o controle da rede sobre a engenharia de tráfego, especialmente em redes grandes e complexas. |
| Saiba mais |
Visão geral funcional
| Tecnologias utilizadas |
|
| Tarefas de verificação primária |
|
Visão geral da topologia
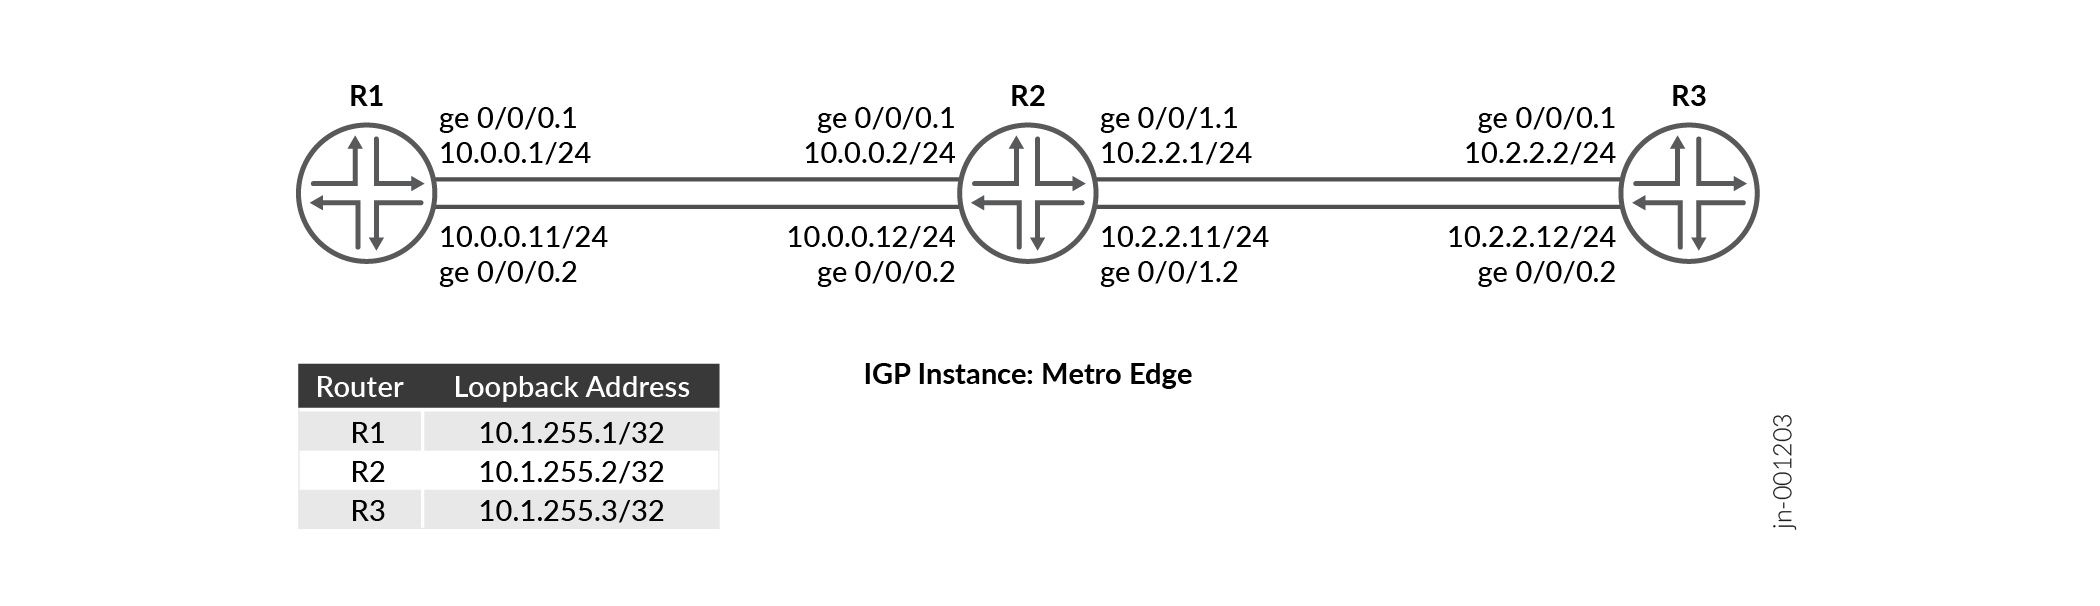
Este exemplo de configuração mostra três dispositivos R1, R2 e R3. Há duas subinterfaces configuradas entre o dispositivo R1 e o dispositivo R2 e entre o dispositivo R2 e o dispositivo R3. Cada dispositivo executa várias instâncias OSPF com o roteamento por segmentos habilitado. Configuramos o SR-MPLS para fornecer controle de caminho pela rede. Há instâncias OSPF nomeadas metro-edge em execução em cada uma das duas subinterfaces dos dispositivos.
| Nome do host |
Função |
Função |
|---|---|---|
| R1, R2 e R3 |
Os dispositivos têm OSPF de várias instâncias configurado nas subinterfaces, com o roteamento por segmentos habilitado. |
Os dispositivos participam de multiinstâncias OSPF, anunciam rotas e encaminham tráfego usando SIDs de prefixo para outros dispositivos. |
Ilustração de topologia
Etapas de configuração do R2
Para obter configurações de exemplo completas no R2, consulte: Apêndice 1: Definir comandos em todos os dispositivos
Esta seção destaca as principais tarefas de configuração necessárias para configurar o dispositivo R2 para este exemplo.
-
Defina as configurações básicas do dispositivo, como nome de host,
enhanced-ipmodo, endereços IPv4 nas unidades lógicas das interfaces do dispositivo.Configure a interface de loopback com um endereço IP e habilite o MPLS.
Configure o ID do roteador e o número do sistema autônomo (AS) para propagar informações de roteamento dentro de um conjunto de dispositivos de roteamento que pertencem ao mesmo AS.
Habilite a marcação de VLAN e configure as unidades lógicas de ambas as interfaces com diferentes IDs de VLAN.
Habilite o MPLS em cada unidade lógica. Configure o número máximo de rótulos MPLS que podem ser aplicados a pacotes de saída em unidades lógicas de cada interface.
Defina uma política para balancear a carga de pacotes e aplique a política por pacote para permitir o balanceamento de carga do tráfego.
Configure uma declaração de política que corresponda a rotas com base no prefixo exato e atribua um identificador de segmento à rota correspondente.
Configure a engenharia de tráfego de MPLS, a faixa de rótulos do bloco global de roteamento por segmentos (SRGB) no nível da hierarquia para garantir que os rótulos sejam mais previsíveis em todo o
edit protocol mplsdomínio de roteamento por segmentos, a faixa de rótulos MPLS para atribuir rótulos dos rótulos SRGB configurados para os links.[edit] set system host-name R2 set chassis network-services enhanced-ip set interfaces ge-0/0/0 unit 1 family inet address 10.0.0.2/24 set interfaces ge-0/0/0 unit 2 family inet address 10.0.0.12/24 set interfaces ge-0/0/1 unit 1 family inet address 10.2.2.1/24 set interfaces ge-0/0/1 unit 2 family inet address 10.2.2.11/24
[edit]
set interfaces lo0 unit 0 family inet address 10.1.255.2/32
set interfaces lo0 unit 0 family mpls
[edit]
set routing-options router-id 10.1.255.2
set routing-options autonomous-system 100
[edit]
set interfaces ge-0/0/0 vlan-tagging
set interfaces ge-0/0/0 unit 1 vlan-id 1
set interfaces ge-0/0/0 unit 2 vlan-id 2
set interfaces ge-0/0/1 vlan-tagging
set interfaces ge-0/0/1 unit 1 vlan-id 1
set interfaces ge-0/0/1 unit 2 vlan-id 2
[edit]
set interfaces ge-0/0/0 unit 1 family mpls maximum-labels 5
set interfaces ge-0/0/0 unit 2 family mpls maximum-labels 5
set interfaces ge-0/0/1 unit 1 family mpls maximum-labels 5
set interfaces ge-0/0/1 unit 2 family mpls maximum-labels 5
[edit]
set policy-options policy-statement pplb then load-balance per-packet
set policy-options policy-statement pplb then accept
set routing-options forwarding-table export pplb
[edit]
set policy-options policy-statement prefix-sid term 1 from route-filter 10.1.255.2/32 exact
set policy-options policy-statement prefix-sid term 1 then prefix-segment index 1001
set policy-options policy-statement prefix-sid term 1 then accept
[edit]
set protocols mpls traffic-engineering
set protocols mpls label-range srgb-label-range 800000 879999
set protocols mpls label-range static-label-range 60001 100000
set protocols mpls interface all
set protocols mpls interface fxp0.0 disable
Configure o
ospf-instancemetro-edgenas subinterfaces (conectando de R2 a R1 e de R2 a R3).[edit] set protocols ospf-instance metro-edge area 0.0.0.0 interface all
Habilite a instância OSPF
metro-edgepara usar o roteamento por segmentos com prefix-sids.[edit] set protocols ospf-instance metro-edge source-packet-routing prefix-segment prefix-sid
- Configure o valor do índice IPv4 do segmento do nó.
[edit]
set protocols ospf-instance metro-edge source-packet-routing node-segment ipv4-index 1
Configure o endereço de loopback da instância OSPF
metro-edgecomo passivo e desabilite a interface de gerenciamento (fxp0.0).[edit] set protocols ospf-instance metro-edge area 0.0.0.0 interface lo0.0 passive set protocols ospf-instance metro-edge area 0.0.0.0 interface fxp0.0 disable
Verificação
| Comando | Tarefa de verificação |
|---|---|
| mostrar protocolo de rota tabela ospf inet.0 extensa |
|
| mostrar ospf spring sid-database igp-instance igp-instance | Verifique o banco de dados de roteamento por segmentos OSPF para a instância OSPF. |
| mostrar instância igp de vizinho ospf igp-instance | Verifique os vizinhos para a instância OSPF específica. |
| mostrar instância igp do banco de dados ospf igp-instance | Verifique as entradas de anúncio OSPF no banco de dados de estado de enlace (LSDB) do OSPF associado à instância do IGP. |
| mostrar instância igp de interface ospf igp-instance | Verifique as interfaces mapeadas para a instância do IGP. |
| mostrar instância igp de rota ospf igp-instance | Verifique as rotas e as informações de mapeamento de instância OSPF de R1 e R3. |
- Verificar a tabela de roteamento
- Verificar anúncios OSPF
- Verifique as rotas na tabela de roteamento OSPF
- Verificar o banco de dados de roteamento por segmentos OSPF
- Verificar as interfaces OSPF
- Verificar o vizinho OSPF
Verificar a tabela de roteamento
Finalidade
Verificar as entradas de rota na tabela de roteamento
Ação
Do modo operacional, execute o show route table inet.0 route-destination address extensive comando.
user@R2>show route protocol ospf table inet.0 10.1.255.1 extensive
inet.0: 19 destinations, 21 routes (19 active, 0 holddown, 0 hidden)
10.1.255.1/32 (1 entry, 1 announced)
TSI:
KRT in-kernel 10.1.255.1/32 -> {list:10.0.0.1, 10.0.0.11}
        *OSPF   Preference: 10/10
                Next hop type: Router, Next hop index: 0
                Address: 0x8b32234
                Next-hop reference count: 2, Next-hop session id: 0
                Kernel Table Id: 0
                Next hop: 10.0.0.1 via ge-0/0/0.1, selected
                Session Id: 0
                Next hop: 10.0.0.11 via ge-0/0/0.2
                Session Id: 0
                State: <Active Int>
                Local AS:   100
                Age: 1w4d 16:01:19      Metric: 1
                Validation State: unverified
                Area: 0.0.0.0
                Task: OSPF-metro-edge
                Announcement bits (1): 0-KRT
                AS path: I
                Thread: junos-main

user@R2>show route protocol ospf table inet.0 10.1.255.3 extensive
inet.0: 19 destinations, 21 routes (19 active, 0 holddown, 0 hidden)
10.1.255.3/32 (1 entry, 1 announced)
TSI:
KRT in-kernel 10.1.255.3/32 -> {list:10.2.2.2, 10.2.2.12}
        *OSPF   Preference: 10/10
                Next hop type: Router, Next hop index: 0
                Address: 0x8b316f4
                Next-hop reference count: 2, Next-hop session id: 0
                Kernel Table Id: 0
                Next hop: 10.2.2.2 via ge-0/0/1.1, selected
                Session Id: 0
                Next hop: 10.2.2.12 via ge-0/0/1.2
                Session Id: 0
                State: <Active Int>
                Local AS:   100
                Age: 1w4d 16:13:55      Metric: 1
                Validation State: unverified
                Area: 0.0.0.0
                Task: OSPF-metro-edge
                Announcement bits (1): 0-KRT
                AS path: I
                Thread: junos-main
Significado
A saída ilustra que o endereço de loopback de R1 (10.1.255.1) e o endereço de loopback de R3 (10.1.255.2) são mapeados para a borda metro da instância igp do OSPF, conforme configurado em R2.
Verificar anúncios OSPF
Finalidade
Verifique as entradas de anúncio OSPF no banco de dados de estado de enlace (LSDB) do OSPF associado à instância do IGP.
Ação
No modo operacional, execute o show ospf database igp-instance igp-instance comando.
user@R2>show ospf database igp-instance metro-edge
    OSPF database, Area 0.0.0.0
Type       ID               Adv Rtr           Seq      Age  Opt  Cksum  Len
Router   10.1.255.1       10.1.255.1       0x80000013  1110  0x22 0xe6e9  72
Router  *10.1.255.2       10.1.255.2       0x80000015  1084  0x22 0x7be2  96
Router   10.1.255.3       10.1.255.3       0x80000013  1585  0x22 0x491   72
Network *10.0.0.2         10.1.255.2       0x80000010  2959  0x22 0x6791  32
Network *10.0.0.12        10.1.255.2       0x80000010  2209  0x22 0x3eb   32
Network  10.2.2.2         10.1.255.3       0x80000010  2085  0x22 0x4ba6  32
Network  10.2.2.12        10.1.255.3       0x80000010  1085  0x22 0xe601  32
OpaqArea 7.0.0.1          10.1.255.1       0x80000012   193  0x22 0x8c0   44
OpaqArea*7.0.0.1          10.1.255.2       0x80000012   511  0x22 0x2a9b  44
OpaqArea 7.0.0.1          10.1.255.3       0x80000012   585  0x22 0x4c76  44
OpaqArea 8.0.0.1          10.1.255.1       0x80000010  2610  0x22 0x4683  48
OpaqArea*8.0.0.1          10.1.255.2       0x80000010  2584  0x22 0xac01  52
OpaqArea 8.0.0.1          10.1.255.3       0x80000010  2584  0x22 0x7d06  52
OpaqArea 8.0.0.2          10.1.255.1       0x80000010  1860  0x22 0x4f55  48
OpaqArea*8.0.0.2          10.1.255.2       0x80000011   334  0x22 0xf393  52
OpaqArea 8.0.0.2          10.1.255.3       0x80000011    84  0x22 0xc498  52
OpaqArea*8.0.0.3          10.1.255.2       0x80000010  1834  0x22 0x445a  48
OpaqArea*8.0.0.4          10.1.255.2       0x80000010  1459  0x22 0x4d2c  48
Significado
Verifique as rotas na tabela de roteamento OSPF
Finalidade
Verifique as rotas na tabela de roteamento OSPF
Ação
No modo operacional, execute o show ospf route comando.
user@R2>show ospf route igp-instance metro-edge
Topology default Route Table:

Prefix             Path  Route      NH       Metric NextHop       Nexthop
                   Type  Type       Type            Interface     Address/LSP
10.1.255.1         Intra Router     IP            1 ge-0/0/0.1    10.0.0.1
                                                    ge-0/0/0.2    10.0.0.11
10.1.255.3         Intra Router     IP            1 ge-0/0/1.1    10.2.2.2
                                                    ge-0/0/1.2    10.2.2.12
10.0.0.0/24        Intra Network    IP            1 ge-0/0/0.1
                                                    ge-0/0/0.2
10.1.255.1/32      Intra Network    IP            1 ge-0/0/0.1    10.0.0.1
                                                    ge-0/0/0.2    10.0.0.11
10.1.255.2/32      Intra Network    IP            0 lo0.0
10.1.255.3/32      Intra Network    IP            1 ge-0/0/1.1    10.2.2.2
                                                    ge-0/0/1.2    10.2.2.12
10.2.2.0/24        Intra Network    IP            1 ge-0/0/1.1
                                                    ge-0/0/1.2
299840             Intra Network    Mpls          0 ge-0/0/0.2    10.0.0.11
299840 (S=0)       Intra Network    Mpls          0 ge-0/0/0.2    10.0.0.11
299856             Intra Network    Mpls          0 ge-0/0/0.1    10.0.0.1
299856 (S=0)       Intra Network    Mpls          0 ge-0/0/0.1    10.0.0.1
299904             Intra Network    Mpls          0 ge-0/0/1.2    10.2.2.12
299904 (S=0)       Intra Network    Mpls          0 ge-0/0/1.2    10.2.2.12
299920             Intra Network    Mpls          0 ge-0/0/1.1    10.2.2.2
299920 (S=0)       Intra Network    Mpls          0 ge-0/0/1.1    10.2.2.2
Significado
A saída em R2 mostra os endereços de loopback e as informações de mapeamento de instância OSPF de R1 e R3.
Verificar o banco de dados de roteamento por segmentos OSPF
Finalidade
Verifique o banco de dados de roteamento por segmentos OSPF para a instância OSPF metro-edge.
Ação
No modo operacional, execute o show ospf spring sid-database igp-instance igp-instance comando.
user@R2>show ospf spring sid-database igp-instance metro-edge
    OSPF database, Area 0.0.0.0
SID     Prefix             Advertised-by    Route-type
1000    10.1.255.1/32      10.1.255.1       Intra-Area
1001    10.1.255.2/32      10.1.255.2       Intra-Area
1002    10.1.255.3/32      10.1.255.3       Intra-Area
Significado
A saída ilustra as várias instâncias de SIDs de prefixo de anúncio OSPF (metro-edge).
Verificar as interfaces OSPF
Finalidade
Verifique as informações de status sobre interfaces habilitadas para instância OSPF.
Ação
No modo operacional, execute o show ospf interface igp-instance igp-instance comando.
user@R2>show ospf interface igp-instance metro-edge
Interface           State   Area            DR ID           BDR ID          Nbrs
ge-0/0/0.1          DR      0.0.0.0         10.1.255.2      10.1.255.1         1
ge-0/0/0.2          DR      0.0.0.0         10.1.255.2      10.1.255.1         1
ge-0/0/1.1          DR      0.0.0.0         10.1.255.2      10.1.255.3         1
ge-0/0/1.2          DR      0.0.0.0         10.1.255.2      10.1.255.3         1
lo0.0               DRother 0.0.0.0         0.0.0.0         0.0.0.0            0
lo0.0               DRother 0.0.0.0         0.0.0.0         0.0.0.0            0
Significado
A saída mostra as subinterfaces de R2 mapeadas para as instâncias OSPF (metro-edge).
Verificar o vizinho OSPF
Finalidade
Verifique as adjacências entre os links configurados.
Ação
No modo operacional, execute o show ospf neighbor igp-instance igp-instance comando.
user@R2>show ospf neighbor igp-instance metro-edge
Address          Interface              State           ID               Pri  Dead
10.0.0.1         ge-0/0/0.1             Full            10.1.255.1       128    35
10.0.0.11        ge-0/0/0.2             Full            10.1.255.1       128    39
10.2.2.2         ge-0/0/1.1             Full            10.1.255.3       128    33
10.2.2.12        ge-0/0/1.2             Full            10.1.255.3       128    36
Significado
O dispositivo R2 estabeleceu adjacência com o dispositivo R1 e o dispositivo R3 e, conforme indicado pelo campo de saída State, que é Full.
Apêndice 1: Definir comandos em todos os dispositivos
Para configurar rapidamente este exemplo, copie os seguintes comandos, cole-os em um arquivo de texto, remova quaisquer quebras de linha, altere todos os detalhes necessários para corresponder à sua configuração de rede e, em seguida, copie e cole os comandos na CLI no nível de [edit] hierarquia.
R1
set system host-name R1
set interfaces ge-0/0/0 unit 1 family inet address 10.0.0.1/24
set interfaces ge-0/0/0 unit 2 family inet address 10.0.0.11/24
set interfaces ge-0/0/0 unit 2 enable
set interfaces ge-0/0/0 vlan-tagging
set interfaces ge-0/0/0 unit 1 vlan-id 1
set interfaces ge-0/0/0 unit 2 vlan-id 2
set interfaces ge-0/0/0 unit 1 family mpls maximum-labels 5
set interfaces ge-0/0/0 unit 2 family mpls maximum-labels 5
set interfaces lo0 unit 0 family inet address 10.1.255.1/32
set interfaces lo0 unit 0 family mpls
set policy-options policy-statement pplb then load-balance per-packet
set policy-options policy-statement pplb then accept
set policy-options policy-statement prefix-sid term 1 from route-filter 10.1.255.1/32 exact
set policy-options policy-statement prefix-sid term 1 then prefix-segment index 1000
set policy-options policy-statement prefix-sid term 1 then accept
set routing-options router-id 10.1.255.1
set routing-options autonomous-system 100
set routing-options forwarding-table export pplb
set protocols mpls traffic-engineering
set protocols mpls label-range srgb-label-range 800000 879999
set protocols mpls label-range static-label-range 60001 100000
set protocols mpls interface all
set protocols mpls interface fxp0.0 disable
set protocols ospf-instance metro-edge source-packet-routing prefix-segment prefix-sid
set protocols ospf-instance metro-edge source-packet-routing node-segment ipv4-index 0
set protocols ospf-instance metro-edge area 0.0.0.0 interface all
set protocols ospf-instance metro-edge area 0.0.0.0 interface lo0.0 passive
set protocols ospf-instance metro-edge area 0.0.0.0 interface fxp0.0 disable
R2
set system host-name R2
set interfaces ge-0/0/0 unit 1 family inet address 10.0.0.2/24
set interfaces ge-0/0/0 unit 2 family inet address 10.0.0.12/24
set interfaces ge-0/0/1 unit 1 family inet address 10.2.2.1/24
set interfaces ge-0/0/1 unit 2 family inet address 10.2.2.11/24
set interfaces ge-0/0/0 vlan-tagging
set interfaces ge-0/0/0 unit 1 vlan-id 1
set interfaces ge-0/0/0 unit 2 vlan-id 2
set interfaces ge-0/0/1 vlan-tagging
set interfaces ge-0/0/1 unit 1 vlan-id 1
set interfaces ge-0/0/1 unit 2 vlan-id 2
set interfaces ge-0/0/0 unit 1 family mpls maximum-labels 5
set interfaces ge-0/0/0 unit 2 family mpls maximum-labels 5
set interfaces ge-0/0/1 unit 1 family mpls maximum-labels 5
set interfaces ge-0/0/1 unit 2 family mpls maximum-labels 5
set interfaces lo0 unit 0 family inet address 10.1.255.2/32
set interfaces lo0 unit 0 family mpls
set policy-options policy-statement pplb then load-balance per-packet
set policy-options policy-statement pplb then accept
set policy-options policy-statement prefix-sid term 1 from route-filter 10.1.255.2/32 exact
set policy-options policy-statement prefix-sid term 1 then prefix-segment index 1001
set policy-options policy-statement prefix-sid term 1 then accept
set routing-options router-id 10.1.255.2
set routing-options autonomous-system 100
set routing-options forwarding-table export pplb
set protocols mpls traffic-engineering
set protocols mpls label-range srgb-label-range 800000 879999
set protocols mpls label-range static-label-range 60001 100000
set protocols mpls interface all
set protocols mpls interface fxp0.0 disable
set protocols ospf-instance metro-edge source-packet-routing prefix-segment prefix-sid
set protocols ospf-instance metro-edge source-packet-routing node-segment ipv4-index 1
set protocols ospf-instance metro-edge area 0.0.0.0 interface all
set protocols ospf-instance metro-edge area 0.0.0.0 interface lo0.0 passive
set protocols ospf-instance metro-edge area 0.0.0.0 interface fxp0.0 disable
R3
set system host-name R3
set interfaces ge-0/0/0 unit 1 family inet address 10.2.2.2/24
set interfaces ge-0/0/0 unit 2 family inet address 10.2.2.12/24
set interfaces ge-0/0/0 vlan-tagging
set interfaces ge-0/0/0 unit 1 vlan-id 1
set interfaces ge-0/0/0 unit 2 vlan-id 2
set interfaces ge-0/0/0 unit 1 family mpls maximum-labels 5
set interfaces ge-0/0/0 unit 2 family mpls maximum-labels 5
set interfaces lo0 unit 0 family inet address 10.1.255.3/32
set interfaces lo0 unit 0 family mpls
set policy-options policy-statement pplb then load-balance per-packet
set policy-options policy-statement pplb then accept
set policy-options policy-statement prefix-sid term 1 from route-filter 10.1.255.3/32 exact
set policy-options policy-statement prefix-sid term 1 then prefix-segment index 1002
set policy-options policy-statement prefix-sid term 1 then accept
set routing-options router-id 10.1.255.3
set routing-options autonomous-system 100
set routing-options forwarding-table export pplb
set protocols mpls traffic-engineering
set protocols mpls label-range srgb-label-range 800000 879999
set protocols mpls label-range static-label-range 60001 100000
set protocols mpls interface all
set protocols mpls interface fxp0.0 disable
set protocols ospf-instance metro-edge source-packet-routing prefix-segment prefix-sid
set protocols ospf-instance metro-edge source-packet-routing node-segment ipv4-index 2
set protocols ospf-instance metro-edge area 0.0.0.0 interface lo0.0 passive
set protocols ospf-instance metro-edge area 0.0.0.0 interface all
set protocols ospf-instance metro-edge area 0.0.0.0 interface fxp0.0 disable
Tabela de histórico de alterações
A compatibilidade com recursos é determinada pela plataforma e versão utilizada. Use o Explorador de recursos para determinar se um recurso é compatível com sua plataforma.