Encaminhamento baseado em pacotes
Um firewall da Série SRX opera em dois modos diferentes: modo de pacote e modo de fluxo. No modo de fluxo, o SRX processa todo o tráfego analisando o estado ou a sessão do tráfego. Isso também é chamado de processamento stateful do tráfego. No modo de pacote, o SRX processa o tráfego por pacote. Isso também é conhecido como processamento sem estado do tráfego.
Entendendo o processamento baseado em pacotes
Os pacotes que entram e saem de um dispositivo da Juniper Networks executando o Junos OS podem passar por processamento baseado em pacotes. O processamento de pacotes baseado em pacotes ou sem estado trata os pacotes discretamente. Cada pacote é avaliado individualmente para tratamento. O encaminhamento baseado em pacotes stateless é realizado pacote a pacote, sem levar em conta o fluxo ou as informações de estado. Cada pacote é avaliado individualmente para tratamento.
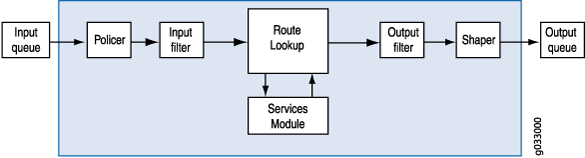
A Figura 1 mostra o fluxo de tráfego para o encaminhamento baseado em pacotes.
 baseado em pacotes
À medida que os pacotes entram no dispositivo, classificadores, filtros e policiadores são aplicados a ele. Em seguida, a interface de saída do pacote é determinada por meio de uma pesquisa de rota. Quando a interface de saída do pacote é encontrada, os filtros são aplicados e o pacote é enviado para a interface de saída, onde é enfileirado e programado para transmissão.
O encaminhamento baseado em pacotes não requer nenhuma informação sobre pacotes anteriores ou subsequentes que pertencem a uma determinada conexão, e qualquer decisão de permitir ou negar o tráfego é específica do pacote. Essa arquitetura tem o benefício de uma escalabilidade massiva porque encaminha pacotes sem manter o controle de fluxos ou estados individuais.
Entendendo os serviços seletivos baseados em pacotes sem estado
Os serviços seletivos baseados em pacotes stateless permitem que você use o encaminhamento baseado em fluxo e baseado em pacotes simultaneamente em um sistema. Você pode direcionar seletivamente o tráfego que requer encaminhamento baseado em pacotes e sem estado para evitar o encaminhamento baseado em fluxo stateful usando filtros de firewall sem estado, também conhecidos como listas de controle de acesso (ACLs). O tráfego não direcionado segue o caminho de encaminhamento baseado em fluxo padrão. Ignorar o encaminhamento baseado em fluxo pode ser útil para o tráfego para o qual você deseja explicitamente evitar restrições de dimensionamento de sessão de fluxo.
Por padrão, os dispositivos de Segurança da Juniper Networks que executam o Junos OS usam o encaminhamento baseado em fluxo. Os serviços seletivos baseados em pacotes stateless permitem que você configure o dispositivo para fornecer apenas processamento baseado em pacotes para o tráfego selecionado com base em termos de filtro de entrada. Outro tráfego é processado para encaminhamento baseado em fluxo. Ignorar o encaminhamento baseado em fluxo é útil para implantações em que você deseja evitar restrições de dimensionamento de sessão e custos de criação e manutenção de sessão.
Quando você configura o dispositivo para processamento seletivo baseado em pacotes stateless, os pacotes que entram no sistema são tratados de forma diferente, dependendo de determinadas condições:
Se um pacote atender às condições correspondentes especificadas nos termos do filtro de entrada, ele será marcado para o modo de pacote e todos os recursos do modo de pacote configurado serão aplicados a ele. Nenhum recurso de segurança baseado em fluxo é aplicado. Ele os ignora.
Se um pacote não tiver sido sinalizado para o modo de pacote, ele passará por processamento normal. Todos os serviços, exceto o MPLS, podem ser aplicados a esse tráfego.
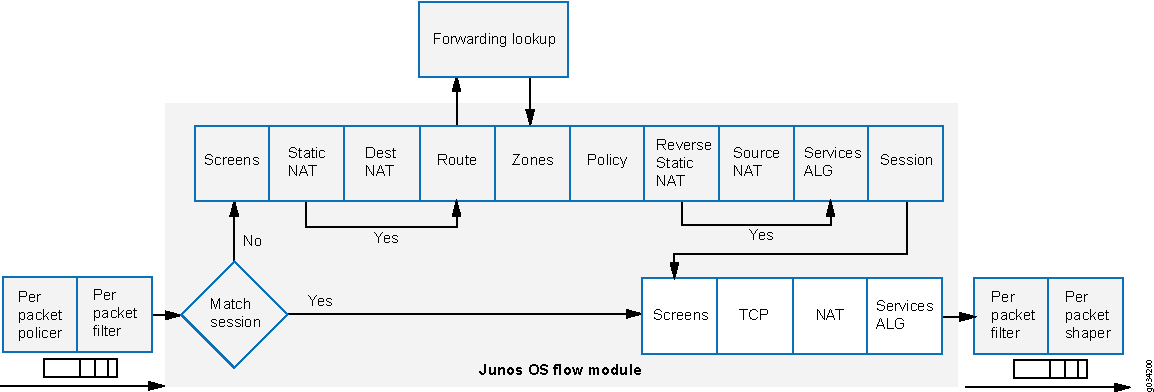
A Figura 2 mostra o fluxo de tráfego com serviços seletivos baseados em pacotes sem estado ignorando o processamento baseado em fluxo.
 seletivos baseados em pacotes sem estado
Quando o pacote entra em uma interface, os filtros de pacotes de entrada configurados na interface são aplicados.
Se o pacote corresponder às condições especificadas no filtro de firewall, um
packet-modemodificador de ação será definido para o pacote. O modificador de ação do modo de pacote atualiza um campo de bits no buffer de chave de pacote — esse campo de bits é usado para determinar se o encaminhamento baseado em fluxo precisa ser ignorado. Como resultado, o pacote com o modificador de ação do modo de pacote ignora completamente o encaminhamento baseado em fluxo. A interface de saída do pacote é determinada por meio de uma pesquisa de rota. Quando a interface de saída do pacote é encontrada, os filtros são aplicados e o pacote é enviado para a interface de saída, onde é enfileirado e programado para transmissão.Se o pacote não corresponder às condições especificadas neste termo de filtro, ele será avaliado em relação a outros termos configurados no filtro. Se, depois que todos os termos forem avaliados, um pacote não corresponder a nenhum termo em um filtro, o pacote será descartado silenciosamente. Para evitar que os pacotes sejam descartados, você configura um termo no filtro especificando uma ação para aceitar todos os pacotes.
Um conjunto definido de serviços sem estado está disponível com serviços seletivos baseados em pacotes sem estado:
Roteamento IPv4/IPv6 (protocolos unicast e multicast)
Classe de serviço (CoS)
Link fragmentação e intercalação (LFI)
Encapsulamento genérico de roteamento (GRE)
comutação de Camada 2
Multiprotocol Label Switching (MPLS)
Filtros de firewall sem estado
Protocolo de transporte em tempo real (CRTP) compactado
Embora o tráfego que requer serviços MPLS deva ser processado no modo de pacote, em algumas circunstâncias pode ser necessário aplicar simultaneamente determinados serviços a esse tráfego que só podem ser fornecidos no modo de fluxo, como inspeção stateful, NAT e IPsec. Para direcionar o sistema para processar o tráfego nos modos de fluxo e pacote, você deve configurar várias instâncias de roteamento conectadas por meio de uma interface de túnel. Uma instância de roteamento deve ser configurada para processar os pacotes no modo de fluxo e a outra instância de roteamento deve ser configurada para processar os pacotes no modo de pacote. Quando você usa uma interface de túnel para conectar instâncias de roteamento, o tráfego entre essas instâncias de roteamento é injetado novamente no caminho de encaminhamento e pode ser reprocessado usando um método de encaminhamento diferente.
Visão geral da configuração de serviços seletivos baseados em pacotes stateless
Esse recurso é compatível com dispositivos SRX300, SRX320, SRX340, SRX345 e Firewall virtual vSRX. Você configura serviços seletivos baseados em pacotes sem estado usando os filtros de firewall sem estado, também conhecidos como listas de controle de acesso (ACLs). Você classifica o tráfego para encaminhamento baseado em pacotes especificando condições de correspondência nos filtros de firewall e configura um modificador de packet-mode ação para especificar a ação. Depois que as condições e ações de correspondência são definidas, os filtros de firewall são aplicados às interfaces relevantes.
Para configurar um filtro de firewall:
Quando o pacote entra em uma interface, os filtros de pacotes de entrada configurados na interface são aplicados. Se o pacote corresponder às condições especificadas e packet-mode a ação estiver configurada, o pacote ignorará completamente o encaminhamento baseado em fluxo.
Ao configurar filtros, lembre-se da ordem dos termos dentro do filtro de firewall. Os pacotes são testados em relação a cada termo na ordem em que ele é listado na configuração. Quando as primeiras condições correspondentes são encontradas, a ação associada a esse termo é aplicada ao pacote e a avaliação do filtro de firewall é encerrada, a menos que o next term modificador de ação seja incluído. Se a next term ação for incluída, o pacote correspondente será avaliado em relação ao próximo termo no filtro de firewall; caso contrário, o pacote correspondente não será avaliado em relação aos termos subsequentes no filtro de firewall.
Ao configurar filtros de firewall para serviços seletivos baseados em pacotes sem estado:
Identifique com precisão o tráfego que precisa ignorar o fluxo para evitar quedas desnecessárias de pacotes.
Certifique-se de aplicar o filtro de firewall com a ação de modo de pacote em todas as interfaces envolvidas no caminho de fluxo baseado em pacotes.
Certifique-se de configurar o tráfego TCP vinculado ao host para usar o encaminhamento baseado em fluxo — exclua esse tráfego ao especificar condições de correspondência para o termo de filtro de firewall que contém o
packet-modemodificador de ação. Qualquer tráfego TCP vinculado ao host configurado para ignorar o fluxo é descartado. O processamento assíncrono em modo de fluxo não é suportado com serviços seletivos baseados em pacotes sem estado.Configure filtros de pacote de entrada (não saída) com o modificador de
packet-modeação.
Filtros de firewall aninhados (configurando um filtro dentro do termo de outro filtro) não são suportados com serviços seletivos baseados em pacotes sem estado.
Alguns cenários típicos de implantação em que você pode configurar serviços seletivos baseados em pacotes sem estado são os seguintes:
Fluxo de tráfego entre interfaces de LAN privada e WAN, como para tráfego de intranet, onde o encaminhamento de ponta a ponta é baseado em pacotes
Fluxo de tráfego entre interfaces de LAN privada e WAN não tão segura, onde o tráfego usa encaminhamento baseado em pacotes e baseado em fluxo para tráfego seguro e não tão seguro, respectivamente
Fluxo de tráfego entre a LAN privada e a interface da WAN com failover para WAN IPsec baseada em fluxo quando o link da WAN privada está inativo
Fluxo de tráfego da LAN baseada em fluxo para a WAN MPLS baseada em pacotes
Exemplo: configuração de serviços seletivos baseados em pacotes stateless para encaminhamento baseado em pacotes de ponta a ponta
Este exemplo mostra como configurar serviços seletivos baseados em pacotes sem estado para encaminhamento baseado em pacotes de ponta a ponta. Esse recurso é compatível com os dispositivos SRX300, SRX320, SRX340, SRX345 e Firewall virtual vSRX
Requerimentos
Antes de começar:
-
Entenda como configurar filtros de firewall stateless.
-
Estabeleça conectividade básica. .
Visão geral
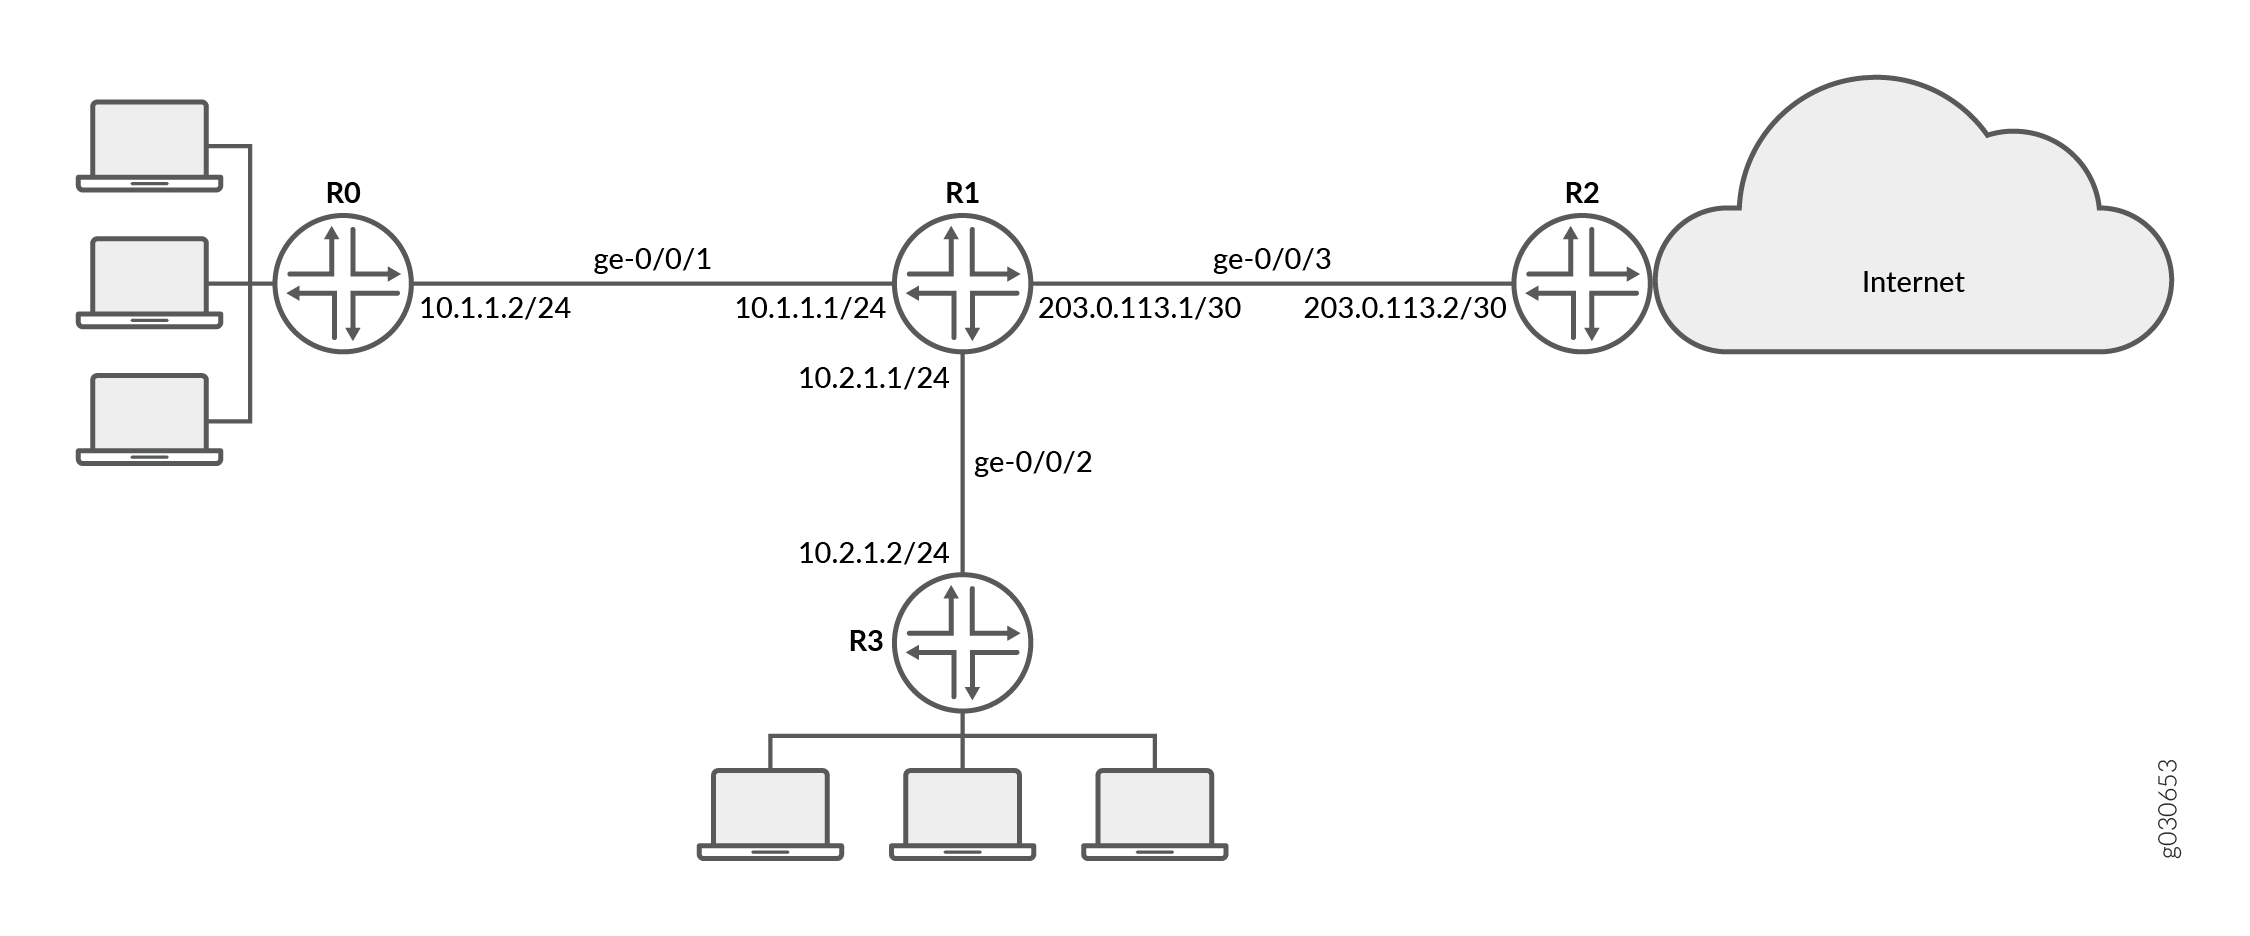
Neste exemplo, você configura os endereços IP para as interfaces em cada um dos dispositivos. Para R0 é 10.1.1.2/24; para R1 eles são 10.1.1.1/24, 10.2.1.1/24 e 203.0.113.1/30; para R2 é 203.0.113.2/30; e para R3 é 10.2.1.2/24. Você cria rotas estáticas e associa endereços de próximo salto para os dispositivos da seguinte maneira: R0 é 10.1.1.2, R1 é 198.51.100.2, R2 é 203.0.113.1 e R3 é 10.2.1.1.
Em seguida, no dispositivo R1, você configura uma zona chamada untrust e a atribui à interface ge-0/0/3. Você também cria uma zona chamada trust e atribui interfaces ge-0/0/1 e ge-0/0/2 a ela. Você configura zonas de confiança e não confiança para permitir todos os serviços de aplicativo com suporte como serviços de entrada. Você permite que o tráfego de qualquer endereço de origem, endereço de destino e aplicativo passe entre as zonas.
Em seguida, você cria o filtro de firewall bypass-flow-filter e define os termos bypass-flow-term-1 e bypass-flow-term-2 que correspondem ao tráfego entre as interfaces internas ge-0/0/1 e ge-0/0/2 e que contêm o modificador de ação packet-mode. Você define o termo accept-rest para aceitar todo o tráfego restante. Por fim, você aplica o filtro de firewall bypass-flow-filter às interfaces internas ge-0/0/1 e ge-0/0/2 (não na interface externa). Como resultado, todo o tráfego interno ignora o encaminhamento baseado em fluxo e o tráfego de e para a Internet não ignora o encaminhamento baseado em fluxo.
A Figura 3 mostra a topologia de rede usada neste exemplo.
 baseados em pacotes de ponta a ponta
As filiais da sua empresa estão conectadas entre si por meio de uma WAN privada. Para esse tráfego interno, o encaminhamento de pacotes é necessário porque a segurança não é um problema. Portanto, para esse tráfego, você decide configurar serviços seletivos baseados em pacotes sem estado para ignorar o encaminhamento baseado em fluxo. O tráfego restante, de e para a Internet, usa encaminhamento baseado em fluxo.
Configuração
Tramitação processual
Configuração rápida da CLI
Para configurar rapidamente este exemplo, copie os comandos a seguir, cole-os em um arquivo de texto, remova quaisquer quebras de linha, altere todos os detalhes necessários para corresponder à sua configuração de rede e, em seguida, copie e cole os comandos na CLI no [edit] nível de hierarquia e, em seguida, entre commit no modo de configuração.
{device R0}
[edit]
set interfaces ge-0/0/1 description "Internal 1" unit 0 family inet address 10.1.1.2/24
set routing-options static route 0.0.0.0/0 next-hop 10.1.1.1
{device R1}
set interfaces ge-0/0/1 description "Internal 1" unit 0 family inet address 10.1.1.1/24
set interfaces ge-0/0/2 description "Internal 2" unit 0 family inet address 10.2.1.1/24
set interfaces ge-0/0/3 description "Internet" unit 0 family inet address 203.0.113.1/30
set routing-options static route 0.0.0.0/0 next-hop 203.0.113.2
set security zones security-zone untrust interfaces ge-0/0/3
set security zones security-zone trust interfaces ge-0/0/1
set security zones security-zone trust interfaces ge-0/0/2
set security zones security-zone trust host-inbound-traffic system-services all
set security zones security-zone untrust host-inbound-traffic system-services all
set security policies from-zone trust to-zone untrust policy Internet-traffic match source-address any destination-address any application any
set security policies from-zone trust to-zone untrust policy Internet-traffic then permit
set security policies from-zone untrust to-zone trust policy Incoming-traffic match source-address any destination-address any application any
set security policies from-zone untrust to-zone trust policy Incoming-traffic then permit
set security policies from-zone trust to-zone trust policy Intrazone-traffic match source-address any destination-address any application any
set security policies from-zone trust to-zone trust policy Intrazone-traffic then permit
set firewall family inet filter bypass-flow-filter term bypass-flow-term-1 from source-address 10.1.1.0/24
set firewall family inet filter bypass-flow-filter term bypass-flow-term–1 from destination-address 10.2.1.0/24
set firewall family inet filter bypass-flow-filter term bypass-flow-term-1 then packet-mode
set firewall family inet filter bypass-flow-filter term bypass-flow-term-2 from source-address 10.2.1.0/24
set firewall family inet filter bypass-flow-filter term bypass-flow-term-2 from destination-address 10.1.1.0/24
set firewall family inet filter bypass-flow-filter term bypass-flow-term-2 then packet-mode
set firewall family inet filter bypass-flow-filter term accept-rest then accept
set interfaces ge-0/0/1 description "Internal 1" unit 0 family inet filter input bypass-flow-filer
set interfaces ge-0/0/2 description "Internal 2" unit 0 family inet filter input bypass-flow-filer
{device R2}
set interfaces ge-0/0/3 description "Internet" unit 0 family inet address 10.1.1.2/30
set routing-options static route 0.0.0.0/0 next-hop 10.1.1.1
{device R3}
[edit]
set interfaces ge-0/0/2 description "Internal 2" unit 0 family inet address 10.2.1.2/24
set routing-options static route 0.0.0.0/0 next-hop 10.2.1.1
Procedimento passo a passo
O exemplo a seguir requer que você navegue por vários níveis na hierarquia de configuração. Para obter instruções sobre como fazer isso, consulte Uso do Editor de CLI no Modo de Configuração no Guia do Usuário da CLI.
Para configurar serviços seletivos baseados em pacotes stateless para encaminhamento completo baseado em pacotes:
-
Configure os endereços IP para as interfaces nos dispositivos R0, R1, R2 e R3.
{device R0} [edit] user@host#set interfaces ge-0/0/1 description "Internal 1" unit 0 family inet address 10.1.1.2/24{device R1} [edit] user@host#set interfaces ge-0/0/1 description "Internal 1" unit 0 family inet address 10.1.1.1/24user@host#set interfaces ge-0/0/2 description "Internal 2" unit 0 family inet address 10.2.1.1/24user@host#set interfaces ge-0/0/3 description "Internet" unit 0 family inet address 203.0.113.1/30{device R2} [edit] user@host#set interfaces ge-0/0/3 description "Internet" unit 0 family inet address 203.0.113.1/30{device R3} [edit] user@host#set interfaces ge-0/0/2 description "Internal 2" unit 0 family inet address 10.2.1.2/24 -
Crie rotas estáticas e associe os endereços next-hop apropriados para os dispositivos R0, R1, R2 e R3.
{device R0} [edit] user@host#set routing-options static route 0.0.0.0/0 next-hop 10.1.1.1{device R1} [edit] user@host#set routing-options static route 0.0.0.0/0 next-hop 203.0.113.1{device R2} [edit] user@host#set routing-options static route 0.0.0.0/0 next-hop 203.0.113.2{device R3} [edit] user@host#set routing-options static route 0.0.0.0/0 next-hop 10.2.1.1 -
Configure zonas de segurança e atribua interfaces.
{device R1} [edit] user@host#set security zones security-zone untrust interfaces ge-0/0/3user@host#set security zones security-zone trust interfaces ge-0/0/1user@host#set security zones security-zone trust interfaces ge-0/0/2 -
Configure serviços de aplicativos para zonas.
{device R1} [edit] user@host#set security zones security-zone trust host-inbound-traffic system-services alluser@host#set security zones security-zone untrust host-inbound-traffic system-services all -
Configurar uma política de segurança
{device R1} [edit] user@host#set security policies from-zone trust to-zone untrust policy Internet-traffic match source-address any destination-address any application anyuser@host#set security policies from-zone trust to-zone untrust policy Internet-traffic then permituser@host#set security policies from-zone untrust to-zone trust policy Incoming-traffic match source-address any destination-address any application anyuser@host#set security policies from-zone untrust to-zone trust policy Incoming-traffic then permituser@host#set security policies from-zone trust to-zone trust policy Intrazone-traffic match source-address any destination-address any application anyuser@host#set security policies from-zone trust to-zone trust policy Intrazone-traffic then permit -
Crie um filtro de firewall e defina termos para todo o tráfego de encaminhamento baseado em pacotes.
{device R1} [edit] user@host#set firewall family inet filter bypass-flow-filter term bypass-flow-term-1 from source-address 10.1.1.0/24user@host#set firewall family inet filter bypass-flow-filter term bypass-flow-term–1 from destination-address 10.2.1.0/24user@host#set firewall family inet filter bypass-flow-filter term bypass-flow-term-1 then packet-modeuser@host#set firewall family inet filter bypass-flow-filter term bypass-flow-term-2 from source-address 10.2.1.0/24user@host#set firewall family inet filter bypass-flow-filter term bypass-flow-term-2 from destination-address 10.1.1.0/24user@host#set firewall family inet filter bypass-flow-filter term bypass-flow-term-2 then packet-mode -
Especifique outro termo para o tráfego restante.
{device R1} [edit] user@host#set firewall family inet filter bypass-flow-filter term accept-rest then accept -
Aplique o filtro de firewall às interfaces relevantes.
{device R1} [edit] user@host#set interfaces ge-0/0/1 description "Internal 1" unit 0 family inet filter input bypass-flow-fileruser@host#set interfaces ge-0/0/2 description "Internal 2" unit 0 family inet filter input bypass-flow-filer
Resultados
No modo de configuração, confirme sua configuração inserindo os show interfacescomandos , show routing-optionse show firewall . Se a saída não exibir a configuração pretendida, repita as instruções de configuração neste exemplo para corrigi-la.
{device R0}
[edit]
user@host# show interfaces
ge-0/0/1 {
    description “Internal 1”
    unit 0 {
        family inet {
            address 10.1.1.2/24
        }
    }
}
{device R0}
[edit]
user@host# show routing-options
static {
    route 0.0.0.0/0 next-hop 10.1.1.1;
}
{device R2}
[edit]
user@host# show interfaces
ge-0/0/3 {
    description “Internet”
    unit 0 {
        family inet {
            address 203.0.113.2/30;
        }
    }
}
{device R2}
[edit]
user@host# show routing-options
static {
    route 0.0.0.0/0 next-hop 203.0.113.1;
}
{device R3}
[edit]
user@host# show interfaces
ge-0/0/2 {
    description “Internal 2”
    unit 0 {
        family inet {
            address 10.2.1.2/24;
        }
    }
}
{device R3}
user@host# show routing-options
static {
    route 0.0.0.0/0 next-hop 10.2.1.1;
}
{device R1}
[edit]
user@host# show interfaces
ge-0/0/1 {
    description “internal 1”
    unit 0 {
        family inet {
            filter {
                input bypass-flow-filter;
                }
            address 10.1.1.1/24;
        }
    }
}
ge-0/0/2 {
    description “Internal 2”
    unit 0 {
        family inet {
            filter {
                input bypass-flow-filter;
                }
            address 10.2.1.1/24;
        }
    }
}
ge-0/0/3 {
    description “Internet”
    unit 0 {
        family inet {
            address 203.0.113.1/30;
        }
    }
}
{device R1}
[edit]
user@host# show routing-options
static {
    route 0.0.0.0/0 next-hop 203.0.113.1;
}
{device R1}
[edit]
user@host# show firewall
family inet {
    filter bypass-flow-filter {
        term bypass-flow-term-1 {
            from {
                source-address {
                    10.1.1.0/24;
                }
                destination-address {
                    10.2.1.0/24;
                }
            }
            then packet-mode;
        }
        term bypass-flow-term-2 {
            from {
                source-address {
                    10.2.1.0/24;
                }
                destination-address {
                    10.1.1.0/24;
                }
            }
            then packet-mode;
        }
        term accept-rest {
            then accept;
        }
    }
}
Se você terminar de configurar o dispositivo, entre no commit modo de configuração.
Verificação
Confirme se a configuração está funcionando corretamente.
- Verificando a configuração baseada em pacotes de ponta a ponta
- Verificando o estabelecimento de sessão no tráfego da intranet
- Verificando o estabelecimento de sessão no tráfego da Internet
Verificando a configuração baseada em pacotes de ponta a ponta
Finalidade
Verifique se os serviços seletivos baseados em pacotes sem estado estão configurados.
Ação
No modo de configuração, insira os show interfacescomandos , show routing-options, , show security zonesshow security policies, e show firewall .
Verifique se a saída mostra a configuração pretendida do filtro, das interfaces e das políticas de firewall.
Verifique se os termos estão listados na ordem em que você deseja que os pacotes sejam testados. Você pode mover termos dentro de um filtro de firewall usando o insert comando.
Verificando o estabelecimento de sessão no tráfego da intranet
Finalidade
Verifique se as sessões são estabelecidas quando o tráfego é transmitido para interfaces dentro da Intranet.
Ação
Para verificar se as sessões estão estabelecidas, execute as seguintes tarefas:
-
No dispositivo
R1, entre no comando de modoclear security flow session alloperacional para limpar todas as sessões de fluxo de segurança existentes. -
No dispositivo
R0, entre no comando de modopingoperacional para transmitir o tráfego para o dispositivoR3. -
No dispositivo
R1, com o tráfego transmitido de dispositivosR0paraR3atravésR1de , entre no comando modoshow security flow sessionoperacional.Flow Sessions on FPC10 PIC1: Total sessions: 0 Flow Sessions on FPC10 PIC2: Total sessions: 0 Flow Sessions on FPC10 PIC3: Total sessions: 0
Para verificar as sessões estabelecidas, certifique-se de inserir o show security flow session comando enquanto o ping comando estiver enviando e recebendo pacotes.
{device R0}
user@host> ping 203.0.113.6
PING 203.0.113.6 (203.0.113.6): 56 data bytes 64 bytes from 203.0.113.6: icmp_seq=0 ttl=63 time=2.326 ms 64 bytes from 203.0.113.6: icmp_seq=1 ttl=63 time=2.569 ms 64 bytes from 203.0.113.6: icmp_seq=2 ttl=63 time=2.565 ms 64 bytes from 203.0.113.6: icmp_seq=3 ttl=63 time=2.563 ms 64 bytes from 203.0.113.6: icmp_seq=4 ttl=63 time=2.306 ms 64 bytes from 203.0.113.6: icmp_seq=5 ttl=63 time=2.560 ms 64 bytes from 203.0.113.6: icmp_seq=6 ttl=63 time=4.130 ms 64 bytes from 203.0.113.6: icmp_seq=7 ttl=63 time=2.316 ms ...
{device R1}
user@host> show security flow session
Flow Sessions on FPC10 PIC1:
Total sessions: 0

Flow Sessions on FPC10 PIC2:
Total sessions: 0

Flow Sessions on FPC10 PIC3:
Total sessions: 0
A saída mostra o tráfego transmitindo de R0 para R3 e nenhuma sessão é estabelecida. Neste exemplo, você aplicou o bypass-flow-filter modificador com a packet-mode ação em interfaces Internal 1 e Internal 2 para o tráfego de intranet da sua empresa. Essa saída verifica se o tráfego entre as duas interfaces está ignorando corretamente o encaminhamento baseado em fluxo e, portanto, nenhuma sessão foi estabelecida.
Verificando o estabelecimento de sessão no tráfego da Internet
Finalidade
Verifique se as sessões são estabelecidas quando o tráfego é transmitido para a Internet.
Ação
Para verificar se o tráfego para a Internet está usando encaminhamento baseado em fluxo e se as sessões são estabelecidas, execute as seguintes tarefas:
-
No dispositivo
R1, entre no comando de modoclear security flow session alloperacional para limpar todas as sessões de fluxo de segurança existentes. -
No dispositivo
R0, entre no comando de modopingoperacional para transmitir o tráfego para o dispositivoR2. -
No dispositivo
R1, com o tráfego transmitindo deR0paraR2atravésR1, entre no comando de modoshow security flow sessionoperacional.
Para verificar as sessões estabelecidas, certifique-se de inserir o show security flow session comando enquanto o ping comando estiver enviando e recebendo pacotes.
{device R0}
user@host> ping 10.2.1.2 -c 10
PING 10.2.1.2 (10.2.1.2) 56(84) bytes of data. 64 bytes from 10.2.1.2: icmp_seq=1 ttl=63 time=6.07 ms 64 bytes from 10.2.1.2: icmp_seq=2 ttl=63 time=4.24 ms 64 bytes from 10.2.1.2: icmp_seq=3 ttl=63 time=2.85 ms 64 bytes from 10.2.1.2: icmp_seq=4 ttl=63 time=6.14 ms ...
{device R1}
user@host>show security flow session
Flow Sessions on FPC10 PIC1: Session ID: 410000077, Policy name: Internet-traffic/5, Timeout: 2, Valid In: 10.1.1.2/3 --> 10.2.1.2/32055;icmp, If: ge-0/0/1.0, Pkts: 1, Bytes: 84, CP Session ID: 410000198 Out: 10.2.1.2/32055 --> 10.1.1.2/3;icmp, If: ge-0/0/2.0, Pkts: 1, Bytes: 84, CP Session ID: 410000198 Total sessions: 1 Flow Sessions on FPC10 PIC2: Session ID: 420000079, Policy name: Internet-traffic/5, Timeout: 2, Valid In: 10.1.1.2/5 --> 10.2.1.2/32055;icmp, If: ge-0/0/1.0, Pkts: 1, Bytes: 84, CP Session ID: 420000163 Out: 10.2.1.2/32055 --> 10.1.1.2/5;icmp, If: ge-0/0/2.0, Pkts: 1, Bytes: 84, CP Session ID: 420000163 Total sessions: 1 Flow Sessions on FPC10 PIC3: Session ID: 430000090, Policy name: Internet-traffic/5, Timeout: 4, Valid In:10.1.1.2/7 --> 10.2.1.2/32055;icmp, If: ge-0/0/1.0, Pkts: 1, Bytes: 84, CP Session ID: 430000088 Out: 10.2.1.2/32055 --> 10.1.1.2/7;icmp, If: ge-0/0/2.0, Pkts: 1, Bytes: 84, CP Session ID: 430000088 Total sessions: 1
A saída mostra o tráfego transmitido de dispositivos R0 para R1 sessões estabelecidas. Neste exemplo, você não aplicou o modificador com a bypass-flow-filter packet-mode ação na interface Internet para o tráfego de Internet da sua empresa. Essa saída verifica se o tráfego para a Internet está usando corretamente o encaminhamento baseado em fluxo e, portanto, as sessões são estabelecidas.
Transmita o tráfego do dispositivo R3 e R2 use os comandos nesta seção para verificar as sessões estabelecidas.
Exemplo: configuração de serviços seletivos baseados em pacotes sem estado para encaminhamento baseado em pacotes para encaminhamento baseado em fluxo
Este exemplo mostra como configurar serviços seletivos baseados em pacotes sem estado para encaminhamento baseado em pacotes para encaminhamento baseado em fluxo. Esse recurso é compatível com dispositivos SRX300, SRX320, SRX340, SRX345 e Firewall virtual vSRX.
Requerimentos
Antes de começar:
-
Entenda como configurar filtros de firewall stateless.
-
Estabeleça conectividade básica. .
Visão geral
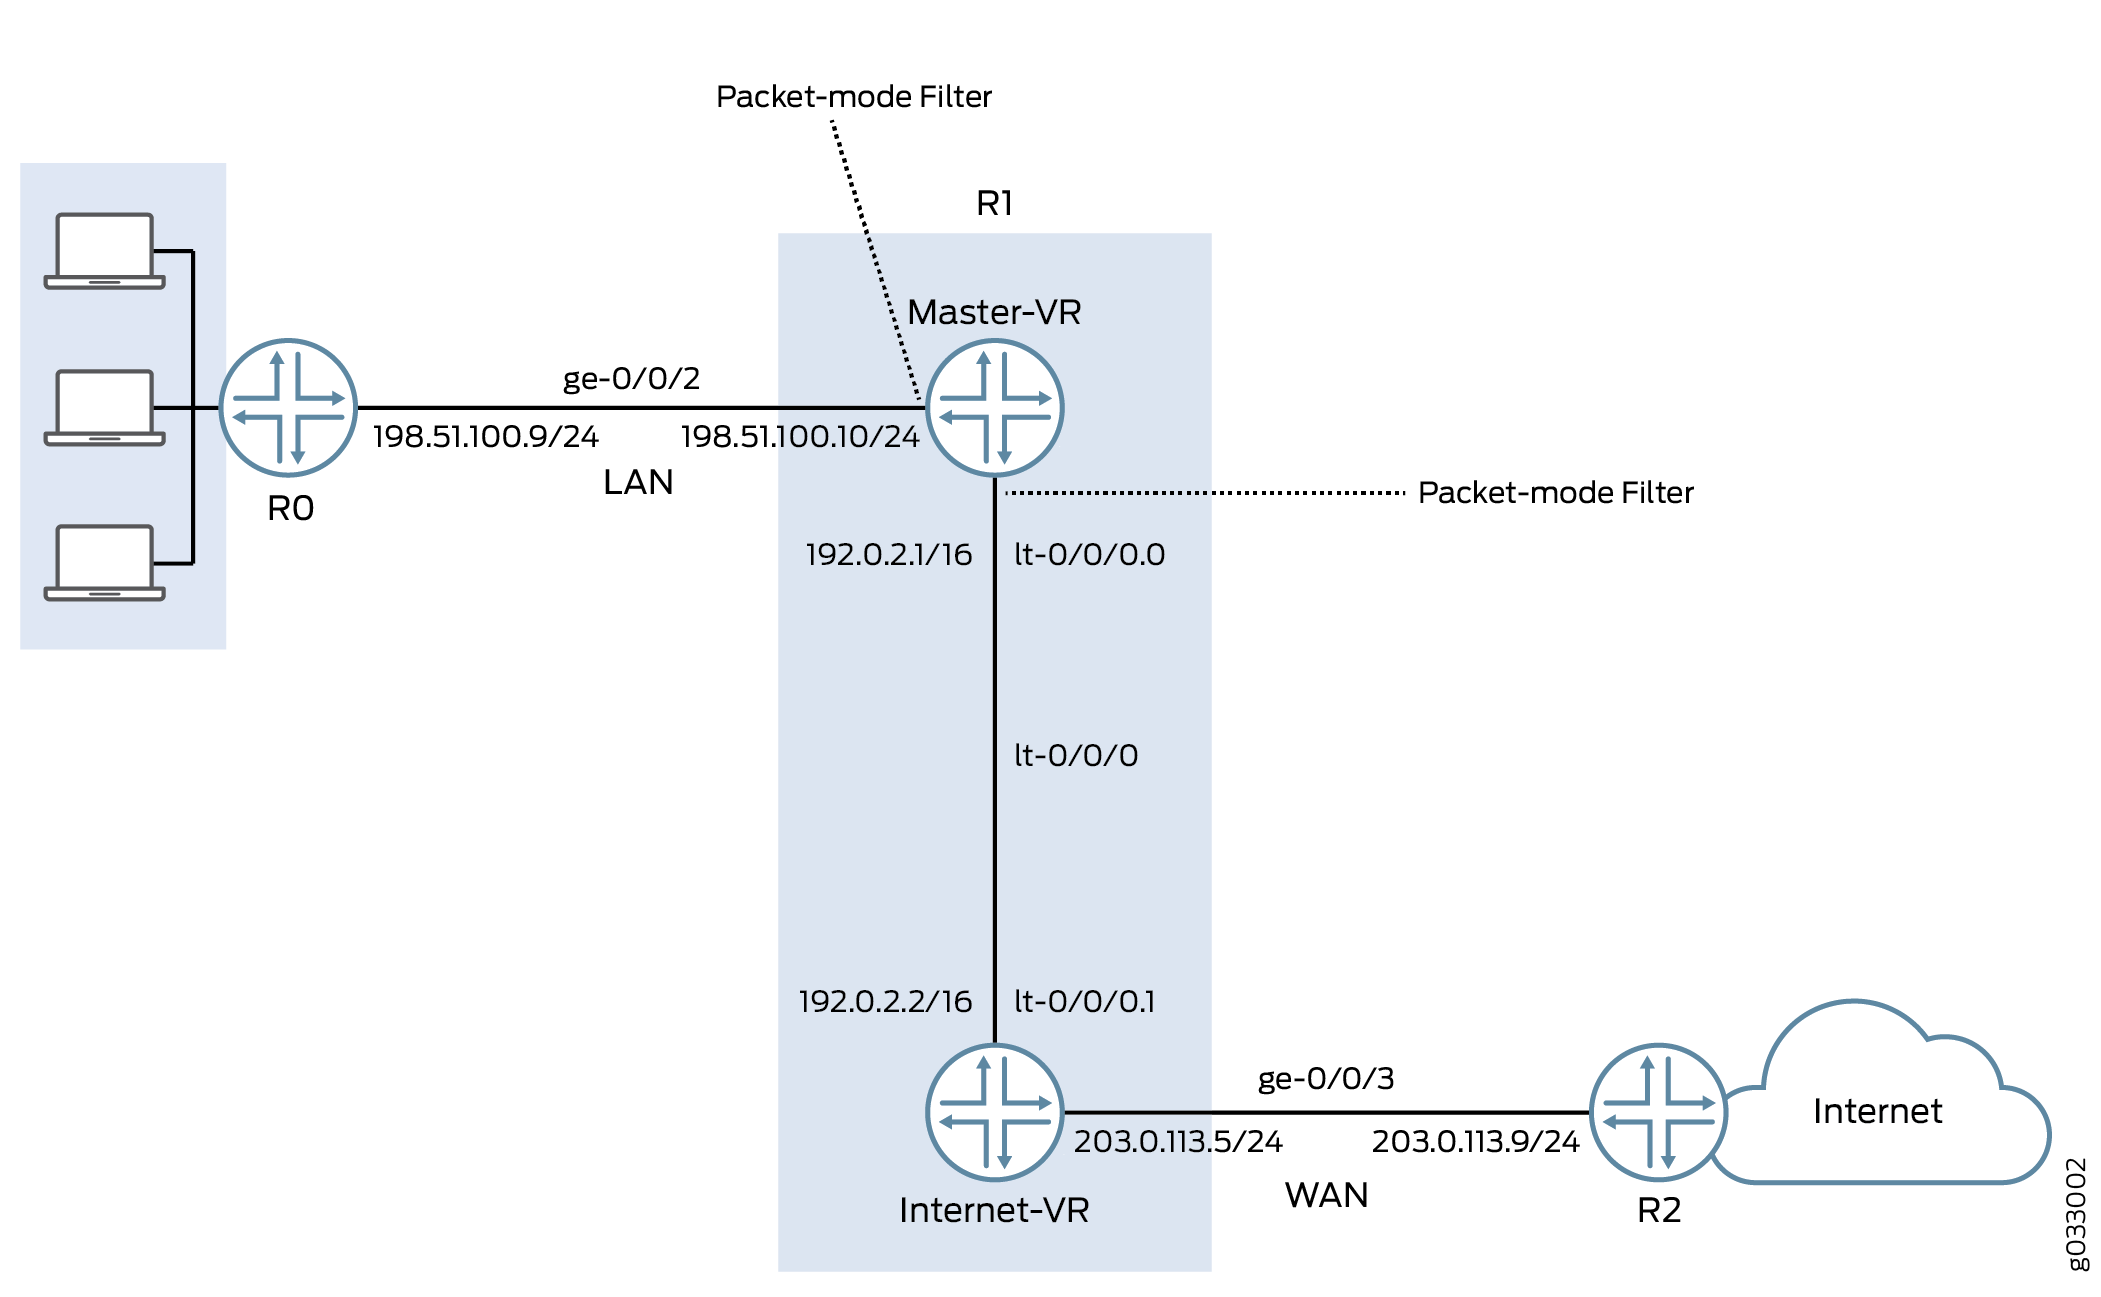
Neste exemplo, você configura os endereços IP para as interfaces em cada um dos dispositivos. Para o dispositivo R0 como 198.51.100.9/24; para R1 são 198.51.100.10/24 e 203.0.113.5/24; e para R2 é 203.0.113.9/24. No dispositivo R1, você define uma interface de serviço interna lt-0/0/0 entre instâncias de roteamento e configura uma relação de peer entre dois dispositivos virtuais. Em seguida, você cria duas zonas de segurança, Primary-VR-zone e Internet-VR-zone, atribui interfaces relacionadas a elas e as configura para permitir todos os aplicativos e protocolos suportados.
Em seguida, você configura as políticas e especifica que todos os pacotes são permitidos. Você configura uma instância de roteamento de dispositivo virtual Internet-VR e atribui interfaces para encaminhamento baseado em fluxo. Você habilita o OSPF nos dispositivos R0, R1 e R2. No dispositivo R2, você configura o filtro bypass-flow-filter com o termo bypass-flow-term que contém o modificador de ação do modo de pacote. Como você não especificou nenhuma condição de correspondência, esse filtro se aplica a todo o tráfego que atravessa as interfaces nas quais ele é aplicado.
Finalmente, no dispositivo R1, você aplica o filtro de firewall bypass-flow-filter às interfaces internas ge-0/0/2.0 e lt-0/0/0.0. Você não aplica o filtro às interfaces associadas à instância de roteamento Internet-VR. Como resultado, todo o tráfego que atravessa as interfaces LAN associadas à instância de roteamento primária usa o encaminhamento baseado em pacotes e todo o tráfego que atravessa a instância de roteamento Internet-VR usa o encaminhamento baseado em fluxo.
A Figura 4 mostra a topologia de rede usada neste exemplo.
 baseado em pacotes
A interface voltada para a LAN privada não precisa de nenhum serviço de segurança, mas a interface voltada para a WAN precisa de segurança. Neste exemplo, você decide configurar o encaminhamento baseado em pacotes e o encaminhamento baseado em fluxo para tráfego seguro e não tão seguro configurando duas instâncias de roteamento — uma lidando com o encaminhamento baseado em pacotes e a outra lidando com o encaminhamento baseado em fluxo.
Configuração
Tramitação processual
Configuração rápida da CLI
Para configurar rapidamente este exemplo, copie os comandos a seguir, cole-os em um arquivo de texto, remova quaisquer quebras de linha, altere todos os detalhes necessários para corresponder à sua configuração de rede e, em seguida, copie e cole os comandos na CLI no [edit] nível de hierarquia e, em seguida, entre commit no modo de configuração.
{device R0}
set interfaces description “Connect to Primary VR” ge-0/0/2 unit 0 family inet address 198.51.100.9/24
set protocols ospf area 0.0.0.0 interface ge-0/0/2.0
{device R1}
set interfaces description “Connect to R0” ge-0/0/2 unit 0 family inet address 198.51.100.10/24
set interfaces description “Connect to R2” ge-0/0/3 unit 0 family inet address 203.0.113.5/24
set interfaces lt-0/0/0 unit 0 encapsulation frame-relay dlci 100 peer-unit 1 family inet address 192.0.2.1/16
set interfaces lt-0/0/0 unit 1 encapsulation frame-relay dlci 100 peer-unit 0 family inet address 192.0.2.2/16
set security zones security-zone Primary-VR-zone host-inbound-traffic system-services all
set security zones security-zone Primary-VR-zone host-inbound-traffic protocols all
set security zones security-zone Primary-VR-zone interfaces ge-0/0/2.0
set security zones security-zone Primary-VR-zone interfaces lt-0/0/0.0
set security zones security-zone Internet-VR-zone host-inbound-traffic system-services all
set security zones security-zone Internet-VR-zone host-inbound-traffic protocols all
set security zones security-zone Internet-VR-zone interfaces ge-0/0/3.0
set security zones security-zone Internet-VR-zone interfaces lt-0/0/0.1
set security policies default-policy permit-all
set routing-instances Internet-VR instance-type virtual-router interface lt-0/0/0.1
set routing-instances Internet-VR instance-type virtual-router interface ge-0/0/3.0
set protocols ospf area 0.0.0.0 interface ge-0/0/2.0
set protocols ospf area 0.0.0.0 interface lt-0/0/0.0
set routing-instances Internet-VR protocols ospf area 0.0.0.0 interface lt-0/0/0.1
set routing-instances Internet-VR protocols ospf area 0.0.0.0 interface ge-0/0/3.0
set firewall family inet filter bypass-flow-filter term bypass-flow-term then accept
set firewall family inet filter bypass-flow-filter term bypass-flow-term then packet-mode
set interfaces ge-0/0/2 unit 0 family inet filter input bypass-flow-filter
set interfaces lt-0/0/0 unit 0 family inet filter input bypass-flow-filter
{device R2}
set interfaces description “Connect to Internet-VR” ge-0/0/3 unit 0 family inet address 203.0.113.9/24
set protocols ospf area 0.0.0.0 interface ge-0/0/3
Procedimento passo a passo
O exemplo a seguir requer que você navegue por vários níveis na hierarquia de configuração. Para obter instruções sobre como fazer isso, consulte Uso do Editor de CLI no Modo de Configuração no Guia do Usuário da CLI.
Para configurar serviços seletivos baseados em pacotes stateless para encaminhamento completo baseado em pacotes:
-
Configure os endereços IP para as interfaces.
{device R0} [edit] user@host#set interfaces description “Connect to Primary VR” ge-0/0/2 unit 0 family inet address 198.51.100.9/24{device R1} [edit] user@host#set interfaces description “Connect to R0” ge-0/0/2 unit 0 family inet address 198.51.100.10/24user@host#set interfaces description “Connect to R2” ge-0/0/3 unit 0 family inet address 203.0.113.5/24{device R2} [edit] user@host#set interfaces description “Connect to Internet-VR” ge-0/0/3 unit 0 family inet address 203.0.113.9/24 -
Defina uma interface de serviço interna entre as instâncias de roteamento.
{device R1} [edit] user@host#set interfaces lt-0/0/0 unit 0 encapsulation frame-relay dlci 100 peer-unit 1 family inet address 192.0.2.1/16user@host#set interfaces lt-0/0/0 unit 1 encapsulation frame-relay dlci 100 peer-unit 0 family inet address 192.0.2.2/16 -
Configure zonas de segurança.
{device R1} [edit] user@host#set security zones security-zone Primary-VR-zone host-inbound-traffic system-services alluser@host#set security zones security-zone Primary-VR-zone host-inbound-traffic protocols alluser@host#set security zones security-zone Primary-VR-zone interfaces ge-0/0/2.0user@host#set security zones security-zone Primary-VR-zone interfaces lt-0/0/0.0user@host#set security zones security-zone Internet-VR-zone host-inbound-traffic system-services alluser@host#set security zones security-zone Internet-VR-zone host-inbound-traffic protocols alluser@host#set security zones security-zone Internet-VR-zone interfaces ge-0/0/3.0user@host#set security zones security-zone Internet-VR-zone interfaces lt-0/0/0.1 -
Configurar políticas.
{device R1} [edit] user@host#set security policies default-policy permit-all -
Configure uma instância de roteamento de dispositivo virtual.
{device R1} [edit] user@host#set routing-instances Internet-VR instance-type virtual-router interface lt-0/0/0.1user@host#set routing-instances Internet-VR instance-type virtual-router interface ge-0/0/3.0 -
Habilite o OSPF em todas as interfaces da rede.
{device R0} [edit] user@host#set protocols ospf area 0.0.0.0 interface ge-0/0/2.0{device R1 for Primary-VR} [edit] user@host#set protocols ospf area 0.0.0.0 interface ge-0/0/2.0user@host#set protocols ospf area 0.0.0.0 interface lt-0/0/0.0{device R1 for Internet-VR} [edit] user@host#set routing-instances Internet-VR protocols ospf area 0.0.0.0 interface lt-0/0/0.1user@host#set routing-instances Internet-VR protocols ospf area 0.0.0.0 interface ge-0/0/3.0{device R2} [edit] user@host#set protocols ospf area 0.0.0.0 interface ge-0/0/3 -
Crie um filtro de firewall e defina um termo para o tráfego de encaminhamento baseado em pacotes.
{device R1} [edit] user@host#set firewall family inet filter bypass-flow-filter term bypass-flow-term then acceptuser@host#set firewall family inet filter bypass-flow-filter term bypass-flow-term then packet-mode -
Aplique o filtro de firewall às interfaces relevantes.
{device R1} [edit] user@host#set interfaces ge-0/0/2 unit 0 family inet filter input bypass-flow-filteruser@host#set interfaces lt-0/0/0 unit 0 family inet filter input bypass-flow-filter
Resultados
No modo de configuração, confirme sua configuração inserindo os comandos , show protocols, , show routing-instancesshow security, e show firewall .show interfaces Se a saída não exibir a configuração pretendida, repita as instruções de configuração neste exemplo para corrigi-la.
{device R0}
[edit]
user@host# show interfaces
ge-0/0/2 {
description “Connect to Primary-VR”
unit 0 {
family inet {
address 198.51.100.9/24
}
}
}
{device R0}
[edit]
user@host# show protocols
ospf {
area 0.0.0.0/0 {
interface ge-0/0/2.0;
}
}
{device R2}
[edit]
user@host# show interfaces
ge-0/0/3 {
description “Connect to Internet-VR”
unit 0 {
family inet {
address 203.0.113.9/24;
}
}
}
{device R2}
[edit]
user@host# show protocols
ospf {
area 0.0.0.0/0 {
interface ge-0/0/3.0;
}
}
{device R1}
[edit]
user@host# show interfaces
ge-0/0/2 {
description “Connect to R0”
unit 0 {
family inet {
filter {
input bypass-flow-filter;
}
address 198.51.100.10/24;
}
}
}
lt-0/0/0 {
unit 0 {
encapsulation frame-relay;
dlci 100;
peer-unit 1;
family inet {
filter {
input bypass-flow-filter
}
address 192.0.2.1/16;
}
}
unit 1{
encapsulation frame-relay;
dlci 100;
peer-unit 0;
family inet {
address 192.0.2.2/16 ;
}
}
}
{device R1}
[edit]
user@host# show protocols
ospf {
area 0.0.0.0/0 {
interface ge-0/0/2.0;
interface lt-0/0/0.0;
}
}
{device R1}
[edit]
user@host# show firewall
filter bypass-flow-filter {
term bypass-flow-term {
then {
packet-mode;
accept;
}
}
}
{device R1}
[edit]
user@host# show routing-instances
Internet-VR {
instance-type virtual-router;
interface lt-0/0/0.1;
interface ge-0/0/3.0;
protocols {
ospf {
area 0.0.0.0 {
interface ge-0/0/3.0;
lt-0/0/0.1;
}
}
}
}
{device R1}
[edit]
user@host# show security
security zone Primary-VR-zone {
host-inbound-traffic {
system-services {
all;
{
protocols {
all;
{
{
intefaces {
ge-0/0/2.0;
lt-0/0/0.0;
{
{
security zone Internet-VR-zone {
host-inbound-traffic {
system-services {
all;
{
protocols {
all;
}
}
intefaces {
ge-0/0/3.0;
lt-0/0/0.1;
{
{
policies {
default-policy {
permit-all;
}
}
Se você terminar de configurar o dispositivo, entre no commit modo de configuração.
Verificação
Confirme se a configuração está funcionando corretamente.
- Verificando a configuração baseada em pacotes para baseada em fluxo
- Verificando o estabelecimento de sessão no tráfego de LAN
- Verificando o estabelecimento de sessão no tráfego da Internet
Verificando a configuração baseada em pacotes para baseada em fluxo
Finalidade
Verifique se os serviços seletivos baseados em pacotes sem estado estão configurados para encaminhamento baseado em pacotes para encaminhamento baseado em fluxo.
Ação
No modo de configuração, insira os show interfacescomandos , show protocols, , show securityshow routing-instances, e show firewall .
Verifique se a saída mostra a configuração pretendida do filtro de firewall, instâncias de roteamento, interfaces e políticas.
Verifique se os termos estão listados na ordem em que você deseja que os pacotes sejam testados. Você pode mover termos dentro de um filtro de firewall usando o insert comando.
Verificando o estabelecimento de sessão no tráfego de LAN
Finalidade
Verifique se as sessões são estabelecidas quando o tráfego é transmitido em interfaces dentro da LAN.
Ação
Para verificar se as sessões estão estabelecidas, execute as seguintes tarefas:
-
No dispositivo
R1, no modo operacional, insira oclear security flow session allcomando para limpar todas as sessões de fluxo de segurança existentes. -
No dispositivo
R0, no modo operacional, insira o comando para transmitir opingtráfego para o dispositivoPrimary-VR. -
No dispositivo
R1, com o tráfego transmitido de dispositivosR0por meioR1de , do modo operacional, digite oshow security flow sessioncomando.
Para verificar as sessões estabelecidas, certifique-se de inserir o show security flow session comando enquanto o ping comando estiver enviando e recebendo pacotes.
{device R0}
user@host> ping 192.0.2.1
PING 192.0.2.1 (192.0.2.1): 56 data bytes 64 bytes from 192.0.2.1: icmp_seq=0 ttl=63 time=2.208 ms 64 bytes from 192.0.2.1: icmp_seq=1 ttl=63 time=2.568 ms 64 bytes from 192.0.2.1: icmp_seq=2 ttl=63 time=2.573 ms 64 bytes from 192.0.2.1: icmp_seq=3 ttl=63 time=2.310 ms 64 bytes from 192.0.2.1: icmp_seq=4 ttl=63 time=1.566 ms 64 bytes from 192.0.2.1: icmp_seq=5 ttl=63 time=1.569 ms ...
{device R1}
user@host> show security flow session
0 sessions displayed
A saída mostra o tráfego transmitindo de R0 para Primary-VR e nenhuma sessão é estabelecida. Neste exemplo, você aplicou o bypass-flow-filter modificador com a packet-mode ação nas interfaces ge-0/0/0 e lt-0/0/0.0 para o tráfego de LAN da sua empresa. Essa saída verifica se o tráfego entre as duas interfaces está ignorando corretamente o encaminhamento baseado em fluxo e, portanto, nenhuma sessão foi estabelecida.
Verificando o estabelecimento de sessão no tráfego da Internet
Finalidade
Verifique se as sessões são estabelecidas quando o tráfego é transmitido para a Internet.
Ação
Para verificar se o tráfego para a Internet está usando encaminhamento baseado em fluxo e se as sessões são estabelecidas, execute as seguintes tarefas:
-
No dispositivo
R1, no modo operacional, insira oclear security flow session allcomando para limpar todas as sessões de fluxo de segurança existentes. -
No dispositivo
R0, no modo operacional, insira o comando para transmitir opingtráfego para o dispositivoR2. -
No dispositivo
R1, com o tráfego transmitindo deR0paraR2atravésR1, do modo operacional, digite oshow security flow sessioncomando.root@host> show security flow session Flow Sessions on FPC10 PIC1: Total sessions: 0 Flow Sessions on FPC10 PIC2: Total sessions: 0 Flow Sessions on FPC10 PIC3: Total sessions: 0
Para verificar as sessões estabelecidas, certifique-se de inserir o show security flow session comando enquanto o ping comando estiver enviando e recebendo pacotes.
{device R0}
user@host> ping 192.0.2.1 -c 10
PING 60.0.0.1 (60.0.0.1) 56(84) bytes of data. 64 bytes from 192.0.2.1: icmp_seq=1 ttl=64 time=1.98 ms 64 bytes from 192.0.2.1: icmp_seq=2 ttl=64 time=1.94 ms 64 bytes from 192.0.2.1: icmp_seq=3 ttl=64 time=1.92 ms 64 bytes from 192.0.2.1: icmp_seq=4 ttl=64 time=1.89 ms ...
{device R1}
user@host> show security flow session
Session ID: 189900, Policy name: default-policy/2, Timeout: 2
  In: 198.51.100.9/0 --> 192.0.2.1/5924;icmp, If: lt-0/0/0.1
  Out: 192.0.2.1/5924 --> 198.51.100.9/0;icmp, If: ge-0/0/3.0

Session ID: 189901, Policy name: default-policy/2, Timeout: 2
  In: 198.51.100.9/1 --> 192.0.2.1/5924;icmp, If: lt-0/0/0.1
  Out: 192.0.2.1/5924 --> 198.51.100.9/1;icmp, If: ge-0/0/3.0

Session ID: 189902, Policy name: default-policy/2, Timeout: 4
  In: 198.51.100.9/2 --> 192.0.2.1/5924;icmp, If: lt-0/0/0.1
  Out: 192.0.2.1/5924 --> 198.51.100.9/2;icmp, If: ge-0/0/3.0

 3 sessions displayed
A saída mostra o tráfego transmitido de dispositivos R0 para R2 sessões estabelecidas. Neste exemplo, você não aplicou a instância Internet-VR com o packet-mode modificador de ação no roteamento para o bypass-flow-filter tráfego da Internet da sua empresa. Essa saída verifica se o tráfego para a Internet está usando corretamente o encaminhamento baseado em fluxo e, portanto, as sessões são estabelecidas.
Observe que as sessões são estabelecidas somente quando o tráfego está fluindo entre lt-0/0/0.1 e ge-0/0/3 e não quando o tráfego está fluindo entre ge-0/0/2 e lt-0/0/0.0.
Tabela de histórico de alterações
A compatibilidade com recursos é determinada pela plataforma e versão utilizada. Use o Explorador de recursos para determinar se um recurso é compatível com sua plataforma.