Gerenciamento de fluxos em firewalls usando roteamento e encaminhamento virtuais
Instâncias de roteamento e encaminhamento virtuais em implantações de SD-WAN
Instâncias de roteamento e encaminhamento virtual (VRF) são necessárias para separar as rotas de cada locatário da rota de outros locatários e de outro tráfego de rede. Os firewalls usam instâncias VRF para segmentar redes para aumentar a segurança e melhorar a capacidade de gerenciamento em implantações de SD-WAN. Por exemplo, você pode criar domínios de roteamento distintos chamados locatários para segmentar grandes redes corporativas e segmentar o tráfego para oferecer suporte a várias redes de clientes. Cada locatário tem sua própria tabela de roteamento, que permite o suporte para sub-redes IP sobrepostas. O VRF pode ser usado para gerenciar rotas e encaminhar tráfego com base em tabelas de encaminhamento independentes no VRF para um locatário específico.
Em uma implantação de SD-WAN, um roteador de borda de provedor (PE) pode ser tanto um dispositivo de hub quanto um dispositivo spoke que recebe e encaminha tráfego MPLS. Um roteador de borda do cliente (CE) é o firewall que interage com um roteador PE para transmitir tráfego VPN usando instâncias de roteamento VRF. As instâncias VRF encaminham cada tráfego VPN do cliente e cada instância VRF contém um rótulo para representar todo o tráfego do cliente que flui por esse VRF.
Diferentes sites que se conectam a um spoke-side do firewall podem pertencer ao mesmo locatário ou à mesma instância de roteamento VRF. Esses sites enviam o tráfego IP que se destina a alcançar a Internet pública ou sites de locatários remotos.
Quando o tráfego atinge o lado spoke do firewall, o dispositivo identifica a instância VRF das interfaces LAN que estão conectadas a esses sites. Após o processamento de segurança neste tráfego, o tráfego encontra uma rota para o destino nessa tabela de roteamento VRF. Se o destino for MPLS sobre encapsulamento de roteamento genérico (GRE) baseado em next-hop, o firewall adicionará um rótulo MPLS correspondente e encaminhará o pacote para o dispositivo do lado do hub.
No dispositivo do lado do hub, depois de receber o tráfego em túnel MPLS sobre GRE, o firewall associa o rótulo MPLS para identificar a instância de roteamento VRF correspondente. Após a conclusão do processamento de segurança do tráfego, o dispositivo identifica se o destino está na Internet pública ou acessível por meio do próximo salto MPLS.
Se o destino for Internet pública, o NAT converterá o endereço IP privado VRF em um endereço IP público e estabelecerá a sessão. Se o destino for um tipo de próximo salto MPLS, o rótulo MPLS correspondente será adicionado e o pacote será encaminhado para o spoke remoto usando um túnel de sobreposição GRE.
No lado do spoke remoto, depois de receber o tráfego de túnel MPLS sobre GRE, o dispositivo identifica a instância de roteamento VRF correspondente usando os rótulos MPLS. Usando essa instância de roteamento VRF, o firewall encontra a interface LAN de destino correta nesse VRF para encaminhar o pacote para o destino.
Suporte multicast em implantações de SD-WAN
A partir do Junos OS Release 21.2R1, adicionamos suporte para tráfego multicast em firewalls da Série SRX na borda do provedor (PE) para implantações de SD-WAN. O suporte para tráfego multicast está disponível quando o dispositivo de segurança está operando com a opção de encaminhamento definida como baseada em fluxo na set security forwarding-options family mpls mode hierarquia. Consulte Opções de encaminhamento (Segurança).
Limitações
- O suporte para tráfego multicast não está disponível quando o dispositivo está operando com a opção de encaminhamento definida como
packet-based. - Suporte para tráfego multicast disponível apenas para topologia hub e spoke com IP sobre MPLS sobre GRE e IP sobre MPLS sobre GRE sobre IPsec
- O suporte para tráfego multicast não introduz nenhuma alteração nem aborda nenhuma limitação relacionada à funcionalidade de encaminhamento de dados VPN multicast (MVPN). Consulte Limitando rotas a serem anunciadas por uma instância MVPN VRF.
Gerenciamento de fluxo usando a instância de roteamento VRF
O fluxo do firewall cria sessões com base em dados de 5 tuplas (endereço IP de origem, endereço IP de destino, número da porta de origem, número da porta de destino e número do protocolo) junto com tokens de interface da interface de entrada e interface de saída do tráfego. Por exemplo, a instância de roteamento VRF-1 e a instância de roteamento VRF-2 têm o mesmo tráfego de 5 tuplas que pode entrar e sair pelo mesmo túnel GRE físico. Quando esses endereços IP sobrepostos do mesmo túnel entram ou saem pelo firewall, o fluxo do firewall não pode instalar várias sessões no banco de dados devido ao conflito nas informações da sessão. Informações adicionais são necessárias para que o firewall diferencie sessões durante a instalação.
O firewall pode usar informações VRF dos pacotes marcados com MPLS na chave de sessão para diferenciar sessões. Para diferenciar sessões de diferentes instâncias de VRF, o fluxo usa números de identificação de VRF para a chave de sessão existente para identificar cada instância de VRF. Essa chave de sessão é usada como um dos critérios de correspondência durante a pesquisa de sessão.
Você pode usar os seguintes critérios de correspondência junto com as condições de correspondência de 5 tuplas existentes em uma política de segurança para permitir ou negar tráfego com base em determinado VRF:
-
VRF de origem — A instância de roteamento VRF associada à interface de entrada do pacote. Quando um pacote MPLS de entrada contendo um rótulo chega ao firewall, o dispositivo decodifica o rótulo e mapeia o rótulo para a interface de entrada.
-
VRF de destino — A instância de roteamento VRF associada à rota final para o destino. Durante o primeiro processamento de pacotes para uma nova sessão, o fluxo precisa de uma rota de destino para rotear um pacote para o dispositivo ou interface next-hop. O Flow pesquisa a tabela de roteamento inicial da interface de entrada ou de uma tabela RTT separada até encontrar o dispositivo ou a interface final do próximo salto. Quando a entrada da rota final for encontrada, e se essa rota apontar para um dispositivo MPLS next-hop, o VRF de destino será atribuído à instância de roteamento na qual a rota final é encontrada.
Processamento de fluxo usando o grupo de roteamento e encaminhamento virtual
- Entender os grupos de roteamento e encaminhamento virtuais
- Tipos de grupos VRF
- Movimento VRF
- ID do grupo VRF
- Configuração de grupos VRF
- Operações do grupo VRF
- Processamento do primeiro caminho usando o grupo VRF
- Processamento rápido de caminhos usando o VRF Group
Entender os grupos de roteamento e encaminhamento virtuais
A rede empresarial SD-WAN é composta por várias redes L3VPN, conforme mostrado na figura abaixo.
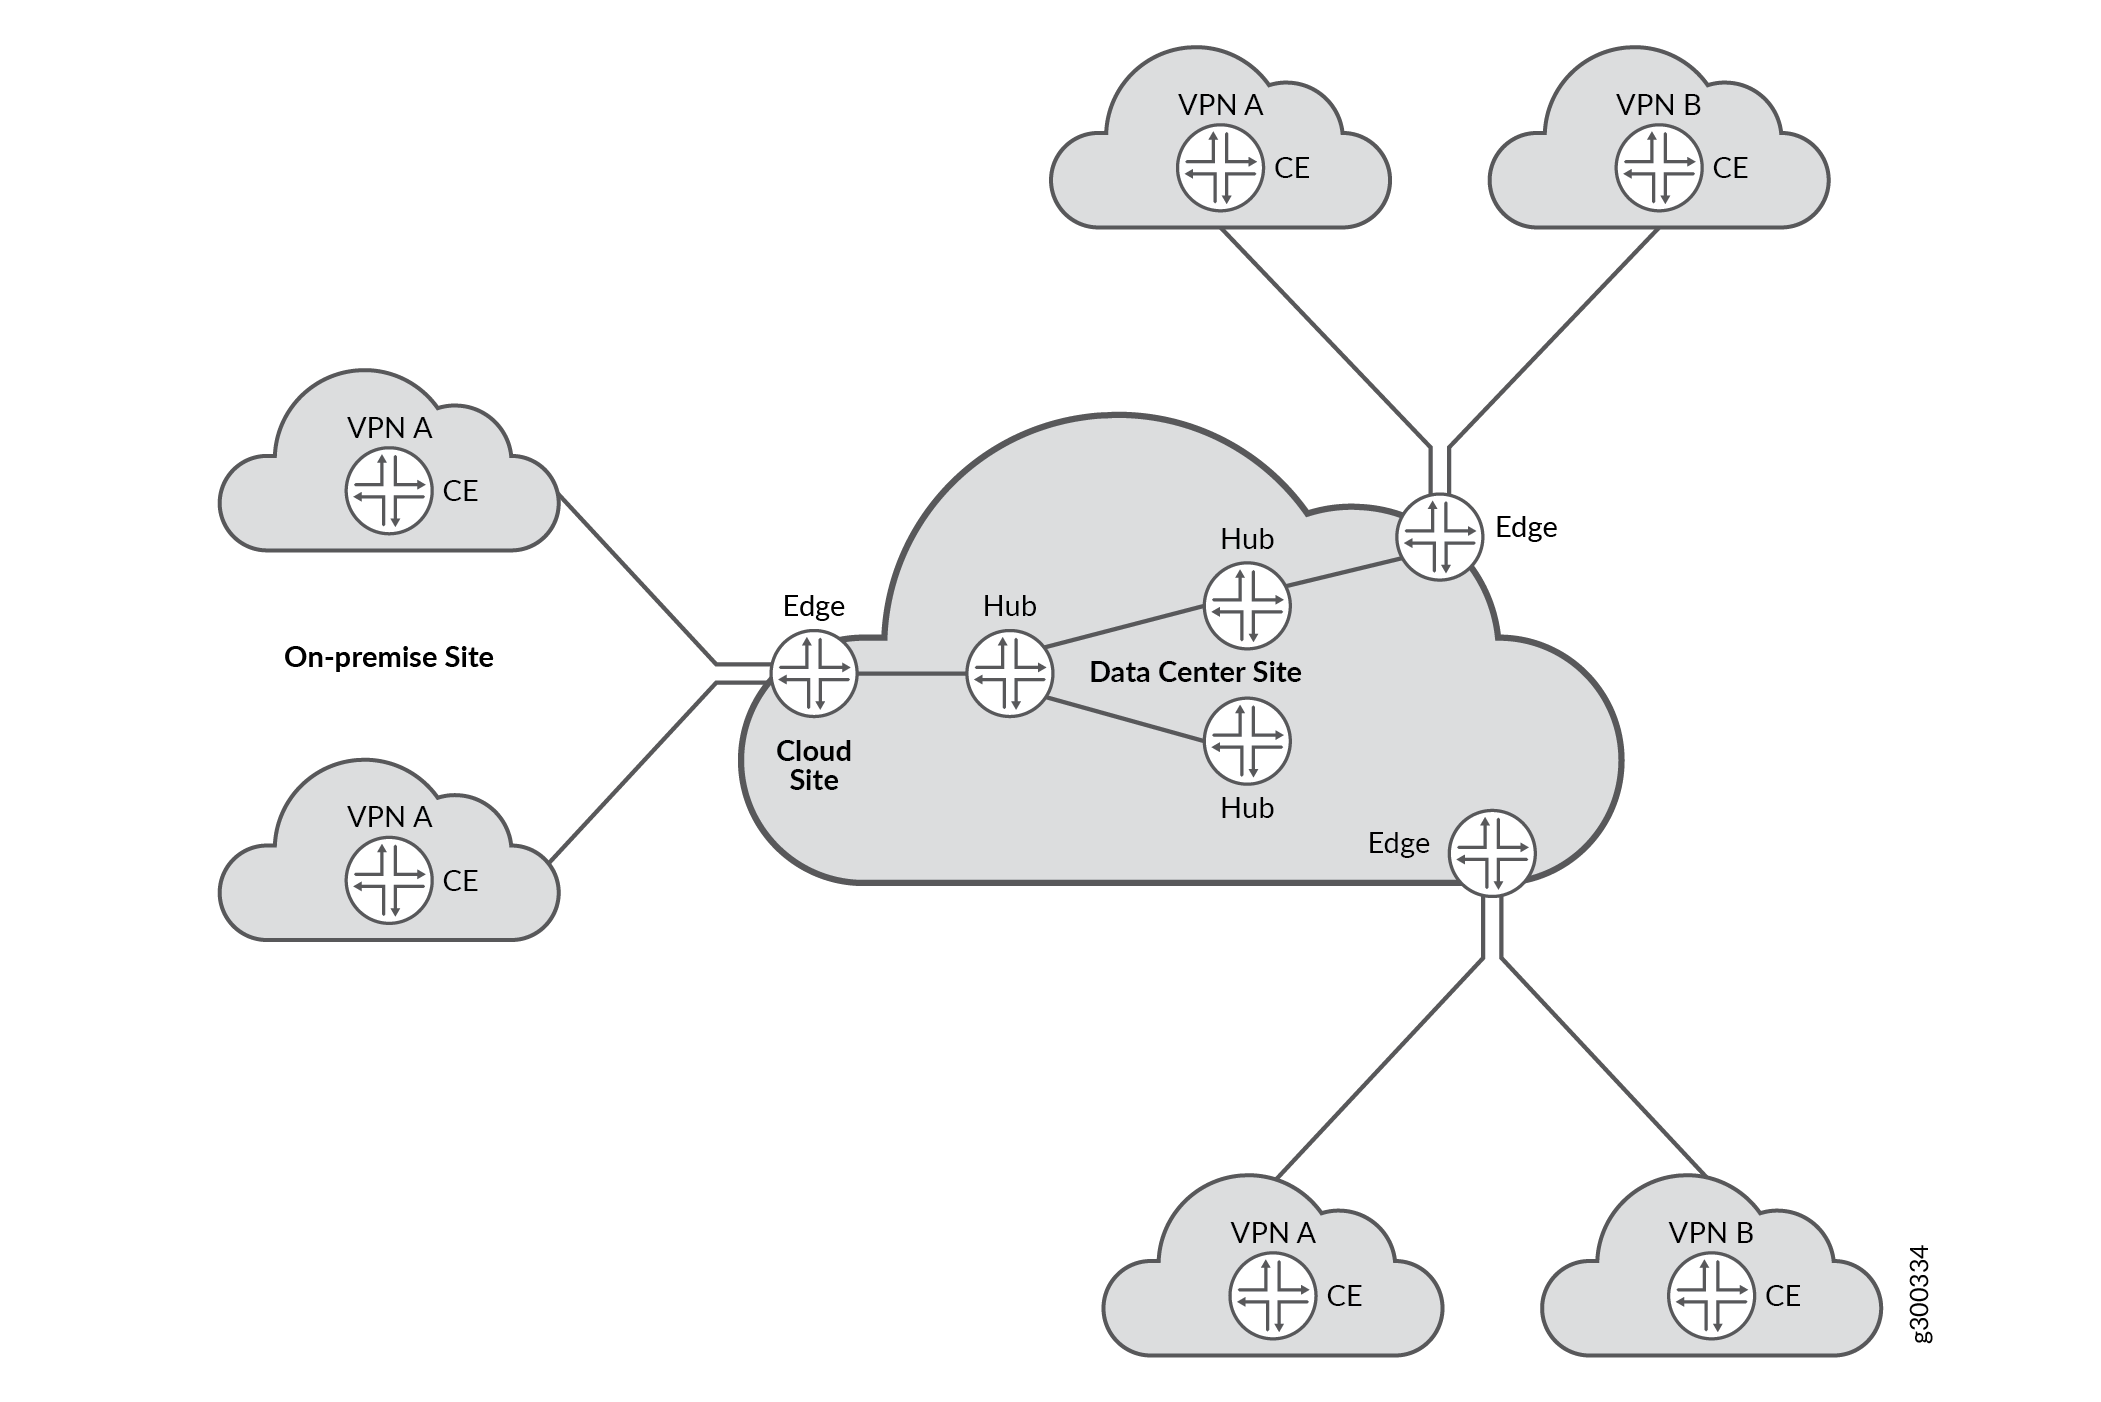
As redes L3VPN são identificadas em um local (dispositivo CPE) como um conjunto de instâncias VRF. As instâncias VRF em um site pertencente a uma rede L3VPN em um site são usadas para encaminhamento baseado em política de aplicativo. O tratamento de sessão de fluxo de firewall foi aprimorado para oferecer suporte à comutação de tráfego de fluxo intermediário entre essas instâncias VRF com base em políticas de direcionamento baseadas em aplicativos. As instâncias VRF que logicamente fazem parte de uma determinada rede L3VPN podem ser configuradas como um grupo VRF. Os comandos de configuração NAT e firewall existentes foram aprimorados para oferecer suporte a operações no grupo VRF.
A figura abaixo descreve como o direcionamento de tráfego em uma L3VPN é feito em vários VRFs com base em políticas de APBR.
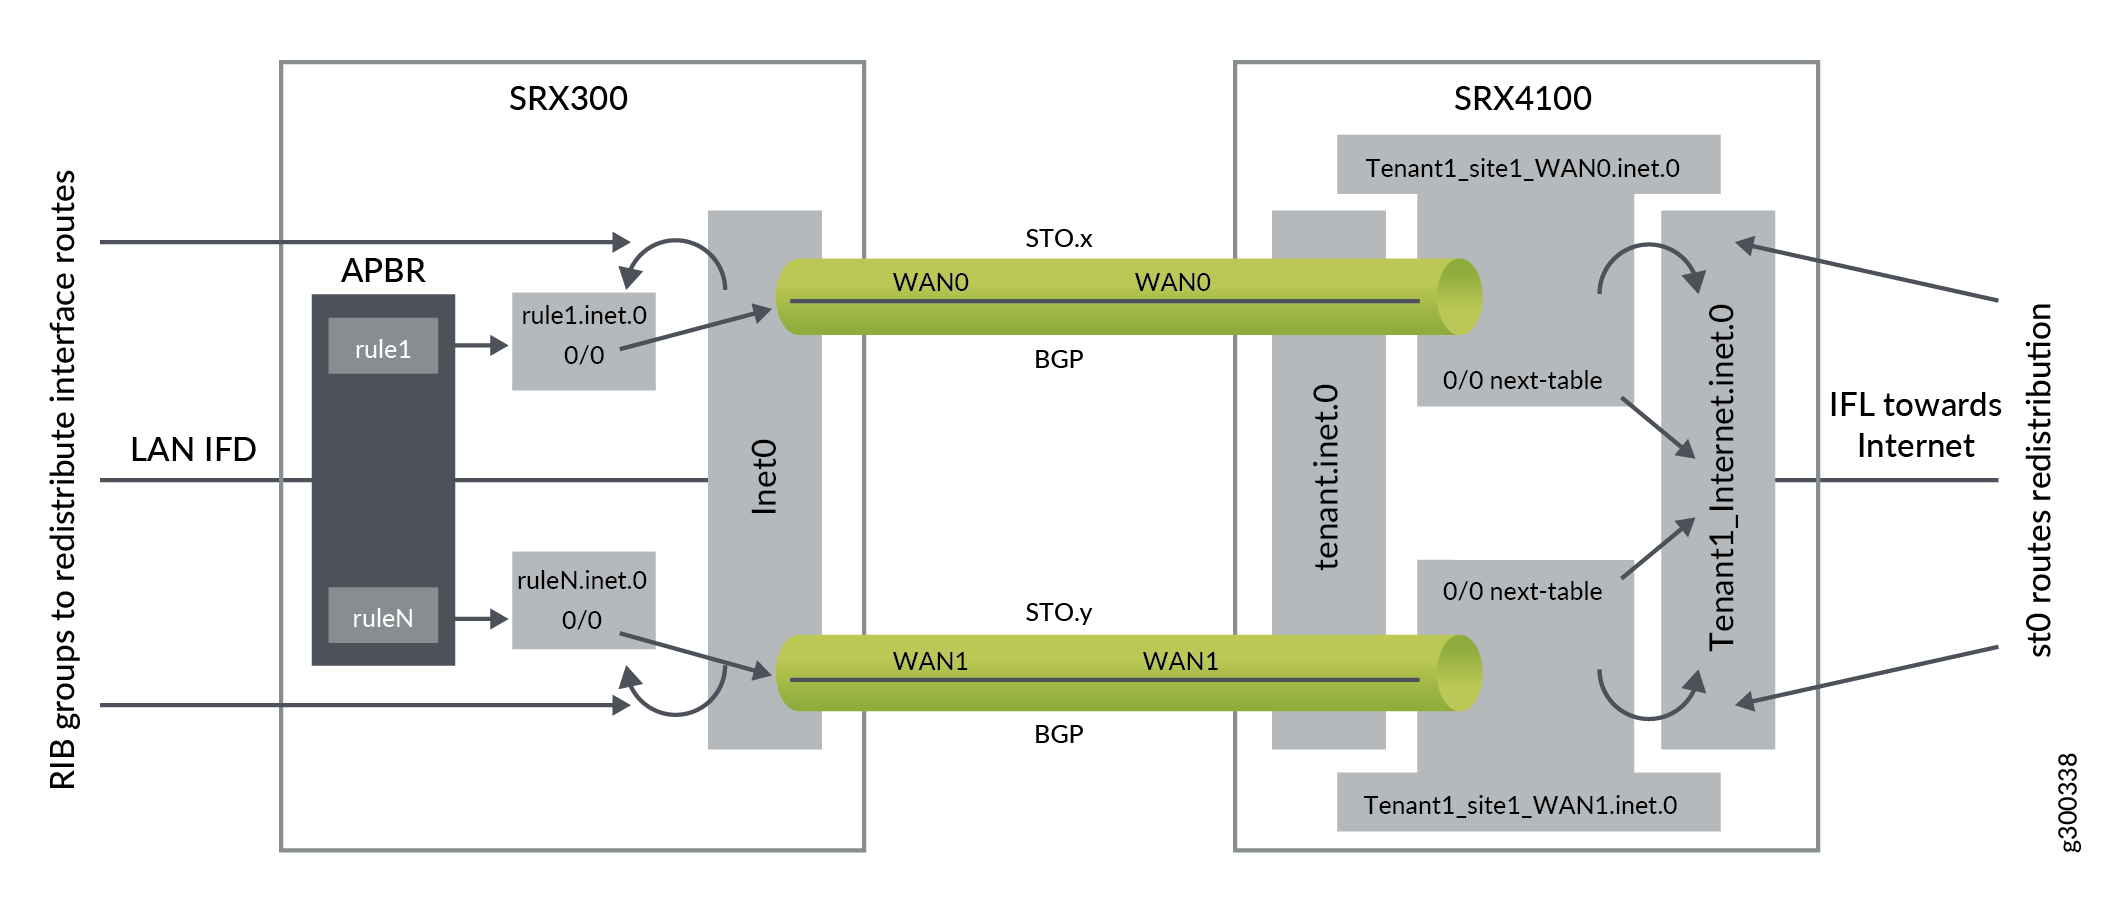
Quando você configura os grupos VRF usando instâncias VRF, um ID de grupo VRF é gerado. Esses grupos VRF são usados nos seguintes módulos para controlar a SD-WAN L3VPN:
-
Security Policy - Para controle de políticas.
-
Flow - Para pesquisar políticas com base em nomes de grupos VRF, juntamente com zona de origem ou destino, endereço IP de origem ou destino e protocolo. Portanto, as sessões são criadas usando grupos VRF como um diferencial.
-
NAT - Oferecer suporte a regras NAT baseadas em nomes de grupos VRF.
-
ALG - Criar sessões ALG usando grupos VRF como um diferencial.
A funcionalidade dos grupos VRF:
-
Ele permite que uma sessão alterne entre dois VRFs MPLS.
-
Quando as instâncias VRF fazem parte do mesmo grupo VRF, os recursos de segurança, como fluxo, política, NAT ou módulos ALG, tratam as instâncias VRF de forma semelhante.
-
Quando você configura os grupos VRF usando instâncias VRF, um ID de grupo VRF é gerado. Esse ID de grupo é armazenado na sessão para identificar o grupo VRF de uma instância VRF específica.
O grupo VRF é introduzido para oferecer suporte a sessões L3VPN baseadas em MPLS na rede SD-WAN. Ele é usado para controlar o tráfego MPLS L3VPN nos módulos de política, fluxo, NAT e ALG quando há endereços de rede IP sobrepostos ou inexistentes na rede MPLS L3VPN.
Se o tráfego passar entre redes L3VPN não MPLS, os grupos VRF não serão configurados. Quando os grupos VRF não estiverem configurados, o ID do grupo VRF será zero ou a política usará a opção any para o grupo VRF.
O objetivo dos grupos VRF é:
-
Para diferenciar sessões L3VPN entre a rede MPLS L3VPN.
-
Ter controle de política e NAT entre a rede MPLS L3VPN.
Tipos de grupos VRF
Existem dois grupos VRF importantes na rede L3VPN são:
-
Grupo VRF de origem
-
Grupo Destination-VRF
Para entender quais instâncias de VRF podem ser agrupadas para o grupo Source-VRF ou o grupo Destination-VRF, use as seguintes informações:
-
Source-VRF instances— Lista de instâncias VRF que negociam diferentes caminhos MPLS para o mesmo destino de entrada.
-
Destination-VRF instances— Lista de instâncias VRF que contêm as rotas de destino para um determinado tráfego L3VPN.
Se o tráfego for iniciado na direção oposta, os grupos VRF trocam funções em relação à direção do tráfego.
Movimento VRF
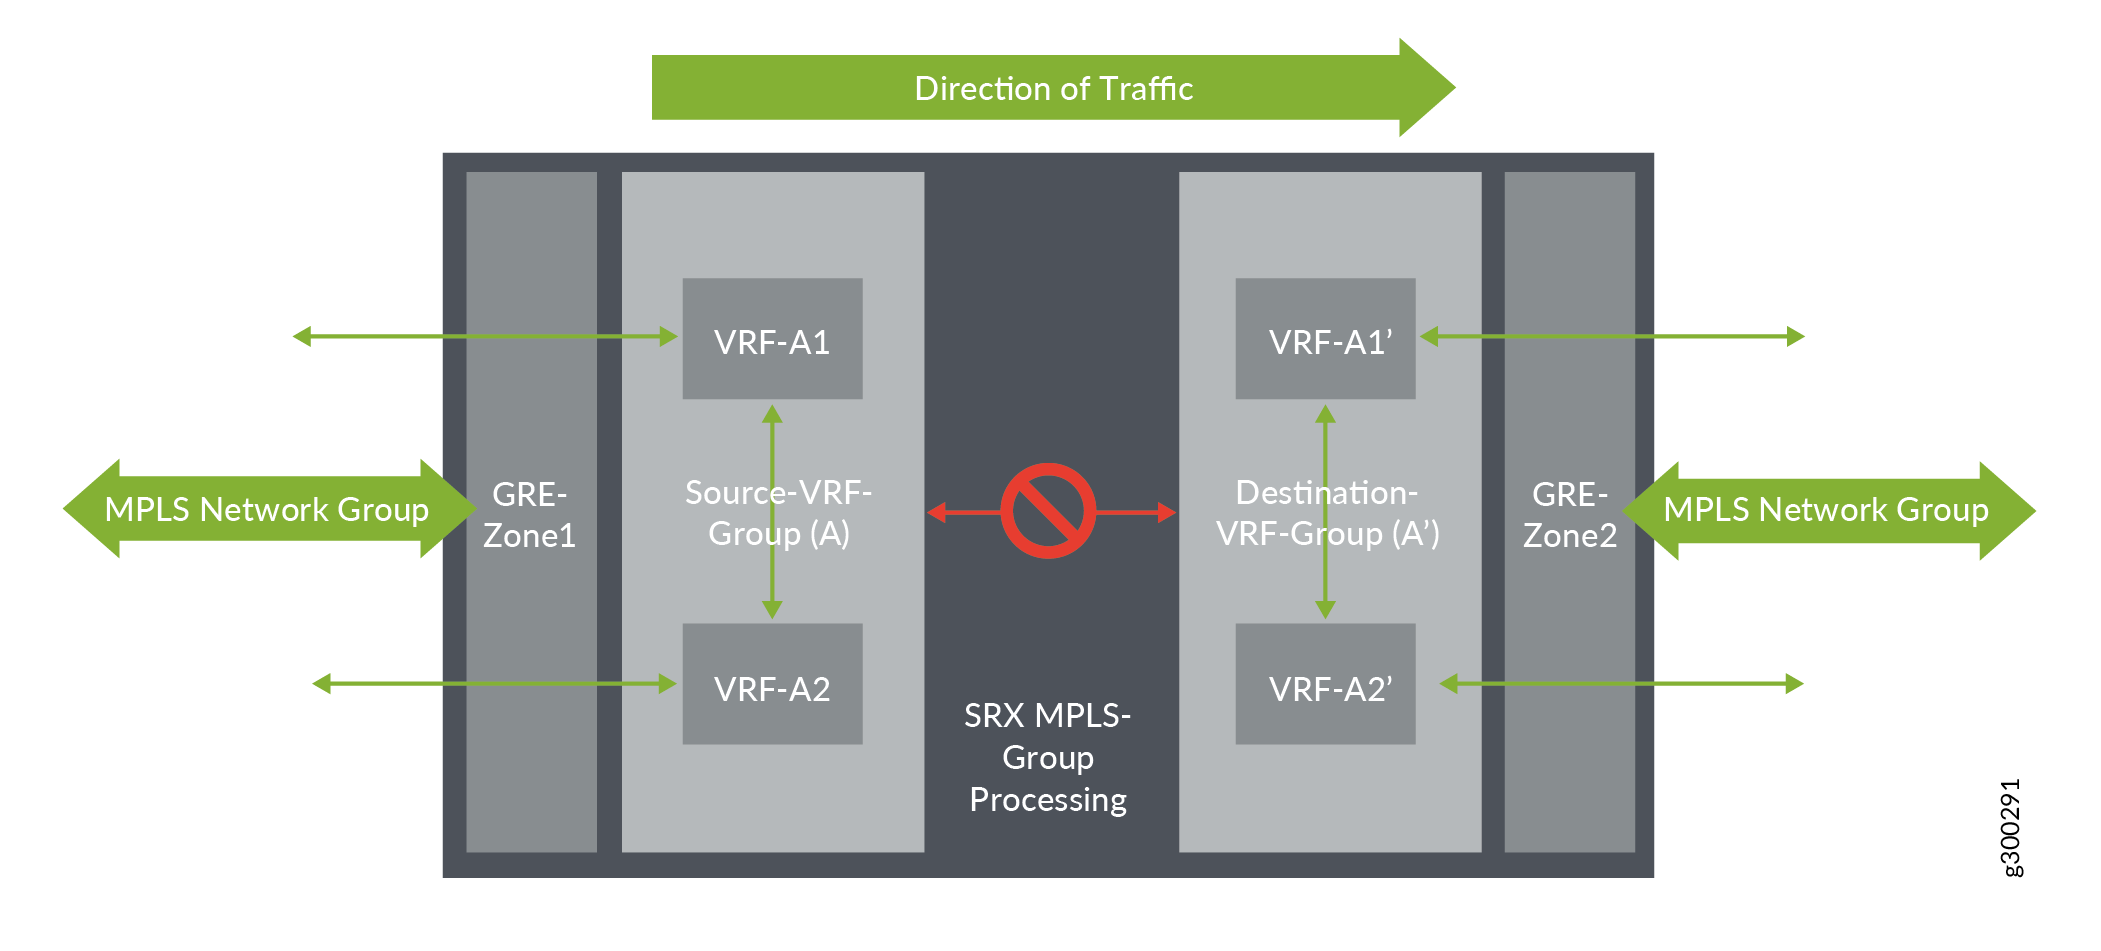
Na Figura 3, o fluxo de tráfego inicial para um estabelecimento de sessão é da esquerda para a direita. O tráfego entra em GRE-Zone1, depois entra no grupo Source-VRF (A) e passa pelo grupo Destination-VRF (A') antes de sair por GRE_Zone2.
Da mesma forma, a pesquisa de políticas é iniciada e as sessões de GRE_Zone1->Source-VRF group(A)->Destination-VRF group->(A’)->GRE_Zone2 fluxo são configuradas, usando o grupo Source-VRF (A) e o grupo Destination-VRF (A) como valores de chave adicionais nas sessões. Quando as sessões de fluxo são feitas usando grupos VRF, o tráfego pode alternar (redirecionar) de um VRF para outro VRF dentro do grupo.
 VRF
ID do grupo VRF
Para armazenar o ID do grupo VRF, um número de 16 bits é usado em uma estrutura de dados de chave de sessão.
Configuração de grupos VRF
Para configurar um grupo VRF, use as seguintes etapas:
-
Liste as instâncias VRF que precisam ser agrupadas.
-
Atribua um nome ao grupo VRF.
-
Aplique as instâncias VRF e o nome do grupo VRF no comando
set security l3vpn vrf-group group-name vrf vrf1 vrf vrf2CLI
Os grupos VRF de origem e destino são configurados separadamente com base em contextos diferentes.
-
Source VRF group— O grupo VRF de origem para instância de roteamento está associado ao pacote MPLS. Quando o dispositivo recebe um pacote MPLS, o pacote é decodificado e mapeado para a interface LSI. A interface LSI contém as informações da tabela de roteamento que ajudam a identificar os detalhes do grupo VRF.
-
Destination VRF group— Durante o processamento de fluxo de primeiro caminho do pacote para uma nova sessão, as informações de rota de destino são necessárias para rotear o pacote para o próximo salto ou interface. O fluxo pesquisa a tabela de roteamento para obter as informações de rota. Quando as informações de rota recebidas apontam para o MPLS como next-hop, o VRF dessa rota é usado para identificar o grupo VRF de destino.
Os grupos VRF de origem e destino são os mesmos em alguns casos, quando você prefere controlar todos os VRFs relacionados em uma rede L3VPN.
Operações do grupo VRF
Quando um grupo VRF é configurado, é criado um ID de grupo exclusivo para diferentes grupos VRF. Você pode executar diferentes operações, como adicionar, remover ou modificar um VRF para um grupo VRF.
- Adicionando VRF a um grupo VRF
- Removendo VRF de um grupo VRF
- Modificando o grupo VRF
- Removendo o grupo VRF
Adicionando VRF a um grupo VRF
Quando um VRF é adicionado a um grupo VRF, o ID do grupo VRF correspondente é atribuído ao VRF. Ao adicionar um grupo VRF ao VRF, lembre-se do seguinte:
-
Um VRF pode ser adicionado a apenas um grupo VRF. Ele não pode fazer parte de vários grupos VRF.
-
Um máximo de 32 VRFs são configurados em um grupo VRF.
-
Quando um VRF é adicionado, ele afeta a sessão existente e uma nova sessão é criada de acordo com a política.
-
Quando novas sessões são criadas após a adição de um novo VRF ao grupo VRF, as sessões usam o novo ID de grupo VRF do novo VRF.
Removendo VRF de um grupo VRF
Quando um VRF é removido de um grupo VRF, o ID do grupo VRF desse grupo VRF muda para zero, mas o VRF ainda estará disponível no dispositivo. Quando você remove um VRF de um grupo VRF, isso afeta as sessões existentes de duas maneiras:
-
Impacting existing sessions— Quando um VRF é removido do grupo VRF, a sessão existente é removida e uma nova sessão será criada de acordo com a política
-
Match Traffic— Quando um VRF é removido do grupo VRF, o ID do grupo VRF para esse VRF muda para zero e, portanto, não corresponderá à sessão. O pacote cai e uma nova sessão é criada de acordo com a política.
Quando um VRF é removido do grupo VRF, a nova sessão que é processada usando o VRF afetado instala um novo ID de grupo VRF. Esse ID de grupo VRF será zero ou um novo ID de grupo será criado se você adicionar o VRF a um novo grupo VRF
Modificando o grupo VRF
A modificação de um grupo VRF envolve as seguintes operações:
-
Changing VRF group name: Quando você altera o nome do grupo VRF, o módulo de política varre as sessões existentes para verificar se o novo nome do grupo VRF corresponde às regras existentes.
-
Adding VRF to VRF group: Quando um VRF é adicionado a um grupo VRF, o ID do grupo VRF correspondente é atribuído ao VRF.
-
Removing VRF from VRF group: Quando um VRF é removido de um grupo VRF, o ID do grupo VRF desse VRF muda para zero e ainda assim o VRF estará disponível no dispositivo.
Removendo o grupo VRF
Quando você remove um grupo VRF usando CLI, uma varredura de sessão será executada nas sessões existentes para corresponder ao grupo VRF removido. Se a sessão corresponder ao grupo VRF removido, essa sessão será removida do dispositivo definindo um tempo limite inválido. Para sessões que não correspondem, o VRP-Group-ID removido não são afetados.
Processamento do primeiro caminho usando o grupo VRF
Para processar um pacote, o primeiro processamento de caminho executa o seguinte:
-
MPLS Decoder— Quando o fluxo recebe um pacote MPLS ou não MPLS, o pacote é processado para recuperar os detalhes do pacote de entrada, interface e instância de roteamento da interface de entrada.
-
FBF configuration— Quando você configura regras FBF para redirecionar os pacotes de entrada para diferentes instâncias de roteamento, a regra FBF encontra as informações da instância de roteamento e passa as informações da instância de roteamento FBF em vez da instância de roteamento da interface de entrada de pacotes. Este FBF VRF deve fazer parte do grupo VRF para controlar a rede L3VPN.
-
Initialize Routing-Table— Quando o fluxo recebe o pacote, a tabela de roteamento inicial para o pacote é criada. Se a configuração do FBF corresponder aos filtros de firewall, as informações de instância de roteamento do FBF serão usadas para pesquisa de rota. Caso contrário, o fluxo usa as informações de instância de roteamento da interface de entrada para pesquisa de rota.
-
Finding Source VRF group— Se o pacote de entrada for da rede MPLS, o pacote será mapeado para a instância VRF do grupo VRF de origem. Se o pacote de entrada não for um pacote MPLS, o ID do grupo VRF de origem será zero.
-
Destination NAT using VRF group— O fluxo verifica se o IP de destino precisa de tradução de NAT. O NAT de destino oferece suporte a dois tipos de critérios de correspondência para VRF:
-
Pesquisa de regra NAT usando grupo de roteamento VRF.
-
Resultado da regra NAT usando instâncias de roteamento VRF e informações de NAT.
-
-
Destination Route— A pesquisa de rota que é feita na tabela de rotas inicial é usada para identificar a interface de saída e as informações de VRF de destino. Essas informações são usadas na pesquisa de políticas e na instalação da sessão.
-
Final next-hop— O primeiro passo para encontrar a rota de destino é encontrar o próximo salto da rota apontada. Usando esse próximo salto, o fluxo verificará se o próximo salto aponta para a rede MPLS ou não. Se não estiver apontando para a rede MPLS, o grupo VRF de destino será zero.
-
Destination VRF group— Quando o VRF de destino é identificado, o VRF de destino Group-ID é inicializado. Se o VRF de destino não estiver atribuído a nenhum grupo, ele será definido como zero.
-
First Path Policy Search— O Flow realiza a pesquisa de políticas para verificar se o pacote precisa ser permitido ou negado. O Flow reúne as informações de chave de política de 5 tuplas e informações de VRF, e essas informações são usadas pelo módulo de pesquisa de políticas para encontrar a política VRF apropriada.
-
Source NAT using VRF group— A sessão de fluxo faz o NAT de origem usando a pesquisa de regras NAT do grupo VRF de origem. O Source-NAT oferece suporte a dois tipos de critérios de pesquisa NAT.
-
Pesquisa de regras Source-NAT usando o grupo VRF.
-
Pesquisa de regra Static-NAT usando grupo VRF ou instância VRF.
-
-
Static NAT using VRF group or VRF instance— O NAT estático suporta grupo de roteamento no conjunto de regras e instância de roteamento na regra com tipo VRF.
-
Quando o NAT estático corresponde à tradução de NAT de destino para um determinado pacote IP, o grupo de roteamento VRF será um dos critérios de correspondência e a instância de roteamento VRF será usada como tabela de roteamento de destino.
-
Quando o NAT estático corresponde à tradução NAT de origem para um determinado pacote IP, a instância de roteamento VRF será um dos critérios de correspondência.
-
-
Session Installation using VRF group— Durante o processo de instalação da sessão, o ID do grupo VRF de origem é armazenado na asa dianteira, indicando que a asa aponta para a rede MPLS. O ID do grupo VRF de destino encontrado na pesquisa de rota é armazenado na asa reversa, indicando que a asa aponta para a rede MPLS.
-
Re-routing using VRF group— Uma vez que a sessão é estabelecida usando informações do grupo VRF, o novo roteamento é iniciado se a interface estiver inativa ou a rota inicial não estiver disponível. Essas rotas alteradas devem fazer parte do mesmo grupo VRF (grupo Source-VRF/grupo Destination-VRF), no qual a sessão é inicialmente estabelecida em ambos os lados. Caso contrário, o tráfego não corresponderá à sessão e o tráfego futuro da sessão poderá ser descartado ou criar novas sessões de acordo com a política.
Processamento rápido de caminhos usando o VRF Group
O processamento rápido do caminho executa as etapas a seguir para processar um pacote.
-
MPLS Decoder— Quando um pacote MPLS ou não-MPLS é recebido, o pacote passa por processamento MPLS. Quando o processamento é concluído, o fluxo recebe os detalhes do pacote de entrada, da interface e da instância de roteamento da interface de entrada.
-
FBF configuration— Quando você configura regras FBF para redirecionar os pacotes de entrada para diferentes instâncias de roteamento, a regra FBF encontra as informações da instância de roteamento e passa as informações da instância de roteamento FBF em vez da instância de roteamento da interface de entrada de pacotes. Este FBF VRF deve fazer parte do grupo VRF para controlar a rede L3VPN.
-
Session look-up using VRF Group-ID— Durante o processo de pesquisa de sessão, o fluxo verifica se o ID do grupo VRF na chave de sessão deve ser aprovado para pesquisa. Se a interface de entrada for MPLS, o fluxo passará as informações de ID de grupo VRF da instância de roteamento VRF mapeada para a chave de sessão junto com outras informações de tupla de chave. Se a interface de entrada não for MPLS, o ID do grupo VRF será zero.
-
Session Route change— Se a rota mudar para sessão no meio do fluxo, o fluxo verifica o novo VRF que pertence a essa rota. Se o novo VRF Group-ID for diferente do VRF Group-ID da sessão, a rota não será processada e os pacotes futuros serão descartados. Portanto, para reencaminhar, a nova rota deve pertencer a um VRF que pertença ao grupo VRF da sessão.
-
VRF Group policy change— Quando a política de sessão do grupo VRF é alterada devido a atributos de política, como zona/interface/IP/grupo Source-VRF/grupo Destination-VRF, a política será correspondida novamente para a mesma sessão, fornecendo a política 5-tupla junto com o grupo VRF de origem e os valores do grupo VRF de destino para verificar se a política é válida ou não. Após a recorrespondência, se a política não corresponder às informações da sessão, a sessão será encerrada.
-
VRF session display— O grupo Source-VRF e o grupo Destination-VRF são exibidos na exibição de saída da sessão para diferenciar diferentes grupos VRF para a mesma tupla.
-
High Availability— A alta disponibilidade é suportada sem mudança de comportamento quando informações adicionais de ID de grupo VRF são sincronizadas com o nó peer HA para diferenciar diferentes grupos VRF na sessão
Processamento de fluxo com zonas com VRF-Aware
No gerenciamento de sessão, agora integramos IDs de zona à tupla de sessão. O ID do grupo de roteamento e encaminhamento virtual (VRF) é substituído pelo ID da zona, que as sessões de fluxo armazenam em cache e transmitem para processamento posterior.
O gerenciamento de sessão baseado em zona mantém o alinhamento com as configurações de rede, associando com precisão as sessões à interface e às zonas de sobreposição corretas. Quando uma alteração na configuração de uma zona, como uma alteração em uma interface ou zona de sobreposição, o sistema encerra automaticamente as sessões vinculadas às zonas afetadas, mantendo a consistência e a confiabilidade em toda a estrutura de gerenciamento de sessão. Somente as sessões associadas às zonas modificadas são encerradas, enquanto aquelas vinculadas a zonas não afetadas continuam a funcionar perfeitamente.