Interconexão de data center VXLAN usando a visão geral da EVPN
A tecnologia Ethernet VPN (EVPN) pode ser usada para interconectar redes de rede local virtual extensível (VXLAN) em uma rede MPLS/IP para fornecer conectividade de data center. Isso é feito por meio da conectividade intra-subnet de Camada 2 e da separação do plano de controle entre as redes VXLAN interconectadas.
As seções a seguir descrevem a tecnologia e a visão geral da implementação da integração da EVPN com a VXLAN a ser usada como uma solução de interconexão de data center (DCI).
Visão geral da tecnologia da integração VXLAN-EVPN para DCI
As seções a seguir fornecem uma visão geral conceitual do VXLAN, EVPN, a necessidade de sua integração para DCI e os benefícios resultantes.
- Entendendo o VXLAN
- Entender a EVPN
- Visão geral da integração VXLAN-EVPN
- Formato de pacote VXLAN-EVPN
- Passo a passo do pacote VXLAN-EVPN
Entendendo o VXLAN
A Rede de área local virtual extensível (VXLAN) é um protocolo de encapsulamento de Camada 3 que permite que os roteadores da Série MX enviem pacotes de Camada 2 ou Camada 3 através de um túnel VXLAN para um data center virtualizado ou para a Internet. A comunicação é estabelecida entre dois endpoints de túnel virtual (VTEPs), que podem ser hosts finais ou switches de rede ou roteadores, que encapsulam e desencapsulam o tráfego da máquina virtual (VM) em um cabeçalho VXLAN.
O VXLAN é frequentemente descrito como uma tecnologia de sobreposição porque permite que você estenda conexões de Camada 2 em uma rede de Camada 3 intermediária encapsulando (tunelando) quadros Ethernet em um pacote VXLAN que inclui endereços IP. Esse recurso do VXLAN atende aos requisitos de um datacenter multilocatário, em que a VM de cada locatário pode estar compartilhando o servidor físico com outros locatários distribuídos em servidores físicos em ou em diferentes data centers, atendendo à crescente necessidade de fornecer conectividade de Camada 2 perfeita entre todas as VMs pertencentes a um locatário, além de isolar o tráfego de cada locatário para segurança e possíveis sobreposições de endereço MAC.
Os túneis VXLAN são criados entre os servidores físicos pelos hipervisores. Como um servidor físico pode hospedar vários locatários, cada hypervisor cria vários túneis VXLAN.
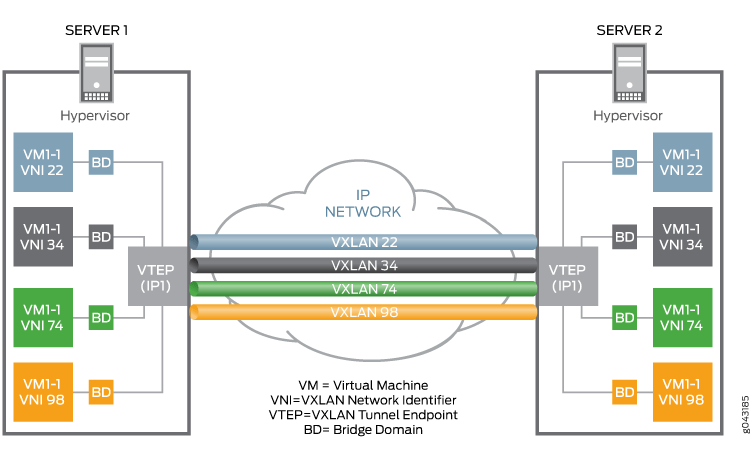 do VXLAN
VXLAN é uma tecnologia que permite segmentar suas redes (como as VLANs), mas que também resolve a limitação de escala das VLANs e fornece benefícios que as VLANs não podem. Alguns dos benefícios importantes do uso de VXLANs incluem:
-
Teoricamente, é possível criar até 16 milhões de VXLANs em um domínio administrativo (em vez de 4.094 VLANs em um dispositivo da Juniper Networks).
Os roteadores da Série MX oferecem suporte a até 32K VXLANs. Isso significa que os VXLANs fornecem segmentação de rede na escala exigida pelos construtores de nuvem para dar suporte a um número muito grande de locatários.
-
Você pode habilitar a migração de máquinas virtuais entre servidores que existem em domínios de Camada 2 separados tunelando o tráfego em redes de Camada 3. Essa funcionalidade permite que você aloque recursos dinamicamente em ou entre data centers sem ser limitado por limites de Camada 2 ou ser forçado a criar domínios de Camada 2 grandes ou geograficamente estendidos.
Entender a EVPN
A EVPN é uma nova tecnologia baseada em padrões que oferece conectividade virtual multiponto em ponte entre diferentes domínios de Camada 2 em uma rede de backbone IP ou IP/MPLS. Semelhante a outras tecnologias VPN, como IPVPN e VPLS, as instâncias EVPN (EVIs) são configuradas em roteadores PE para manter a separação lógica de serviços entre os clientes. Os PEs se conectam a dispositivos CE que podem ser um roteador, switch ou host. Os roteadores PE então trocam informações de alcance usando o Multi-Protocol BGP (MP-BGP) e o tráfego encapsulado é encaminhado entre PEs. Como os elementos da arquitetura são comuns a outras tecnologias de VPN, a EVPN pode ser introduzida e integrada perfeitamente em ambientes de serviço existentes.
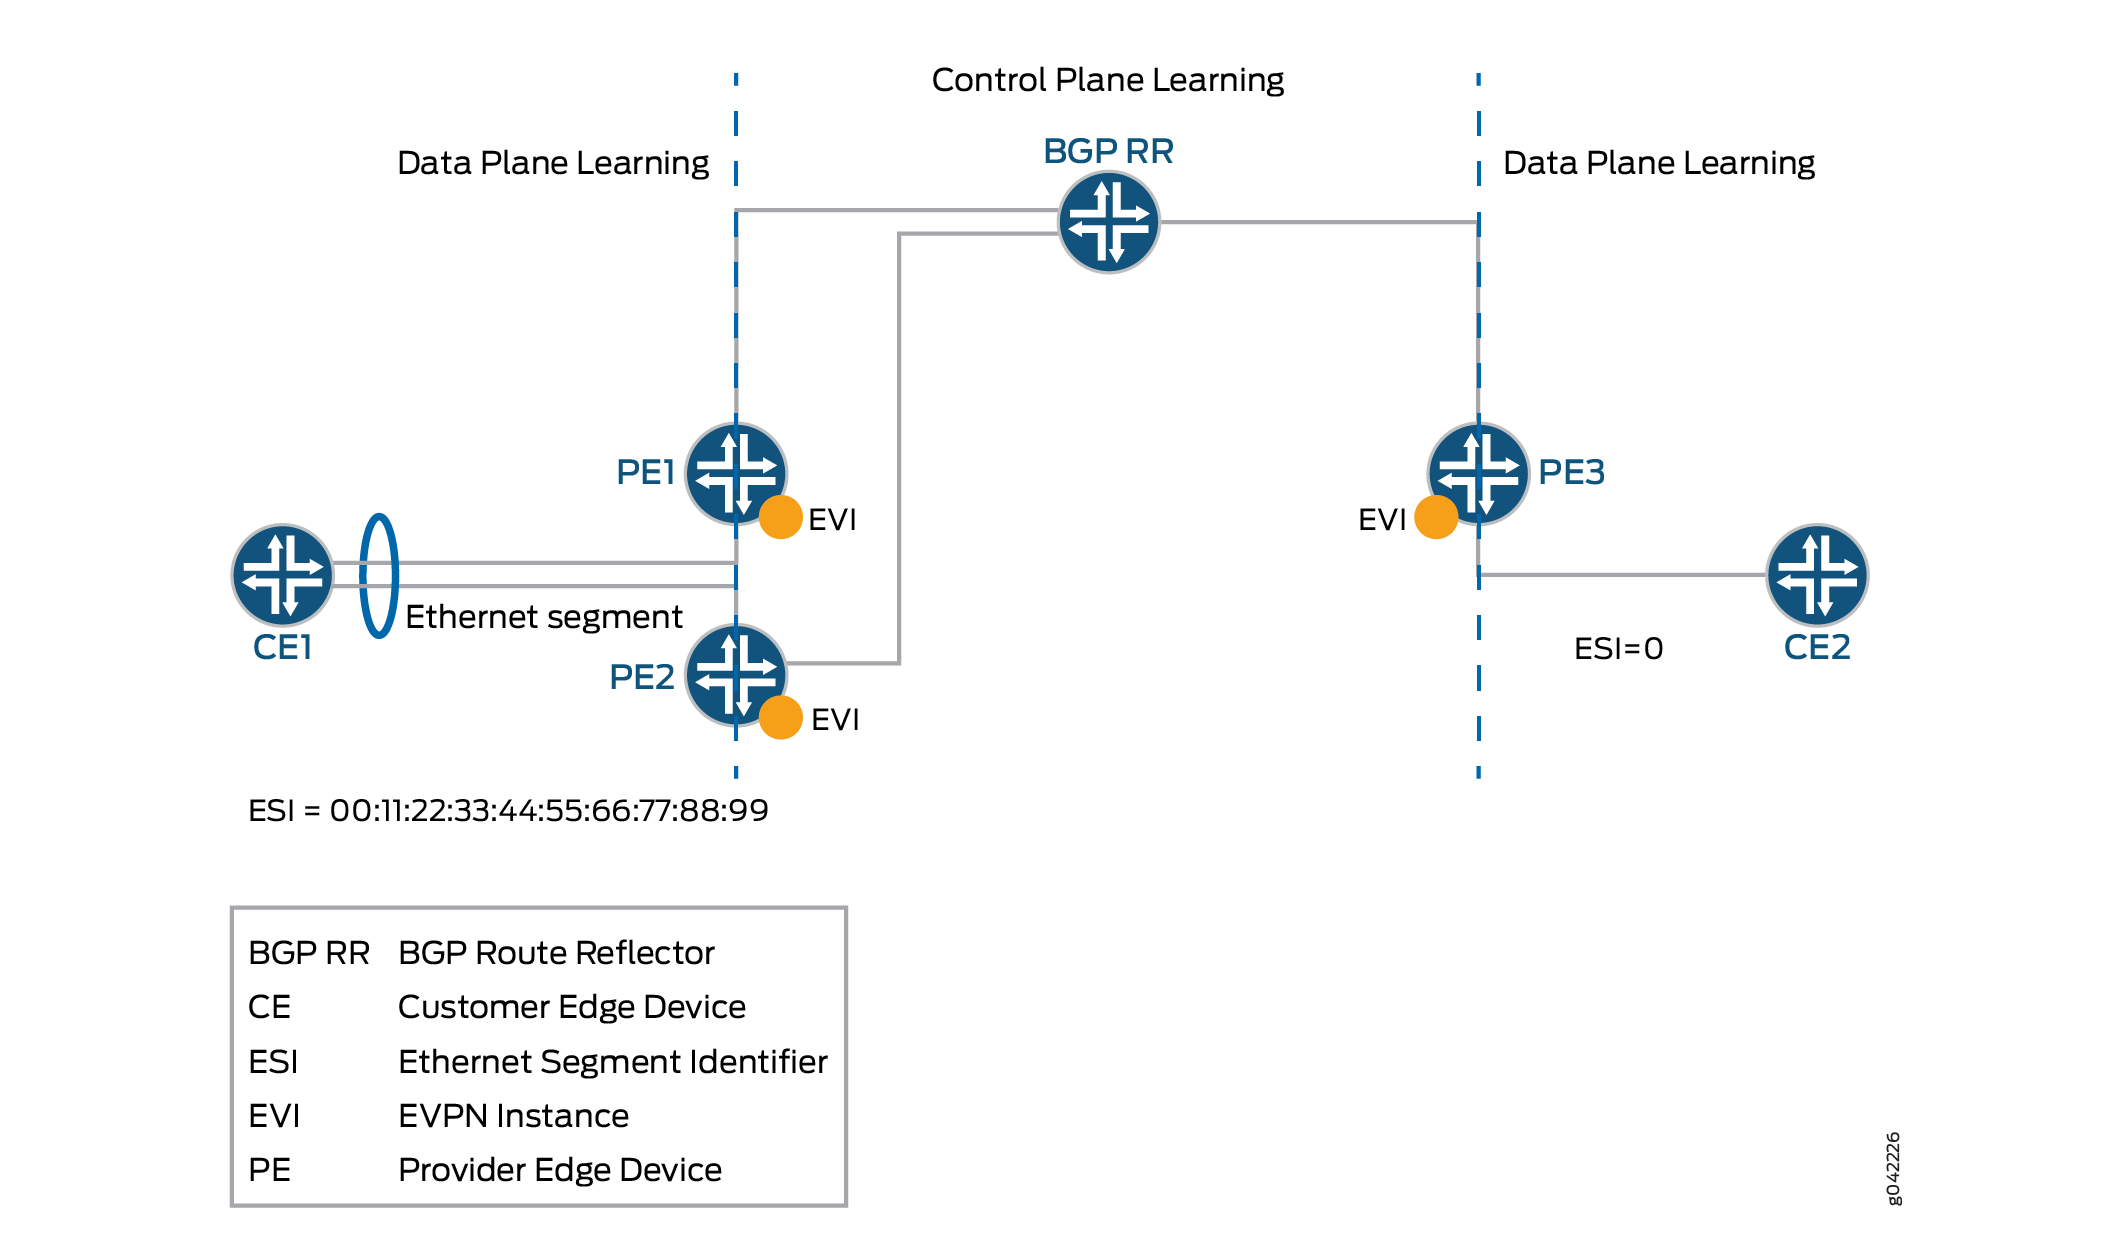 da EVPN
A tecnologia EVPN fornece mecanismos para a próxima geração de Interconexão de data center (DCI) adicionando procedimentos de plano de controle estendidos para trocar informações de Camada 2 (endereço MAC) e Camada 3 (endereço IP) entre os Data Center Border Routers (DCBRs) participantes. Esses recursos ajudam a resolver alguns dos desafios da DCI, como a mobilidade perfeita da VM e o roteamento de IP ideal. A mobilidade contínua da VM refere-se ao desafio da extensão da Camada 2 e da manutenção da conectividade em face da mobilidade da VM, e o roteamento IP ideal refere-se ao desafio de dar suporte ao comportamento de gateway padrão para o tráfego de saída de uma VM e o roteamento triangular evita o tráfego de entrada de uma VM.
A tecnologia EVPN é usada pelo operador do data center para oferecer serviços multitenancy, flexíveis e resilientes que podem ser estendidos sob demanda. Essa flexibilidade e resiliência podem exigir o uso de recursos de computação entre diferentes data centers físicos para um único serviço (extensão da Camada 2) e o movimento da VM.
A EVPN oferece suporte a multihoming totalmente ativo, que permite que um dispositivo CE se conecte a dois ou mais roteadores PE de forma que o tráfego seja encaminhado usando todos os links entre os dispositivos. Isso permite que o CE balanceie a carga do tráfego para os vários roteadores PE. Mais importante, ele permite que um PE remoto balanceie a carga do tráfego para os PEs multihomed em toda a rede principal. Esse balanceamento de carga dos fluxos de tráfego entre data centers é conhecido como aliasing. A EVPN também tem mecanismos que impedem o loop de tráfego de broadcast, unicast desconhecido e multicast (BUM) em uma topologia multi-homed totalmente ativa.
O multihoming oferece redundância no caso de falha de um link de acesso ou de um dos roteadores PE. Em ambos os casos, o tráfego flui da CE para o PE usando os links ativos restantes. Para o tráfego na outra direção, o PE remoto atualiza sua tabela de encaminhamento para enviar tráfego para os PEs ativos restantes conectados ao segmento Ethernet multihomed. A EVPN fornece um mecanismo de convergência rápida para que o tempo necessário para fazer esse ajuste seja independente do número de endereços MAC aprendidos pelo PE.
O plano de controle MP-BGP da EVPN permite que máquinas virtuais ativas sejam movidas dinamicamente de um data center para outro, também conhecido como movimento de VM. Depois que uma VM é movida para um servidor/hypervisor de destino, ela transmite um ARP gratuito que atualiza a tabela de encaminhamento de Camada 2 do PE no data center de destino. O PE então transmite uma atualização de rota MAC para todos os PEs remotos, que por sua vez atualizam suas tabelas de encaminhamento. Dessa maneira, uma EVPN rastreia o movimento da VM, também conhecida como MAC Mobility. A EVPN também tem mecanismos para detectar e interromper o flapping de MAC.
A tecnologia EVPN, semelhante à VPN MPLS de Camada 3, é uma tecnologia que introduz o conceito de roteamento de endereços MAC usando MP-BGP sobre núcleo MPLS. Alguns dos benefícios importantes do uso de EVPNs incluem:
-
Capacidade de ter um dispositivo de borda multihomed ativo duplo.
-
Fornece balanceamento de carga em links dual-ativos.
-
Fornece mobilidade de endereço MAC.
-
Oferece multilocação.
-
Fornece aliasing.
-
Permite uma convergência rápida.
Visão geral da integração VXLAN-EVPN
O VXLAN define um esquema de tunelamento para sobrepor redes de Camada 2 sobre redes de Camada 3. Ele permite o encaminhamento ideal de quadros Ethernet com suporte para multipathing de tráfego unicast e multicast com o uso de encapsulamento UDP/IP para tunelamento, e é usado principalmente para conectividade de site intra-datacenter.
Por outro lado, uma característica única da EVPN é que o aprendizado de endereço MAC entre dispositivos PE ocorre no plano de controle. Um novo endereço MAC detectado em um dispositivo CE é anunciado pelo PE local, usando MP-BGP, para todos os dispositivos PE remotos. Esse método difere das soluções VPN de Camada 2 existentes, como VPLS, que aprendem inundando unicast desconhecidos no plano de dados. Este método de aprendizado MAC baseado em plano de controle é o principal facilitador dos muitos recursos úteis fornecidos pela EVPN.
Como o aprendizado MAC é tratado no plano de controle, isso deixa a EVPN com a flexibilidade de oferecer suporte a diferentes tecnologias de encapsulamento de plano de dados entre PEs. Isso é importante porque nem toda rede de backbone pode estar executando MPLS, especialmente em redes corporativas.
Há muito interesse na EVPN hoje porque ela aborda muitos dos desafios enfrentados pelas operadoras de rede que estão construindo data centers para oferecer serviços de nuvem e virtualização. A principal aplicação da EVPN é a Interconexão de data center (DCI), a capacidade de estender a conectividade de Camada 2 entre diferentes data centers implantados para melhorar o desempenho da entrega de tráfego de aplicativos aos usuários finais e para recuperação de desastres.
Embora existam várias tecnologias DCI disponíveis, a EVPN tem uma vantagem adicional sobre as outras tecnologias MPLS por causa de seus recursos exclusivos, como redundância ativa-ativa, aliasing e retirada MAC em massa. Como resultado, para fornecer uma solução para DCI, o VXLAN é integrado à EVPN.
Cada rede VXLAN, que está conectada ao núcleo MPLS ou IP, executa uma instância independente do plano de controle do IGP. Cada dispositivo PE participa da instância do plano de controle IGP de sua rede VXLAN. Aqui, cada cliente é um datacenter, portanto, ele tem seu próprio roteador virtual para underlay VXLAN.
Cada nó PE pode encerrar o encapsulamento do plano de dados VXLAN, onde cada VNI ou VSID é mapeado para um domínio de ponte. O roteador PE executa o aprendizado de plano de dados no tráfego recebido da rede VXLAN.
Cada nó PE implementa a EVPN para distribuir os endereços MAC do cliente aprendidos pelo túnel VXLAN no BGP. Cada nó PE encapsula os quadros VXLAN ou Ethernet com MPLS ao enviar os pacotes pelo núcleo MPLS e com o cabeçalho do túnel VXLAN ao enviar os pacotes pela rede VXLAN
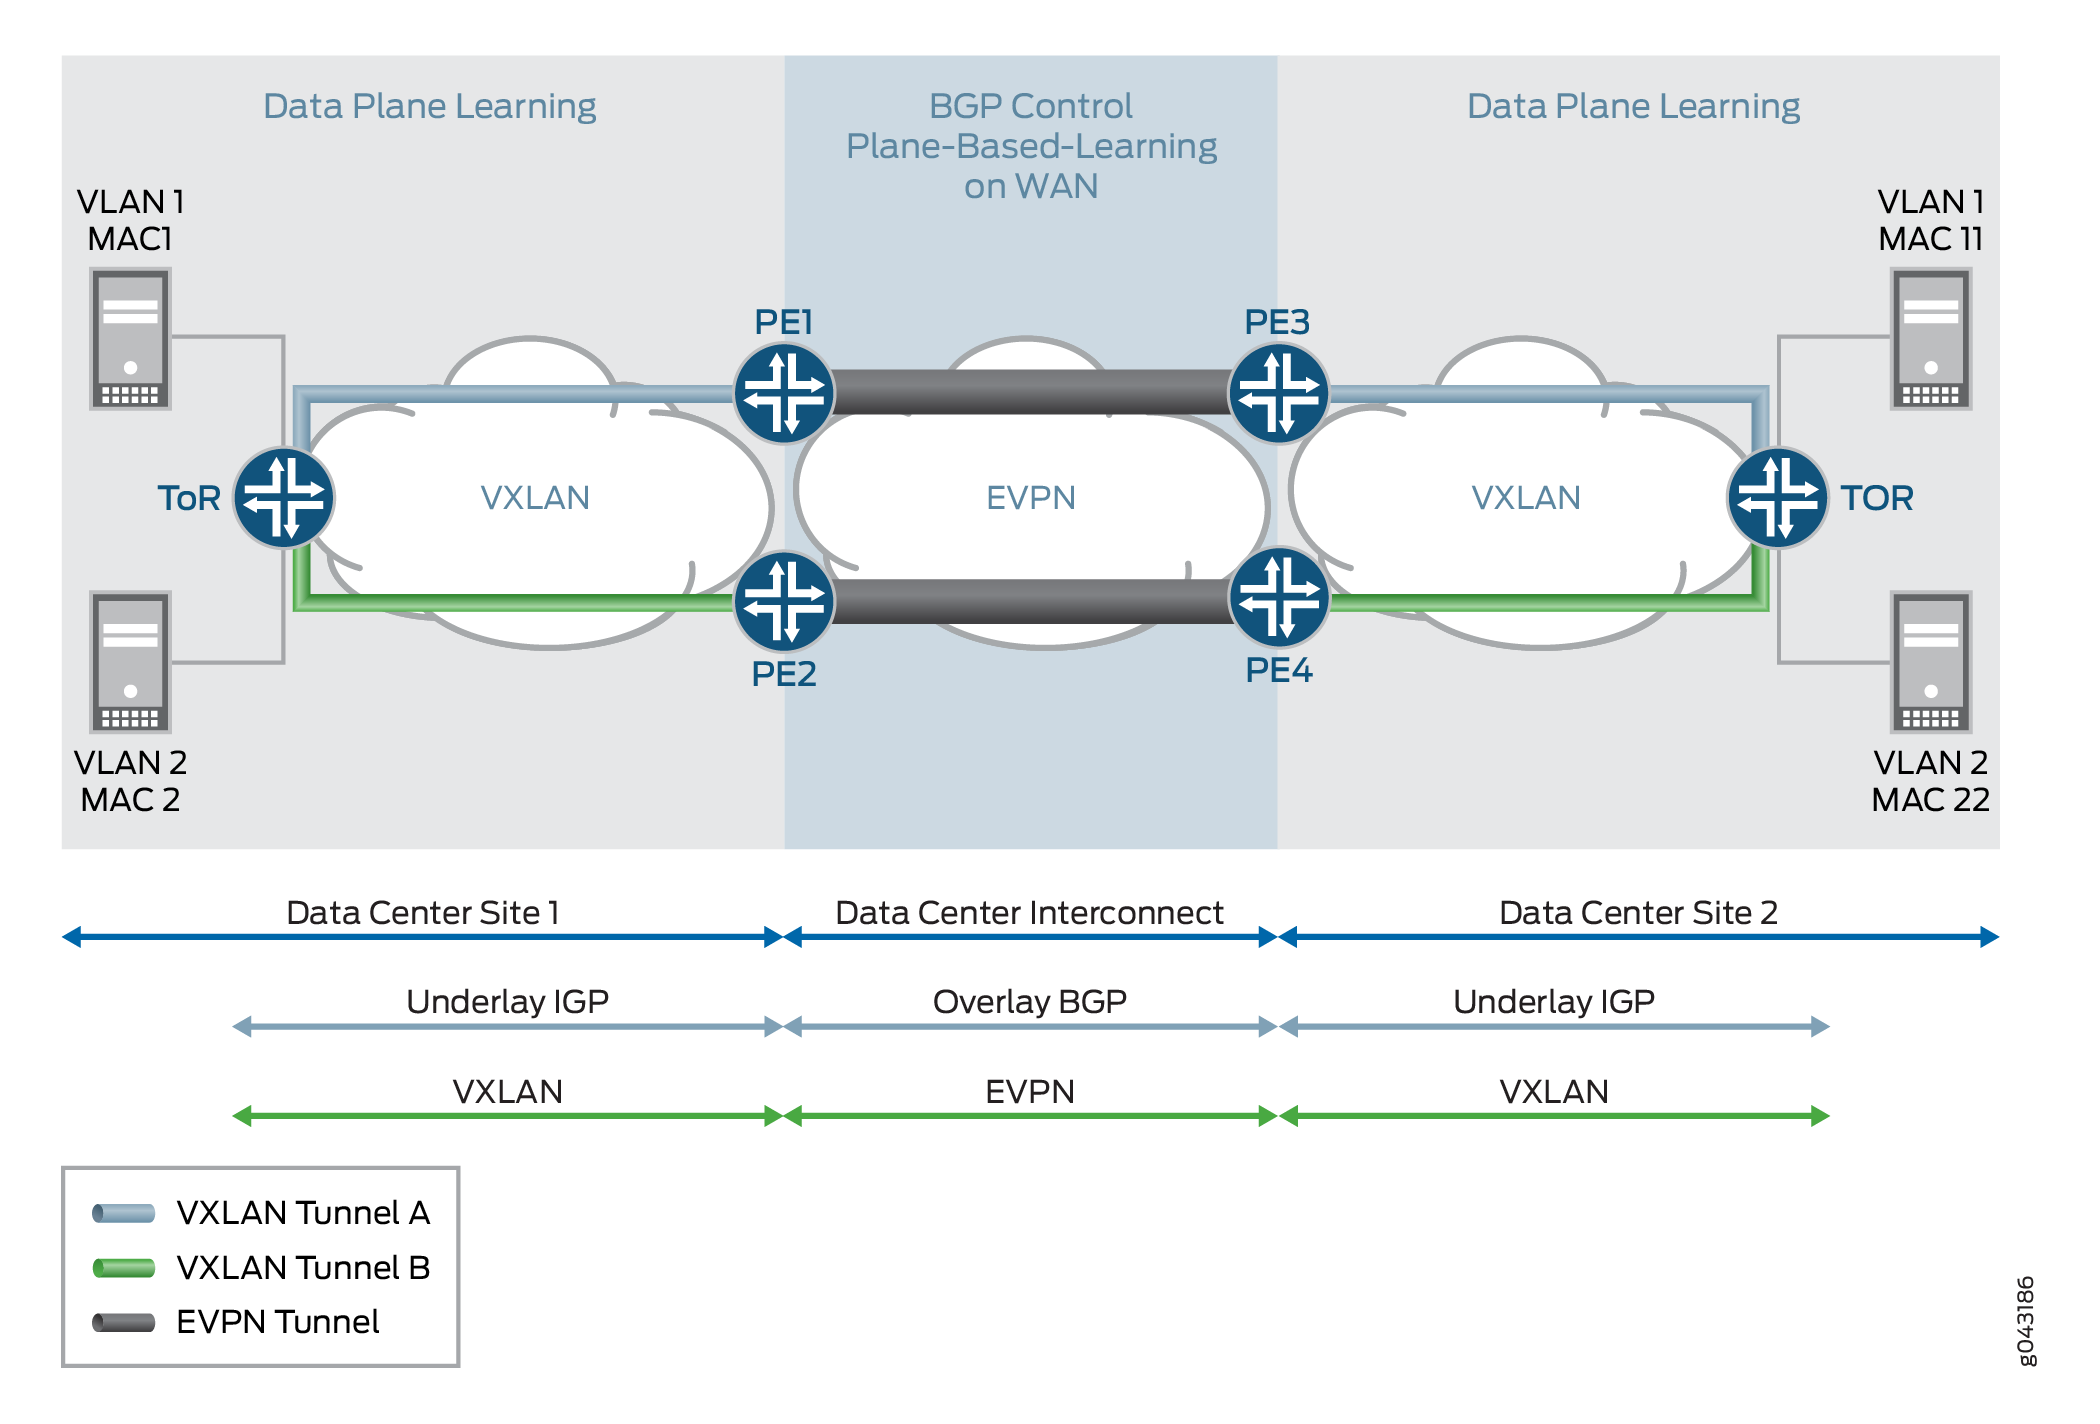 da integração VXLAN-EVPN
Formato de pacote VXLAN-EVPN
O formato de pacote VXLAN e EVPN é o seguinte:
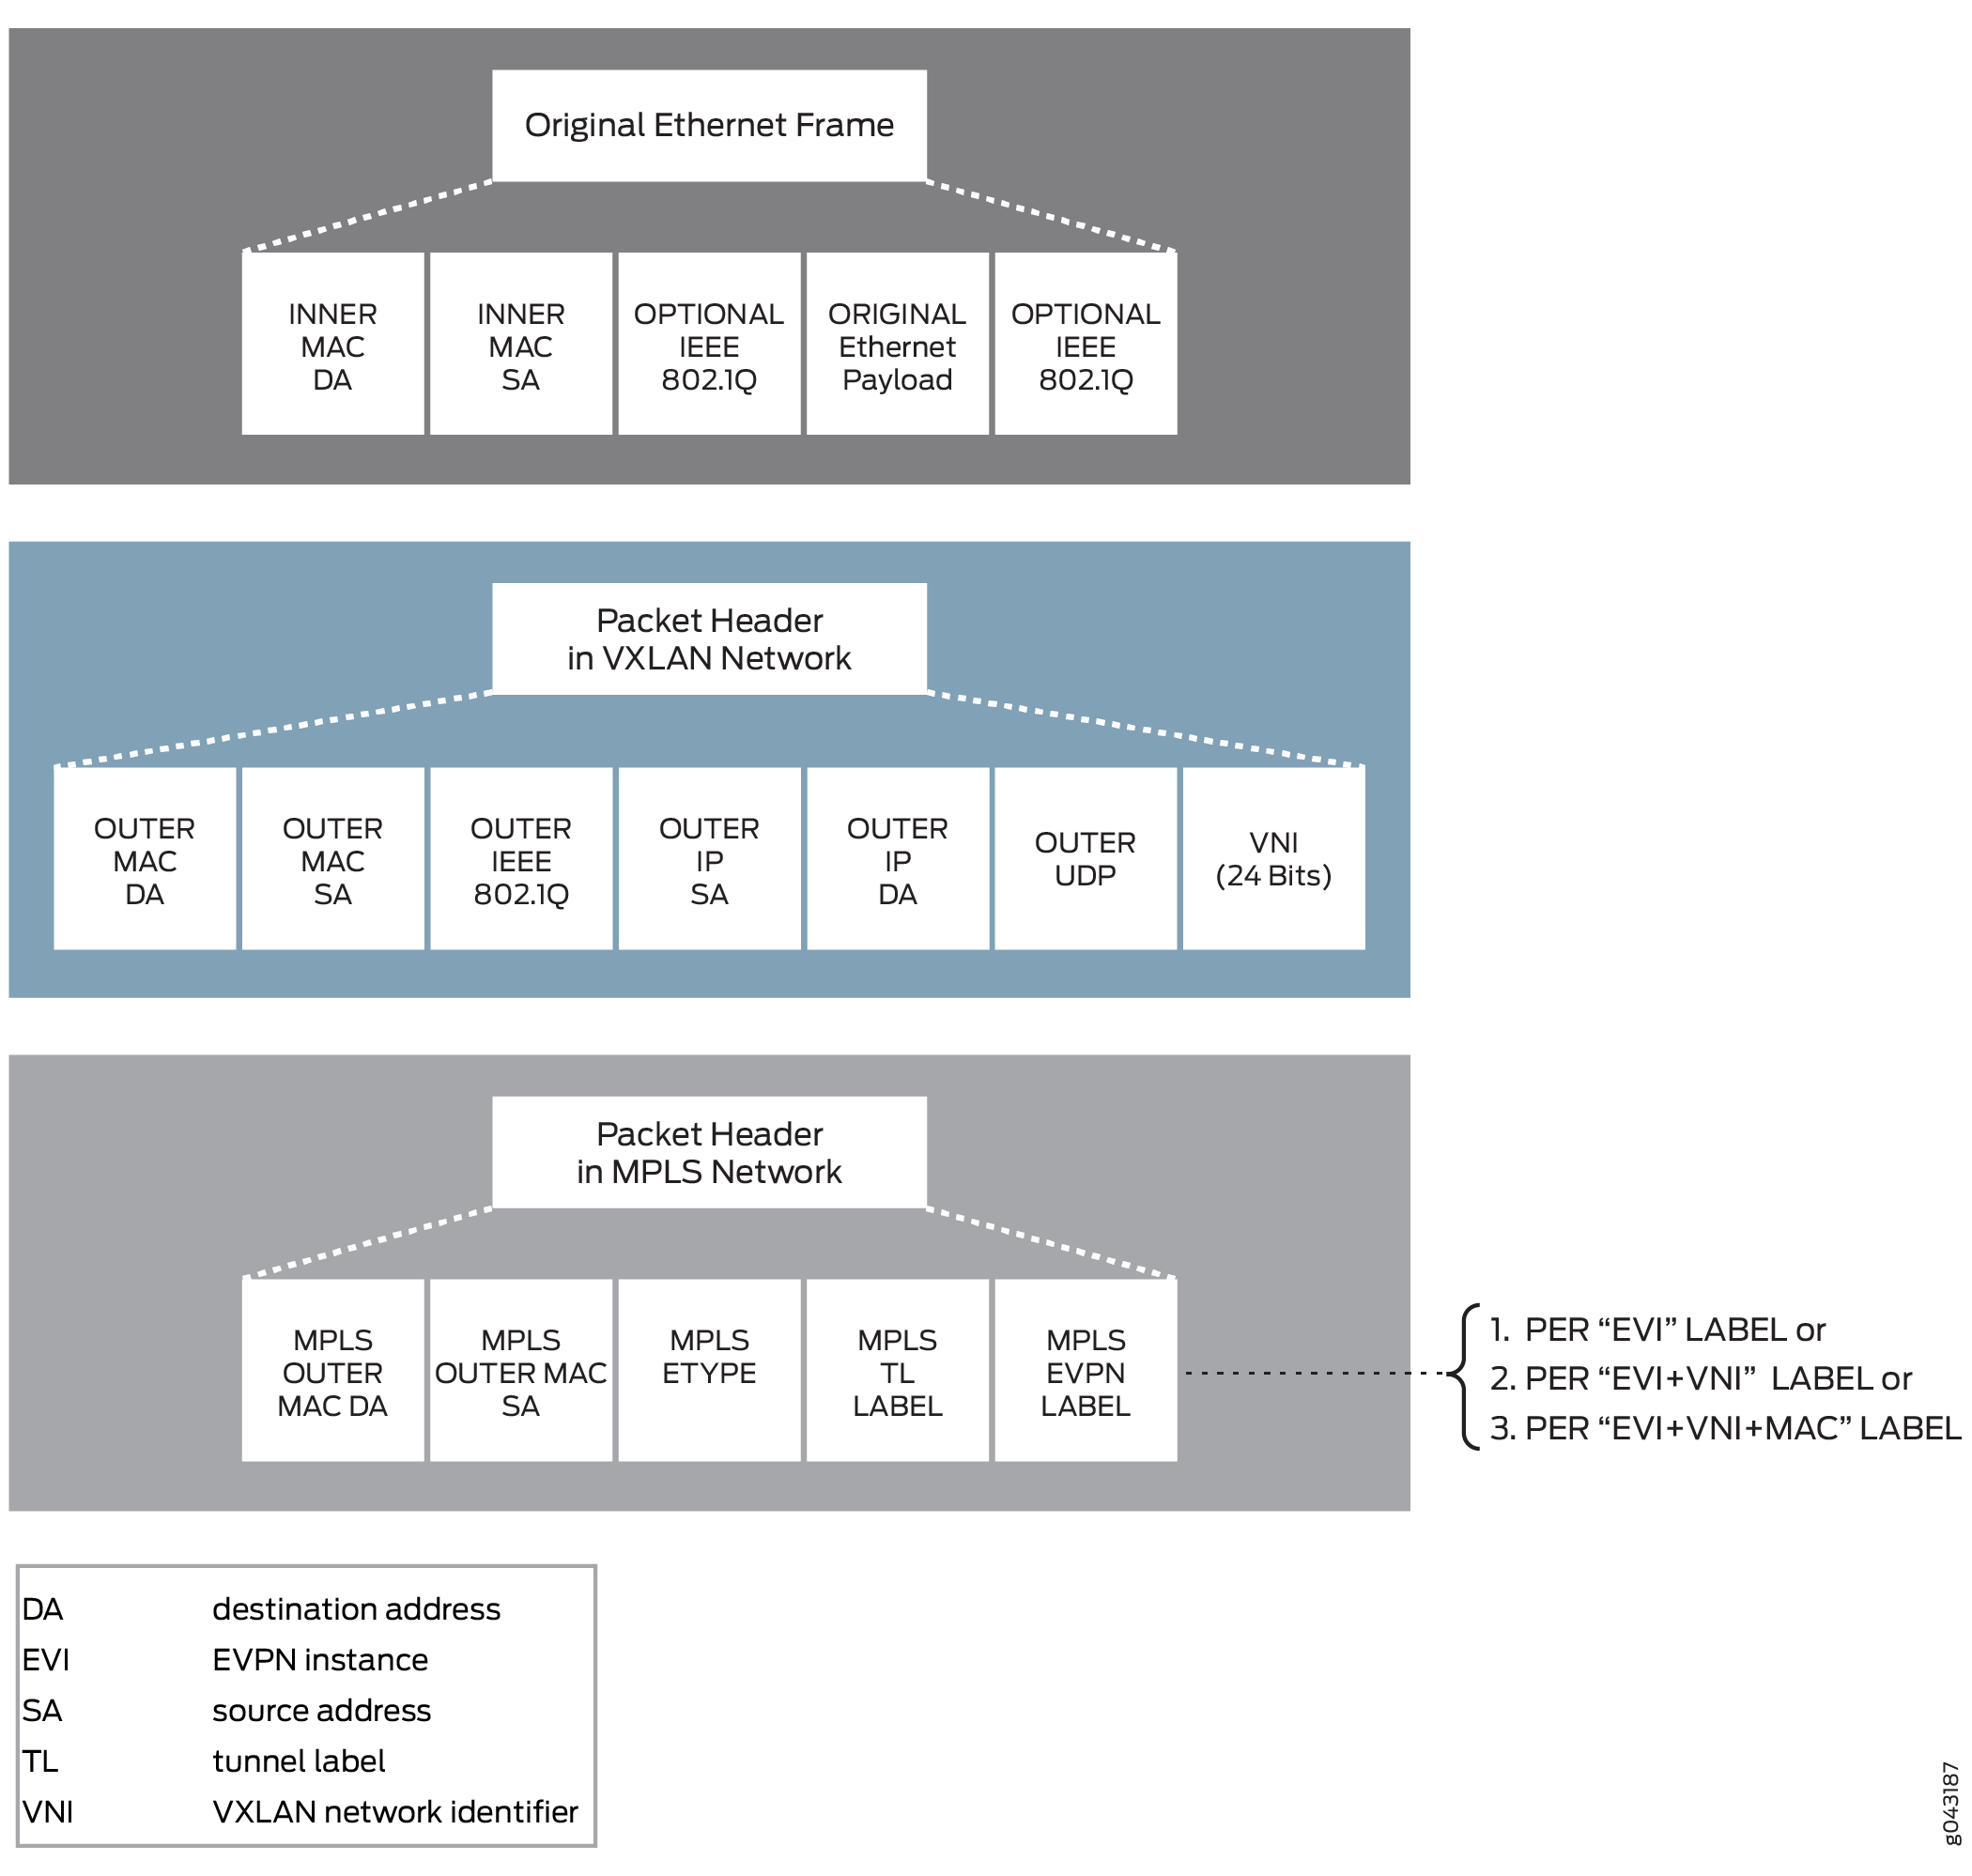 de pacote VXLAN-EVPN
Passo a passo do pacote VXLAN-EVPN
As seções a seguir descrevem o passo a passo do pacote para dois tipos de tráfego entre as redes VXLAN e EVPN:
Tratamento de tráfego BUM
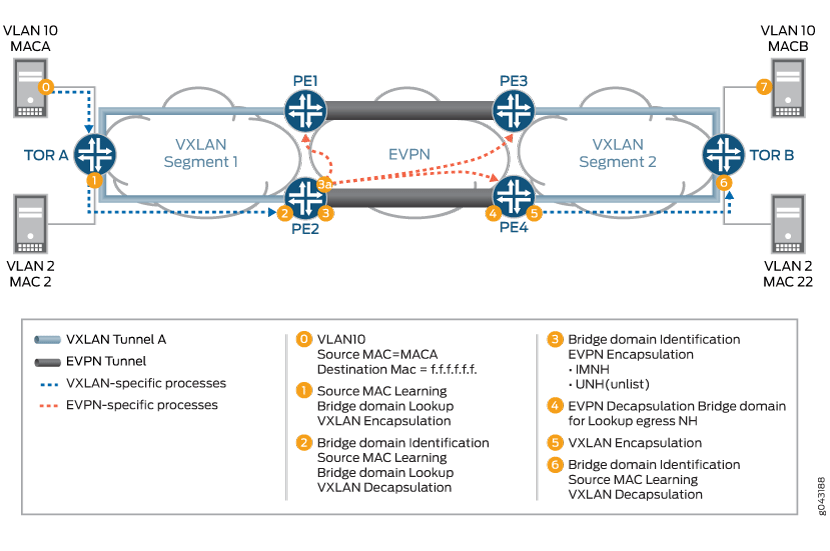
O tráfego BUM de VXLAN para EVPN do segmento 1 da VXLAN para o segmento 2 da VXLAN pela nuvem da EVPN é tratado da seguinte forma:
-
0— Na inicialização, o Servidor A deseja enviar tráfego para o Servidor B. Como o Servidor A não tem uma ligação ARP para o Servidor B em sua tabela ARP, o Servidor A cria uma solicitação de broadcast ARP e a envia.
O conteúdo dos pacotes ARP é o seguinte:
-
ID da VLAN = VLAN 10
-
Fonte MAC= MAC1
-
MAC de destino = ff.ff.ff.ff.ff.ff
-
Endereço IP de origem = endereço IP do Servidor A ou endereço IP da VM
-
Endereço IP de destino = endereço IP do servidor B
-
Tipo de pacote Ether = 0x0806
Um quadro de Camada 2 é enviado para o switch top-of-rack (TOR) TOR A, que é habilitado para VXLAN.
-
-
1— O quadro de solicitação ARP (broadcast) é recebido pelo switch TOR A. TOR A é o originador e terminador do VTEP VXLAN para VNI 1000. O VTEP para VXLAN 1000 faz parte do domínio de broadcast para o Servidor A VLAN 10.
Depois de receber o quadro, o TOR A executa o processamento de entrada, incluindo a classificação de pacotes de entrada. Com base na VLAN de entrada no pacote, o TOR A classifica o pacote em um dos IFL em uma determinada porta. A família desta IFL é uma família bridge. Com base na família de bridge IFL, o ID de domínio da bridge é identificado.
Depois que o domínio da ponte é identificado, o TOR A aprende o MAC de origem do quadro de entrada para que o MAC A se torne acessível por meio desse IFL. Como o quadro é um quadro de broadcast, o TOR A precisa enviar o quadro para todos os membros do domínio de broadcast (exceto o membro no qual o quadro foi recebido). Um dos membros do domínio de broadcast é o VTEP para VNI 1000. Para enviar o quadro no segmento VXLAN, o TOR A conclui o processamento do próximo salto do VXLAN BUM no quadro. O próximo salto empurra o cabeçalho VXLAN.
O conteúdo do cabeçalho VXLAN é o seguinte:
-
Endereço MAC de origem = endereço MAC ou interface de endereço IP de origem
-
endereço MAC de destino = endereço MAC multicast
-
Endereço IP de origem = 10.10.10.1
-
Endereço IP de destino = endereço de grupo multicast (226.0.39.16)
-
Porta UDP de origem = calculada com base no hash no cabeçalho do quadro de entrada
-
Porta UDP de destino = 4789 (porta bem conhecida para túnel VXLAN)
Depois de construir o quadro encapsulado VXLAN, o TOR A envia o quadro para o Roteador PE2.
-
-
2— O roteador PE2 recebe o quadro VXLAN e identifica o quadro como um quadro VXLAN observando a porta UDP de destino conhecida. O ID VNI desse quadro VXLAN é usado para identificação de domínio de ponte. Depois que o roteador PE2 identifica o domínio da ponte, o PE2 conclui o aprendizado MAC para o MAC de origem interna para o endereço IP de origem externa (mapeamento MACA para 10.10.10.1). Após a conclusão do mapeamento, o processamento do próximo salto de desencapsulamento do VXLAN remove o cabeçalho do VXLAN para encerrar o túnel do VXLAN.
-
3A— Depois que o aprendizado MAC é feito, o MAC de origem aprendida (MAC1 para IP de origem externa) é enviado para o L2ALD. Essa rota MAC é enviada por L2ALD para RPD para aprendizado de plano de controle desse MAC por meio de anúncio de rota BGP MAC para pares BGP. Depois que os roteadores peer BGP recebem o anúncio de rota MAC, os roteadores instalam essa acessibilidade MAC (MACA, MPLS LABEL L1) na tabela de domínio de ponte.
-
3— O domínio de bridge fornecido aponta para a rota de próximo salto multicast para encaminhar o pacote pela nuvem EVPN. Esse próximo salto envia o rótulo de serviço (rótulo MPLS multicast associado ao VNI por ID de peer, domínio de ponte, rótulo é o ID por peer e ID de VNI). O pacote MPLS é formado e enviado pela nuvem MPLS.
-
4— O roteador PE4 recebe o quadro como um pacote MPLS. Aqui, o PE4 identifica o domínio da bridge procurando o rótulo MPLS L1 na tabela mpls.0. A pesquisa MPLS aponta para a tabela no próximo salto para o próximo salto do domínio da bridge. Depois que o domínio da bridge é identificado e o pacote é identificado como um pacote de broadcast, o próximo salto de inundação composto BUM é executado. O próximo salto composto BUM também aponta para o próximo salto VXLAN (que é usado para construir o pacote multicast VXLAN).
-
5— O próximo salto do VXLAN contém informações para a construção do cabeçalho VXLAN.
As informações do cabeçalho VXLAN são as seguintes:
-
Endereço MAC de origem = Endereço MAC ou a interface de endereço IP de origem
-
endereço MAC de destino = endereço MAC multicast
-
Endereço IP de origem = 11.10.10.1
-
Endereço IP de destino = endereço de grupo multicast (226.0.39.16)
-
Porta UDP de origem = calculada com base no hash no cabeçalho do quadro de entrada
-
Porta UDP de destino = 4789 (porta bem conhecida para o túnel VXLAN)
-
-
6— O tratamento de quadros para esta etapa é o mesmo que a Etapa 1. Depois que o cabeçalho VXLAN é removido, o quadro é encaminhado para a rota de inundação CE associada ao domínio de broadcast e o pacote é encaminhado como um quadro de Camada 2.
-
7— O servidor B recebe um pacote de solicitação ARP e envia uma resposta ARP ao servidor A.
Tratamento de tráfego unicast
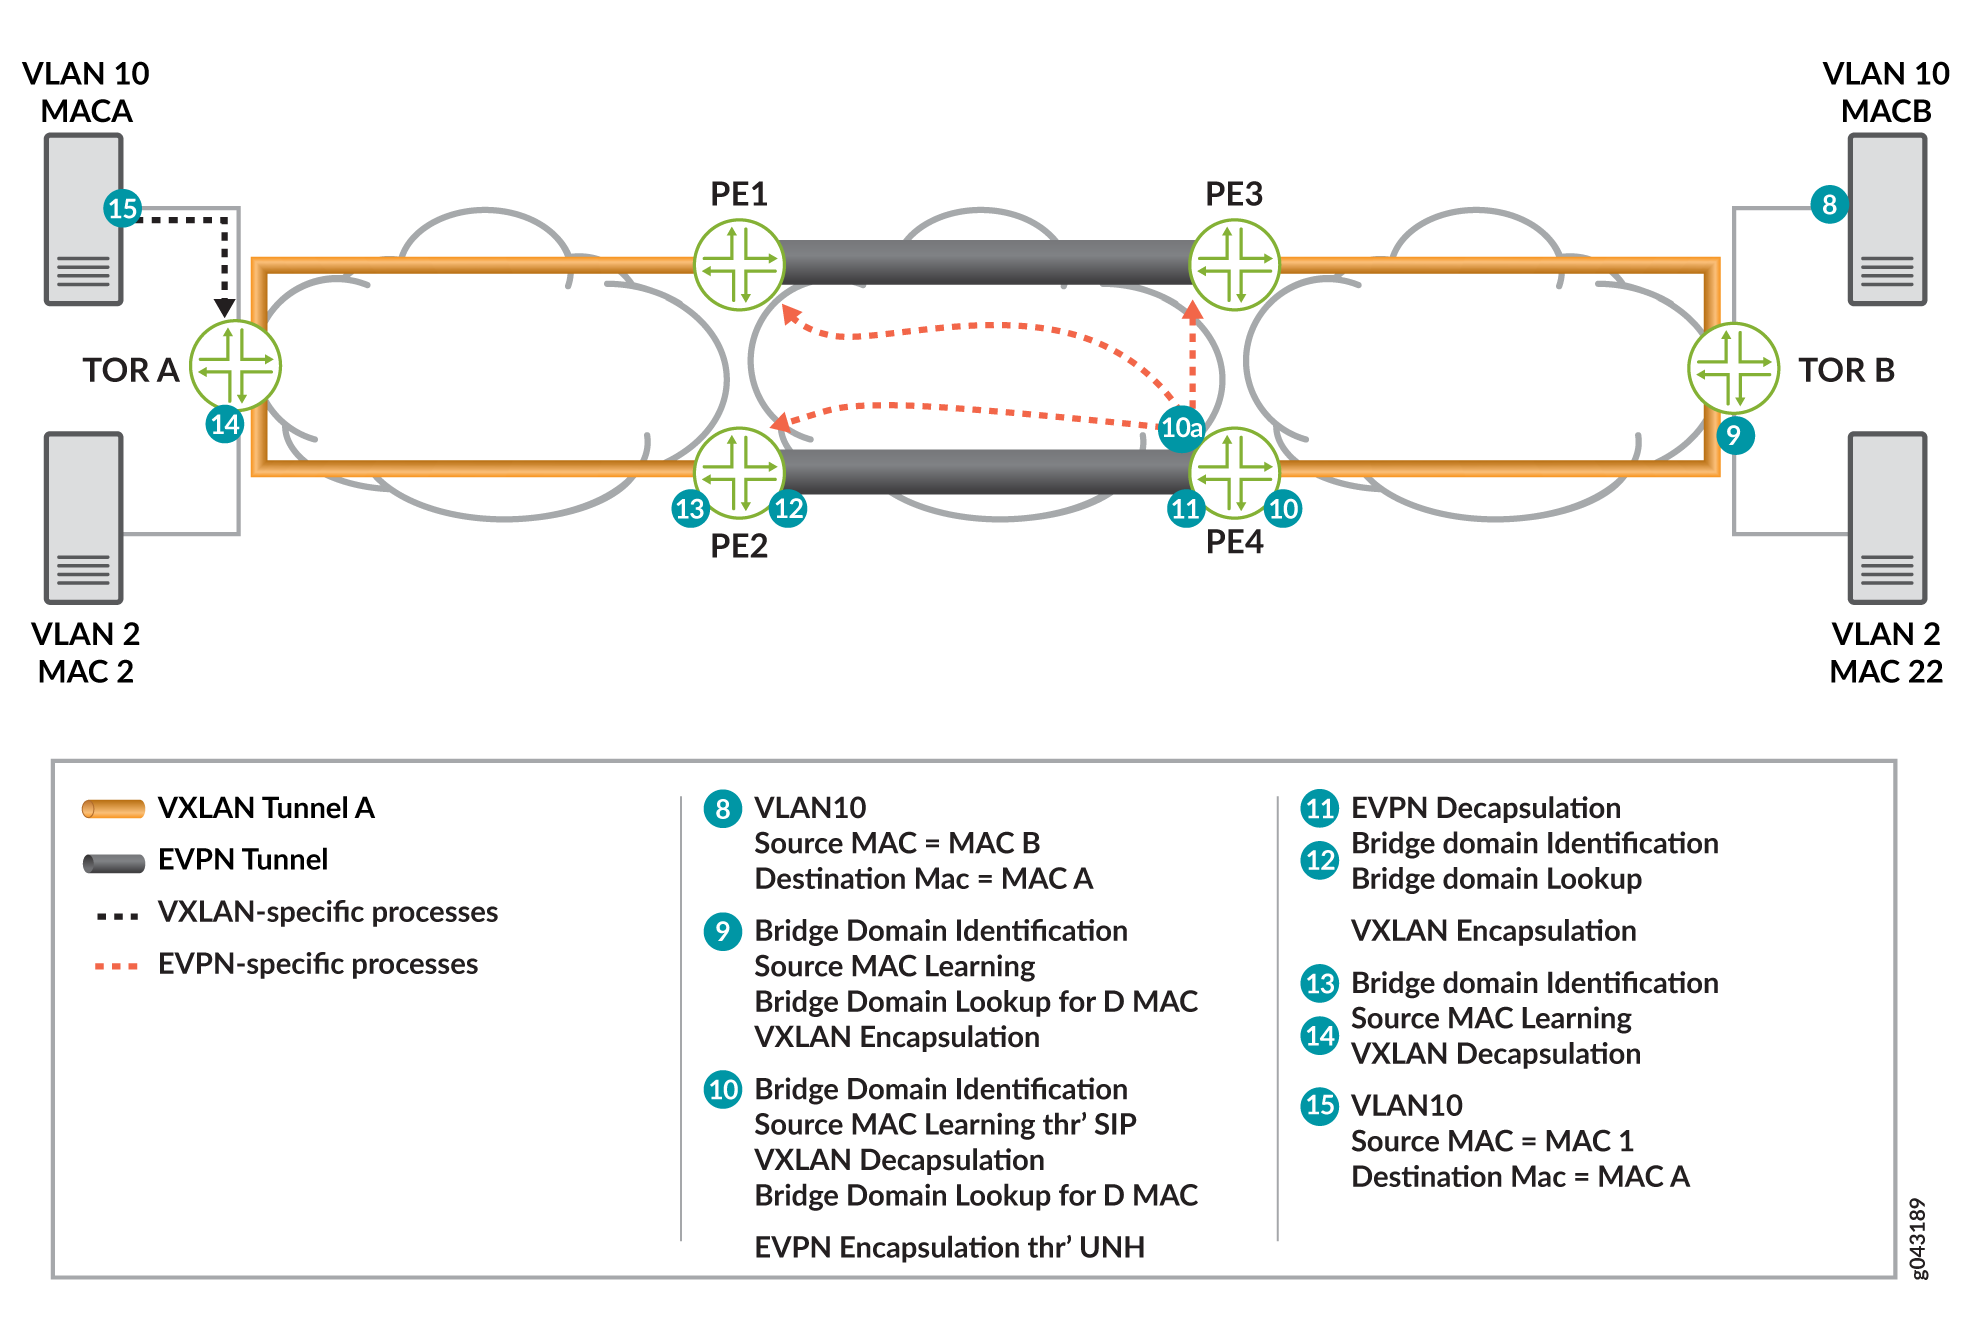
Supondo que o aprendizado MAC do plano de dados e controle já tenha acontecido, o tráfego unicast de VXLAN para EVPN (resposta ARP) do Servidor B é tratado da seguinte forma:
-
8— O servidor B gera uma resposta ARP.
O conteúdo dos pacotes ARP é o seguinte:
-
ID da VLAN = VLAN 10
-
MAC de origem = MACB (MAC da interface do servidor B)
-
MAC de destino = MACA
-
Endereço IP de origem = endereço IP do Servidor B ou endereço IP da VM
-
Endereço IP de destino = endereço IP do servidor A
O pacote ARP é encaminhado para o switch TOR B.
-
-
9— Depois de receber o quadro, a chave TOR B classifica o quadro de entrada. O quadro é classificado em um IFL na interface recebida. Com base na família IFL, o domínio bridge associado à IFL é identificado. No domínio de ponte fornecido, o TOR B aprende o endereço MAC de origem. Depois que o TOR B conclui a pesquisa MAC (MACA) de destino do domínio da ponte, essa pesquisa fornece o próximo salto unicast VXLAN. Este próximo salto contém todas as informações necessárias para formar o cabeçalho VXLAN.
O conteúdo do próximo salto necessário para formar o pacote é o seguinte:
-
Endereço MAC de origem = Endereço MAC da interface de endereço IP de origem
-
endereço MAC de destino = endereço MAC do próximo salto
-
Endereço IP de origem = 11.10.10.2
-
Endereço IP de destino = 11.10.10.1 (como resultado do processo de aprendizado MAC)
-
Porta UDP de origem = calculada com base no hash no cabeçalho do quadro de entrada
-
Porta UDP de destino = 4789 (porta bem conhecida para o túnel VXLAN)
Observação:Uma versão anterior do rascunho do VXLAN usava 8472 como a porta UDP.
-
-
10— O roteador PE recebe o quadro encapsulado VXLAN4. O PE4 identifica o quadro completando a pesquisa usando o endereço IP de destino e a porta UDP de destino. Essa pesquisa resulta no desencapsulamento do VXLAN. O próximo salto de desencapsulamento também armazena o endereço IP de origem externa.
A próxima pesquisa é feita com base no VNI ID 1000. Essa pesquisa resulta na tabela de domínio bride.
-
10A— O roteador PE conclui o MAC de origem para o aprendizado de endereço IP de origem e o L2ALD recebe a notificação de aprendizado MAC. Esse MAC é enviado ao RPD para distribuição a outros roteadores PE por meio da rota de anúncio BGP-EVPN MAC. O plano de controle BGP distribui essas informações de acessibilidade MAC para todos os outros roteadores PE.
A pesquisa MAC (MAC1) de destino é feita na tabela de endereço MAC do domínio da bridge. Essa pesquisa resulta em um próximo salto unicast (EVPN NH).
-
11— O próximo salto do unicast EVPN é executado. Este próximo salto contém um rótulo de serviço MPLS unicast. Esse rótulo é distribuído por meio do plano de controle MP-BGP. O peer downstream aloca esse rótulo de serviço MPLS. A alocação desse rótulo pode ser por PE (PE, VLAN) ou por endereço MAC. Com base nas informações do próximo salto, o pacote MPLS é formado e encaminhado na rede MPLS.
-
12— O roteador PE2 recebe o quadro. O quadro é identificado como um pacote MPLS. Uma pesquisa de rótulo MPLS é feita na tabela MPLS.0. Essa pesquisa resulta no próximo salto da tabela e na tabela de domínio da ponte.
A pesquisa MAC de destino (MAC1) é feita na tabela MAC do domínio da bridge. Essa pesquisa resulta em um próximo salto unicast VXLAN.
-
13— O próximo salto do unicast VXLAN contém todas as informações para a construção do cabeçalho encapsulado do VXLAN. O cabeçalho VXLAN é imposto ao pacote.
O conteúdo do cabeçalho do próximo salto do encapsulamento VXLAN é o seguinte:
-
Endereço MAC de origem = Endereço MAC da interface de endereço IP de origem
-
endereço MAC de destino = endereço MAC do próximo salto
-
Endereço IP de origem = 10.10.10.2
-
Endereço IP de destino = 10.10.10.1 (como resultado do processo de aprendizado MAC)
-
Porta UDP de origem = calculada com base no hash no cabeçalho do quadro de entrada
-
Porta UDP de destino = 4789 (porta bem conhecida para o túnel VXLAN)
-
-
14— O quadro encapsulado VXLAN é recebido pelo switch TOR A. O TOR A identifica o quadro fazendo a pesquisa usando o endereço IP de destino e a porta UDP de destino. Essa pesquisa resulta no desencapsulamento do VXLAN. O próximo salto desencapsulado também armazena o endereço IP de origem externo.
A próxima pesquisa é feita com base no VNI ID 1000. Essa pesquisa resulta na tabela de domínio bride. O TOR A conclui o aprendizado do MAC de origem (MAC2) para o endereço IP de origem (10.10.10.2). O TOR A procura o MAC de destino (MAC1) na tabela de endereço MAC do domínio da ponte. Essa pesquisa resulta em um próximo salto unicast que tem as informações sobre a interface de saída.
-
15— O servidor A recebe a resposta ARP e o servidor A e o servidor B estão prontos para se comunicar.
Visão geral da implementação da integração VXLAN-EVPN para DCI
As seções a seguir fornecem cenários de casos de uso para a integração VXLAN-EVPN para DCI.
- Caso de uso do serviço base VNI
- Caso de uso do serviço VNI Aware
- Caso de uso de interfuncionamento VXLAN-VLAN
- Caso de uso de roteamento entre VXLAN
- Caso de uso de redundância
Caso de uso do serviço base VNI
No caso do serviço base VNI, há um mapeamento um-para-um entre um VNI e um EVI. Nesse caso, não há necessidade de transportar o VNI na rota de anúncio MAC porque o ID de domínio da bridge pode ser derivado do destino de rota (RT) associado a essa rota. A alocação de rótulo MPLS é feita por base EVI.
A Figura 7 fornece uma visão geral dos cenários de caso de uso base do VNI. O serviço base VNI é usado mais comumente para obter a conversão de VNI e o interfuncionamento de VNI para VLAN.
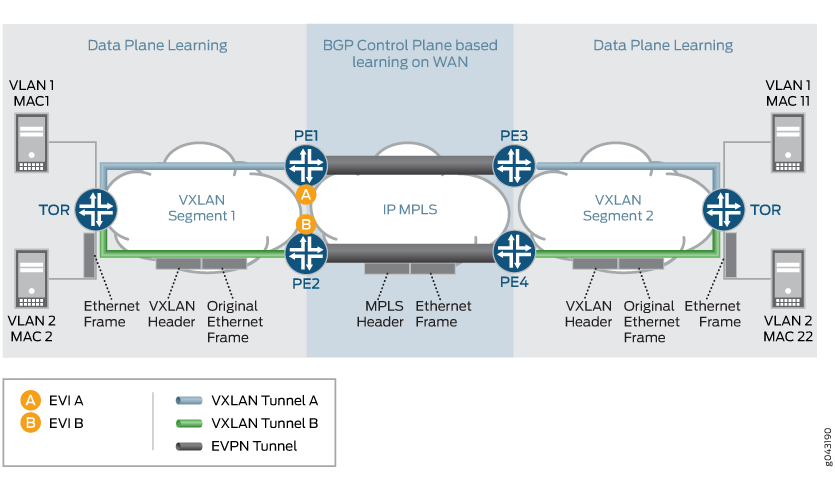 base VNI
Caso de uso do serviço VNI Aware
No caso do modo de pacote com reconhecimento de VNI, existem vários VNIs que podem ser mapeados para o mesmo EVI. O ID da marca Ethernet deve ser definido como o ID VNI nos anúncios de rotas BGP. A alocação de rótulo MPLS neste caso de uso deve ser feita por base EVI, VNI para que o VXLAN possa ser terminado no roteador PE de entrada e recriado no roteador PE de saída.
A Figura 8 fornece detalhes sobre o caso de uso do serviço de reconhecimento de VNI.
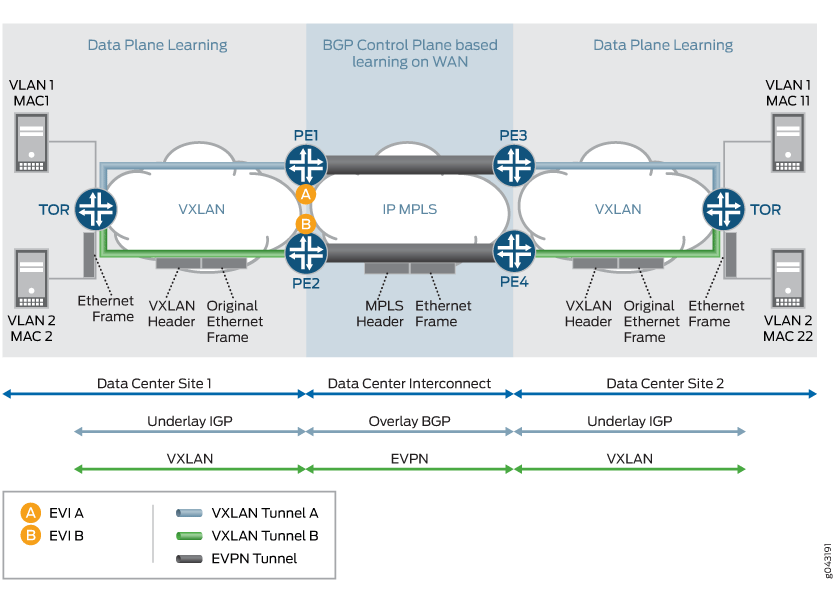 de reconhecimento de VNI
Caso de uso de interfuncionamento VXLAN-VLAN
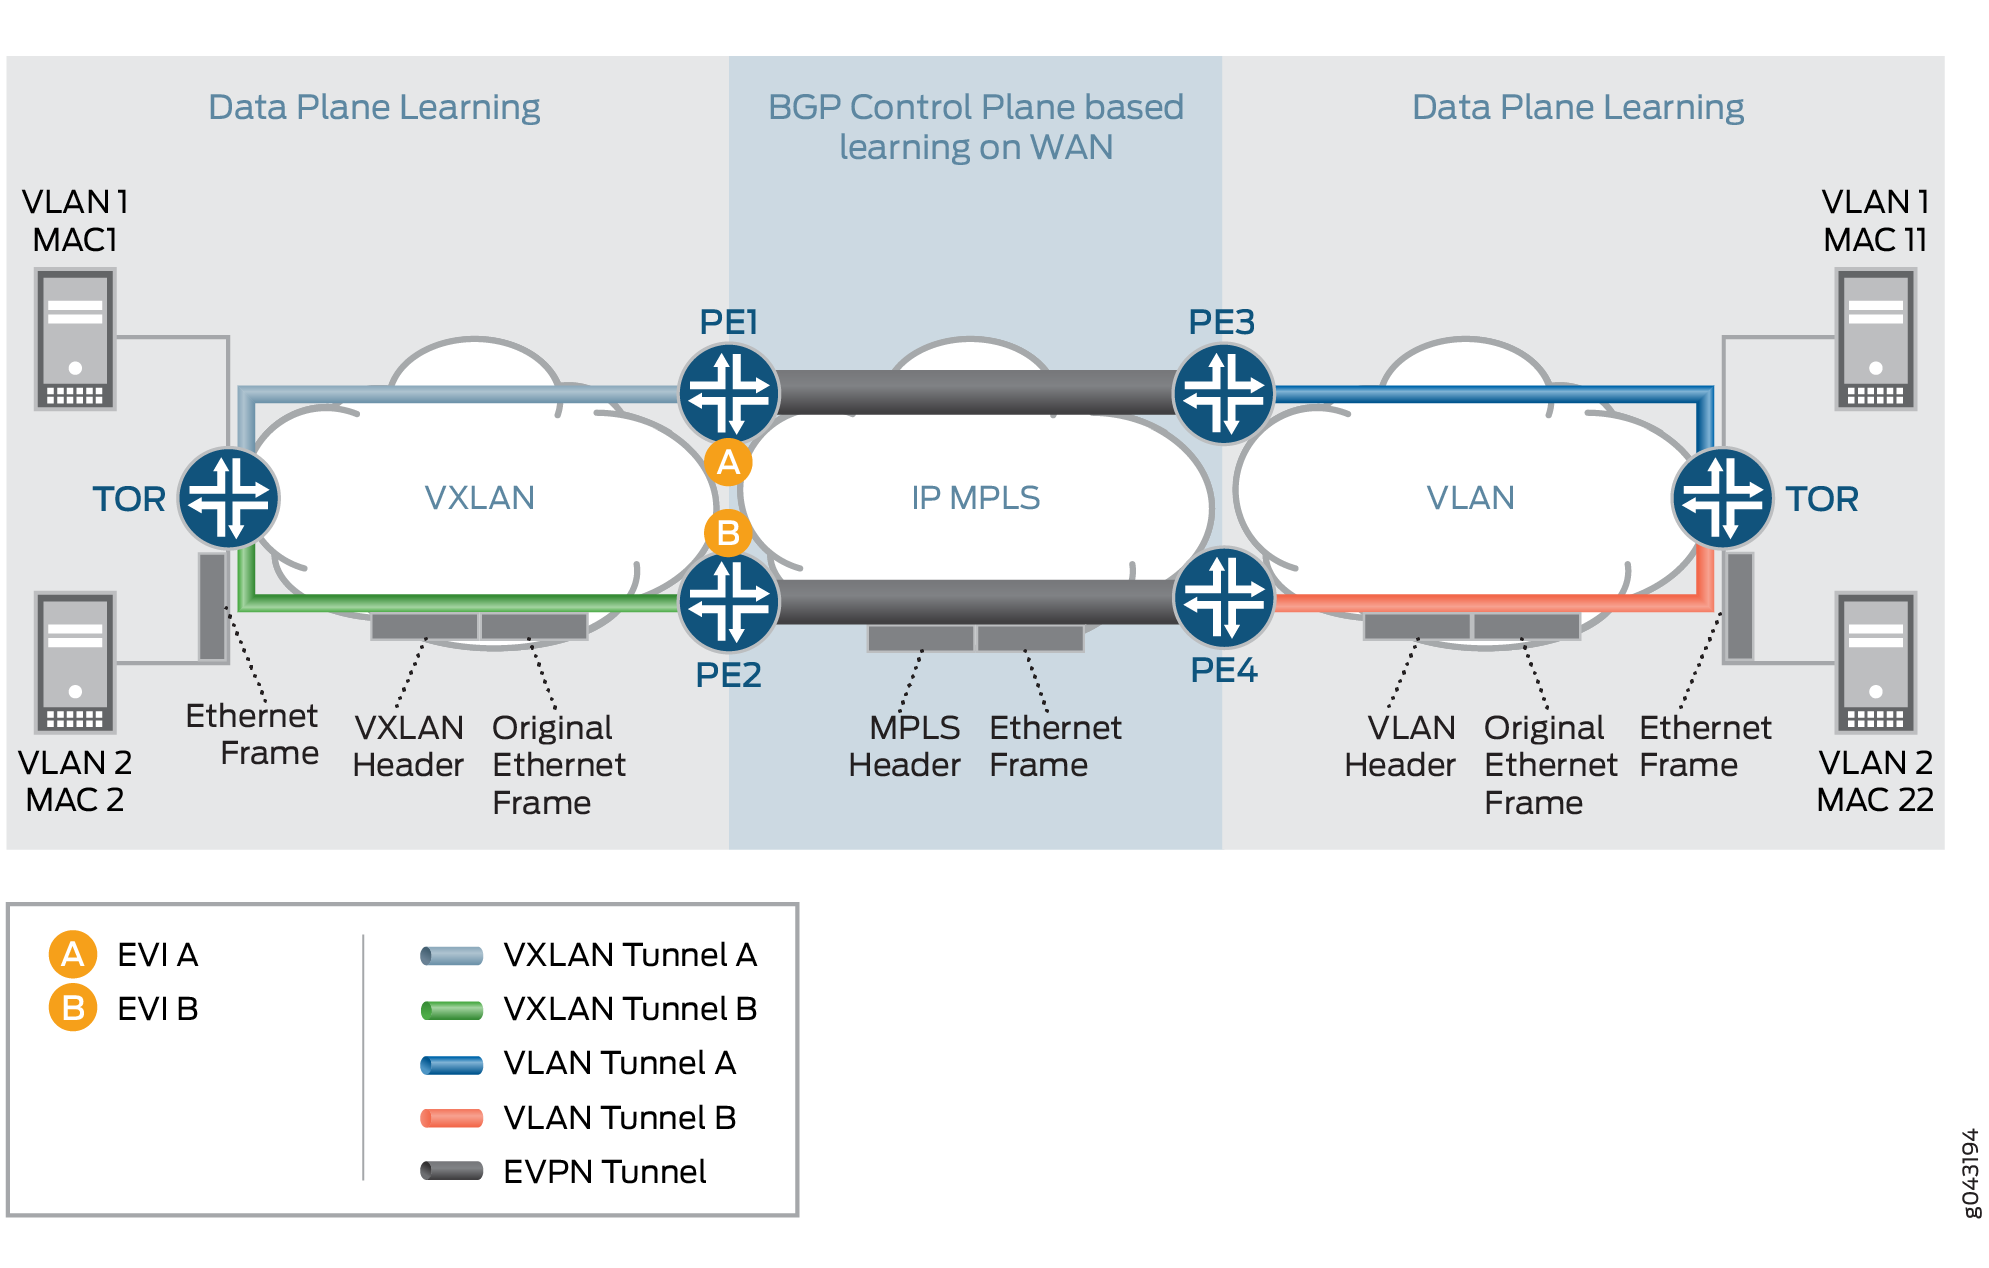
Esse cenário de caso de uso é necessário para sites de datacenter heterogêneos. Nesse cenário, o novo site de data center é um site de datacenter baseado em VXLAN, e os sites de datacenter antigos são baseados em VLAN. Nesse cenário, é necessário ter o VXLAN interfuncionando com VLAN sobre EVPN.
A Figura 9 fornece o passo a passo detalhado do pacote para o cenário de caso de uso de interfuncionamento VXLAN-VLAN. É necessário fazer o interfuncionamento de VLAN para VXLAN e vice-versa a partir da perspectiva de atualizações de rota BGP do plano de controle. A alocação de rótulos precisa ser feita por EVI.
 VXLAN-VLAN
Caso de uso de roteamento entre VXLAN
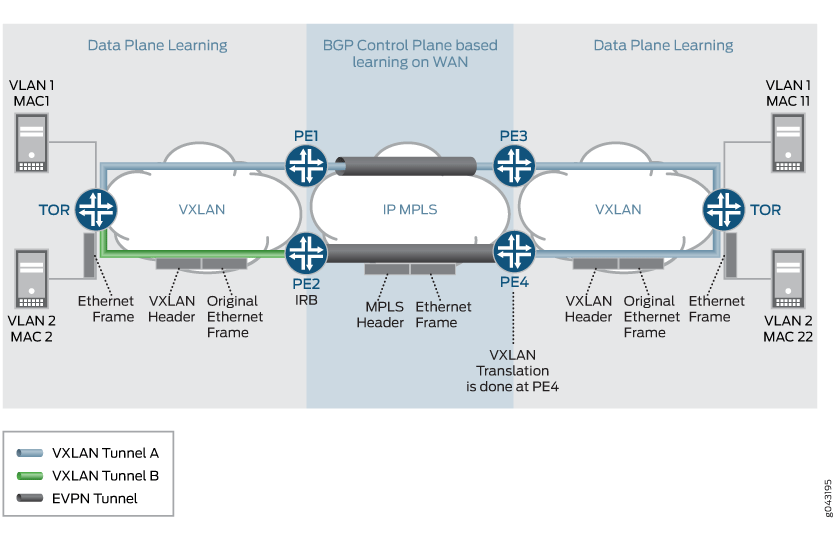
Nesse caso de uso, uma VM ou host em uma sub-rede (VNI-A) deseja enviar tráfego para uma VM ou host em uma sub-rede diferente (VNI-B). Para fornecer essa comunicação, o roteamento inter VXLAN deve ser suportado.
A Figura 10 fornece os cenários de caso de uso para o caso de uso de roteamento inter VXLAN.
 inter-VXLAN
Caso de uso de redundância
Os dois tipos de cenários de caso de uso de redundância incluem Active-Standby e Active-Active.
Caso de uso de redundância ativa em espera
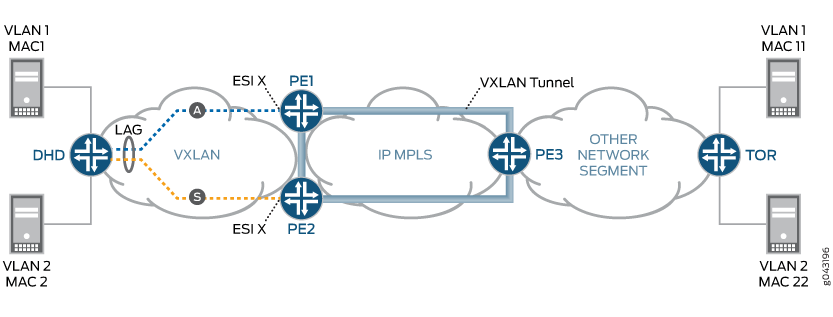
Neste cenário de caso de uso, o switch TOR (GW originário do VXLAN) ou a rede VXLAN originando o túnel VXLAN é acoplado a dois dispositivos PE para redundância de espera ativa. Se o link ou nó ativo falhar, um caminho de backup assumirá o controle.
A Figura 11 fornece detalhes do cenário de caso de uso de redundância em espera ativa.
 ativa em espera
Caso de uso de redundância ativa-ativa
Ao interconectar a EVPN VXLAN em um data center com a EVPN-VXLAN em uma WAN usando um modelo de gateway nas plataformas da série QFX, você pode configurar o modo de redundância ativo-ativo em dispositivos de borda do cliente multihomed para permitir que o tráfego unicast de Camada 2 seja balanceado em todos os links multihomed no e em direção ao dispositivo CE.
A configuração do interconnect-multihoming-peer-gateway comando CLI é necessária para configurações MAC-VRF e VTEP-Scaling. Observe que, em alguns casos, a EVPN-VXLAN é suportada apenas no modo de dimensionamento de VTEP, onde um único VTEP é criado para um determinado dispositivo peer que pode ter várias instâncias de roteamento. Nesse caso, só é possível que um dispositivo peer seja representado como um peer WAN (WAN VTEP) ou um DC VTEP (um VTEP normal).
Para redundância Ativo-Ativo, configurações adicionais são necessárias na estrofe "interconexão" para permitir a interconexão DCI. Para uma default switch (switch-options) configuração, certifique-se de definir o DCI em global protocols evpn.
Exemplos de EVPN de protocolos:
evpn-vxlan-dc1
        vtep-source-interface lo0.0;
        instance-type mac-vrf;
        route-distinguisher 101:1;          //DC-RD
        vrf-target target:1:1;              //DC-RT
        protocols {
            evpn {
                encapsulation vxlan;
                extended-vni-list all;
        interconnect {
            vrf-target  target:2:2; // WAN RT
            vrf-import <>
            route-distinguisher 101:2;// WAN RD
            interconnected-vni-list all;
 		    esi {
 		        00:00:01:02:03:04:05:06:07:08;
 			    all-active;
             }
        }
            }
        }
        vlans  {
            bd1 {
                vlan-id 51;
                l3-interface irb.0;
                vxlan {
                    vni 51;
                    translation-vni <>
                }
            }
        }
    }


global
 protocols {
      evpn {
 	 	interconnect-multihoming-peer-gateways <GW>
       }
  }
Observação: interconnect-multihoming-peer-gateways deve ser configurado para conter uma lista de todos os pares DCI no mesmo DC.
A lista pode conter até 64 entradas de gateway de peer. Certifique-se de configurar sob a global protocol evpn estrofe e não sob qualquer configuração mac-vrf.
Exemplo: Multihoming ativo-ativo fornece detalhes para redundância ativo-ativo.
Recursos suportados e não suportados para VXLAN DCI usando EVPN
O Junos OS oferece suporte aos seguintes recursos para VXLAN DCI usando EVPN:
-
Mapeamento individual do túnel VXLAN e uma instância EVPN. Em outras palavras, mapeamento um-para-um entre um VNI e um EVI.
-
Mapeamento de muitos para um de túneis VXLAN em uma instância EVPN, onde vários VNIs podem ser mapeados para o mesmo EVI.
-
Tradução VNI.
Observação:A tradução de VNI é suportada pela normalização de uma tag VXLAN em uma VLAN.
-
Interfuncionamento de VXLAN para VLAN.
-
Roteamento entre VXLAN.
-
Uma única redundância ativa.
-
O ativo-ativo redundância no modo PIM BIDIR.
-
Proteção de tráfego de túnel VXLAN usando IPSec.
-
Comutação graciosa do Mecanismo de Roteamento.
-
ISSU.
O Junos OS não oferece suporte às seguintes funcionalidades para VXLAN DCI usando EVPN:
-
O VXLAN usa a porta UDP 4789 atribuída pela IANA. Os pacotes destinados à porta UDP 4789 são processados somente quando a configuração VXLAN está habilitada. Os pacotes VXLAN são desencapsulados pelo plano de encaminhamento e um pacote interno de Camada 2 é processado. Os pacotes aprendidos MAC são gerados para o processamento do plano de controle para entradas MAC recém-aprendidas. Essas entradas são limitadas usando a infraestrutura existente para aprendizado MAC. O VXLAN gera mensagens adicionais de aprendizado para os endpoints remotos. Essas mensagens também são limitadas usando a infraestrutura existente para detecção de negação de serviço.
-
Os pacotes recebidos no túnel VXLAN serão processados somente se o identificador VXLAN no pacote for uma entidade conhecida para o dispositivo. Entidades desconhecidas são descartadas pelo plano de encaminhamento.
-
O uso de filtros de firewall configuráveis pode ser descartado antes de atingir o módulo de processamento VXLAN no plano de encaminhamento dos roteadores da série MX.
-
Sistemas lógicos.
Tabela de histórico de alterações
A compatibilidade com recursos é determinada pela plataforma e versão utilizada. Use o Explorador de recursos para determinar se um recurso é compatível com sua plataforma.