Uso de um gateway padrão de Camada 3 para rotear tráfego em uma rede overlay EVPN-VXLAN
Os servidores físicos (bare-metal) em um ambiente Ethernet VPN-LAN virtual extensível (EVPN-VXLAN) dependem de um gateway de Camada 3 padrão para rotear seu tráfego de uma rede virtual (VN) para outro servidor físico ou uma máquina virtual (VM) em outra VN. Você pode habilitar a funcionalidade de gateway padrão em um dispositivo da Juniper Networks que atua como um gateway VXLAN de Camada 3. Em um gateway VXLAN de Camada 3, você pode configurar uma interface de roteamento e ponte integrada (IRB) com um endereço de gateway virtual (VGA), que por sua vez configura a interface IRB como um gateway de Camada 3 padrão. Você pode configurar uma interface IRB com um VGA ao usar a EVPN-VXLAN em um data center e em toda a solução de Interconexão de data center (DCI).
Noções básicas sobre o gateway padrão
Para habilitar a função de gateway padrão, você configura uma interface IRB com um endereço IP exclusivo e um endereço MAC (controle de acesso ao meio). Além disso, você configura a interface IRB com um VGA, que deve ser um endereço IP anycast, e o gateway VXLAN de Camada 3 gera automaticamente um endereço MAC.
Quando você especifica um endereço IPv4 para o VGA, o gateway VXLAN de Camada 3 gera automaticamente 00:00:5e:00:01:01 como o endereço MAC. Quando você especifica um endereço IPv6, o gateway VXLAN de Camada 3 gera automaticamente 00:00:5e:00:02:01 como o endereço MAC.
Em dispositivos da Juniper Networks que funcionam como gateways VXLAN de Camada 3, você pode configurar explicitamente um endereço MAC IPv4 ou IPv6 para um gateway padrão usando a virtual-gateway-v4-mac virtual-gateway-v6-mac or configuration declaração no nível de [edit interfaces irb unit logical-unit-number] hierarquia. Com essa configuração, o dispositivo substitui o endereço MAC gerado automaticamente pelo endereço MAC configurado.
Um VGA e um endereço MAC associado fornecem a função de gateway padrão em um VN específico. Você configura cada host (servidor físico ou VM) no VN para usar o VGA.
Usando um endereço IP anycast como o VGA, quando uma VM é movida de um dispositivo de borda de provedor (PE) EVPN para outro no mesmo VN, a VM pode usar o mesmo gateway padrão. Em outras palavras, você não precisa atualizar a VM com um novo endereço IP de gateway padrão para associação MAC.
Os gateways VXLAN de Camada 3 em uma topologia EVPN-VXLAN respondem às solicitações do Address Resolution Protocol (ARP) para o VGA e encaminham pacotes destinados ao endereço MAC do gateway padrão.
Se você atribuir um VGA às suas interfaces IRB, recomendamos como prática recomendada configurar também um endereço MAC (VMAC) de gateway virtual. Você deve atribuir o mesmo VMAC a todas as interfaces IRB que você configura com o mesmo VGA. Ou seja, o endereço VGA usado como gateway padrão em um determinado VN também compartilha o mesmo endereço VMAC em todas as interfaces IRB. A combinação VGA e VMAC deve ser exclusiva em cada VN. Dito de outra forma, dentro de uma VLAN você atribui o mesmo VGA e VMAC, enquanto entre VNs você deve configurar combinações exclusivas de VGA/VMAC.
| Rede virtual | IRB VGA | IRB VMAC | Observação |
|---|---|---|---|
| VN 1 | 10.0.1.254/24 | 00:05:85:00:01:01 | Atribua o mesmo VGA e VMAC a todos os IRBs que atendem ao VN 1. Esses valores diferem daqueles atribuídos ao IRB para VN 2. |
| VN 2 | 10.0.2.254/24 | 00:05:85:00:02:02 | Atribua o mesmo VGA e VMAC a todos os IRBs que atendem ao VN 2. Esses valores diferem daqueles atribuídos ao IRB para VN 1 |
Seguir essa recomendação evita caminhos de dados assimétricos para solicitações e respostas ARP quando a interface IRB envia mensagens ARP destinadas ao endereço MAC de um destino final.
Em dispositivos da Juniper Networks que funcionam como gateways VXLAN de Camada 3 em uma sobreposição de ponte com roteamento central EVPN-VXLAN (topologia EVPN-VXLAN com uma malha IP de duas camadas), recomendamos que o endereço IP da interface IRB seja exclusivo nos diferentes gateways VXLAN de Camada 3 para uma determinada rede virtual e que você configure um endereço MAC de gateway virtual para o IRB. Seguir essa recomendação evita um caminho de dados assimétrico para a solicitação e resposta ARP quando a interface IRB envia mensagens ARP destinadas ao endereço MAC de um destino final. Se você configurar um endereço MAC de gateway virtual para a interface IRB, recomendamos que você use um endereço MAC exclusivo nos diferentes gateways VXLAN de Camada 3 e, em um determinado gateway VXLAN de Camada 3, use o mesmo endereço MAC em diferentes unidades IRB.
Para interfaces IRB configuradas em switches QFX10000 em uma sobreposição de ponte roteada por borda EVPN-VXLAN (topologia EVPN-VXLAN com uma malha IP de duas camadas), você pode, alternativamente, configurar cada interface IRB em cada gateway VXLAN de Camada 3 em um VN com o mesmo endereço MAC. Para obter mais informações, consulte Exemplo: Configuração de uma malha de ponte com roteamento de borda EVPN-VXLAN com um gateway Anycast.
A geração automática de ESI é habilitada por padrão em dispositivos em redes EVPN-VXLAN com multihoming EVPN para redundância de gateway virtual (ver Entender o gateway padrão redundante). Recomendamos que você desabilite a geração automática de ESI para redes EVPN com overlays de ponte roteados na borda. Para desabilitar a geração automática de ESI, inclua a no-auto-virtual-gateway-esi instrução no nível da [edit interfaces irb unit logical-unit-number] hierarquia.
Para solucionar problemas de uma interface IRB, você pode fazer ping no endereço IP da interface.
Para solucionar problemas de um gateway padrão em um roteador da Série MX, você pode fazer ping no VGA do gateway padrão de um dispositivo CE. Para dar suporte ao ping do VGA, inclua a virtual-gateway-accept-data [edit interfaces irb unit] declaração na hierarquia do gateway virtual preferencial.
Além disso, você pode fazer ping no endereço IP do dispositivo CE a partir do dispositivo PE (roteador da Série MX). Para dar suporte ao ping do endereço IP do dispositivo CE, inclua a declaração preferencial na [edit interfaces irb unit logical-unit-number family (inet |inet6} address ip-address] hierarquia usando o endereço IP IRB exclusivo. Caso contrário, você deve especificar manualmente o endereço IP IRB exclusivo como o endereço IP de origem ao fazer ping no dispositivo CE.
Para cada interface IRB com um VGA configurado, há dois conjuntos de endereços IP e MAC — um conjunto para a própria interface IRB e outro conjunto para o gateway padrão. Como resultado, o dispositivo anuncia rotas MAC para a interface IRB e o gateway padrão. No entanto, nenhum atributo de comunidade estendida de gateway padrão está associado ao anúncio de rota MAC para o gateway padrão porque todos os gateways VXLAN de Camada 3 têm o mesmo endereço IP anycast e vinculação MAC.
- Noções básicas sobre como um gateway padrão lida com o tráfego unicast conhecido entre redes virtuais
- Noções básicas sobre como um gateway padrão lida com tráfego unicast desconhecido entre redes virtuais
Noções básicas sobre como um gateway padrão lida com o tráfego unicast conhecido entre redes virtuais
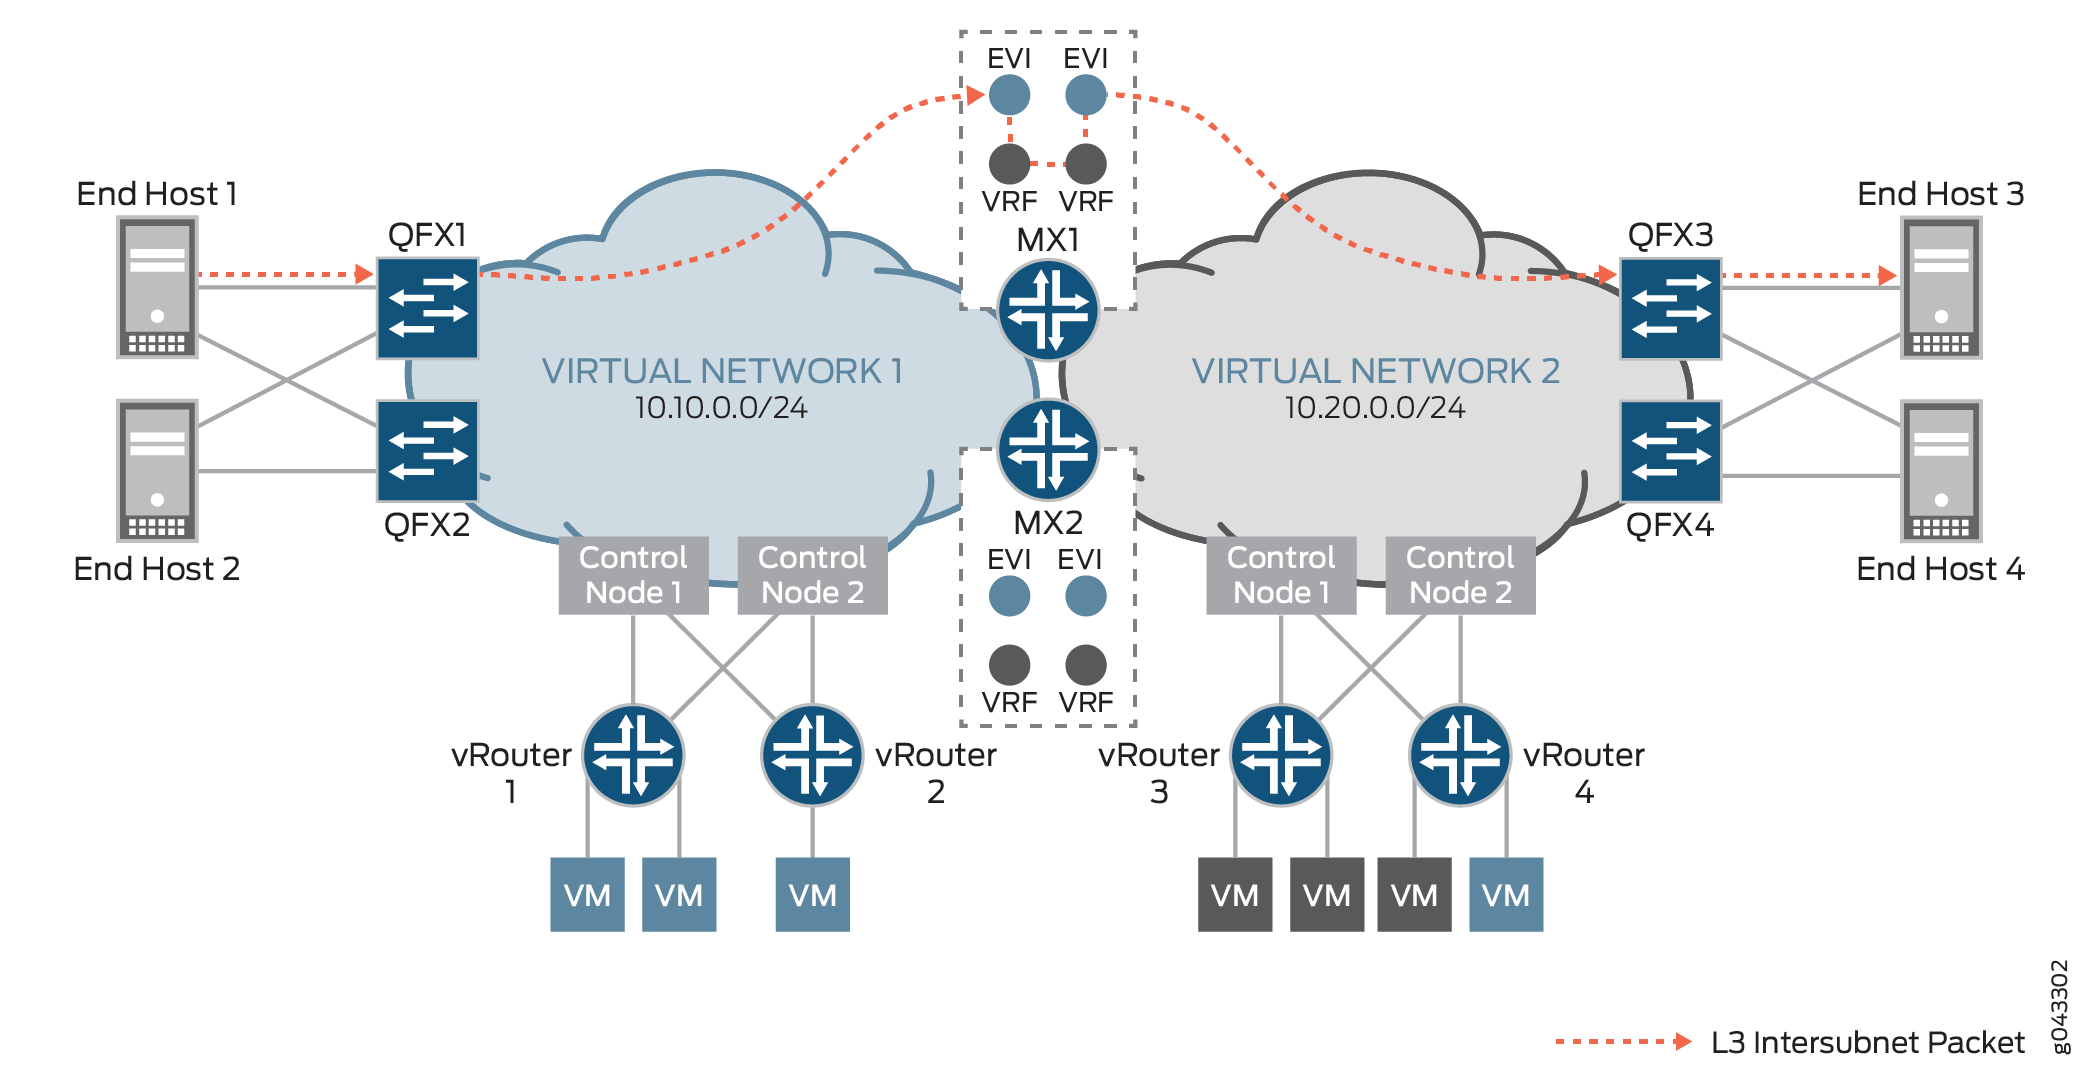
Na sobreposição de ponte roteada centralmente mostrada na Figura 1, os roteadores da Série MX funcionam como gateways VXLAN de Camada 3 e os switches QFX5200 funcionam como gateways VXLAN de Camada 2. Os hosts finais de 1 a 4 são servidores físicos que devem se comunicar entre si.
 virtuais
Nessa topologia, o host final 1 na VN1 (10.10.0.0/24) e o host final 3 na VN 2 (10.20.0.0/24) trocam pacotes unicast conhecidos. Antes da troca de pacotes entre os dois hosts finais, suponha que os hosts enviaram solicitações ARP para MX1, que é um gateway VXLAN de Camada 3, e que MX1 respondeu com o endereço MAC de um gateway padrão em VN1.
Por exemplo, o host final 1 origina um pacote e o envia para o QFX1, que é um gateway VXLAN de Camada 2. O QFX1 encapsula o pacote com um cabeçalho VXLAN e o envia para MX1. Para o MAC de destino interno, o pacote inclui o endereço MAC de um gateway padrão em VN1. Para o IP de destino interno, o pacote inclui o endereço IP do host final 3. Após o recebimento do pacote, o MX1 o desencapsula e, após detectar o endereço MAC do gateway padrão no campo MAC de destino interno, executa uma pesquisa de rota para o endereço IP do host final 3 na tabela de roteamento L3-VRF para VN1. Depois que uma rota é encontrada, o pacote é roteado para VN2 e com base na entrada de rota ARP, o pacote é encapsulado com um cabeçalho VXLAN e enviado para QFX3. O QFX3 desencapsula o pacote e o envia para o host final 3.
O fluxo de tráfego e o tratamento do tráfego unicast conhecido em uma sobreposição de ponte roteada na borda são essencialmente os mesmos descritos nesta seção. A única diferença é que, na sobreposição de ponte roteada pela borda, um switch da Série QFX que oferece suporte à funcionalidade de gateway VXLAN de Camada 3 atua como gateways VXLAN de Camada 2 e Camada 3.
Noções básicas sobre como um gateway padrão lida com tráfego unicast desconhecido entre redes virtuais
As informações nesta seção se aplicam ao fluxo de tráfego e ao tratamento de pacotes unicast desconhecidos em overlays de ponte roteados centralmente e roteados na borda.
Para tráfego unicast desconhecido entre VNs iniciado por um servidor físico, um processo adicional de solicitação e resposta ARP é necessário em cada estágio. Depois que os endereços MAC de destino para gateway e host padrão são resolvidos, o tráfego flui da mesma maneira descrita em Entendendo como um gateway padrão lida com o tráfego unicast conhecido entre redes virtuais.
Noções básicas sobre o gateway padrão redundante
Os dispositivos da Juniper Networks que funcionam como gateways VXLAN de Camada 3 também podem fornecer funcionalidade de gateway padrão redundante. Um gateway padrão redundante evita a perda de comunicação entre servidores físicos em uma VN e servidores físicos ou VMs em outra VN.
A funcionalidade de gateway padrão redundante é normalmente alcançada em uma topologia EVPN-VXLAN, onde um dispositivo de borda de provedor (PE), como um gateway VXLAN de Camada 2 ou um Contrail vRouter, é multihomed no modo ativo-ativo para vários gateways VXLAN de Camada 3. Nos gateways VXLAN de Camada 3, as interfaces IRB são configuradas como gateways padrão. Observe que cada gateway padrão usa o mesmo endereço VGA e endereço MAC. Além disso, os endereços VGAs e MAC estão associados ao mesmo ID de segmento Ethernet (ESI).
O ESI associado ao VGA e ao endereço MAC do gateway padrão é derivado automaticamente de um sistema autônomo (AS) e do identificador de rede VXLAN (VNI) para o VN. Como resultado, as rotas MAC de gateway padrão anunciadas por cada gateway VXLAN de Camada 3 para um determinado VN têm o mesmo ESI.
Da perspectiva de um gateway VXLAN de Camada 2 ou de um Contrail vRouter que é multihomed para os gateways VXLAN de Camada 3, os endereços de cada gateway padrão configurado em cada gateway VXLAN de Camada 3 são os mesmos. Como resultado, os dispositivos PE criam um próximo salto multipath (ECMP) de custo igual para alcançar cada gateway padrão. O tráfego que se origina de um host e é destinado ao endereço MAC de um gateway padrão tem balanceamento de carga.
Se um dos gateways VXLAN de Camada 3 falhar, os dispositivos PE remotos serão notificados da retirada ou limpeza do próximo salto para o endereço MAC do gateway padrão. O caminho para o gateway VXLAN de Camada 3 com falha é removido do banco de dados de próximo salto. Apesar da remoção do caminho, o gateway padrão configurado no gateway VXLAN de Camada 3 restante ainda está acessível e as entradas ARP para os hosts permanecem inalteradas.
Entendendo o processamento dinâmico de ARP
Quando um servidor físico precisa determinar o endereço MAC de seu gateway padrão, o servidor físico inicia uma solicitação ARP que inclui o VGA do gateway padrão. Em uma sobreposição de ponte roteada centralmente, um gateway VXLAN de Camada 2 normalmente recebe a solicitação ARP, encapsula a solicitação em um cabeçalho VXLAN e encaminha o pacote encapsulado para um gateway VXLAN de Camada 3. Em uma sobreposição de ponte roteada pela borda, um gateway VXLAN de Camada 2 e 3 normalmente recebe a solicitação ARP do servidor físico conectado diretamente.
Após o recebimento da solicitação ARP, o gateway VXLAN de Camada 3 desencapsula o pacote, se apropriado, aprende a ligação IP e MAC do servidor físico e cria uma entrada ARP em seu banco de dados. O gateway VXLAN de Camada 3 responde com o endereço MAC do gateway padrão.
Em uma sobreposição de ponte roteada centralmente, a resposta ARP é encapsulada com um cabeçalho VXLAN e unicast de volta ao gateway VXLAN de Camada 2. O gateway VXLAN de Camada 2 desencapsula a resposta ARP e encaminha o pacote para o servidor físico.
Em uma sobreposição de ponte roteada pela borda, a resposta ARP é unicast de volta ao servidor físico conectado diretamente.
Em uma situação em que um servidor físico em VN1 origina um pacote destinado a um servidor físico em VN2, o gateway VXLAN de Camada 3 procura em seu banco de dados uma entrada ARP para o servidor físico de destino. Se uma correspondência não for encontrada, o gateway VXLAN de Camada 3 inicia uma solicitação ARP que inclui os endereços IP e MAC da interface IRB mapeada para VN2 e envia a solicitação para o servidor físico de destino. O servidor físico de destino aprende a ligação IP/MAC da interface IRB e adiciona ou atualiza a entrada ARP em seu banco de dados de acordo. O servidor físico então unicast uma resposta ARP, que inclui o endereço MAC da interface IRB, de volta ao gateway VXLAN de Camada 3,