NESTA PÁGINA
-
Casos de uso de detecção de loop PE-CE leve usando pulsações de camada 2
-
Habilitar a detecção de loop PE-CE leve em uma interface lógica
-
Exemplo de configuração com interface de estilo empresarial no modo tronco
-
Exemplo de configuração com interface de estilo de Provedor de serviços
-
Comandos da CLI para exibir ou limpar o status de detecção de loop
EVPN-VXLAN Detecção de loop de leaf leve para servidor
Configure a detecção de loop de borda de provedor leve (PE) para borda do cliente (CE) EVPN-VXLAN para detectar e interromper rapidamente os loops Ethernet da rede local (LAN) a jusante no lado da porta leaf-to-server. Chamamos esse recurso de detecção de loop leve de leaf para servidor, detecção de loop PE-CE leve ou detecção de loop aprimorada. Esse recurso detecta e interrompe loops para:
-
Fiação imprecisa dos componentes da malha.
-
Fiação imprecisa ou configuração incorreta de switches de terceiros para dispositivos de malha EVPN (como ao conectar switches de borda do cliente (CE)).
Esse recurso ajuda você a encontrar e reparar loops que o plano de controle da EVPN não consegue detectar sem ter que depender do estado da sinalização da BGP EVPN.
Como funciona a detecção de loop PE-CE leve
Quando você configura a detecção de loop PE-CE leve, o dispositivo transmite unidades de dados de protocolo (PDUs) multicast periódicas em interfaces PE para CE para detectar loops. O dispositivo pode então bloquear a interface ao receber essas PDUs autogeradas. Quando o dispositivo recebe uma PDU de detecção de loop, ele quebra o loop bloqueando (desligando operacionalmente) a porta de entrada.
As PDUs de detecção de loop usam o formato de PDU de protocolo CFM (Gerenciamento de Falhas de Conectividade), embora você não configure explicitamente o CFM com esse recurso. As mensagens de erro de detecção de loop registradas por esse recurso incluem a palavra-chave CFM, como CFMD_LOOP_DETECTED e CFMD_LOOP_CLEARED.
Recomendamos que você habilite a detecção de loop PE-CE leve inicialmente antes de configurar o EVPN-VXLAN, para que você possa detectar quaisquer loops e tomar ações corretivas antes que o tráfego EVPN esteja fluindo pela rede. Quando esse recurso detecta loops, o dispositivo gera mensagens de erro de detecção de loop imediatamente. No entanto, se você ativar uma rede EVPN em grande escala que já contém loops, mesmo com esse recurso habilitado, a interface não será desativada imediatamente e o tráfego continuará a fluir pelo loop por algum tempo enquanto a rede se estabiliza.
Se um loop for introduzido na rede posteriormente em uma malha EVPN-VXLAN estável em execução, esse recurso detectará o loop e interromperá o fluxo de tráfego através do loop imediatamente.
Opções para reparar loops
Se necessário, quebre e limpe o loop. Para colocar a interface online novamente, você pode configurar um intervalo de reversão usando a revert-interval seconds instrução no nível da [edit protocols loop-detect interface name] hierarquia. Quando o intervalo de reversão expira, o dispositivo coloca automaticamente a interface online novamente. O intervalo de reversão padrão é de 0 segundos, o que significa que o intervalo nunca expira e a interface não reverte automaticamente para seu estado anterior.
Se você não configurar explicitamente um intervalo de reversão diferente de 0, a porta nunca será revertida para seu estado antes do evento e da ação de detecção de loop. Para colocar manualmente a interface online novamente, você deve limpar o status usando o clear loop-detect enhanced interface name comando.
Configurações de interface suportadas
Para configurar esse recurso de detecção de loop PE-CE leve, especifique um nome de interface lógica. Não oferecemos suporte a esse recurso com interfaces físicas, apenas com interfaces lógicas da seguinte maneira:
-
Configurações de interface de estilo empresarial sem serviços Ethernet flexíveis —Somente com a unidade lógica 0.
-
Configurações de interface de estilo empresarial com serviços Ethernet flexíveis —Em qualquer interface lógica, você pode configurar no dispositivo, incluindo interfaces lógicas para uma interface de tronco com o ID VLAN nativo e outras VLANs configuradas.
-
Configurações de interface de estilo de provedor de serviços —Somente nos switches QFX10002-60C, QFX10002, QFX10008 e QFX10008, a partir do Junos OS Release 22.4R1. Não oferecemos suporte a esse recurso de detecção de loop leve em interfaces de estilo de provedor de serviços com nenhum outro dispositivo.
-
Interfaces Ethernet agregadas —Em uma unidade X lógica de uma interface Ethernet agregada (aeN.X). Com configurações agregadas de interface Ethernet de estilo empresarial sem serviços Ethernet flexíveis configurados, oferecemos suporte apenas à unidade lógica 0. Caso contrário, você pode usar qualquer unidade Xlógica configurada .
Em interfaces Ethernet agregadas com o LACP (Link Aggregation Control Protocol) habilitado, o estado do LACP permanece ativo (coleta ou distribuição) mesmo que a ação de detecção de loop desative a interface lógica.
Consulte Encapsulamento flexível de serviços Ethernet para obter mais informações sobre serviços Ethernet flexíveis, configurações de interface de estilo empresarial e configurações de interface de estilo de provedor de serviços.
Cenários leves de detecção de loop PE-CE
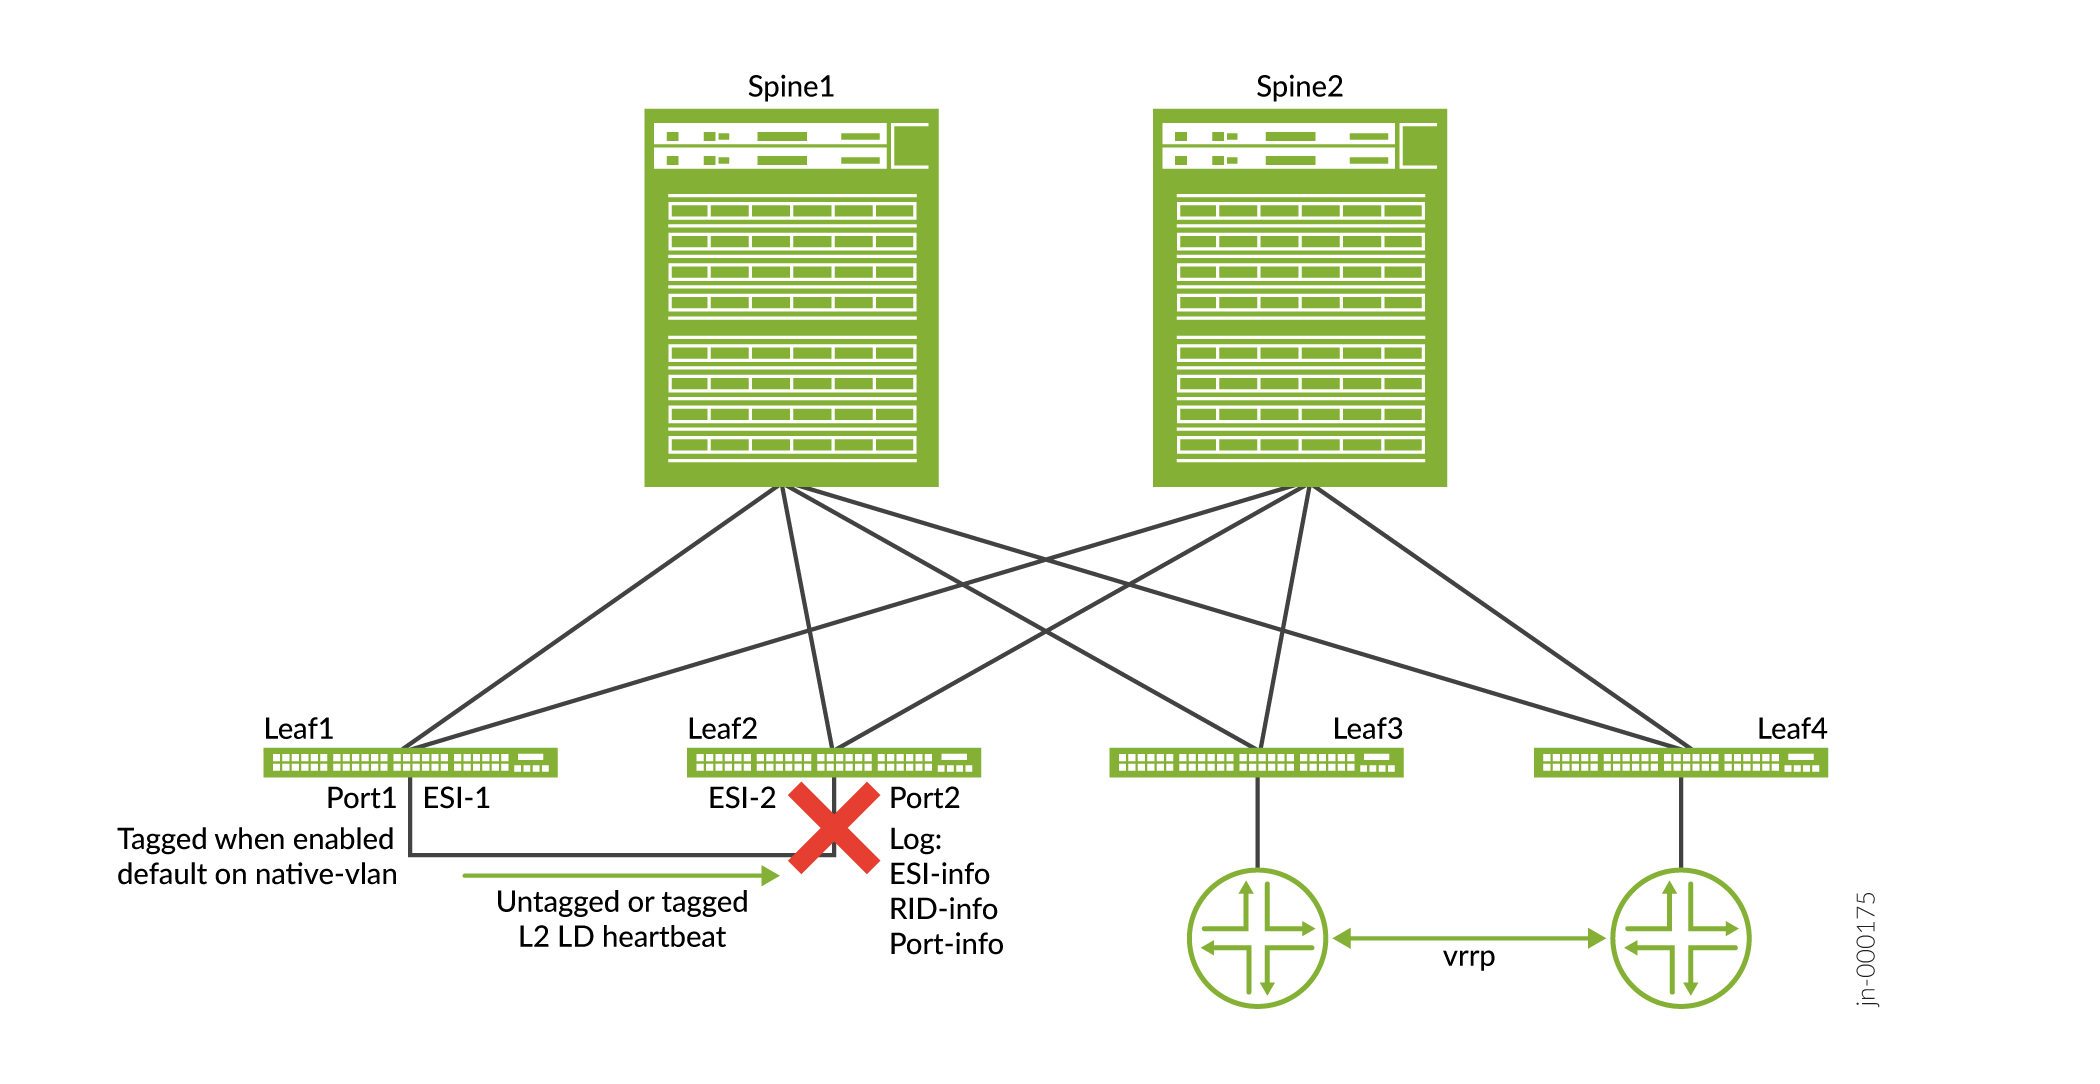
Os três cenários leves de detecção de loop PE-CE a seguir demonstram que os loops podem se formar com diferentes identificadores de segmento Ethernet (ESIs), com o mesmo ESI ou sem ESI.
ESI diferente em loop
Quando o loop ocorre com diferentes ESIs, você pode habilitar um intervalo de IDs de roteador de malha nos quais o dispositivo aciona o recurso de detecção de loop (obrigatório). Ou você pode criar a lista automaticamente usando IDs de roteador com base na sinalização de rota de descoberta automática EVPN Tipo 1 (opcional).
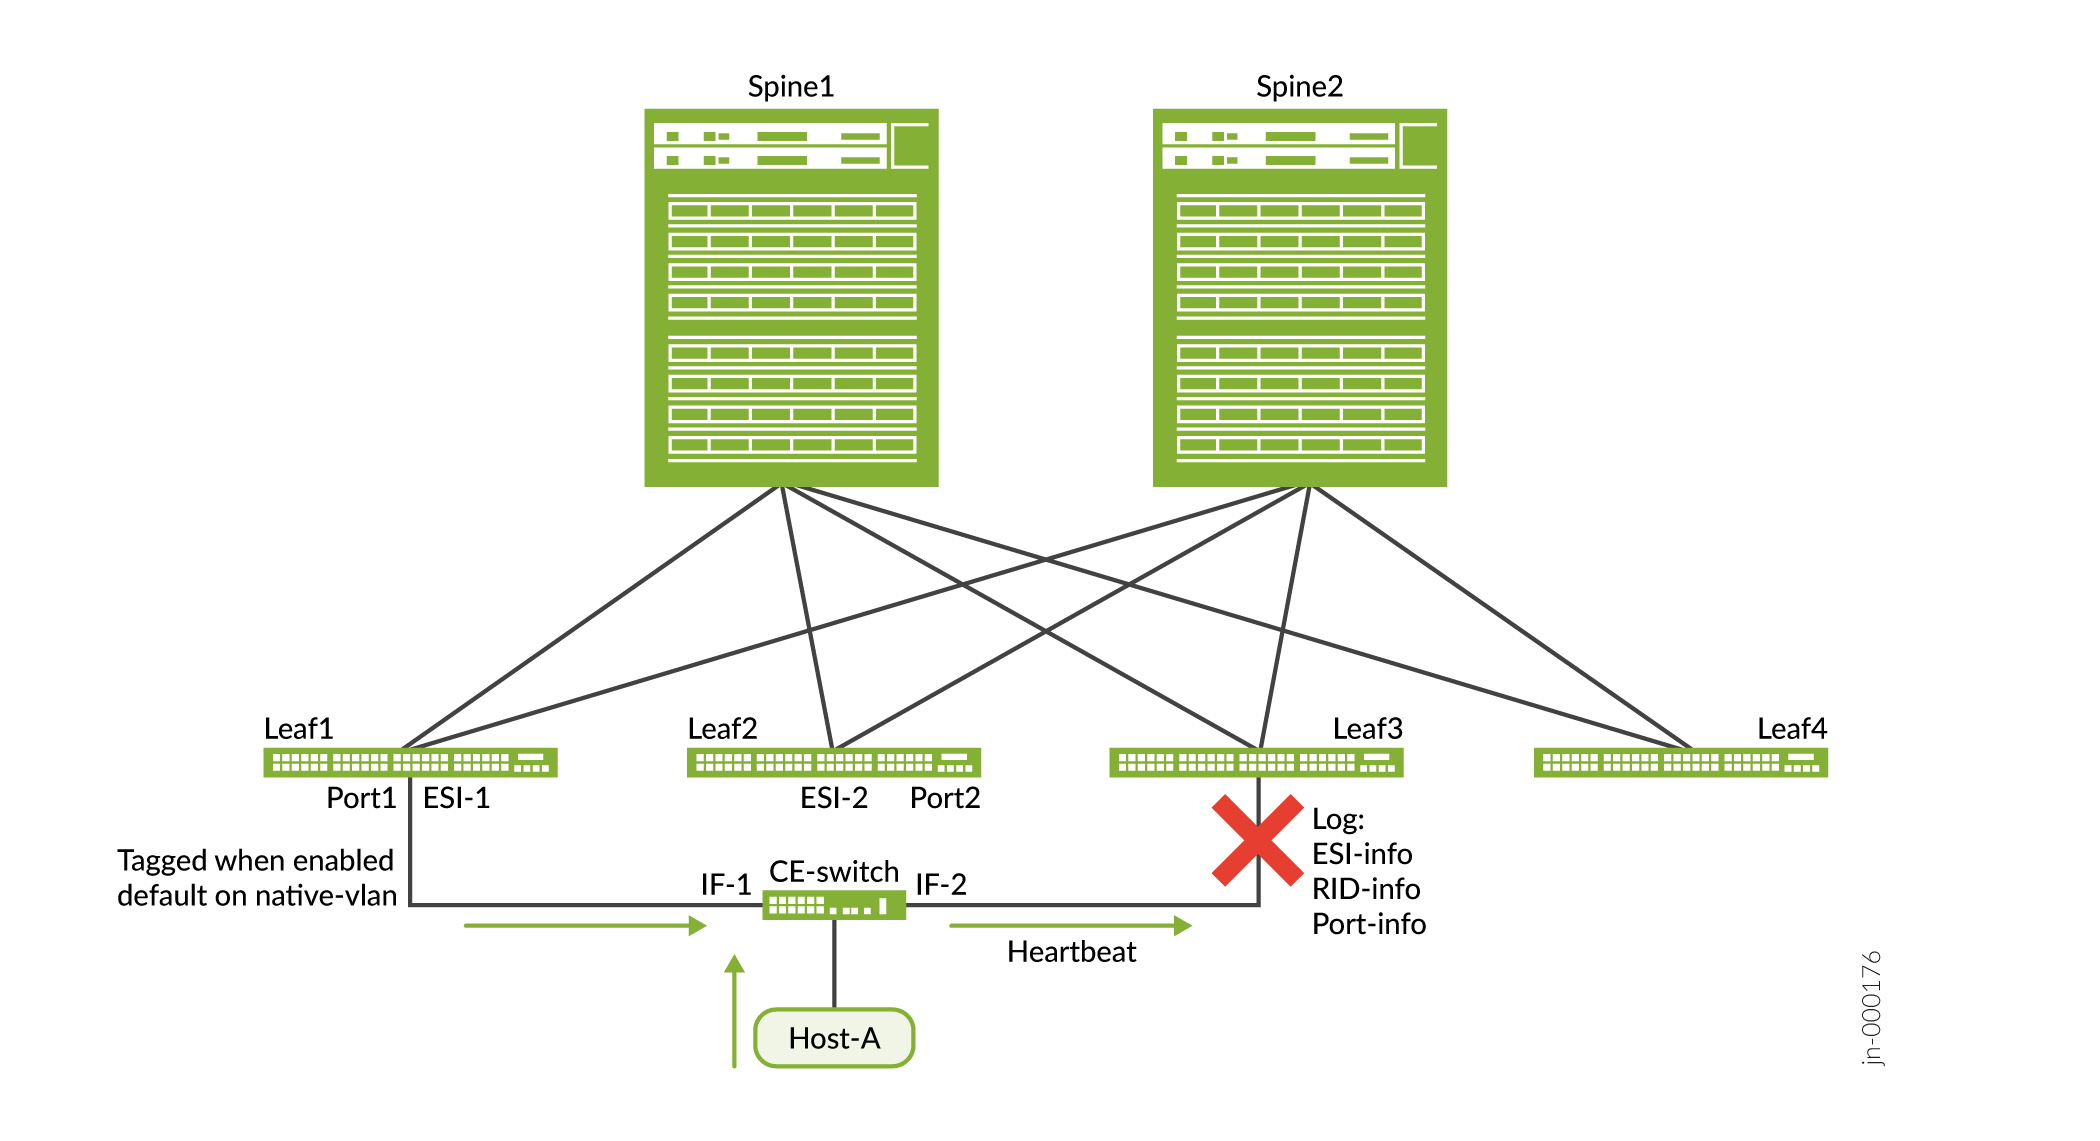
Mesmo ESI em loop
Quando o loop ocorre com o mesmo ESI, o switch CE não está usando a mesma interface interligada ao se conectar ao Leaf1 e ao Leaf3.
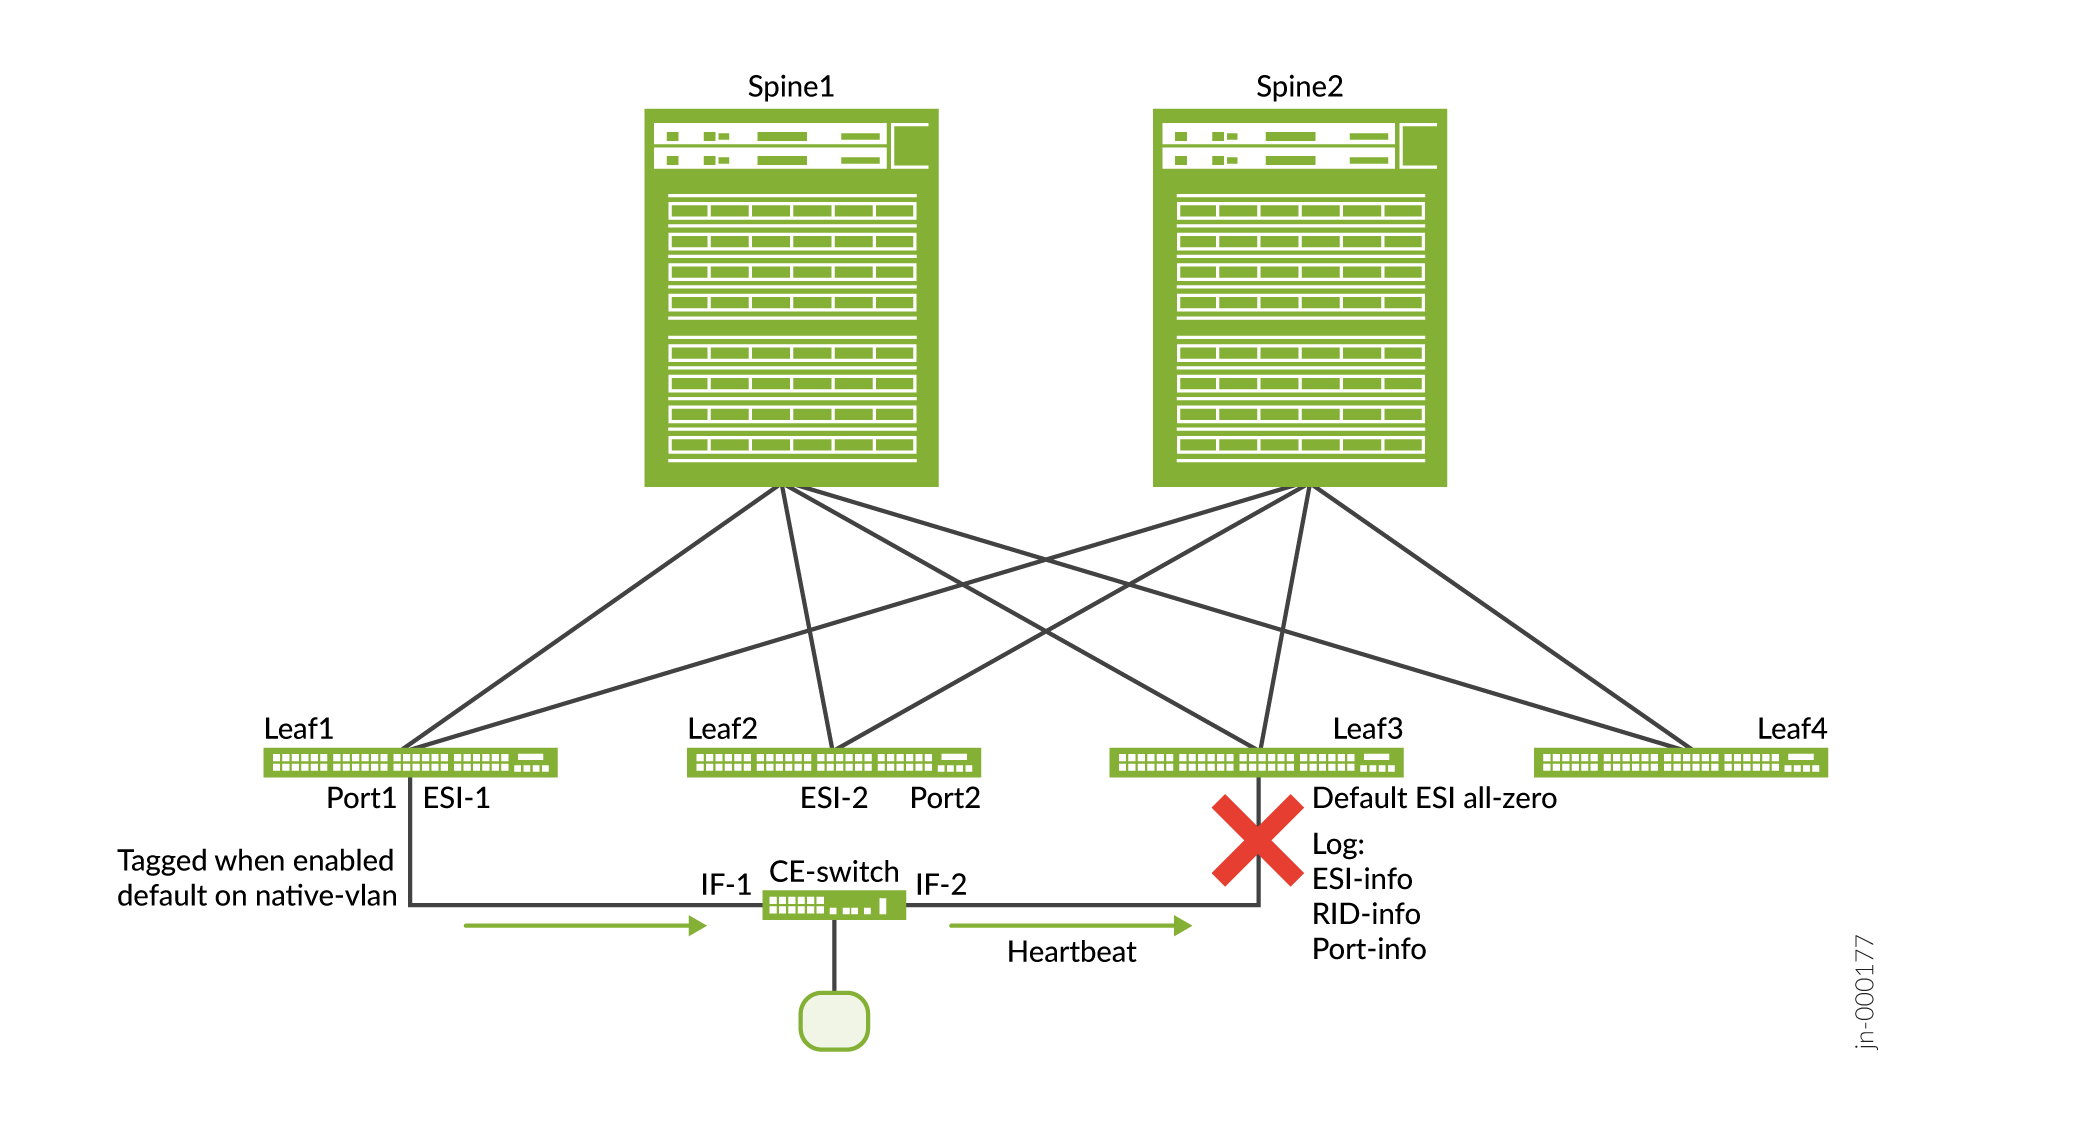
Sem ESI em portas em loop
Quando uma das portas em loop não tem uma ESI, o loop passa pelo switch CE de Leaf1 para Leaf3.
 em loop
Casos de uso de detecção de loop PE-CE leve usando pulsações de camada 2
Nesta seção, mostramos os seguintes casos de uso com a detecção de loop PE-CE leve habilitada:
-
Caso de uso 1: O loop está ocorrendo através do switch devido à configuração incorreta do switch.
-
Caso de uso 2: O loop é causado pelo desalinhamento das conexões dos cabos no switch.
Em ambos os casos de uso, a funcionalidade não depende da velocidade do BGP do anúncio do plano de controle, e a detecção de loop PE-CE leve é independente dos valores de ESI configurados.
- EVPN-VXLAN Caso de uso de detecção de loop PE-CE leve 1
- EVPN-VXLAN Caso de uso de detecção de loop PE-CE leve 2
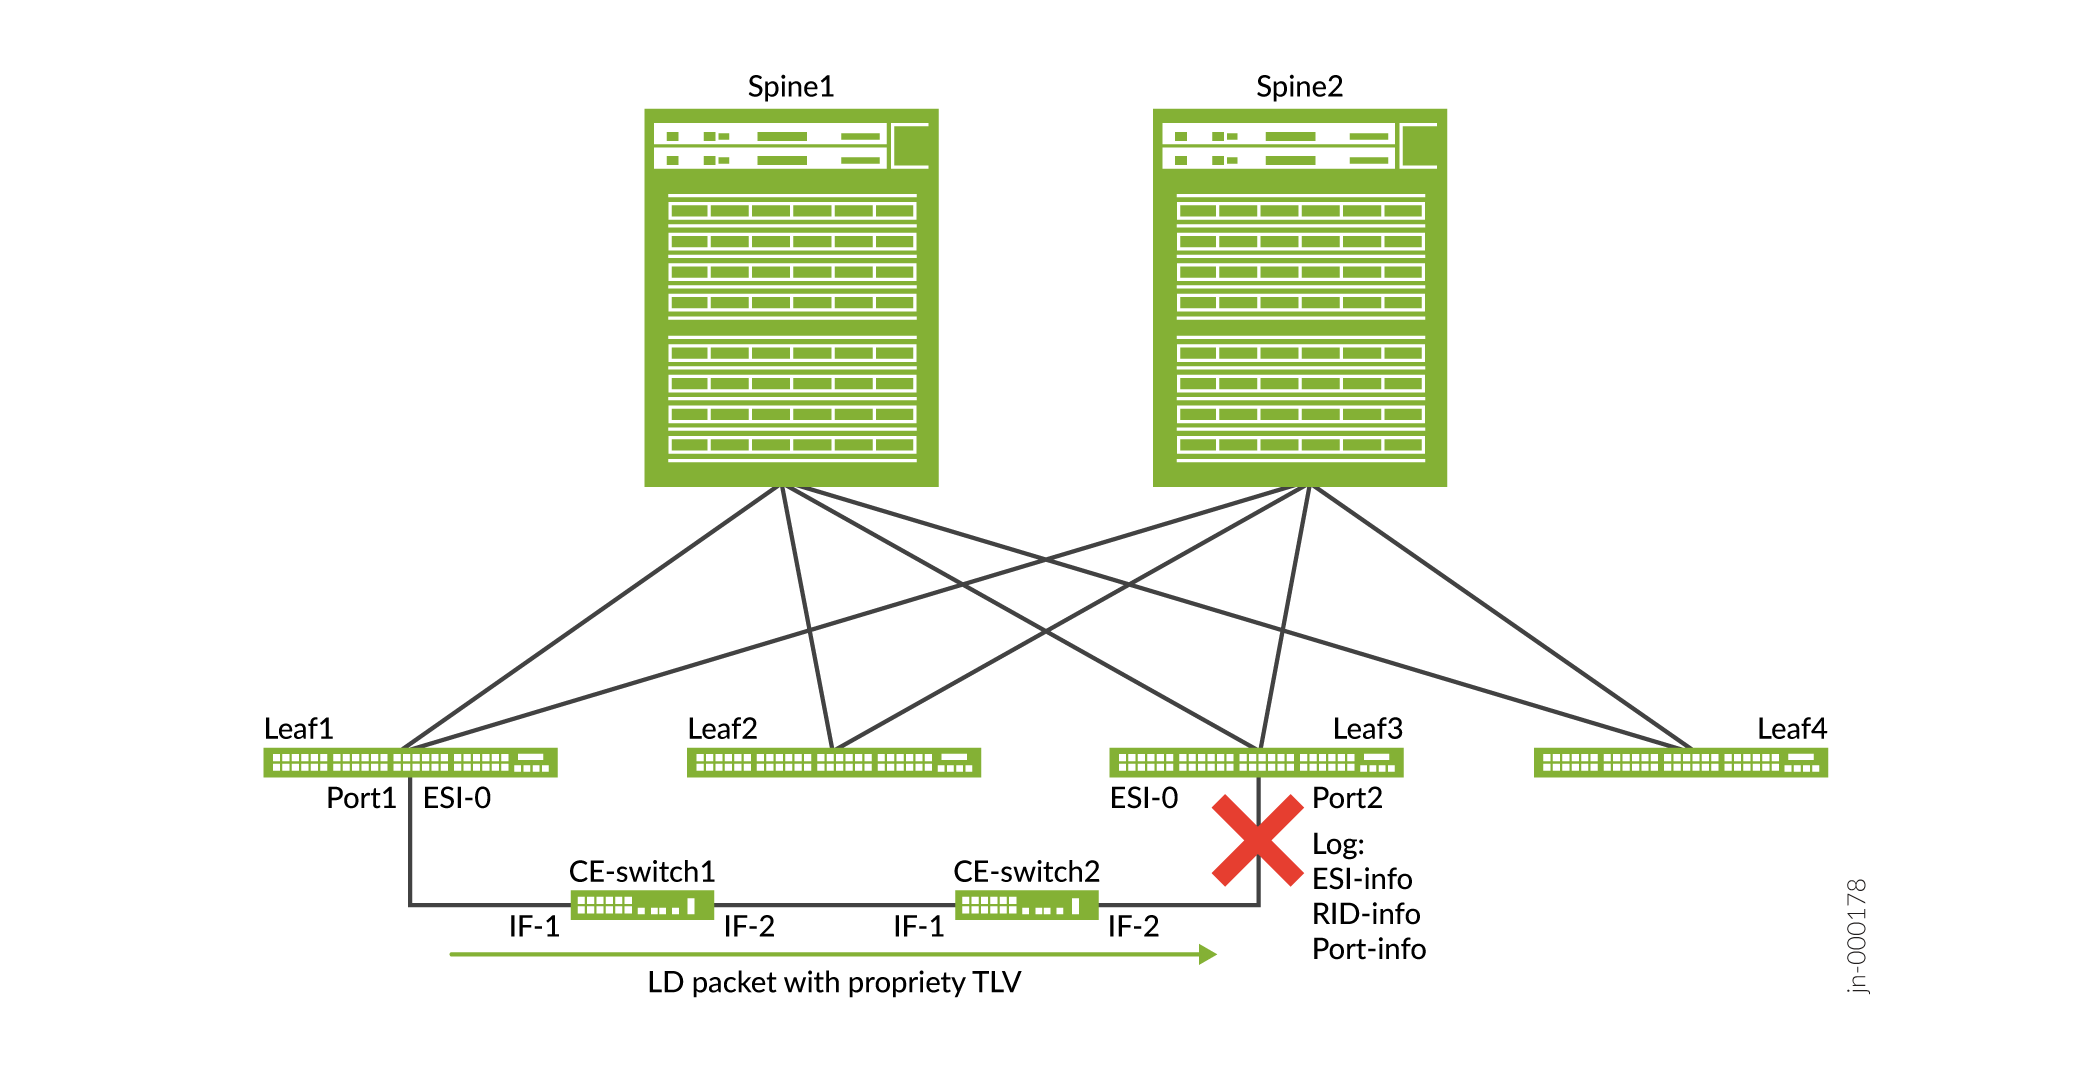
EVPN-VXLAN Caso de uso de detecção de loop PE-CE leve 1
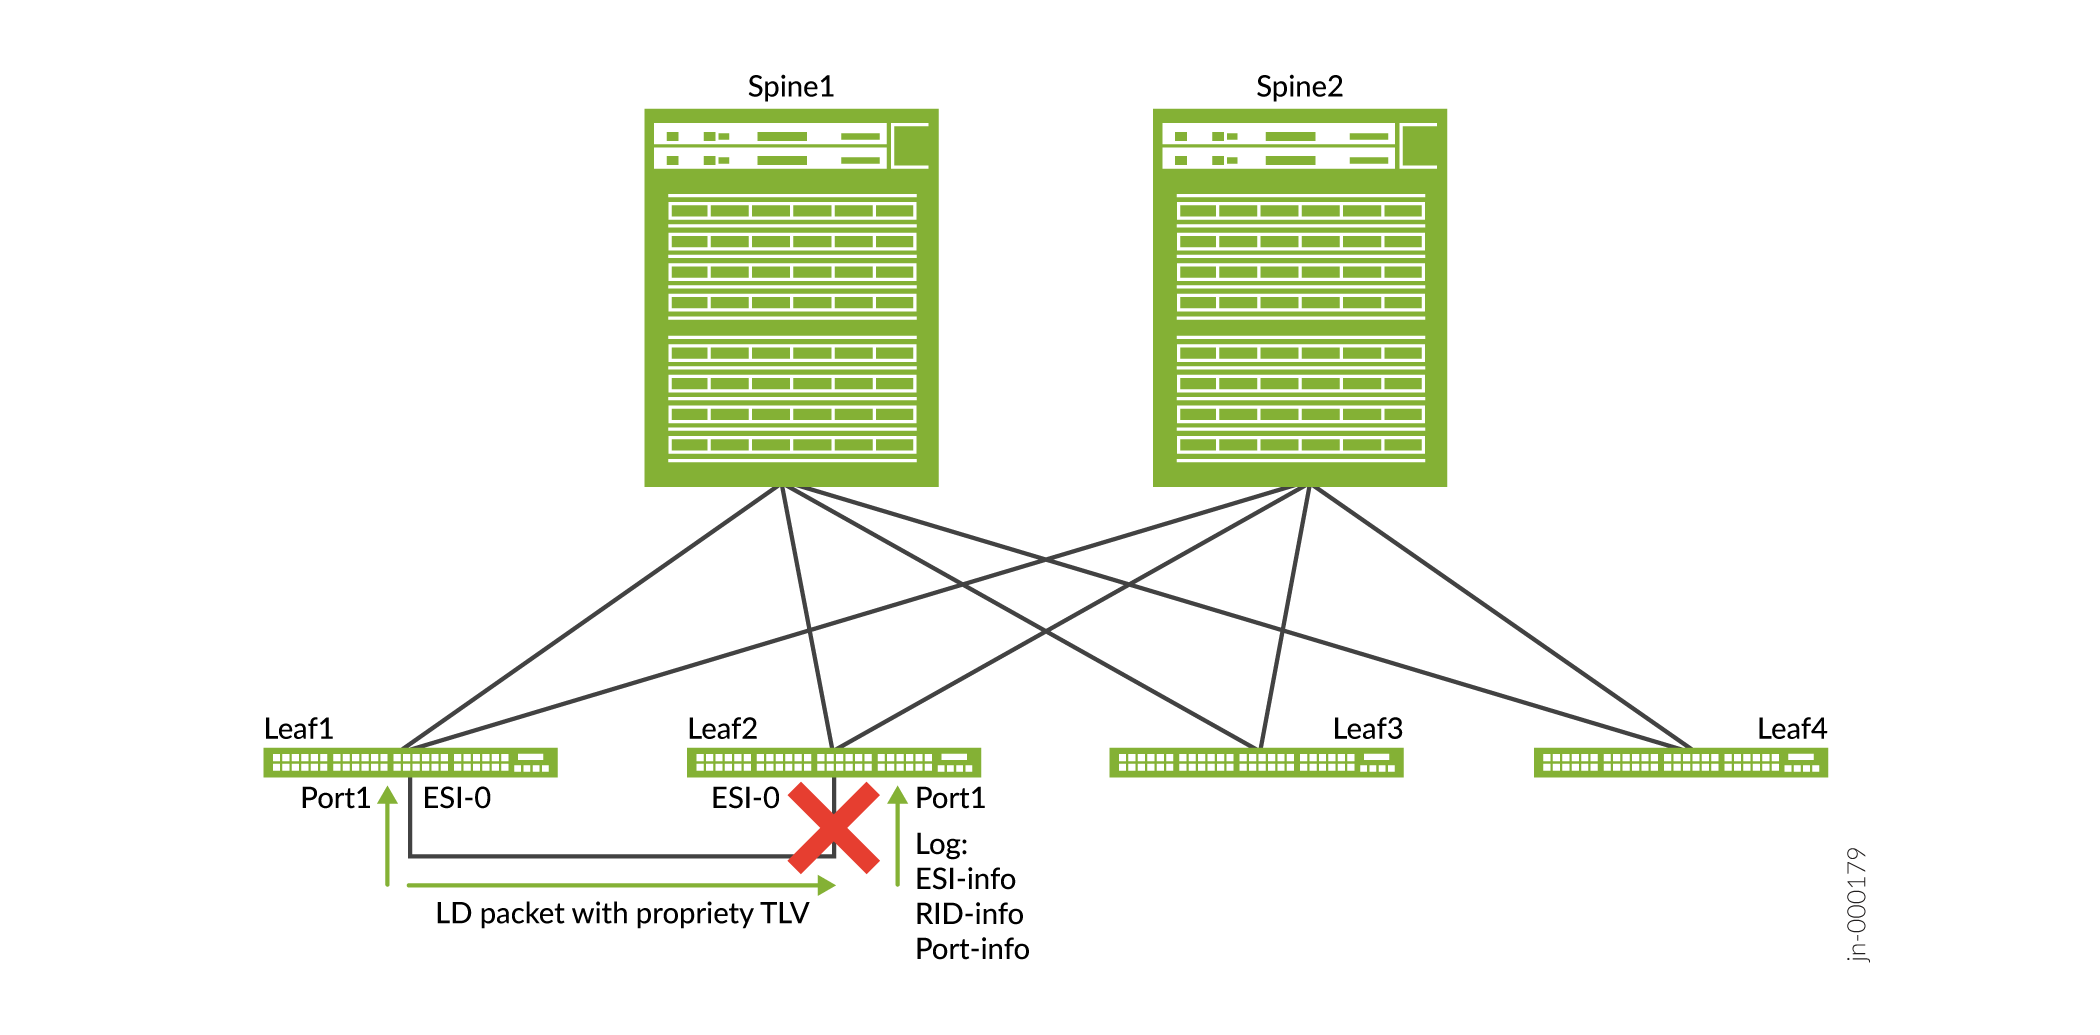
Neste primeiro caso, o loop ocorre em Leaf3. CE-switch1 e CE-switch2 não têm a detecção de loop habilitada. Leaf1 e Leaf3 têm detecção de loop habilitada. A PDU de detecção de loop de Camada 2 (L2) usa um formato proprietário de tipo, comprimento e valor (TLV).
EVPN-VXLAN Caso de uso de detecção de loop PE-CE leve 2
A PDU de detecção de loop L2 usa é um tipo, comprimento e valor proprietário (TLV) e o loop ocorre no Leaf1. Em vez de depender da velocidade do BGP, da velocidade de reflexão da rota MAC e das detecções de movimento MAC ou MAC duplicadas em malhas DC maiores, a detecção de loop PE-CE leve é independente do estado da sinalização BGP EVPN.
Habilitar a detecção de loop PE-CE leve em uma interface lógica
Para habilitar a detecção de loop lightewight para uma interface lógica ou para todas as interfaces lógicas, use a loop-detect instrução no nível de [edit protocols] hierarquia. Inclua um suportado loop-detect-action para a(s) interface(s) e, opcionalmente, especifique um vlan-id, da seguinte maneira:
[edit protocols]
set loop-detect enhanced interface (logical-interface-name | all);
set loop-detect enhanced interface (logical-interface-name | all) loop-detect-action (interface-down | laser-off);
set loop-detect enhanced interface (logical-interface-name | all) vlan-id (vlan-id | all);
Exigimos a vlan-id opção para interfaces de tronco e configurações de interface de estilo empresarial ou de provedor de serviços.
Opcionalmente, você também pode definir os seguintes valores no nível da [edit protocols loop-detect enhanced interface (logical-interface-name | all)] hierarquia:
-
A
revert-intervalopção — Depois de reparar o loop, o dispositivo traz a(s) interface(s) novamente após esse intervalo expirar (o padrão é 0 segundos). -
A
transmit-intervalopção — Personalize a frequência de transmissão de PDUs de detecção de loop (o padrão é 1 segundo, consulte detecção de loop para obter mais informações sobre os valores que você pode definir para esse intervalo).
A partir do Junos 24.4, adicionamos suporte para monitorar todas as VLANs em uma interface lógica com a vlan-id all opção de declaração de configuração no nível de [edit protocols, loop-detect , enhanced interface] hierarquia. Esse aprimoramento detecta loops de rede em várias VLANs e interfaces, melhorando a estabilidade e o desempenho da rede em ambientes escalonados.
Quando você configura a vlan-id all opção em dispositivos compatíveis, os dispositivos mostram as seguintes alterações comportamentais para esse recurso:
-
A
revert-intervalconfiguração não é eficaz para sessões de detecção de loop em escala, o que as torna não revertivas. Você deve emitir oclear loop-detect enhanced interfacecomando para limpar a condição de loop. -
As estatísticas de recebimento para PDUs de detecção de loop não são incrementadas para sessões dimensionadas
loop-detectdurante uma condição de loop. -
Oferecemos suporte apenas a um intervalo de transmissão de 1 segundo para sessões dimensionadas
loop-detect.
Consulte o Explorador de recursos para obter as plataformas que oferecem suporte à detecção de loop PE-CE leve da seguinte maneira:
-
Detecção de loop PE-CE leve em malhas EVPN-VXLAN — Suporte para detecção de loop PE-CE leve
-
Detecção de loop leve com escala — Suporte para detecção de loop PE-CE leve em escala com a
vlan-id allopção
Exemplo de configuração com interface de estilo empresarial no modo tronco
A configuração de exemplo a seguir permite a detecção de loop PE-CE leve na interface ge-0/0/1.0, que é uma interface de tronco com vlan-id 100.
set interfaces ge-0/0/1.0 unit 0 family ethernet-switching interface-mode trunk
set interfaces ge-0/0/1.0 unit 0 family ethernet-switching vlan members [ v100 v101 v102 v103 v104 ]
set protocols loop-detect enhanced interface ge-0/0/1.0 vlan-id 100
set protocols loop-detect enhanced interface ge-0/0/1.0 loop-detect-action interface-down
set protocols loop-detect enhanced interface ge-0/0/1.0 transmit-interval 1s
set protocols loop-detect enhanced interface ge-0/0/1.0 revert-interval 50s
Exemplo de configuração com interface de estilo de Provedor de serviços
A configuração de exemplo a seguir permite a detecção de loop para vlan-id 100 dispositivos na borda do provedor (PE) e CE com configurações de interface de estilo de provedor de serviços. Essa configuração não especifica um intervalo de reversão. Como resultado, depois que o dispositivo detectar um loop e você corrigir o loop, insira o clear loop detect enhanced interface name comando para colocar a interface online novamente.
Configuração do dispositivo PE:
set interfaces xe-0/0/0 flexible-vlan-tagging
set interfaces xe-0/0/0 encapsulation flexible-ethernet-services
set interfaces xe-0/0/0 unit 10 encapsulation vlan-bridge
set interfaces xe-0/0/0 unit 10 vlan-id 100
set protocols loop-detect enhanced interface xe-0/0/0.10 vlan-id 100
set vlans vlan100 vlan-id 100
set vlans vlan100 interface xe-0/0/0.10
Configuração do dispositivo CE:
set interfaces xe-0/0/3 flexible-vlan-tagging
set interfaces xe-0/0/3 encapsulation flexible-ethernet-services
set interfaces xe-0/0/3 unit 10 encapsulation vlan-bridge
set interfaces xe-0/0/3 unit 10 vlan-id 100
set protocols loop-detect enhanced interface xe-0/0/3.10 vlan-id 100
set vlans vlan100 vlan-id 100
set vlans vlan100 interface xe-0/0/3.10
Comandos da CLI para exibir ou limpar o status de detecção de loop
Use o comando show loop-detect enhanced interface para exibir o status do loop em uma interface ou em todas as interfaces.
Use o comando clear loop-detect enhanced interface para restaurar uma interface ou todas as interfaces ao seu estado anterior depois que o dispositivo detectar um loop e aplicar uma ação configurada para interromper o loop.
Comando Show sem nenhum loop
user@leaf-device# run show loop-detect enhanced interface
Interface                :ge-0/0/1.0
Vlan-id                  :100
ESI                      :00:00:00:00:00:00:00:00:00:00
Current status           :Normal[Link Up]
Last loop-detect time    :-
Receive statistics       :0
Action configured        :Interface-down
Action count             :0
Transmit Interval        :1s
Revert Interval          :60s
Comando show com status de detecção de loop
user@leaf-device# run show loop-detect enhanced interface
Interface                  :ge-0/0/1.0
Vlan-id                    :100
ESI                        :00:00:00:00:00:00:00:00:00:00
Current status             :Loop-detected
               Remote Host         :leaf04
               Remote Chassis      :94:f7:ad:94:dd:40
               Remote Interface    :xe-0/0/2.0
               Remote ESI          :00:00:00:00:00:00:00:00:00:00
Last loop-detect time      :Tue May 26 04:36:37 2020
Receive statistics         :4
Action configured          :Interface-down
Action count               :1
Transmit Interval          :1s
Revert Interval            :60s
Tabela de histórico de alterações
A compatibilidade com recursos é determinada pela plataforma e versão utilizada. Use o Explorador de recursos para determinar se um recurso é compatível com sua plataforma.