Agente de transmissão DHCPv6
O agente de transmissão DHCPv6 aprimora o agente de transmissão DHCP fornecendo suporte em uma rede IPv6. O agente de retransmissão DHCPv6 passa mensagens entre o cliente DHCPv6 e o servidor DHCPv6, semelhante à maneira como o agente de transmissão DHCP oferece suporte a uma rede IPv4. Os agentes de transmissão DHCPv6 eliminam a necessidade de ter um servidor DHCPv6 em cada rede física. Para obter mais informações sobre como inserir o ID da interface DHCPv6 (opção 18), o ID remoto (opção 37) ou o endereço MAC do cliente (opção 79) em pacotes DHCPv6 e verificar a configuração do DHCPv6, leia este tópico.
Visão geral do agente de transmissão DHCPv6
Quando um cliente DHCPv6 faz login, o agente de retransmissão DHCPv6 usa a estrutura de serviço AAA para interagir com o servidor RADIUS para fornecer autenticação e contabilidade. O servidor RADIUS, que é configurado independentemente do DHCP, autentica o cliente e fornece o prefixo IPv6 e os parâmetros de configuração do cliente, como o tempo limite da sessão e o número máximo de clientes permitidos por interface.
Os Roteadores de transporte de pacotes da Série PTX não oferecem suporte à autenticação para agentes de transmissão DHCPv6.
As seguintes funcionalidades do DHCPv6 não são suportadas nos roteadores da Série ACX:
Autenticação de assinantes para agentes de retransmissão DHCPv6
DHCP snooping
Cliente DHCPv6
Detecção de vivacidade
Perfis dinâmicos
Suporte da Opção 37 para inserção remota de ID
Detecção de encaminhamento bidirecional (BFD) para transmissão DHCPv6
O agente de retransmissão DHCPv6 é compatível com o servidor local DHCP e o agente de transmissão DHCP e pode ser habilitado na mesma interface que o servidor local DHCP ou o agente de transmissão DHCP.
Para configurar o agente de transmissão DHCPv6 no roteador (ou switch), inclua a dhcpv6 declaração no nível da [edit forwarding-options dhcp-relay] hierarquia.
Você também pode incluir a dhcpv6 instrução nos seguintes níveis de hierarquia:
[edit logical-systems logical-system-name forwarding-options dhcp-relay][edit logical-systems logical-system-name routing-instances routing-instance-name forwarding-options dhcp-relay][edit routing-instances routing-instance-name forwarding-options dhcp-relay]
Consulte Monitoramento e gerenciamento de DHCPv6 para obter comandos específicos para visualizar e limpar associações e estatísticas de DHCPv6.
Configurando o agente de transmissão DHCPv6
O agente de retransmissão DHCPv6 opera como a interface para retransmitir mensagens entre clientes DHCPv6 e o servidor DHCPv6 em diferentes redes IP.
O exemplo descreve como configurar o agente de retransmissão DHCPv6 no firewall da Série SRX. O firewall da Série SRX, atuando como agente de transmissão DHCPv6, é responsável por encaminhar as solicitações e respostas entre os clientes DHCPv6 e o servidor, que fazem parte de diferentes instâncias de roteamento.
Requerimentos
O exemplo de configuração do agente de retransmissão DHCPv6 foi testado nos seguintes componentes de hardware e software:
-
Firewalls da Série SRX com Junos OS 22.3R1 ou posterior.
Visão geral
Você pode configurar o agente de retransmissão DHCPv6 para fornecer segurança adicional ao trocar mensagens DHCPv6 entre um servidor DHCPv6 e clientes DHCPv6 que residem em diferentes instâncias de roteamento virtual. Esse tipo de configuração é para conexão de retransmissão DHCPv6 entre um servidor DHCPv6 e um cliente DHCPv6, quando o servidor DHCPv6 reside em uma rede isolada da rede cliente.
Topologia
Para trocar mensagens DHCPv6 entre diferentes instâncias de roteamento, você deve habilitar a interface voltada para o servidor e a interface voltada para o cliente do agente de retransmissão DHCPv6 para reconhecer e encaminhar pacotes DHCPv6.
A Figura 1 a seguir mostra o desempenho do DHCPv6 como servidor local DHCPv6, cliente DHCPv6 e agente de retransmissão DHCPv6
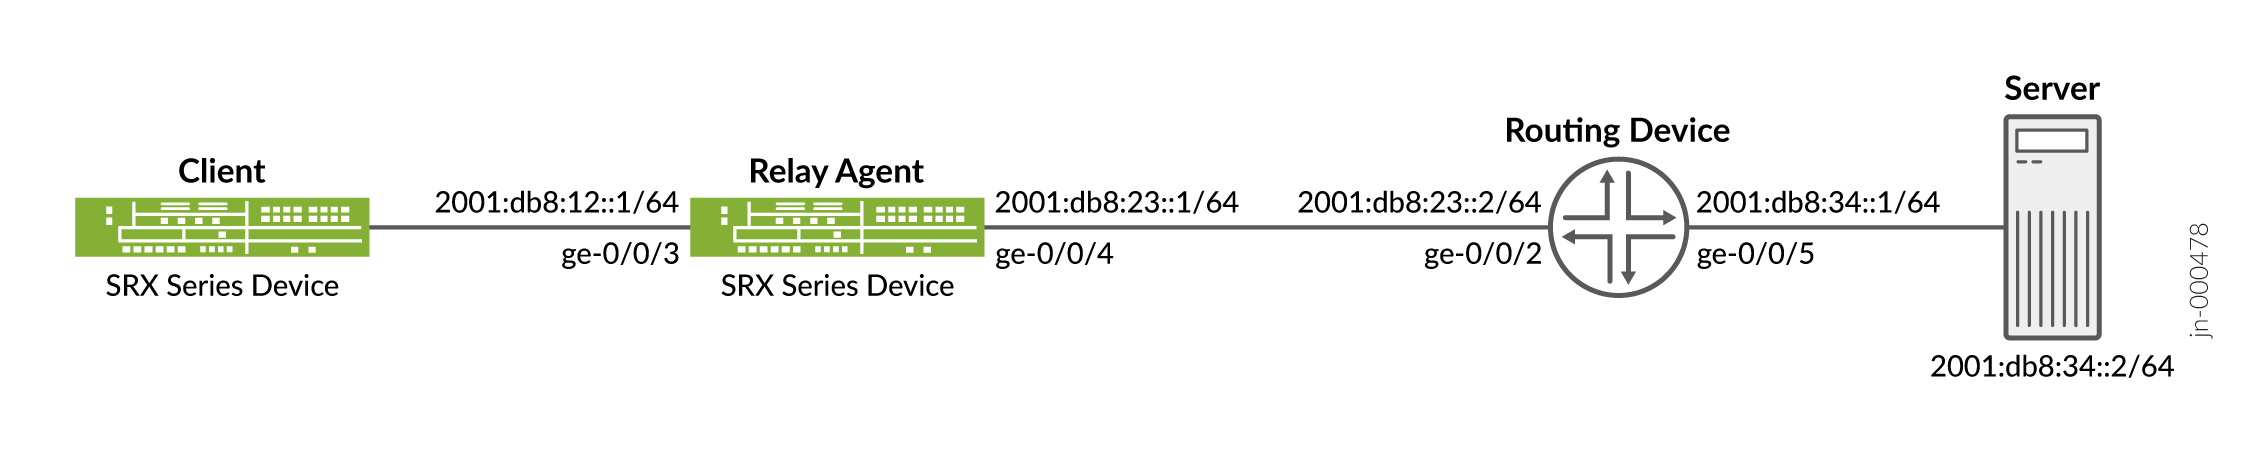 de roteamento
A lista a seguir fornece uma visão geral das tarefas necessárias para criar a troca de mensagens DHCPv6 entre as diferentes instâncias de roteamento:
-
Configure o lado voltado para o cliente do agente de retransmissão DHCPv6.
-
Configure o lado voltado para o servidor do agente de retransmissão DHCPv6.
-
Configure a zona de segurança para permitir o protocolo DHCPv6.
Tabela 1: Parâmetros do relé DHCPv6:
Parâmetros
Detalhes do lado do cliente
Detalhes do lado do servidor
Interface
GE-0/0/3.0
GE-0/0/4.0
interface de roteamento
confiança-vr
desconfiança-vr
Endereço IP
2001:DB8:12::1/64
2001:DB8:23::1/64
Observação:Para fazer essa configuração funcionar, a rota de conexão do servidor DHCPv6 e a rota da interface do agente de retransmissão devem estar em ambas as instâncias de roteamento. Por exemplo, na topologia acima, a rota do servidor 2001:db8:34::/64 precisa ser compartilhada com o dhcp-relay VR, e a rota da interface dhcp-relay 2001:db8:12::/64 exata precisa ser compartilhada com a instância de roteamento padrão.
Além disso, uma configuração dhcp-relay fictícia deve ser adicionada na instância de roteamento com o servidor DHCPv6. Se isso não estiver configurado, o dhcp-relay não poderá receber pacotes do servidor DHCPv6.
Configuração
- Configuração rápida da CLI
- Tramitação processual
- Tramitação processual
- Tramitação processual
- Tramitação processual
- Resultados
Configuração rápida da CLI
Os procedimentos a seguir descrevem as tarefas de configuração para criar a troca de mensagens DHCPv6 entre o servidor DHCPv6 e clientes em diferentes instâncias de roteamento. Para configurar rapidamente este exemplo, copie os comandos a seguir, cole-os em um arquivo de texto, remova quaisquer quebras de linha, altere todos os detalhes necessários para corresponder à sua configuração de rede, copie e cole os comandos na CLI no nível de [edit] hierarquia e, em seguida, entre commit no modo de configuração.
Configuração rápida para suporte voltado para o cliente:
set routing-instances trust-vr instance-type virtual-router
set routing-instances trust-vr interface ge-0/0/3.0
set interfaces ge-0/0/3 unit 0 family inet6 address 2001:db8:12::1/64
Configuração rápida para suporte voltado para o servidor:
set routing-instances untrust-vr instance-type virtual-router
set routing-instances untrust-vr interface ge-0/0/4.0
set routing-instances untrust-vr forwarding-options dhcp-relay dhcpv6 forward-only-replies
set interfaces ge-0/0/4 unit 0 family inet6 address 2001:db8:23::1/64
Configuração rápida para suporte a relé DHCPv6:
set routing-instances untrust-vr forwarding-options dhcp-relay dhcpv6 server-group dummy-config
set routing-instances untrust-vr routing-options instance-import import_relay_route_to_server_vr
set routing-instances untrust-vr routing-options static route 2001:db8:34::/64 next-hop 2001:db8:23::2
set routing-instances trust-vr forwarding-options dhcp-relay dhcpv6 server-group server-1 2001:db8:34::2
set routing-instances trust-vr forwarding-options dhcp-relay dhcpv6 active-server-group server-1
set routing-instances trust-vr forwarding-options dhcp-relay dhcpv6 group relay-in-vr interface ge-0/0/3.0
set routing-instances trust-vr routing-options instance-import export_dhcp_server_route
set policy-options policy-statement export_dhcp_server_route term 1 from instance untrust-vr
set policy-options policy-statement export_dhcp_server_route term 1 from route-filter 2001:db8:34::/64 exact
set policy-options policy-statement export_dhcp_server_route term 1 then accept
set policy-options policy-statement export_dhcp_server_route term 2 then reject
set policy-options policy-statement import_relay_route_to_server_vr term 1 from instance trust-vr
set policy-options policy-statement import_relay_route_to_server_vr term 1 from route-filter 2001:db8:12::/64 exact
set policy-options policy-statement import_relay_route_to_server_vr term 1 then accept
set policy-options policy-statement import_relay_route_to_server_vr term 2 then reject
set routing-options static route 2001:db8:34::2/64 next-table untrust-vr.inet.0
Configuração rápida da zona de segurança para permitir o protocolo DHCPv6:
set security policies default-policy permit-all
set security zones security-zone untrust interfaces ge-0/0/4.0 host-inbound-traffic system-services all
set security zones security-zone untrust interfaces ge-0/0/4.0 host-inbound-traffic protocols all
set security zones security-zone trust interfaces ge-0/0/3.0 host-inbound-traffic system-services all
set security zones security-zone trust interfaces ge-0/0/3.0 host-inbound-traffic protocols all
Tramitação processual
Procedimento passo a passo
O exemplo a seguir requer que você navegue por vários níveis na hierarquia de configuração. Para obter instruções sobre como fazer isso, consulte Uso do Editor de CLI no Modo de Configuração no Guia do Usuário da CLI.
Para configurar o suporte no lado voltado para o cliente do agente de retransmissão DHCPv6:
-
Defina um tipo de instância de roteamento como roteador virtual.
[edit]
user@host# set routing-instances trust-vr instance-type virtual-router
-
Definir uma interface para o roteador virtual
[edit]
user@host# set routing-instances trust-vr interface ge-0/0/3.0
-
Defina o endereço IP para a interface.
[edit]
user@host# set interfaces ge-0/0/3 unit 0 family inet6 address 2001:db8:12::1/64
Tramitação processual
Procedimento passo a passo
Para configurar o suporte no lado voltado para o servidor do agente de retransmissão DHCPv6:
-
Defina um roteador virtual.
[edit]
user@host# set routing-instances untrust-vr instance-type virtual-router
-
Defina uma interface para o roteador virtual.
[edit]
user@host# set routing-instances untrust-vr interface ge-0/0/4.0
-
Defina a opção de encaminhamento de apenas respostas.
[edit]
user@host# set routing-instances untrust-vr forwarding-options dhcp-relay dhcpv6 forward-only-replies
-
Defina o endereço IP para a interface.
[edit]
user@host# set interfaces ge-0/0/4 unit 0 family inet6 address 2001:db8:23::1/64
Tramitação processual
Procedimento passo a passo
Para configurar o servidor local DHCPv6 para suportar:
-
Defina a configuração no dhcp-relay para a instância de roteamento untrust-vr
[edit ]
user@host# set routing-instances untrust-vr forwarding-options dhcp-relay dhcpv6 server-group dummy-config
user@host# set routing-instances untrust-vr routing-options instance-import import_relay_route_to_server_vr
user@host# set routing-instances untrust-vr routing-options static route 2001:db8:34::/64 next-hop 2001:db8:23::2
-
Defina a configuração em dhcp-relay para a instância de roteamento trust-vr
[edit ]
user@host# set routing-instances trust-vr forwarding-options dhcp-relay dhcpv6 server-group server-1 2001:db8:34::2
user@host# set routing-instances trust-vr forwarding-options dhcp-relay dhcpv6 active-server-group server-1
user@host# set routing-instances trust-vr forwarding-options dhcp-relay dhcpv6 group relay-in-vr interface ge-0/0/3.0
user@host# set routing-instances trust-vr routing-options instance-import export_dhcp_server_route
-
Defina a configuração para compartilhar rotas entre instâncias de roteamento.
[edit ]
user@host# set policy-options policy-statement export_dhcp_server_route term 1 from instance untrust-vr
user@host# set policy-options policy-statement export_dhcp_server_route term 1 from route-filter 2001:db8:34::/64 exact
user@host# set policy-options policy-statement export_dhcp_server_route term 1 then accept
user@host# set policy-options policy-statement export_dhcp_server_route term 2 then reject
user@host# set policy-options policy-statement import_relay_route_to_server_vr term 1 from instance trust-vr
user@host# set policy-options policy-statement import_relay_route_to_server_vr term 1 from route-filter 2001:db8:12::/64 exact
user@host# set policy-options policy-statement import_relay_route_to_server_vr term 1 then accept
user@host# set policy-options policy-statement import_relay_route_to_server_vr term 2 then reject
user@host# set routing-options static route 2001:db8:34::2/64 next-table untrust-vr.inet.0
Observação:Você pode habilitar um firewall da Série SRX para funcionar como um servidor local DHCPv6. O servidor local DHCPv6 fornece um endereço IP e outras informações de configuração em resposta a uma solicitação do cliente.
Tramitação processual
Procedimento passo a passo
Para configurar a zona de segurança para permitir o protocolo DHCPv6:
-
Defina a política de segurança padrão para permitir todo o tráfego.
[edit ]
user@host# set security policies default-policy permit-all
-
Defina todos os serviços e protocolos do sistema na interface ge-0/0/4.0.
[edit ]
user@host# set security zones security-zone untrust interfaces ge-0/0/4.0 host-inbound-traffic system-services all
user@host# set security zones security-zone untrust interfaces ge-0/0/4.0 host-inbound-traffic protocols all
-
Defina todos os serviços e protocolos do sistema na interface ge-0/0/3.0.
[edit ]
user@host# set security zones security-zone trust interfaces ge-0/0/3.0 host-inbound-traffic system-services all
user@host# set security zones security-zone trust interfaces ge-0/0/3.0 host-inbound-traffic protocols all
Resultados
-
Resultado para suporte voltado para o cliente:
No modo de configuração, confirme sua configuração digitando o show routing-instances comando. Se a saída não exibir a configuração pretendida, repita as instruções de configuração neste exemplo para corrigi-la.
[edit]
user@host# show routing-instances
trust-vr {
    instance-type virtual-router;
    interface ge-0/0/3.0;
}
-
Resultado para suporte voltado para o servidor:
No modo de configuração, confirme sua configuração digitando o
show routing-instancescomando. Se a saída não exibir a configuração pretendida, repita as instruções de configuração neste exemplo para corrigi-la.
[edit]
user@host# show routing-instances
untrust-vr {
    instance-type virtual-router;
    interface ge-0/0/4.0;
    forwarding-options {
        dhcp-relay {
            forward-only-replies;
        }
    }
}
-
Resultado para suporte a servidor local DHCPv6:
No modo de configuração, confirme sua configuração inserindo os
show routing-instancescomandos eshow policy-optionsshow routing-options. Se a saída não exibir a configuração pretendida, repita as instruções de configuração neste exemplo para corrigi-la.
[edit]
user@host# show routing-instances
trust-vr {
    routing-options {
        instance-import export_dhcp_server_route;
    }
    forwarding-options {
        dhcp-relay {
            server-group {
                server-1 {
                    2001:db8:34::2;
                }
            }
            active-server-group server-1;
            group relay-in-vr {
                interface ge-0/0/3.0;
            }
        }
    }
}
untrust-vr {
    routing-options {
        static {
            route 2001:db8:34::/64 next-hop 2001:db8:23::2;
        }
        instance-import import_relay_route_to_server_vr;
    }
    forwarding-options {
        dhcp-relay {
            server-group {
                dummy-config;
            }
        }
    }
}
[edit]
user@host# show policy-options
policy-statement export_dhcp_server_route {
    term 1 {
        from {
            instance untrust-vr;
            route-filter 2001:db8:34::/64 exact;
        }
        then accept;
    }
    term 2 {
        then reject;
    }
}
policy-statement import_relay_route_to_server_vr {
    term 1 {
        from {
            instance trust-vr;
            route-filter 2001:db8:12::/64 exact;
        }
        then accept;
    }
    term 2 {
        then reject;
    }
}
[edit]
user@host#  show routing-options
    static {
        route 2001:db8:34::2/64 next-table untrust-vr.inet.0;
    }
-
Resultado para a Zona de Segurança para permitir o protocolo DHCPv6:
No modo de configuração, confirme sua configuração digitando os
show security policiescomandos eshow security zones. Se a saída não exibir a configuração pretendida, repita as instruções de configuração neste exemplo para corrigi-la.
[edit]
user@host# show security policies
default-policy {
    permit-all;
}
[edit]
user@host# show security zones
    security-zone HOST {
        interfaces {
            all;
        }
    }
    security-zone untrust {
        interfaces {
            ge-0/0/4.0 {
                host-inbound-traffic {
                    system-services {
                        all;
                    }
                    protocols {
                        all;
                    }
                }
            }
        }
    }
    security-zone trust {
        interfaces {
            ge-0/0/3.0 {
                host-inbound-traffic {
                    system-services {
                        all;
                    }
                    protocols {
                        all;
                    }
                }
            }
        }
    }
Se você terminar de configurar o dispositivo, entre no commit modo de configuração.
Inserindo a opção de ID de interface DHCPv6 (opção 18) em pacotes DHCPv6
Você pode configurar o agente de retransmissão DHCPv6 para inserir o ID da interface DHCPv6 (opção 18) nos pacotes que a retransmissão envia para um servidor DHCPv6. Você pode configurar o suporte à opção 18 no nível global ou de grupo do DHCPv6.
Ao configurar o suporte à opção 18, você pode incluir opcionalmente as seguintes informações adicionais:
Prefixo — Especifique a
prefixopção para adicionar um prefixo ao identificador de interface. O prefixo pode ser qualquer combinação de nome de host, nome do sistema lógico e nome da instância de roteamento.Descrição da interface — Especifique a
use-interface-descriptionopção para incluir a descrição textual da interface em vez do identificador da interface. Você pode incluir a descrição da interface do dispositivo ou a descrição da interface lógica.Subopção Opção 82 ID do Circuito do Agente (subopção 1) — Especifique a
use-option-82opção para incluir a subopção ID do Circuito do Agente Opção 82 DHCPv4 (subopção 1). Essa configuração é útil em um ambiente de pilha dupla, que tem assinantes DHCPv4 e DHCPv6 que residem na mesma interface lógica subjacente. O roteador verifica o valor da opção 82 subopção 1 e o insere nos pacotes de saída. Se não existir nenhuma ligação DHCPv4 ou se a ligação não tiver um valor de opção 82 subopção 1, o roteador enviará os pacotes sem adicionar uma opção 18.
Se você especificar uma das configurações opcionais e as informações especificadas não existirem (por exemplo, não há descrição da interface), a transmissão DHCPv6 ignorará a configuração opcional e inserirá o identificador de interface padrão nos pacotes.
Para inserir a opção de ID de interface DHCPv6 (opção 18) em pacotes DHCPv6:
Veja também
Inserindo a opção de ID remoto DHCPv6 (opção 37) em pacotes DHCPv6
A partir do Junos OS Release 14.1, você pode configurar o agente de retransmissão DHCPv6 para inserir o ID remoto DHCPv6 (opção 37) nos pacotes que o relé envia a um servidor DHCPv6. Você pode configurar o suporte à opção 37 no nível global ou de grupo do DHCPv6.
Ao configurar o suporte à opção 37, você pode, opcionalmente, incluir as seguintes informações:
Prefixo — Especifique a
prefixopção para adicionar um prefixo ao identificador de interface. O prefixo pode ser qualquer combinação de nome de host, nome do sistema lógico e nome da instância de roteamento.Descrição da interface — Especifique a
use-interface-descriptionopção para incluir a descrição textual da interface em vez do identificador da interface. Você pode incluir a descrição da interface do dispositivo ou a descrição da interface lógica.Subopção Opção 82 Agent Remote-ID (subopção 2) — Especifique a
use-option-82opção para usar o valor da subopção DHCPv4 opção 82 Remote-ID (subopção 2). Essa configuração é útil em um ambiente de pilha dupla, que tem assinantes DHCPv4 e DHCPv6 que residem na mesma interface lógica subjacente. O roteador verifica o valor da opção 82 subopção 2 e o insere nos pacotes de saída.
Se você especificar uma das configurações opcionais e as informações especificadas não existirem (por exemplo, não há descrição da interface), a transmissão DHCPv6 ignorará a configuração opcional e inserirá o identificador de interface padrão nos pacotes.
Para inserir a opção DHCPv6 Remote-ID (opção 37) em pacotes DHCPv6:
Veja também
Inserindo a opção de endereço MAC do cliente DHCPv6 (opção 79) em pacotes DHCPv6
A implantação incremental do IPv6 em redes IPv4 existentes pode resultar em um ambiente de rede de pilha dupla no qual os dispositivos atuam como clientes DHCPv4 e DHCPv6. Em cenários de pilha dupla, os operadores precisam ser capazes de associar mensagens DHCPv4 e DHCPv6 à mesma interface de cliente, com base em um identificador comum à interface.
Você pode configurar um agente de retransmissão DHCPv6 para inserir o endereço MAC do cliente DHCPv6 nos pacotes que a retransmissão envia para um servidor DHCPv6. O endereço MAC do cliente é usado para associar mensagens DHCPv4 e DHCPv6 à mesma interface do cliente.
Além de associar mensagens DHCPv4 e DHCPv6 de um cliente de pilha dupla, ter o endereço MAC do cliente em pacotes DHCPv6 fornece informações adicionais para depuração de eventos e registro relacionados ao cliente no agente de retransmissão e no servidor.
Quando a opção 79 do DHCPv6 está habilitada, o agente de retransmissão DHCPv6 lê o endereço MAC de origem das mensagens DHCPv6 Solicit e DHCPv6 Request que recebe de um cliente. O agente de retransmissão encapsula as mensagens Solicit e Request em uma mensagem DHCPv6 Relay-Forward e insere o endereço MAC do cliente como opção 79 no cabeçalho Relay-Forward antes de retransmitir a mensagem para o servidor.
Se o pacote DHCPv6 já tiver um cabeçalho Relay-Forward, o agente de retransmissão DHCPv6 adicionará o endereço MAC do cliente se o pacote atender às seguintes condições: o pacote tem apenas um cabeçalho Relay-Forward, o cabeçalho Relay-Forward foi adicionado por um LDRA e o cabeçalho Relay-Forward ainda não inclui informações da opção 79.
Você também pode configurar a opção 79 do DHCPv6 para um agente de retransmissão DHCPv6 (LDRA) leve. Um LDRA reside no mesmo link IPv6 que o cliente DHCPv6 e o agente ou servidor de retransmissão e atua como um agente de retransmissão de camada 2, sem executar a função de roteamento necessária para encaminhar mensagens a um servidor ou agente de retransmissão que reside em um link IPv6 diferente.
[edit]
user@host# set forwarding-options dhcp-relay dhcpv6 relay-agent-option-79
Para configurar a opção 79 do DHCPv6 para um LDRA (camada 2):
[edit]
user@host# set vlans vlan-name forwarding-options dhcp-security dhcpv6-options option-79
Veja também
Verificando e gerenciando a configuração do relé DHCPv6
Finalidade
Visualize ou limpe as associações ou estatísticas de endereço para clientes de agente de retransmissão DHCPv6 estendido:
Ação
Para exibir as ligações de endereço para clientes de agente de retransmissão DHCPv6 estendido:
user@host> show dhcpv6 relay binding
Para exibir estatísticas estendidas do agente de retransmissão DHCPv6:
user@host> show dhcpv6 relay statistics
Para limpar o estado de ligação dos clientes do agente de retransmissão DHCPv6:
user@host> clear dhcpv6 relay binding
Para limpar todas as estatísticas estendidas do agente de retransmissão DHCPv6:
user@host> clear dhcpv6 relay statistics
Tabela de histórico de alterações
A compatibilidade com recursos é determinada pela plataforma e versão utilizada. Use o Explorador de recursos para determinar se um recurso é compatível com sua plataforma.