DHCP Snooping
A espionagem do protocolo de configuração dinâmica de host (DHCP) aumenta a segurança da rede verificando as mensagens DHCP de dispositivos não confiáveis conectados ao roteador, switch ou firewall e impede que servidores DHCP não autorizados enviem pacotes DHCPOFFER em portas não confiáveis.
Suporte para DHCP Snooping
O protocolo de configuração dinâmica de host (DHCP) é um protocolo de gerenciamento de rede usado em redes TCP/IP para atribuir dinamicamente endereços IP e outras informações de configuração relacionadas a dispositivos de rede.
Como funciona a espionagem de DHCP
O protocolo DHCP (Dynamic Host Configuration Protocol) aloca dinamicamente endereços IP para dispositivos, alugando endereços que podem ser reutilizados quando não forem mais necessários. Os hosts ou dispositivos finais que exigem endereços IP por meio do DHCP devem se comunicar com um servidor DHCP através da LAN.
A ilustração a seguir mostra o processo de rastreamento de DHCP.
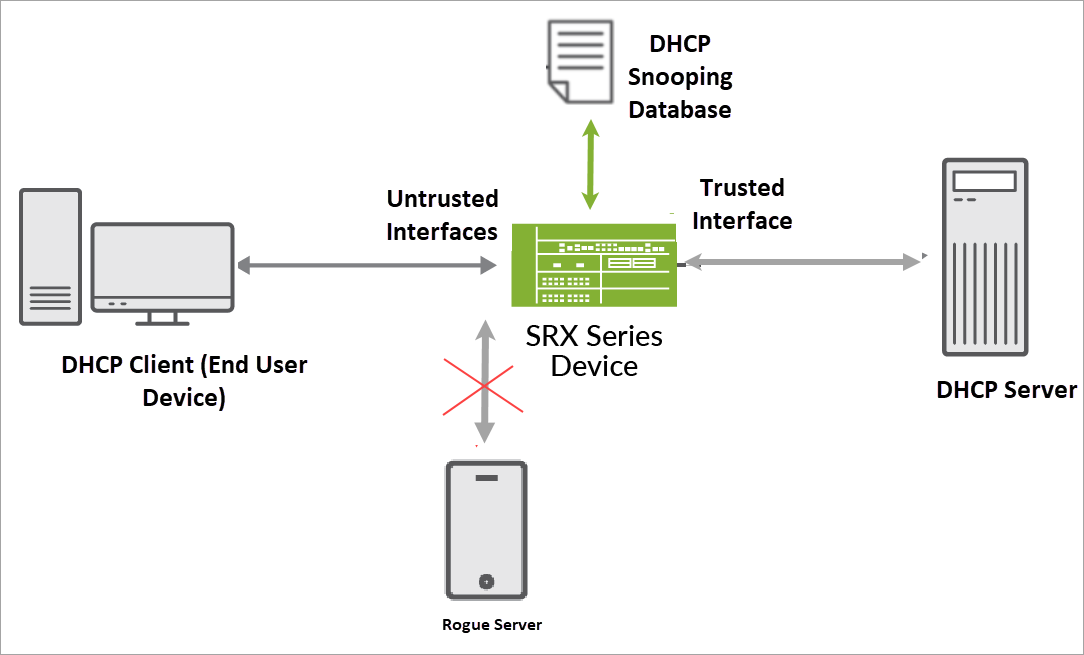 DHCP
Na topologia, um dispositivo de usuário final se conecta a um dispositivo Junos OS (roteador, switch ou firewall). O dispositivo Junos OS se conecta ao cliente DHCP e ao servidor DHCP. O dispositivo Junos OS configurado como agente de retransmissão DHCP opera como a interface entre os clientes DHCP e o servidor DHCP. Este dispositivo Junos OS inspeciona pacotes DHCP. O servidor DHCP atribui endereços IP aos clientes.
O recurso de rastreamento de DHCP em um dispositivo Junos OS executa as seguintes ações:
- Valida as mensagens DHCP recebidas de fontes não confiáveis e filtra as mensagens inválidas.
- Extrai o endereço IP alugado para cada cliente e cria um banco de dados. O banco de dados de rastreamento DHCP (ou tabela de associação) inclui informações sobre o endereço IP, o endereço MAC e a VLAN de cada cliente DHCP.
- Usa a tabela de associação de rastreamento de DHCP para validar solicitações subsequentes de hosts não confiáveis. Ao verificar se as solicitações DHCP são provenientes de fontes confiáveis, o dispositivo da Juniper pode garantir que apenas solicitações DHCP válidas sejam processadas.
Dessa forma, o rastreamento de DHCP atua como um guardião da segurança da rede, mantendo o controle dos endereços IP válidos que um servidor DHCP confiável (um servidor conectado a uma porta de rede confiável) atribui aos dispositivos de rede downstream.
Agente de retransmissão DHCPv6 bisbilhotando
O agente de transmissão DHCPv6 aprimora o agente de transmissão DHCP fornecendo suporte em uma rede IPv6. O agente de retransmissão DHCPv6 passa mensagens entre o cliente DHCPv6 e o servidor DHCPv6, semelhante à maneira como o agente de transmissão DHCP oferece suporte a uma rede IPv4. Em uma topologia multirretransmissão que tem vários agentes de retransmissão DHCPv6 entre o cliente e o servidor, o rastreamento permite que os agentes de retransmissão intervenientes processem corretamente o tráfego unicast do cliente e o encaminhem para o servidor. A bisbilhotagem nessa topologia envolve estas ações:
- O agente de retransmissão DHCPv6 bisbilhota os pacotes DHCPv6 unicast de entrada usando um filtro com a porta UDP 547, que é a porta do servidor UDP DHCPv6, por tabela de encaminhamento.
- O agente de transmissão DHCPv6 processa os pacotes interceptados pelo filtro e encaminha os pacotes para o servidor DHCPv6.
Benefícios do DHCP Snooping
- O rastreamento de DHCP pode fornecer uma camada de segurança adicional filtrando endereços IP. O processo de filtragem avalia o tráfego de rede para permitir a comunicação de endereços IP verificados e válidos.
- A espionagem de DHCP pode impedir atividades DHCP não autorizadas na rede, filtrando pacotes DHCP que estão chegando nas portas erradas ou com conteúdo incorreto.
Exemplo: configurar o suporte de rastreamento de DHCP para o agente de retransmissão DHCP
Este exemplo mostra como configurar o suporte de rastreamento de DHCP para o agente de retransmissão DHCP.
Requerimentos
Configure o agente de transmissão DHCP. Consulte Visão geral estendida do agente de transmissão DHCP.
Visão geral
Neste exemplo, você configura o suporte de rastreamento de DHCP para o agente de retransmissão DHCP concluindo as seguintes operações:
Substitua a configuração padrão de rastreamento de DHCP e ative o suporte de rastreamento de DHCP para as interfaces no grupo frankfurt.
Configure o agente de transmissão DHCP para encaminhar pacotes bisbilhotados apenas para interfaces configuradas.
Configuração
Tramitação processual
Procedimento passo a passo
Para configurar o suporte de retransmissão DHCP para rastreamento de DHCP:
Especifique que você deseja configurar o agente de retransmissão DHCP.
[edit]
user@host# edit forwarding-options dhcp-relay
Especifique o grupo nomeado de interfaces nas quais o rastreamento de DHCP é suportado.
[edit forwarding-options dhcp-relay]
user@host# edit group frankfurt
Especifique as interfaces que você deseja incluir no grupo. O agente de retransmissão DHCP considera essas como as interfaces configuradas ao determinar se o tráfego deve ser encaminhado ou descartado.
[edit forwarding-options dhcp-relay group frankfurt]
user@host# set interface fe-1/0/1.3 upto fe-1/0/1.9
Especifique que você deseja substituir a configuração padrão do grupo.
[edit forwarding-options dhcp-relay group frankfurt]
user@host# edit overrides
Habilite o suporte a rastreamento de DHCP para o grupo.
[edit forwarding-options dhcp-relay group frankfurt overrides]
user@host# set allow-snooped-clients
Retorne ao nível de hierarquia para configurar a ação de encaminhamento e especifique que o
[edit forwarding-options dhcp-relay]agente de retransmissão DHCP encaminhe pacotes bisbilhotados apenas em interfaces configuradas:[edit forwarding-options dhcp-relay group frankfurt overrides] user@host# up 2
Habilite o encaminhamento de pacotes DHCP bisbilhotados para o agente de transmissão DHCP.
[edit forwarding-options dhcp-relay]
user@host# edit forward-snooped-clients
Especifique que os pacotes bisbilhotados são encaminhados apenas em interfaces configuradas (as interfaces no grupo
frankfurt).[edit forwarding-options dhcp-relay forward-snooped-clients] user@host# set configured-interfaces
Resultados
No modo de configuração, confirme sua configuração digitando o show forwarding-options comando. Se a saída não exibir a configuração pretendida, repita as instruções neste exemplo para corrigi-la. A saída a seguir também mostra uma variedade de interfaces configuradas no grupo frankfurt.
[edit]
user@host# show forwarding-options
dhcp-relay {
    forward-snooped-clients configured-interfaces;
    group frankfurt {
        overrides {
            allow-snooped-clients;
        }
        interface fe-1/0/1.3 {
            upto fe-1/0/1.9;
        }
    }
}
Se você terminar de configurar o dispositivo, entre no commit modo de configuração.
Ativar DHCP Snooping
Em um dispositivo Junos OS, o recurso de rastreamento de DHCP é ativado automaticamente quando você configura a segurança DHCP, a transmissão DHCP, as configurações do servidor DHCP para uma VLAN específica ou instância de roteamento.
Observe que, em um dispositivo Junos OS, você não pode configurar a bisbilhotagem de DHCP como um recurso independente.
O Junos OS permite a espionagem de DHCP em um switch, roteador ou firewall quando você configura qualquer um ou todos os seguintes recursos:
- Opções de transmissão DHCP ou servidor local DHCP nos seguintes níveis de hierarquia:
- A
dhcp-relayinstrução no nível da[edit forwarding-options]hierarquia or[edit routing-instances routing-instance-name forwarding-options]. - A
dhcp-local-serverinstrução no nível da[edit system services]hierarquia or[edit routing-instances routing-instance-name system services].Observação:Ao configurar a transmissão DHCP, use a
forward-onlydeclaração, a menos que você precise de gerenciamento de assinantes ou classe de serviço (CoS). Aforward-onlyconfiguração encaminha pacotes de cliente DHCP especificados, sem criar uma sessão de assinante.
- A
-
A segurança DHCP em uma VLAN específica ativa a espionagem de DHCP para essa VLAN:
A dhcp-security declaração no
[edit vlans vlan-name forwarding-options]nível de hierarquia para switches. - A
dhcp-securitydeclaração no[edit bridge-domains bridge-domain-name forwarding-options dhcp-security]nível de hierarquia para roteadores. -
Você pode configurar o servidor local DHCP para encaminhar ou descartar pacotes bisbilhotados para todas as interfaces, apenas interfaces configuradas ou apenas interfaces não configuradas. Consulte Configurando o suporte de encaminhamento de pacotes DHCP bisbilhotados para o servidor local DHCP para obter mais detalhes.
Encaminhar pacotes DHCP bisbilhotados para o Agente de Transmissão DHCP
Você pode refinar ainda mais o controle sobre o comportamento de rastreamento de DHCP usando a forward-snooped-clients instrução.
Você pode usar a forward-snooped-clients instrução para decidir se o tráfego monitorado deve ser encaminhado ou descartado com base na configuração da interface.
- Para avaliar o tráfego bisbilhotado e depois decidir se deve encaminhar ou descartar o tráfego, configure a
forward-snooped-clients[edit forwarding-options dhcp-relaydeclaração no nível de hierarquia ].Você pode definir a
forward-snooped-clientsopção para os seguintes cenários:- Todas as interfaces: aplica a ação a todas as interfaces.
- Interfaces configuradas: aplica a ação somente às interfaces configuradas como parte de um grupo de interfaces.
- Interfaces não configuradas: aplica a ação somente às interfaces que não fazem parte de um grupo de interfaces.
- Para encaminhar ou descartar os pacotes bisbilhotados, configure
allow-snooped-clientsouno-allow-snooped-clients, respectivamente, com aforward-snooped-clientsopção.- Quando você configura
allow-snooped-clients, os pacotes bisbilhotados são encaminhados se um assinante válido estiver associado a eles. - Quando você configura
no-allow-snooped-clients, os pacotes bisbilhotados são descartados mesmo que um assinante válido esteja associado a eles.
- Quando você configura
Para saber mais sobre a ação que o dispositivo executa em pacotes DHCP bisbilhotados com base na combinação de allow-snooped-clients ou no-allow-snooped-clients com forward-snooped-clients, consulte a Tabela 1 e a Tabela 2.
A Tabela 1 mostra a ação que o dispositivo executa nos pacotes bisbilhotados pelo agente de retransmissão DHCP quando você configura allow-snooped-clients com forward-snooped-clients a opção.
| A configuração se aplica a |
Ação em interfaces configuradas |
Ação em interfaces não configuradas |
|---|---|---|
| Todas as interfaces |
Encaminhado |
Encaminhado |
| Interfaces configuradas |
Encaminhado |
Descartado |
| Interfaces não configuradas |
Os pacotes DHCP bisbilhotados criam entradas de assinantes no banco de dados de espionagem DHCP. |
Encaminhado |
| Sem configuração |
Os pacotes DHCP bisbilhotados criam entradas de assinantes no banco de dados de espionagem DHCP. |
Descartado |
A Tabela 2 mostra a ação que o dispositivo executa nos pacotes bisbilhotados pelo agente de retransmissão DHCP quando você configura no-allow-snooped-clients com forward-snooped-clientso .
| A configuração se aplica a |
Ação em interfaces configuradas |
Ação em interfaces não configuradas |
|---|---|---|
| Todas as interfaces |
Descartado | Encaminhado |
| Interfaces configuradas |
Descartado | Descartado |
| Interfaces não configuradas |
Descartado | Encaminhado |
| Sem configuração |
Descartado | Descartado |
Durante a bisbilhotagem do agente de retransmissão DHCP, o dispositivo depende de sua configuração global para decidir se deve encaminhar ou descartar pacotes BOOTREPLY. Além disso, durante uma renovação de concessão, um pacote BOOTPREQUEST pode ser unicast diretamente no servidor DHCP e esse pacote também está sujeito a bisbilhotamento.
A Tabela 3 mostra a ação que o dispositivo executa nos pacotes bisbilhotados BOOTREPLY .
| Estado de configuração | Ação |
|---|---|
forward-snooped-clients Não configurado |
Pacotes bisbilhotados BOOTREPLY descartados se o cliente não for encontrado |
forward-snooped-clients configurado |
Pacotes bisbilhotados encaminhados BOOTREPLY se o cliente não for encontrado |
Tanto na configuração padrão quanto nas configurações que usam a forward-snooped-clients declaração, o dispositivo encaminha todo o tráfego DHCP no plano de controle de hardware para o plano de roteamento da instância de roteamento para interceptação de pacotes DHCP.
Você pode usar a opção no-snoop para desabilitar o filtro de snooping para tráfego DHCP.
Quando você configura a opção, o no-snoop tráfego DHCP vai para o plano de controle de hardware, mas ignora o plano de roteamento, evitando a interceptação lá.
Configuração de rastreamento de DHCP
Exemplo de configuração de encaminhamento de pacotes DHCP bisbilhotados
Recomendamos que você leia o Guia do usuário do DHCP e use um laboratório com traceoptions de DHCP habilitados para verificar e entender a configuração.