Sistemas autônomos para sessões BGP
Entender o atributo AS local do BGP
Quando um provedor de serviços de Internet (ISP) adquire uma rede que pertence a um sistema autônomo (AS) diferente, não há um método perfeito para mover os pares BGP da rede adquirida para o AS do ISP adquirente. O processo de configuração dos pares BGP com o novo número AS pode ser demorado e complicado. Às vezes, os clientes não querem ou não podem modificar imediatamente seus arranjos ou configurações de pares. Durante esse tipo de período de transição, pode ser útil configurar dispositivos habilitados para BGP no novo AS para usar o número de AS antigo em atualizações de BGP. Esse antigo número de AS é chamado de AS local.
O uso de um número de AS local permite que os dispositivos de roteamento em uma rede adquirida pareçam pertencer ao antigo AS.
Por exemplo, o ISP A, com um AS de 65200, adquire o ISP B, com um AS de 65250. O ISP B tem um cliente, o ISP C, que não deseja alterar sua configuração. Depois que o ISP B se torna parte do ISP A, um número AS local de 65250 é configurado para uso em sessões de peer EBGP com o ISP C. Consequentemente, o número de AS local de 65250 é anexado antes ou usado em vez do número de AS global de 65200 no caminho de AS usado para exportar rotas para pares externos diretos no ISP C.
Se a rota for recebida de um peer BGP (IBGP) interno, o caminho AS incluirá o número AS local anexado antes do número AS global.
O número AS local será usado em vez do número AS global se a rota for externa, como uma rota estática ou uma rota IGP (Interior Gateway Protocol) importada para o BGP. Se a rota for externa e você quiser que o número de AS global seja incluído no caminho de AS, poderá aplicar uma política de roteamento que use as-path-expand ou as-path-prepend. Use a ação de as-path-expand política para colocar o número de AS global atrás do número de AS local. Use a as-path-prepend ação de política para colocar o número de AS global na frente do número de AS local.
Por exemplo:
user@R2# show policy-options
policy-statement prepend-global {
    term 1 {
        from protocol static;
        then {
            as-path-prepend 65200; # or use as-path-expand
            accept;
        }
    }
}
user@R2# show protocols bgp
group ext {
    export prepend-global;
    type external;
    local-as 65250;
    neighbor 10.0.0.1 {
        peer-as 65100;
    }
    neighbor 10.1.0.2 {
        peer-as 65300;
    }
}
user@R2# show routing-options
static {
    route 10.1.1.1/32 next-hop 10.0.0.1;
}
autonomous-system 65200;
user@R3# run show route 10.1.1.1 protocol bgp
inet.0: 6 destinations, 6 routes (6 active, 0 holddown, 0 hidden)
+ = Active Route, - = Last Active, * = Both

10.1.1.1/32         *[BGP/170] 00:05:11, localpref 100
                      AS path: 65200 65250 I, validation-state: unverified
                    > to 10.1.0.1 via lt-1/2/0.4
Em um cenário de VPN de Camada 3, no qual um dispositivo de borda de provedor (PE) usa BGP externo (EBGP) para emparelhar com um dispositivo de borda do cliente (CE), a local-as instrução se comporta de maneira diferente do que no cenário não VPN. No cenário VPN, o número AS global definido na instância mestre é anexado ao caminho AS por padrão. Para substituir esse comportamento, você pode configurar a no-prepend-global-as configuração do BGP na instância de roteamento no dispositivo PE, conforme mostrado aqui:
user@R2# show routing-instances
red {
    instance-type vrf;
    interface fe-1/2/0.2;
    route-distinguisher 10:1;
    vrf-target target:10:1;
    protocols {
        bgp {
            group toR1 {
                type external;
                peer-as 65001;
                local-as 65200 no-prepend-global-as;
                neighbor 10.1.1.1;
            }
        }
    }
}
A implementação do atributo AS local do Sistema operacional Junos (Junos OS) suporta as seguintes opções:
-
Local AS with private option— Quando você usa a
privateopção, o AS local é usado durante o estabelecimento da sessão BGP com um vizinho EBGP, mas fica oculto no caminho AS enviado a outros pares IBGP e EBGP. Somente o AS global é incluído no caminho do AS enviado aos pares externos.A
privateopção é útil para estabelecer peering local com dispositivos de roteamento que permanecem configurados com seu AS anterior ou com um cliente específico que ainda não modificou seus arranjos de pares. O AS local é usado para estabelecer a sessão BGP com o vizinho EBGP, mas fica oculto no caminho AS enviado a pares externos em outro AS.Inclua a
privateopção para que o AS local não seja anexado antes do AS global no caminho do AS enviado aos pares externos. Quando você especifica aprivateopção, o AS local é anexado apenas no caminho AS enviado ao vizinho EBGP.Por exemplo, na Figura 1, o Roteador 1 e o Roteador 2 estão no AS 64496, o Roteador 4 está no AS 64511 e o Roteador 3 está no AS 64510. O Roteador 2 pertencia anteriormente ao AS 64497, que se fundiu com outra rede e agora pertence ao AS 64496. Como o Roteador 3 ainda emparelha com o Roteador 2 usando seu AS anterior (64497), o Roteador 2 precisa ser configurado com um AS local de 64497 para manter o emparelhamento com o Roteador 3. A configuração de um AS local de 64497 permite que o Roteador 2 adicione o AS 64497 ao anunciar rotas para o Roteador 3. O Roteador 3 vê um caminho AS de 64497 64496 para o prefixo 10/8.
Figura 1: Configuração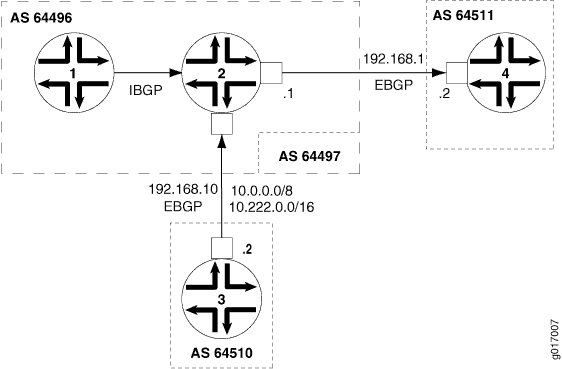 do AS local
Para evitar que o Roteador 2 adicione o número AS local em seus anúncios para outros pares, use a
local-as 64497 privatedeclaração. Essa declaração configura o Roteador 2 para não incluir o AS 64497 local ao anunciar rotas para o Roteador 1 e para o Roteador 4. Nesse caso, o Roteador 4 vê um caminho AS de 64496 64510 para o prefixo 10.222/16. -
Local AS with alias option— No Junos OS versão 9.5 e posterior, você pode configurar um AS local como um alias. Durante o estabelecimento da sessão aberta do BGP, o AS usado na mensagem aberta alterna entre o AS local e o AS global. Se o AS local for usado para se conectar com o vizinho EBGP, somente o AS local será anexado ao caminho AS quando a sessão de peer BGP for estabelecida. Se o AS global for usado para se conectar com o vizinho EBGP, somente o AS global será anexado ao caminho AS quando a sessão de peer BGP for estabelecida. O uso da
aliasopção também significa que o AS local não é anexado ao caminho AS para nenhuma rota aprendida com esse vizinho EBGP. Portanto, o AS local permanece oculto de outros pares externos.A configuração de um AS local com a
aliasopção é especialmente útil quando você está migrando os dispositivos de roteamento em uma rede adquirida para o novo AS. Durante o processo de migração, alguns dispositivos de roteamento podem ser configurados com o novo AS, enquanto outros permanecem configurados com o AS anterior. Por exemplo, é uma boa prática começar migrando primeiro para o novo AS quaisquer dispositivos de roteamento que funcionem como refletores de rota. No entanto, à medida que você migra os clientes do refletor de rota de forma incremental, cada refletor de rota tem que emparelhar com dispositivos de roteamento configurados com o AS anterior, bem como emparelhar com dispositivos de roteamento configurados com o novo AS. Para estabelecer sessões de peer locais, pode ser útil que os peers BGP na rede usem o AS local e o AS global. Ao mesmo tempo, você deseja ocultar esse AS local de pares externos e usar apenas o AS global no caminho AS ao exportar rotas para outro AS. Nesse tipo de situação, configure aaliasopção.Inclua a
aliasopção de configurar o AS local como um alias para o AS global configurado no nível da[edit routing-options]hierarquia. Quando você configura um AS local como um alias, durante o estabelecimento da sessão aberta do BGP, o AS usado na mensagem aberta alterna entre o AS local e o AS global. O AS local é anexado ao caminho AS somente quando a sessão peer com um vizinho EBGP é estabelecida usando esse AS local. O AS local está oculto no caminho do AS enviado a qualquer outro peer externo. Somente o AS global é anexado ao caminho AS quando a sessão BGP é estabelecida usando o AS global.Observação:As
privateopções ealiassão mutuamente exclusivas. Você não pode configurar ambas as opções com a mesmalocal-asdeclaração. -
Local AS with option not to prepend the global AS— No Junos OS versão 9.6 e posterior, você pode configurar um AS local com a opção de não preceder o AS global. Somente o AS local é incluído no caminho AS enviado aos pares externos.
Use a
no-prepend-global-asopção quando quiser remover o número de AS global das atualizações de BGP de saída em um cenário de rede virtual privada (VPN). Essa opção é útil em um cenário de VPN no qual você deseja ocultar o AS global da VPN.Inclua a
no-prepend-global-asopção de remover o AS global configurado no[edit routing-options]nível de hierarquia do caminho do AS enviado aos pares externos. Quando você usa essa opção, somente o AS local é incluído no caminho do AS para as rotas enviadas para um dispositivo de borda do cliente (CE). -
Number of loops option— O recurso de AS local também suporta a especificação do número de vezes que a detecção do número de AS no atributo AS_PATH faz com que a rota seja descartada ou ocultada. Por exemplo, se você configurar
loops 1o , a rota ficará oculta se o número AS for detectado no caminho uma ou mais vezes. Esse é o comportamento padrão. Se você configurarloops 2o , a rota ficará oculta se o número AS for detectado no caminho duas ou mais vezes.Para a
loops numberdeclaração, você pode configurar de 1 a 10.Observação:Se você configurar os valores de AS locais para qualquer grupo BGP, a detecção de loops de roteamento será realizada usando os valores de AS e locais para todos os grupos de BGP.
Se o AS local para o peer EBGP ou IBGP for o mesmo que o AS atual, não use a
local-asinstrução para especificar o número do AS local.Quando você configura o AS local em um VRF, isso afeta o mecanismo de detecção de loop de caminho AS. Todas as
local-asdeclarações configuradas no dispositivo fazem parte de um único domínio AS. O mecanismo de detecção de loop de caminho AS é baseado na procura de um AS correspondente presente no domínio.
Veja também
Exemplo: configurar um AS local para sessões EBGP
Este exemplo mostra como configurar um sistema autônomo local (AS) para um peer BGP para que o AS global e o AS local sejam usados em atualizações de entrada e saída do BGP.
Requerimentos
Nenhuma configuração especial além da inicialização do dispositivo é necessária antes de configurar este exemplo.
Visão geral
Use a instrução quando os local-as ISPs se fundirem e quiserem preservar a configuração de um cliente, particularmente o AS com o qual o cliente está configurado para estabelecer uma relação de mesmo nível. A local-as instrução simula o número de AS já existente nos roteadores do cliente, mesmo que o roteador do ISP tenha sido movido para um AS diferente.
Este exemplo mostra como usar a local-as instrução para configurar um AS local. A local-as declaração é suportada para BGP nos níveis de hierarquia global, de grupo e de vizinhos.
Ao configurar a local-as declaração, você deve especificar um número AS. Você pode especificar um número de 1 a 4.294.967.295 no formato de número sem formatação. No Junos OS versão 9.1 e posterior, o intervalo para números AS é estendido para fornecer suporte BGP para números AS de 4 bytes, conforme definido no RFC 4893, suporte BGP para espaço numérico AS de quatro octetos. No Junos OS versão 9.3 e posterior, você também pode configurar um número AS de 4 bytes usando o formato de notação AS-dot de dois valores inteiros unidos por um ponto: <16-bit high-order value in decimal>.<16-bit low-order value in decimal>. Por exemplo, o número AS de 4 bytes de 65.546 no formato de número simples é representado como 1,10 no formato de notação AS-dot. Você pode especificar um valor de 0,0 a 65535,65535 no formato de notação AS-dot. O Junos OS continua a oferecer suporte a números AS de 2 bytes. O intervalo de números AS de 2 bytes é de 1 a 65.535 (este é um subconjunto do intervalo de 4 bytes).
A Figura 2 mostra a topologia de exemplo.
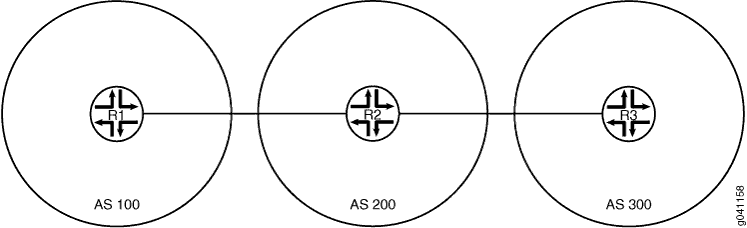 local
Neste exemplo, o dispositivo R2 pertencia anteriormente ao AS 250 e agora está no AS 200. O dispositivo R1 e o dispositivo R3 são configurados para emparelhar com AS 250 em vez de com o novo número AS (AS 200). O dispositivo R2 tem o novo número de AS configurado com a autonomous-system 200 instrução. Para permitir que as sessões de emparelhamento funcionem, a local-as 250 instrução é adicionada na configuração do BGP. Como local-as 250 está configurado, o dispositivo R2 inclui o AS global (200) e o AS local (250) em suas atualizações de entrada e saída do BGP.
Configuração
- Configuração rápida da CLI
- Configurando o dispositivo R1
- Configurando o dispositivo R2
- Configurando o dispositivo R3
Configuração rápida da CLI
Para configurar rapidamente este exemplo, copie os comandos a seguir, cole-os em um arquivo de texto, remova quaisquer quebras de linha, altere todos os detalhes necessários para corresponder à sua configuração de rede e, em seguida, copie e cole os comandos na CLI no nível de [edit] hierarquia.
Dispositivo R1
set interfaces fe-1/2/0 unit 1 family inet address 10.0.0.1/30
set interfaces lo0 unit 1 family inet address 192.168.0.1/32
set protocols bgp group ext type external
set protocols bgp group ext export send-direct
set protocols bgp group ext export send-static
set protocols bgp group ext peer-as 250
set protocols bgp group ext neighbor 10.0.0.2
set policy-options policy-statement send-direct term 1 from protocol direct
set policy-options policy-statement send-direct term 1 then accept
set policy-options policy-statement send-static term 1 from protocol static
set policy-options policy-statement send-static term 1 then accept
set routing-options static route 10.1.0.0/30 next-hop 10.0.0.2
set routing-options autonomous-system 100
Dispositivo R2
set interfaces fe-1/2/0 unit 2 family inet address 10.0.0.2/30
set interfaces fe-1/2/1 unit 3 family inet address 10.1.0.1/30
set interfaces lo0 unit 2 family inet address 192.168.0.2/32
set protocols bgp group ext type external
set protocols bgp group ext export send-direct
set protocols bgp group ext export send-static
set protocols bgp group ext local-as 250
set protocols bgp group ext neighbor 10.0.0.1 peer-as 100
set protocols bgp group ext neighbor 10.1.0.2 peer-as 300
set policy-options policy-statement send-direct term 1 from protocol direct
set policy-options policy-statement send-direct term 1 then accept
set policy-options policy-statement send-static term 1 from protocol static
set policy-options policy-statement send-static term 1 then accept
set routing-options autonomous-system 200
Dispositivo R3
set interfaces fe-1/2/0 unit 4 family inet address 10.1.0.2/30
set interfaces lo0 unit 3 family inet address 192.168.0.3/32
set protocols bgp group ext type external
set protocols bgp group ext export send-direct
set protocols bgp group ext export send-static
set protocols bgp group ext peer-as 250
set protocols bgp group ext neighbor 10.1.0.1
set policy-options policy-statement send-direct term 1 from protocol direct
set policy-options policy-statement send-direct term 1 then accept
set policy-options policy-statement send-static term 1 from protocol static
set policy-options policy-statement send-static term 1 then accept
set routing-options static route 10.0.0.0/30 next-hop 10.1.0.1
set routing-options autonomous-system 300
Configurando o dispositivo R1
Procedimento passo a passo
O exemplo a seguir requer que você navegue por vários níveis na hierarquia de configuração. Para obter informações sobre como navegar na CLI, consulte Uso do Editor de CLI no Modo de Configuração no Guia do Usuário da CLI do Junos OS.
Para configurar o dispositivo R1:
-
Configure as interfaces.
[edit interfaces]
user@R1# set fe-1/2/0 unit 1 family inet address 10.0.0.1/30
user@R1# set lo0 unit 1 family inet address 192.168.0.1/32
-
Configure o BGP externo (EBGP).
[edit protocols bgp group ext]
user@R1# set type external
user@R1# set export send-direct
user@R1# set export send-static
user@R1# set peer-as 250
user@R1# set neighbor 10.0.0.2
-
Configure a política de roteamento.
[edit policy-options]
user@R1# set policy-statement send-direct term 1 from protocol direct
user@R1# set policy-statement send-direct term 1 then accept
user@R1# set policy-statement send-static term 1 from protocol static
user@R1# set policy-statement send-static term 1 then accept
-
Configure uma rota estática para a rede remota entre o dispositivo R2 e o dispositivo R3.
[edit routing-options]
user@R1# set static route 10.1.0.0/30 next-hop 10.0.0.2
-
Configure o número de AS global.
[edit routing-options]
user@R1# set autonomous-system 100
Resultados
No modo de configuração, confirme sua configuração inserindo os show interfacescomandos , show policy-options, , show protocolse show routing-options . Se a saída não exibir a configuração pretendida, repita as instruções neste exemplo para corrigir a configuração.
user@R1# show interfaces
fe-1/2/0 {
    unit 1 {
        family inet {
            address 10.0.0.1/30;
        }
    }
}
lo0 {
    unit 1 {
        family inet {
            address 192.168.0.1/32;
        }
    }
}
user@R1# show policy-options
policy-statement send-direct {
    term 1 {
        from protocol direct;
        then accept;
    }
}
policy-statement send-static {
    term 1 {
        from protocol static;
        then accept;
    }
}
user@R1# show protocols
bgp {
    group ext {
        type external;
        export [ send-direct send-static ];
        peer-as 250;
        neighbor 10.0.0.2;
    }
}
user@R1# show routing-options
static {
    route 10.1.0.0/30 next-hop 10.0.0.2;
}
autonomous-system 100;
Quando terminar de configurar o dispositivo, entre no commit modo de configuração.
Configurando o dispositivo R2
Procedimento passo a passo
O exemplo a seguir requer que você navegue por vários níveis na hierarquia de configuração. Para obter informações sobre como navegar na CLI, consulte Uso do Editor de CLI no Modo de Configuração no Guia do Usuário da CLI do Junos OS.
Para configurar o dispositivo R2:
-
Configure as interfaces.
[edit interfaces]
user@R2# set fe-1/2/0 unit 2 family inet address 10.0.0.2/30
user@R2# set fe-1/2/1 unit 3 family inet address 10.1.0.1/30
user@R2# set lo0 unit 2 family inet address 192.168.0.2/32
-
Configure EBGP.
[edit protocols bgp group ext]
user@R2# set type external
user@R2# set export send-direct
user@R2# set export send-static
user@R2# set neighbor 10.0.0.1 peer-as 100
user@R2# set neighbor 10.1.0.2 peer-as 300
-
Configure o número do sistema autônomo local (AS).
[edit protocols bgp group ext]
user@R2# set local-as 250
-
Configure o número de AS global.
[edit routing-options]
user@R2# set autonomous-system 200
-
Configure a política de roteamento.
[edit policy-options]
user@R2# set policy-statement send-direct term 1 from protocol direct
user@R2# set policy-statement send-direct term 1 then accept
user@R2# set policy-statement send-static term 1 from protocol static
user@R2# set policy-statement send-static term 1 then accept
Resultados
No modo de configuração, confirme sua configuração inserindo os show interfacescomandos , show policy-options, , show protocolse show routing-options . Se a saída não exibir a configuração pretendida, repita as instruções neste exemplo para corrigir a configuração.
user@R2# show interfaces
fe-1/2/0 {
    unit 2 {
        family inet {
            address 10.0.0.2/30;
        }
    }
}
fe-1/2/1 {
    unit 3 {
        family inet {
            address 10.1.0.1/30;
        }
    }
}
lo0 {
    unit 2 {
        family inet {
            address 192.168.0.2/32;
        }
    }
}
user@R2# show policy-options
policy-statement send-direct {
    term 1 {
        from protocol direct;
        then accept;
    }
}
policy-statement send-static {
    term 1 {
        from protocol static;
        then accept;
    }
}
user@R2# show protocols
bgp {
    group ext {
        type external;
        export [ send-direct send-static ];
        local-as 250;
        neighbor 10.0.0.1 {
            peer-as 100;
        }
        neighbor 10.1.0.2 {
            peer-as 300;
        }
    }
}
user@R2# show routing-options
autonomous-system 200;
Quando terminar de configurar o dispositivo, entre no commit modo de configuração.
Configurando o dispositivo R3
Procedimento passo a passo
O exemplo a seguir requer que você navegue por vários níveis na hierarquia de configuração. Para obter informações sobre como navegar na CLI, consulte Uso do Editor de CLI no Modo de Configuração no Guia do Usuário da CLI do Junos OS.
Para configurar o dispositivo R3:
-
Configure as interfaces.
[edit interfaces]
user@R3# set fe-1/2/0 unit 4 family inet address 10.1.0.2/30
user@R3# set lo0 unit 3 family inet address 192.168.0.3/32
-
Configure EBGP.
[edit protocols bgp group ext]
user@R3# set type external
user@R3# set export send-direct
user@R3# set export send-static
user@R3# set peer-as 250
user@R3# set neighbor 10.1.0.1
-
Configure o número do sistema autônomo global (AS).
[edit routing-options]
user@R3# set autonomous-system 300
-
Configure uma rota estática para a rede remota entre o dispositivo R1 e o dispositivo R2.
[edit routing-options]
user@R3# set static route 10.0.0.0/30 next-hop 10.1.0.1
-
Configure a política de roteamento.
[edit policy-options]
user@R3# set policy-statement send-direct term 1 from protocol direct
user@R3# set policy-statement send-direct term 1 then accept
user@R3# set policy-statement send-static term 1 from protocol static
user@R3# set policy-statement send-static term 1 then accept
Resultados
No modo de configuração, confirme sua configuração inserindo os show interfacescomandos , show policy-options, , show protocolse show routing-options . Se a saída não exibir a configuração pretendida, repita as instruções neste exemplo para corrigir a configuração.
user@R3# show interfaces
fe-1/2/0 {
    unit 4 {
        family inet {
            address 10.1.0.2/30;
        }
    }
}
lo0 {
    unit 3 {
        family inet {
            address 192.168.0.3/32;
        }
    }
}
user@R3# show policy-options
policy-statement send-direct {
    term 1 {
        from protocol direct;
        then accept;
    }
}
policy-statement send-static {
    term 1 {
        from protocol static;
        then accept;
    }
}
user@R3# show protocols
bgp {
    group ext {
        type external;
        export [ send-direct send-static ];
        peer-as 250;
        neighbor 10.1.0.1;
    }
}
user@R3# show routing-options
static {
    route 10.0.0.0/30 next-hop 10.1.0.1;
}
autonomous-system 300;
Quando terminar de configurar o dispositivo, entre no commit modo de configuração.
Verificação
Confirme se a configuração está funcionando corretamente.
- Verificando as configurações de AS local e global
- Verificando as sessões de peering BGP
- Verificando os caminhos do BGP AS
Verificando as configurações de AS local e global
Finalidade
Certifique-se de que o Dispositivo R2 tenha as configurações de AS local e global definidas.
Ação
Do modo operacional, insira o show bgp neighbors comando.
user@R2> show bgp neighbors
Peer: 10.0.0.1+179 AS 100      Local: 10.0.0.2+61036 AS 250
  Type: External    State: Established    Flags: <Sync>
  Last State: OpenConfirm   Last Event: RecvKeepAlive
  Last Error: None
  Export: [ send-direct send-static ]
  Options: <Preference PeerAS LocalAS Refresh>
  Holdtime: 90 Preference: 170 Local AS: 250 Local System AS: 200
  Number of flaps: 0
  Peer ID: 192.168.0.1     Local ID: 192.168.0.2       Active Holdtime: 90
  Keepalive Interval: 30         Peer index: 0
  BFD: disabled, down
  Local Interface: fe-1/2/0.2
  NLRI for restart configured on peer: inet-unicast
  NLRI advertised by peer: inet-unicast
  NLRI for this session: inet-unicast
  Peer supports Refresh capability (2)
  Stale routes from peer are kept for: 300
  Peer does not support Restarter functionality
  NLRI that restart is negotiated for: inet-unicast
  NLRI of received end-of-rib markers: inet-unicast
  NLRI of all end-of-rib markers sent: inet-unicast
  Peer supports 4 byte AS extension (peer-as 100)
  Peer does not support Addpath
  Table inet.0 Bit: 10000
    RIB State: BGP restart is complete
    Send state: in sync
    Active prefixes:              1
    Received prefixes:            3
    Accepted prefixes:            2
    Suppressed due to damping:    0
    Advertised prefixes:          4
  Last traffic (seconds): Received 6    Sent 14   Checked 47
  Input messages:  Total 258    Updates 3       Refreshes 0     Octets 4969
  Output messages: Total 258    Updates 2       Refreshes 0     Octets 5037
  Output Queue[0]: 0

Peer: 10.1.0.2+179 AS 300      Local: 10.1.0.1+52296 AS 250
  Type: External    State: Established    Flags: <Sync>
  Last State: OpenConfirm   Last Event: RecvKeepAlive
  Last Error: None
  Export: [ send-direct send-static ]
  Options: <Preference PeerAS LocalAS Refresh>
  Holdtime: 90 Preference: 170 Local AS: 250 Local System AS: 200
  Number of flaps: 0
  Peer ID: 192.168.0.3     Local ID: 192.168.0.2       Active Holdtime: 90
  Keepalive Interval: 30         Peer index: 1
  BFD: disabled, down
  Local Interface: fe-1/2/1.3
  NLRI for restart configured on peer: inet-unicast
  NLRI advertised by peer: inet-unicast
  NLRI for this session: inet-unicast
  Peer supports Refresh capability (2)
  Stale routes from peer are kept for: 300
  Peer does not support Restarter functionality
  NLRI that restart is negotiated for: inet-unicast
  NLRI of received end-of-rib markers: inet-unicast
  NLRI of all end-of-rib markers sent: inet-unicast
  Peer supports 4 byte AS extension (peer-as 300)
  Peer does not support Addpath
  Table inet.0 Bit: 10000
    RIB State: BGP restart is complete
    Send state: in sync
    Active prefixes:              1
    Received prefixes:            3
    Accepted prefixes:            2
    Suppressed due to damping:    0
    Advertised prefixes:          4
  Last traffic (seconds): Received 19   Sent 26   Checked 9
  Input messages:  Total 256    Updates 3       Refreshes 0     Octets 4931
  Output messages: Total 256    Updates 2       Refreshes 0     Octets 4999
  Output Queue[0]: 0
Significado
A saída Local AS: 250 e Local System AS: 200 mostra que o Dispositivo R2 tem as configurações esperadas. Além disso, a saída mostra que a lista de opções inclui LocalAS.
Verificando as sessões de peering BGP
Finalidade
Certifique-se de que as sessões estejam estabelecidas e que o número AS local 250 seja exibido.
Ação
Do modo operacional, insira o show bgp summary comando.
user@R1> show bgp summary
Groups: 1 Peers: 1 Down peers: 0
Table          Tot Paths  Act Paths Suppressed    History Damp State    Pending
inet.0                 4          2          0          0          0          0
Peer                     AS      InPkt     OutPkt    OutQ   Flaps Last Up/Dwn State|#Active/Received/Accepted/Damped...
10.0.0.2                250        232        233       0       4     1:42:37 2/4/4/0              0/0/0/0
user@R3> show bgp summary
Groups: 1 Peers: 1 Down peers: 0
Table          Tot Paths  Act Paths Suppressed    History Damp State    Pending
inet.0                 4          2          0          0          0          0
Peer                     AS      InPkt     OutPkt    OutQ   Flaps Last Up/Dwn State|#Active/Received/Accepted/Damped...
10.1.0.1                250        235        236       0       4     1:44:25 2/4/4/0              0/0/0/0
Significado
O dispositivo R1 e o dispositivo R3 parecem estar emparelhando com um dispositivo no AS 250, embora o dispositivo R2 esteja realmente no AS 200.
Verificando os caminhos do BGP AS
Finalidade
Certifique-se de que as rotas estejam nas tabelas de roteamento e que os caminhos AS mostrem o número AS local 250.
Ação
No modo de configuração, insira o set route protocol bgp comando.
user@R1> show route protocol bgp
inet.0: 6 destinations, 8 routes (6 active, 0 holddown, 0 hidden)
+ = Active Route, - = Last Active, * = Both

10.0.0.0/30         [BGP/170] 01:46:44, localpref 100
                      AS path: 250 I
                    > to 10.0.0.2 via fe-1/2/0.1
10.1.0.0/30         [BGP/170] 01:46:44, localpref 100
                      AS path: 250 I
                    > to 10.0.0.2 via fe-1/2/0.1
192.168.0.2/32     *[BGP/170] 01:46:44, localpref 100
                      AS path: 250 I
                    > to 10.0.0.2 via fe-1/2/0.1
192.168.0.3/32     *[BGP/170] 01:46:40, localpref 100
                      AS path: 250 300 I
                    > to 10.0.0.2 via fe-1/2/0.1
user@R3> show route protocol bgp

inet.0: 6 destinations, 8 routes (6 active, 0 holddown, 0 hidden)
+ = Active Route, - = Last Active, * = Both

10.0.0.0/30         [BGP/170] 01:47:10, localpref 100
                      AS path: 250 I
                    > to 10.1.0.1 via fe-1/2/0.4
10.1.0.0/30         [BGP/170] 01:47:10, localpref 100
                      AS path: 250 I
                    > to 10.1.0.1 via fe-1/2/0.4
192.168.0.1/32     *[BGP/170] 01:47:10, localpref 100
                      AS path: 250 100 I
                    > to 10.1.0.1 via fe-1/2/0.4
192.168.0.2/32     *[BGP/170] 01:47:10, localpref 100
                      AS path: 250 I
                    > to 10.1.0.1 via fe-1/2/0.4
Significado
A saída mostra que o dispositivo R1 e o dispositivo R3 parecem ter rotas com caminhos AS que incluem AS 250, embora o dispositivo R2 esteja realmente no AS 200.
Exemplo: configurar um AS local privado para sessões EBGP
Este exemplo mostra como configurar um número de sistema autônomo local (AS) privado. O AS local é considerado privado porque é anunciado para pares que usam o número de AS local para emparelhamento, mas está oculto nos anúncios para pares que podem usar o número de AS global para emparelhamento.
Requerimentos
Nenhuma configuração especial além da inicialização do dispositivo é necessária antes de configurar este exemplo.
Visão geral
Use a instrução quando os local-as ISPs se fundirem e quiserem preservar a configuração de um cliente, particularmente o AS com o qual o cliente está configurado para estabelecer uma relação de mesmo nível. A local-as instrução simula o número de AS já existente nos roteadores do cliente, mesmo que o roteador do ISP tenha sido movido para um AS diferente.
Quando você usa a private opção, o AS local é usado durante o estabelecimento da sessão BGP com um vizinho BGP externo (EBGP), mas fica oculto no caminho AS enviado a outros pares EBGP. Somente o AS global é incluído no caminho do AS enviado aos pares externos.
A private opção é útil para estabelecer peering local com dispositivos de roteamento que permanecem configurados com seu AS anterior ou com um cliente específico que ainda não modificou seus arranjos de pares. O AS local é usado para estabelecer a sessão BGP com o vizinho EBGP, mas fica oculto no caminho AS enviado a pares externos em outro AS.
Inclua a private opção para que o AS local não seja anexado antes do AS global no caminho do AS enviado aos pares externos. Quando você especifica a private opção, o AS local é anexado apenas no caminho AS enviado ao vizinho EBGP.
A Figura 3 mostra a topologia de exemplo.
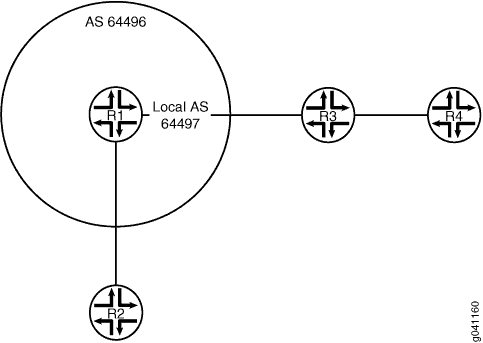 local privado
O dispositivo R1 está no AS 64496. O dispositivo R2 está na AS 64510. O dispositivo R3 está no AS 64511. O dispositivo R4 está em AS 64512. O dispositivo R1 pertencia anteriormente ao AS 64497, que se fundiu com outra rede e agora pertence ao AS 64496. Como o Dispositivo R3 ainda emparelha com o Dispositivo R1, usando seu AS anterior, 64497, o Dispositivo R1 precisa ser configurado com um AS local de 64497 para manter o emparelhamento com o Dispositivo R3. A configuração de um AS local de 64497 permite que o dispositivo R1 adicione o AS 64497 ao anunciar rotas para o dispositivo R3. O dispositivo R3 vê um caminho AS de 64497 64496 para o prefixo 10.1.1.2/32, que é a interface de loopback do dispositivo R2. O dispositivo R4, que está atrás do dispositivo R3, vê um caminho AS de 64511 64497 64496 64510 para a interface de loopback do dispositivo R2. Para evitar que o Dispositivo R1 adicione o número AS local em seus anúncios a outros pares, este exemplo inclui a local-as 64497 private instrução. A private opção configura o dispositivo R1 para não incluir o AS 64497 local ao anunciar rotas para o dispositivo R2. O dispositivo R2 vê um caminho AS de 64496 64511 para o dispositivo R3 e um caminho AS de 64496 64511 64512 para o dispositivo R4. A private opção na configuração do dispositivo R1 faz com que o número de AS 64497 esteja ausente dos caminhos de AS que o dispositivo R1 reanuncia para o dispositivo R2.
O dispositivo R1 está ocultando o AS local privado de todos os roteadores, exceto o dispositivo R3. A private opção se aplica às rotas que o dispositivo R1 recebe (aprende) do dispositivo R3 e que o dispositivo R1, por sua vez, reanuncia para outros roteadores. Quando essas rotas aprendidas do Dispositivo R3 são readaptadas pelo Dispositivo R1 para o Dispositivo R2, o AS local privado está ausente do caminho AS anunciado para o Dispositivo R2.
Configuração
Configuração rápida da CLI
Para configurar rapidamente este exemplo, copie os comandos a seguir, cole-os em um arquivo de texto, remova quaisquer quebras de linha, altere todos os detalhes necessários para corresponder à sua configuração de rede e, em seguida, copie e cole os comandos na CLI no nível de [edit] hierarquia.
Dispositivo R1
set interfaces fe-1/2/0 unit 3 family inet address 192.168.1.1/24
set interfaces fe-1/2/1 unit 5 family inet address 192.168.10.1/24
set interfaces lo0 unit 2 family inet address 10.1.1.1/32
set protocols bgp group external-AS64511 type external
set protocols bgp group external-AS64511 peer-as 64511
set protocols bgp group external-AS64511 local-as 64497
set protocols bgp group external-AS64511 local-as private
set protocols bgp group external-AS64511 neighbor 192.168.1.2
set protocols bgp group external-AS64510 type external
set protocols bgp group external-AS64510 peer-as 64510
set protocols bgp group external-AS64510 neighbor 192.168.10.2
set policy-options policy-statement send-direct term 1 from protocol direct
set policy-options policy-statement send-direct term 1 then accept
set routing-options autonomous-system 64496
Dispositivo R2
set interfaces fe-1/2/0 unit 6 family inet address 192.168.10.2/24
set interfaces lo0 unit 3 family inet address 10.1.1.2/32
set protocols bgp group external type external
set protocols bgp group external export send-direct
set protocols bgp group external peer-as 64496
set protocols bgp group external neighbor 192.168.10.1
set policy-options policy-statement send-direct term 1 from protocol direct
set policy-options policy-statement send-direct term 1 then accept
set routing-options autonomous-system 64510
Dispositivo R3
set interfaces fe-1/2/0 unit 4 family inet address 192.168.1.2/24
set interfaces fe-1/2/1 unit 7 family inet address 192.168.5.1/24
set interfaces lo0 unit 4 family inet address 10.1.1.3/32
set protocols bgp group external type external
set protocols bgp group external export send-direct
set protocols bgp group external neighbor 192.168.1.1 peer-as 64497
set protocols bgp group external neighbor 192.168.5.2 peer-as 64512
set policy-options policy-statement send-direct term 1 from protocol direct
set policy-options policy-statement send-direct term 1 then accept
set routing-options autonomous-system 64511
Dispositivo R4
set interfaces fe-1/2/0 unit 8 family inet address 192.168.5.2/24
set interfaces lo0 unit 5 family inet address 10.1.1.4/32
set protocols bgp group external type external
set protocols bgp group external export send-direct
set protocols bgp group external peer-as 64511
set protocols bgp group external neighbor 192.168.5.1
set policy-options policy-statement send-direct term 1 from protocol direct
set policy-options policy-statement send-direct term 1 then accept
set routing-options autonomous-system 64512
Configurando o dispositivo R1
Procedimento passo a passo
O exemplo a seguir requer que você navegue por vários níveis na hierarquia de configuração. Para obter informações sobre como navegar na CLI, consulte Uso do Editor de CLI no Modo de Configuração no Guia do Usuário da CLI do Junos OS.
Para configurar o dispositivo R1:
-
Configure as interfaces.
[edit interfaces fe-1/2/0 unit 3]
user@R1# set family inet address 192.168.1.1/24
[edit interfaces fe-1/2/1 unit 5]
user@R1# set family inet address 192.168.10.1/24
[edit interfaces lo0 unit 2]
user@R1# set family inet address 10.1.1.1/32
-
Configure a sessão de emparelhamento EBGP com o dispositivo R2.
[edit protocols bgp group external-AS64510]
user@R1# set type external
user@R1# set peer-as 64510
user@R1# set neighbor 192.168.10.2
-
Configure a sessão de emparelhamento EBGP com o dispositivo R3.
[edit protocols bgp group external-AS64511]
user@R1# set type external
user@R1# set peer-as 64511
user@R1# set local-as 64497
user@R1# set local-as private
user@R1# set neighbor 192.168.1.2
-
Configure a política de roteamento.
[edit policy-options policy-statement send-direct term 1]
user@R1# set from protocol direct
user@R1# set then accept
-
Configure o número do sistema autônomo global (AS).
[edit routing-options]
user@R1# set autonomous-system 64496
Resultados
No modo de configuração, confirme sua configuração inserindo os show interfacescomandos , show policy-options, , show protocolse show routing-options . Se a saída não exibir a configuração pretendida, repita as instruções neste exemplo para corrigir a configuração.
user@R1# show interfaces
fe-1/2/0 {
    unit 3 {
        family inet {
            address 192.168.1.1/24;
        }
    }
}
fe-1/2/1 {
    unit 5 {
        family inet {
            address 192.168.10.1/24;
        }
    }
}
lo0 {
    unit 2 {
        family inet {
            address 10.1.1.1/32;
        }
    }
}
user@R1# show policy-options
policy-statement send-direct {
    term 1 {
        from protocol direct;
        then accept;
    }
}
user@R1# show protocols
bgp {
    group external-AS64511 {
        type external;
        peer-as 64511;
        local-as 64497 private;
        neighbor 192.168.1.2;
    }
    group external-AS64510 {
        type external;
        peer-as 64510;
        neighbor 192.168.10.2;
    }
}
user@R1# show routing-options
autonomous-system 64496;
Se você terminar de configurar o dispositivo, entre no commit modo de configuração.
Repita a configuração conforme necessário para os outros dispositivos na topologia.
Verificação
Confirme se a configuração está funcionando corretamente.
Verificando os caminhos AS do dispositivo R2
Finalidade
Certifique-se de que o dispositivo R2 não tenha AS 64497 em seus caminhos AS para o dispositivo R3 e o dispositivo R4.
Ação
Do modo operacional, insira o show route protocol bgp comando.
user@R2> show route protocol bgp
inet.0: 6 destinations, 6 routes (6 active, 0 holddown, 0 hidden)
+ = Active Route, - = Last Active, * = Both

10.1.1.3/32        *[BGP/170] 01:33:11, localpref 100
                      AS path: 64496 64511 I
                    > to 192.168.10.1 via fe-1/2/0.6
10.1.1.4/32        *[BGP/170] 01:33:11, localpref 100
                      AS path: 64496 64511 64512 I
                    > to 192.168.10.1 via fe-1/2/0.6
192.168.5.0/24     *[BGP/170] 01:49:15, localpref 100
                      AS path: 64496 64511 I
                    > to 192.168.10.1 via fe-1/2/0.6
Significado
Os caminhos AS do dispositivo R2 não incluem AS 64497.
Verificando os caminhos AS do dispositivo R3
Finalidade
Certifique-se de que o AS local 64497 esteja anexado apenas no caminho AS enviado ao vizinho EBGP R3 . O dispositivo R3 vê um caminho AS de 64497 64496 para o prefixo 10.1.1.2/32, que é a interface de loopback do dispositivo R2.
Ação
Do modo operacional, insira o show route protocol bgp comando.
user@R3> show route protocol bgp
inet.0: 7 destinations, 8 routes (7 active, 0 holddown, 0 hidden)
+ = Active Route, - = Last Active, * = Both

10.1.1.2/32        *[BGP/170] 01:35:11, localpref 100
                      AS path: 64497 64496 64510 I
                    > to 192.168.1.1 via fe-1/2/0.4
10.1.1.4/32        *[BGP/170] 01:35:11, localpref 100
                      AS path: 64512 I
                    > to 192.168.5.2 via fe-1/2/1.7
192.168.5.0/24      [BGP/170] 01:51:15, localpref 100
                      AS path: 64512 I
                    > to 192.168.5.2 via fe-1/2/1.7
Significado
A rota do dispositivo R3 para o dispositivo R2 (prefixo 10.1.1.2) inclui o AS local e o global configurados no dispositivo R1 (64497 e 64496, respectivamente).
Entender o atributo IGP acumulado para BGP
Os IGPs (Interior Gateway Protocols, Protocolos de gateway interior) são projetados para lidar com o roteamento em um único domínio ou um sistema autônomo (AS). Cada link recebe um valor específico chamado métrica. A distância entre os dois nós é calculada como uma soma de todos os valores de métrica dos links ao longo do caminho. O IGP seleciona o caminho mais curto entre dois nós com base na distância.
O BGP foi projetado para fornecer roteamento a um grande número de ASs independentes com coordenação limitada ou nenhuma coordenação entre as respectivas administrações. O BGP não usa métricas nas decisões de seleção de caminho.
O atributo de métrica IGP (AIGP) acumulado para BGP permite a implantação na qual uma única administração pode executar vários ASs BGP contíguos. Essas implantações permitem que o BGP tome decisões de roteamento com base na métrica do IGP. Nessas redes, é possível que o BGP selecione caminhos com base em métricas, como é feito pelos IGPs. Nesse caso, o BGP escolhe o caminho mais curto entre dois nós, mesmo que os nós possam estar em dois ASs diferentes.
O atributo AIGP é particularmente útil em redes que usam tunelamento para entregar um pacote ao próximo salto BGP. O sistema operacional Junos da Juniper Networks® (Junos OS) atualmente suporta o atributo AIGP para duas famílias family inet labeled-unicast de endereços BGP e family inet6 labeled-unicast.®
O AIGP afeta o processo de decisão de melhor rota do BGP. A regra de preferência de atributo AIGP é aplicada após a regra de preferência local. A distância AIGP é comparada para desempatar. O processo de decisão de melhor rota do BGP também afeta a maneira como a regra de custo interior é aplicada se o próximo salto de resolução tiver um atributo AIGP. Sem o AIGP habilitado, o custo interno de uma rota é baseado no cálculo da métrica para o próximo salto da rota. Com o AIGP habilitado, a distância AIGP de resolução é adicionada ao custo interno.
A partir da versão 20.2R1, o Junos OS oferece suporte à tradução da métrica AIGP para MED. Você pode ativar esse recurso quando quiser que o MED carregue o valor da métrica AIGP de ponta a ponta, que é usado para escolher o melhor caminho. Isso é especialmente útil na solução Inter-AS VPNs MPLS, onde os sites do cliente são conectados por meio de dois provedores de serviços diferentes e os roteadores de borda do cliente desejam tomar decisões baseadas em métricas de IGP. Você pode configurar um para evitar atualizações minimum-aigp desnecessárias de rota quando effective-aigp muda além do valor mais baixo conhecido anteriormente. AIGP efetivo é o valor AIGP anunciado com a rota mais o custo do IGP para alcançar o próximo salto. Você pode configurar effective-aigp minimum-effective-aigp e declarações nos [edit protocols bgp group <group-name> metric-out] níveis de hierarquia e [edit policy-options policy-statement <name> then metric] .
O atributo AIGP é um atributo do caminho BGP não transitivo opcional e é especificado no rascunho da Internet draft-ietf-idr-aigp-06, O atributo de métrica IGP acumulado para BGP.
Veja também
Exemplo: configurar o atributo IGP acumulado para BGP
Este exemplo mostra como configurar o atributo de métrica IGP (AIGP) acumulado para BGP.
Requerimentos
Este exemplo usa os seguintes componentes de hardware e software:
-
Sete dispositivos que falam BGP.
-
Junos OS versão 12.1 ou posterior.
Visão geral
O atributo AIGP permite implantações nas quais uma única administração pode executar vários sistemas autônomos (ASs) BGP contíguos. Essas implantações permitem que o BGP tome decisões de roteamento com base na métrica do IGP. Com o AIGP habilitado, o BGP pode selecionar caminhos com base nas métricas do IGP. Isso permite que o BGP escolha o caminho mais curto entre dois nós, mesmo que os nós possam estar em ASs diferentes. O atributo AIGP é particularmente útil em redes que usam tunelamento para entregar um pacote ao próximo salto BGP. Este exemplo mostra o AIGP configurado com caminhos comutados por rótulos MPLS.
Para habilitar o AIGP, inclua a aigp declaração na configuração do BGP com base na família de protocolos. A configuração do AIGP em uma família específica permite o envio e o recebimento do atributo AIGP nessa família. Por padrão, o AIGP está desabilitado. Um vizinho desabilitado por AIGP não envia um atributo AIGP e descarta silenciosamente um atributo AIGP recebido.
O Junos OS oferece suporte a AIGP para family inet labeled-unicast e family inet6 labeled-unicast. A aigp declaração pode ser configurada para uma determinada família no nível global de BGP, grupo ou vizinho.
Por padrão, o valor do atributo AIGP para um prefixo local é zero. Um vizinho habilitado para AIGP pode originar um atributo AIGP para um determinado prefixo por política de exportação, usando a ação de aigp-originate política. O valor do atributo AIGP reflete a distância do IGP até o prefixo. Como alternativa, você pode especificar um valor usando a ação de aigp-originate distance distance política. O intervalo configurável é de 0 a 4.294.967.295. Apenas um nó precisa originar um atributo AIGP. O atributo AIGP é retido e reanunciado se os vizinhos estiverem habilitados para AIGP com a aigp declaração na configuração do BGP.
A ação de política para originar o atributo AIGP tem os seguintes requisitos:
-
O vizinho deve estar habilitado para AIGP.
-
A política deve ser aplicada como uma política de exportação.
-
O prefixo não deve ter nenhum atributo AIGP atual.
-
O prefixo deve ser exportado com o próximo salto self.
-
O prefixo deve residir no domínio AIGP. Normalmente, um endereço IP de loopback é o prefixo a ser originado.
A política será ignorada se esses requisitos não forem atendidos.
Diagrama de topologia
A Figura 4 mostra a topologia usada neste exemplo. O OSPF é usado como o protocolo de gateway interior (IGP). O BGP interno (IBGP) é configurado entre o dispositivo PE1 e o dispositivo PE4. O BGP externo (EBGP) é configurado entre o dispositivo PE7 e o dispositivo PE1, entre o dispositivo PE4 e o dispositivo PE3 e entre o dispositivo PE4 e o dispositivo PE2. Os dispositivos PE4, PE2 e PE3 estão configurados para multihop. O dispositivo PE4 seleciona um caminho com base no valor de AIGP e, em seguida, readverte o valor de AIGP com base na configuração de AIGP e política. O Dispositivo PE1 readverte o valor AIGP para o Dispositivo PE7, que está em outro domínio administrativo. Cada dispositivo tem dois endereços de interface de loopback: 10.9.9.x é usado para peering BGP e o ID do roteador, e 10.100.1.x é usado para o próximo salto BGP.
A rede entre o dispositivo PE1 e PE3 tem peering IBGP e várias áreas OSPF. O link externo para o Dispositivo PE7 é configurado para mostrar que o atributo AIGP é anunciado novamente para um vizinho fora do domínio administrativo, se esse vizinho estiver habilitado para AIGP.
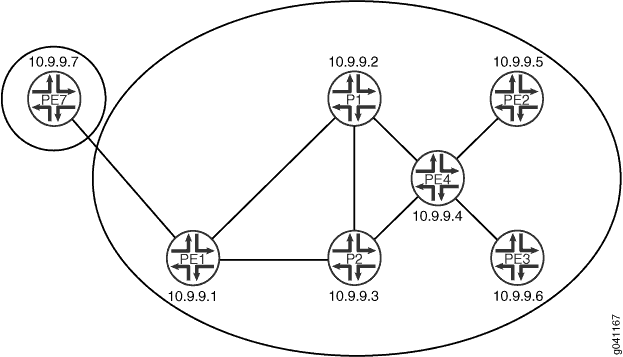
Para a origem de um atributo AIGP, o próximo salto do BGP deve ser ele mesmo. Se o próximo salto do BGP permanecer inalterado, o atributo AIGP recebido será reanunciado, no estado em que se encontra, para outro vizinho AIGP. Se o próximo salto for alterado, o atributo AIGP recebido será reanunciado com um valor aumentado para outro vizinho AIGP. O aumento no valor reflete a distância do IGP até o próximo salto do BGP anterior. Para demonstrar, este exemplo usa endereços de interface de loopback para as sessões de emparelhamento EBGP do Dispositivo PE4 com o Dispositivo PE2 e o Dispositivo PE3. O multihop é habilitado nessas sessões para que uma pesquisa recursiva seja executada para determinar a interface ponto a ponto. Como o próximo salto muda, a distância do IGP é adicionada à distância do AIGP.
Configuração
- Configuração rápida da CLI
- Configurando o dispositivo P1
- Configurando o dispositivo P2
- Configurando o dispositivo PE4
- Configurando o dispositivo PE1
- Configuração do dispositivo PE2
- Configurando o dispositivo PE3
- Configurando o dispositivo PE7
Configuração rápida da CLI
Para configurar rapidamente este exemplo, copie os comandos a seguir, cole-os em um arquivo de texto, remova quaisquer quebras de linha, altere todos os detalhes necessários para corresponder à sua configuração de rede e, em seguida, copie e cole os comandos na CLI no nível de [edit] hierarquia.
Dispositivo P1
set interfaces fe-1/2/0 unit 1 description P1-to-PE1
set interfaces fe-1/2/0 unit 1 family inet address 10.0.0.2/30
set interfaces fe-1/2/0 unit 1 family mpls
set interfaces fe-1/2/1 unit 4 description P1-to-P2
set interfaces fe-1/2/1 unit 4 family inet address 10.0.0.29/30
set interfaces fe-1/2/1 unit 4 family mpls
set interfaces fe-1/2/2 unit 8 description P1-to-PE4
set interfaces fe-1/2/2 unit 8 family inet address 10.0.0.17/30
set interfaces fe-1/2/2 unit 8 family mpls
set interfaces lo0 unit 3 family inet address 10.9.9.2/32
set interfaces lo0 unit 3 family inet address 10.100.1.2/32
set protocols rsvp interface fe-1/2/0.1
set protocols rsvp interface fe-1/2/2.8
set protocols rsvp interface fe-1/2/1.4
set protocols mpls label-switched-path P1-to-P2 to 10.9.9.3
set protocols mpls label-switched-path P1-to-PE1 to 10.9.9.1
set protocols mpls label-switched-path P1-to-PE4 to 10.9.9.4
set protocols mpls interface fe-1/2/0.1
set protocols mpls interface fe-1/2/2.8
set protocols mpls interface fe-1/2/1.4
set protocols bgp group internal type internal
set protocols bgp group internal local-address 10.9.9.2
set protocols bgp group internal family inet labeled-unicast aigp
set protocols bgp group internal neighbor 10.9.9.1
set protocols bgp group internal neighbor 10.9.9.3
set protocols bgp group internal neighbor 10.9.9.4
set protocols ospf area 0.0.0.1 interface fe-1/2/0.1 metric 1
set protocols ospf area 0.0.0.1 interface fe-1/2/1.4 metric 1
set protocols ospf area 0.0.0.0 interface fe-1/2/2.8 metric 1
set protocols ospf area 0.0.0.0 interface 10.9.9.2 passive
set protocols ospf area 0.0.0.0 interface 10.9.9.2 metric 1
set protocols ospf area 0.0.0.0 interface 10.100.1.2 passive
set protocols ospf area 0.0.0.0 interface 10.100.1.2 metric 1
set routing-options router-id 10.9.9.2
set routing-options autonomous-system 13979
Dispositivo P2
set interfaces fe-1/2/0 unit 3 description P2-to-PE1
set interfaces fe-1/2/0 unit 3 family inet address 10.0.0.6/30
set interfaces fe-1/2/0 unit 3 family mpls
set interfaces fe-1/2/1 unit 5 description P2-to-P1
set interfaces fe-1/2/1 unit 5 family inet address 10.0.0.30/30
set interfaces fe-1/2/1 unit 5 family mpls
set interfaces fe-1/2/2 unit 6 description P2-to-PE4
set interfaces fe-1/2/2 unit 6 family inet address 10.0.0.13/30
set interfaces fe-1/2/2 unit 6 family mpls
set interfaces lo0 unit 5 family inet address 10.9.9.3/32
set interfaces lo0 unit 5 family inet address 10.100.1.3/32
set protocols rsvp interface fe-1/2/1.5
set protocols rsvp interface fe-1/2/2.6
set protocols rsvp interface fe-1/2/0.3
set protocols mpls label-switched-path P2-to-PE1 to 10.9.9.1
set protocols mpls label-switched-path P2-to-P1 to 10.9.9.2
set protocols mpls label-switched-path P2-to-PE4 to 10.9.9.4
set protocols mpls interface fe-1/2/1.5
set protocols mpls interface fe-1/2/2.6
set protocols mpls interface fe-1/2/0.3
set protocols bgp group internal type internal
set protocols bgp group internal local-address 10.9.9.3
set protocols bgp group internal family inet labeled-unicast aigp
set protocols bgp group internal neighbor 10.9.9.1
set protocols bgp group internal neighbor 10.9.9.2
set protocols bgp group internal neighbor 10.9.9.4
set protocols ospf area 0.0.0.0 interface fe-1/2/2.6 metric 1
set protocols ospf area 0.0.0.0 interface 10.9.9.3 passive
set protocols ospf area 0.0.0.0 interface 10.9.9.3 metric 1
set protocols ospf area 0.0.0.0 interface 10.100.1.3 passive
set protocols ospf area 0.0.0.0 interface 10.100.1.3 metric 1
set routing-options router-id 10.9.9.3
set routing-options autonomous-system 13979
Dispositivo PE4
set interfaces fe-1/2/0 unit 7 description PE4-to-P2
set interfaces fe-1/2/0 unit 7 family inet address 10.0.0.14/30
set interfaces fe-1/2/0 unit 7 family mpls
set interfaces fe-1/2/1 unit 9 description PE4-to-P1
set interfaces fe-1/2/1 unit 9 family inet address 10.0.0.18/30
set interfaces fe-1/2/1 unit 9 family mpls
set interfaces fe-1/2/2 unit 10 description PE4-to-PE2
set interfaces fe-1/2/2 unit 10 family inet address 10.0.0.21/30
set interfaces fe-1/2/2 unit 10 family mpls
set interfaces fe-1/0/2 unit 12 description PE4-to-PE3
set interfaces fe-1/0/2 unit 12 family inet address 10.0.0.25/30
set interfaces fe-1/0/2 unit 12 family mpls
set interfaces lo0 unit 7 family inet address 10.9.9.4/32
set interfaces lo0 unit 7 family inet address 10.100.1.4/32
set protocols rsvp interface fe-1/2/0.7
set protocols rsvp interface fe-1/2/1.9
set protocols rsvp interface fe-1/2/2.10
set protocols rsvp interface fe-1/0/2.12
set protocols mpls label-switched-path PE4-to-PE2 to 10.9.9.5
set protocols mpls label-switched-path PE4-to-PE3 to 10.9.9.6
set protocols mpls label-switched-path PE4-to-P1 to 10.9.9.2
set protocols mpls label-switched-path PE4-to-P2 to 10.9.9.3
set protocols mpls interface fe-1/2/0.7
set protocols mpls interface fe-1/2/1.9
set protocols mpls interface fe-1/2/2.10
set protocols mpls interface fe-1/0/2.12
set protocols bgp export next-hop
set protocols bgp export aigp
set protocols bgp group internal type internal
set protocols bgp group internal local-address 10.9.9.4
set protocols bgp group internal family inet labeled-unicast aigp
set protocols bgp group internal neighbor 10.9.9.1
set protocols bgp group internal neighbor 10.9.9.3
set protocols bgp group internal neighbor 10.9.9.2
set protocols bgp group external type external
set protocols bgp group external multihop ttl 2
set protocols bgp group external local-address 10.9.9.4
set protocols bgp group external family inet labeled-unicast aigp
set protocols bgp group external peer-as 7018
set protocols bgp group external neighbor 10.9.9.5
set protocols bgp group external neighbor 10.9.9.6
set protocols ospf area 0.0.0.0 interface fe-1/2/1.9 metric 1
set protocols ospf area 0.0.0.0 interface fe-1/2/0.7 metric 1
set protocols ospf area 0.0.0.0 interface 10.9.9.4 passive
set protocols ospf area 0.0.0.0 interface 10.9.9.4 metric 1
set protocols ospf area 0.0.0.0 interface 10.100.1.4 passive
set protocols ospf area 0.0.0.0 interface 10.100.1.4 metric 1
set protocols ospf area 0.0.0.2 interface fe-1/2/2.10 metric 1
set protocols ospf area 0.0.0.3 interface fe-1/0/2.12 metric 1
set policy-options policy-statement aigp term 10 from protocol static
set policy-options policy-statement aigp term 10 from route-filter 44.0.0.0/24 exact
set policy-options policy-statement aigp term 10 then aigp-originate distance 200
set policy-options policy-statement aigp term 10 then next-hop 10.100.1.4
set policy-options policy-statement aigp term 10 then accept
set policy-options policy-statement next-hop term 10 from protocol bgp
set policy-options policy-statement next-hop term 10 then next-hop 10.100.1.4
set policy-options policy-statement next-hop term 10 then accept
set policy-options policy-statement next-hop term 20 from protocol direct
set policy-options policy-statement next-hop term 20 from route-filter 10.9.9.4/32 exact
set policy-options policy-statement next-hop term 20 from route-filter 10.100.1.4/32 exact
set policy-options policy-statement next-hop term 20 then next-hop 10.100.1.4
set policy-options policy-statement next-hop term 20 then accept
set routing-options static route 44.0.0.0/24 discard
set routing-options router-id 10.9.9.4
set routing-options autonomous-system 13979
Dispositivo PE1
set interfaces fe-1/2/0 unit 0 description PE1-to-P1
set interfaces fe-1/2/0 unit 0 family inet address 10.0.0.1/30
set interfaces fe-1/2/0 unit 0 family mpls
set interfaces fe-1/2/1 unit 2 description PE1-to-P2
set interfaces fe-1/2/1 unit 2 family inet address 10.0.0.5/30
set interfaces fe-1/2/1 unit 2 family mpls
set interfaces fe-1/2/2 unit 14 description PE1-to-PE7
set interfaces fe-1/2/2 unit 14 family inet address 10.0.0.9/30
set interfaces lo0 unit 1 family inet address 10.9.9.1/32
set interfaces lo0 unit 1 family inet address 10.100.1.1/32
set protocols rsvp interface fe-1/2/0.0
set protocols rsvp interface fe-1/2/1.2
set protocols rsvp interface fe-1/2/2.14
set protocols mpls label-switched-path PE1-to-P1 to 10.9.9.2
set protocols mpls label-switched-path PE1-to-P2 to 10.9.9.3
set protocols mpls interface fe-1/2/0.0
set protocols mpls interface fe-1/2/1.2
set protocols mpls interface fe-1/2/2.14
set protocols bgp group internal type internal
set protocols bgp group internal local-address 10.9.9.1
set protocols bgp group internal family inet labeled-unicast aigp
set protocols bgp group internal export SET_EXPORT_ROUTES
set protocols bgp group internal vpn-apply-export
set protocols bgp group internal neighbor 10.9.9.4
set protocols bgp group internal neighbor 10.9.9.2
set protocols bgp group internal neighbor 10.9.9.3
set protocols bgp group external type external
set protocols bgp group external family inet labeled-unicast aigp
set protocols bgp group external export SET_EXPORT_ROUTES
set protocols bgp group external peer-as 7019
set protocols bgp group external neighbor 10.0.0.10
set protocols ospf area 0.0.0.1 interface fe-1/2/0.0 metric 1
set protocols ospf area 0.0.0.1 interface fe-1/2/1.2 metric 1
set protocols ospf area 0.0.0.1 interface 10.9.9.1 passive
set protocols ospf area 0.0.0.1 interface 10.9.9.1 metric 1
set protocols ospf area 0.0.0.1 interface 10.100.1.1 passive
set protocols ospf area 0.0.0.1 interface 10.100.1.1 metric 1
set policy-options policy-statement SET_EXPORT_ROUTES term 10 from protocol direct
set policy-options policy-statement SET_EXPORT_ROUTES term 10 from protocol bgp
set policy-options policy-statement SET_EXPORT_ROUTES term 10 then next-hop 10.100.1.1
set policy-options policy-statement SET_EXPORT_ROUTES term 10 then accept
set routing-options router-id 10.9.9.1
set routing-options autonomous-system 13979
Dispositivo PE2
set interfaces fe-1/2/0 unit 11 description PE2-to-PE4
set interfaces fe-1/2/0 unit 11 family inet address 10.0.0.22/30
set interfaces fe-1/2/0 unit 11 family mpls
set interfaces lo0 unit 9 family inet address 10.9.9.5/32 primary
set interfaces lo0 unit 9 family inet address 10.100.1.5/32
set protocols rsvp interface fe-1/2/0.11
set protocols mpls label-switched-path PE2-to-PE4 to 10.9.9.4
set protocols mpls interface fe-1/2/0.11
set protocols bgp group external type external
set protocols bgp group external multihop ttl 2
set protocols bgp group external local-address 10.9.9.5
set protocols bgp group external family inet labeled-unicast aigp
set protocols bgp group external export next-hop
set protocols bgp group external export aigp
set protocols bgp group external export SET_EXPORT_ROUTES
set protocols bgp group external vpn-apply-export
set protocols bgp group external peer-as 13979
set protocols bgp group external neighbor 10.9.9.4
set protocols ospf area 0.0.0.2 interface 10.9.9.5 passive
set protocols ospf area 0.0.0.2 interface 10.9.9.5 metric 1
set protocols ospf area 0.0.0.2 interface 10.100.1.5 passive
set protocols ospf area 0.0.0.2 interface 10.100.1.5 metric 1
set protocols ospf area 0.0.0.2 interface fe-1/2/0.11 metric 1
set policy-options policy-statement SET_EXPORT_ROUTES term 10 from protocol direct
set policy-options policy-statement SET_EXPORT_ROUTES term 10 from protocol static
set policy-options policy-statement SET_EXPORT_ROUTES term 10 from protocol bgp
set policy-options policy-statement SET_EXPORT_ROUTES term 10 then next-hop 10.100.1.5
set policy-options policy-statement SET_EXPORT_ROUTES term 10 then accept
set policy-options policy-statement aigp term 10 from route-filter 55.0.0.0/24 exact
set policy-options policy-statement aigp term 10 then aigp-originate distance 20
set policy-options policy-statement aigp term 10 then next-hop 10.100.1.5
set policy-options policy-statement aigp term 10 then accept
set policy-options policy-statement aigp term 20 from route-filter 99.0.0.0/24 exact
set policy-options policy-statement aigp term 20 then aigp-originate distance 30
set policy-options policy-statement aigp term 20 then next-hop 10.100.1.5
set policy-options policy-statement aigp term 20 then accept
set policy-options policy-statement next-hop term 10 from protocol bgp
set policy-options policy-statement next-hop term 10 then next-hop 10.100.1.5
set policy-options policy-statement next-hop term 10 then accept
set policy-options policy-statement next-hop term 20 from protocol direct
set policy-options policy-statement next-hop term 20 from route-filter 10.9.9.5/32 exact
set policy-options policy-statement next-hop term 20 from route-filter 10.100.1.5/32 exact
set policy-options policy-statement next-hop term 20 then next-hop 10.100.1.5
set policy-options policy-statement next-hop term 20 then accept
set routing-options static route 99.0.0.0/24 discard
set routing-options static route 55.0.0.0/24 discard
set routing-options router-id 10.9.9.5
set routing-options autonomous-system 7018
Dispositivo PE3
set interfaces fe-1/2/0 unit 13 description PE3-to-PE4
set interfaces fe-1/2/0 unit 13 family inet address 10.0.0.26/30
set interfaces fe-1/2/0 unit 13 family mpls
set interfaces lo0 unit 11 family inet address 10.9.9.6/32
set interfaces lo0 unit 11 family inet address 10.100.1.6/32
set protocols rsvp interface fe-1/2/0.13
set protocols mpls label-switched-path PE3-to-PE4 to 10.9.9.4
set protocols mpls interface fe-1/2/0.13
set protocols bgp group external type external
set protocols bgp group external multihop ttl 2
set protocols bgp group external local-address 10.9.9.6
set protocols bgp group external family inet labeled-unicast aigp
set protocols bgp group external export next-hop
set protocols bgp group external export SET_EXPORT_ROUTES
set protocols bgp group external vpn-apply-export
set protocols bgp group external peer-as 13979
set protocols bgp group external neighbor 10.9.9.4
set protocols ospf area 0.0.0.3 interface 10.9.9.6 passive
set protocols ospf area 0.0.0.3 interface 10.9.9.6 metric 1
set protocols ospf area 0.0.0.3 interface 10.100.1.6 passive
set protocols ospf area 0.0.0.3 interface 10.100.1.6 metric 1
set protocols ospf area 0.0.0.3 interface fe-1/2/0.13 metric 1
set policy-options policy-statement SET_EXPORT_ROUTES term 10 from protocol direct
set policy-options policy-statement SET_EXPORT_ROUTES term 10 from protocol static
set policy-options policy-statement SET_EXPORT_ROUTES term 10 from protocol bgp
set policy-options policy-statement SET_EXPORT_ROUTES term 10 then next-hop 10.100.1.6
set policy-options policy-statement SET_EXPORT_ROUTES term 10 then accept
set policy-options policy-statement next-hop term 10 from protocol bgp
set policy-options policy-statement next-hop term 10 then next-hop 10.100.1.6
set policy-options policy-statement next-hop term 10 then accept
set policy-options policy-statement next-hop term 20 from protocol direct
set policy-options policy-statement next-hop term 20 from route-filter 10.9.9.6/32 exact
set policy-options policy-statement next-hop term 20 from route-filter 10.100.1.6/32 exact
set policy-options policy-statement next-hop term 20 then next-hop 10.100.1.6
set policy-options policy-statement next-hop term 20 then accept
set routing-options router-id 10.9.9.6
set routing-options autonomous-system 7018
Dispositivo PE7
set interfaces fe-1/2/0 unit 15 description PE7-to-PE1
set interfaces fe-1/2/0 unit 15 family inet address 10.0.0.10/30
set interfaces lo0 unit 13 family inet address 10.9.9.7/32
set interfaces lo0 unit 13 family inet address 10.100.1.7/32
set protocols bgp group external type external
set protocols bgp group external family inet labeled-unicast aigp
set protocols bgp group external export SET_EXPORT_ROUTES
set protocols bgp group external peer-as 13979
set protocols bgp group external neighbor 10.0.0.9
set policy-options policy-statement SET_EXPORT_ROUTES term 10 from protocol direct
set policy-options policy-statement SET_EXPORT_ROUTES term 10 from protocol bgp
set policy-options policy-statement SET_EXPORT_ROUTES term 10 then next-hop 10.100.1.7
set policy-options policy-statement SET_EXPORT_ROUTES term 10 then accept
set routing-options router-id 10.9.9.7
set routing-options autonomous-system 7019
Configurando o dispositivo P1
Procedimento passo a passo
O exemplo a seguir requer que você navegue por vários níveis na hierarquia de configuração. Para obter informações sobre como navegar na CLI, consulte Uso do Editor de CLI no Modo de Configuração no Guia do Usuário da CLI do Junos OS.
Para configurar o dispositivo P1:
-
Configure as interfaces.
[edit interfaces]
user@P1# set fe-1/2/0 unit 1 description P1-to-PE1
user@P1# set fe-1/2/0 unit 1 family inet address 10.0.0.2/30
user@P1# set fe-1/2/0 unit 1 family mpls
user@P1# set fe-1/2/1 unit 4 description P1-to-P2
user@P1# set fe-1/2/1 unit 4 family inet address 10.0.0.29/30
user@P1# set fe-1/2/1 unit 4 family mpls
user@P1# set fe-1/2/2 unit 8 description P1-to-PE4
user@P1# set fe-1/2/2 unit 8 family inet address 10.0.0.17/30
user@P1# set fe-1/2/2 unit 8 family mpls
user@P1# set lo0 unit 3 family inet address 10.9.9.2/32
user@P1# set lo0 unit 3 family inet address 10.100.1.2/32
-
Configurar o MPLS e um protocolo de sinalização, como RSVP ou LDP.
[edit protocols]
user@P1# set rsvp interface fe-1/2/0.1
user@P1# set rsvp interface fe-1/2/2.8
user@P1# set rsvp interface fe-1/2/1.4
user@P1# set mpls label-switched-path P1-to-P2 to 10.9.9.3
user@P1# set mpls label-switched-path P1-to-PE1 to 10.9.9.1
user@P1# set mpls label-switched-path P1-to-PE4 to 10.9.9.4
user@P1# set mpls interface fe-1/2/0.1
user@P1# set mpls interface fe-1/2/2.8
user@P1# set mpls interface fe-1/2/1.4
-
Configure BGP.
[edit protocols bgp group internal]
user@P1# set type internal
user@P1# set local-address 10.9.9.2
user@P1# set neighbor 10.9.9.1
user@P1# set neighbor 10.9.9.3
user@P1# set neighbor 10.9.9.4
-
Habilite o AIGP.
[edit protocols bgp group internal]
user@P1# set family inet labeled-unicast aigp
-
Configure um IGP, como OSPF, RIP ou IS-IS.
[edit protocols ospf]
user@P1# set area 0.0.0.1 interface fe-1/2/0.1 metric 1
user@P1# set area 0.0.0.1 interface fe-1/2/1.4 metric 1
user@P1# set area 0.0.0.0 interface fe-1/2/2.8 metric 1
user@P1# set area 0.0.0.0 interface 10.9.9.2 passive
user@P1# set area 0.0.0.0 interface 10.9.9.2 metric 1
user@P1# set area 0.0.0.0 interface 10.100.1.2 passive
user@P1# set area 0.0.0.0 interface 10.100.1.2 metric 1
-
Configure o ID do roteador e o número do sistema autônomo.
[edit routing-options]
user@P1# set router-id 10.9.9.2
user@P1# set autonomous-system 13979
-
Se você terminar de configurar o dispositivo, confirme a configuração.
user@P1# commit
Resultados
No modo de configuração, confirme sua configuração inserindo os show interfacescomandos , show protocolse show routing-options . Se a saída não exibir a configuração pretendida, repita as instruções neste exemplo para corrigir a configuração.
user@P1# show interfaces
fe-1/2/0 {
    unit 1 {
        description P1-to-PE1;
        family inet {
            address 10.0.0.2/30;
        }
        family mpls;
    }
}
fe-1/2/1 {
    unit 4 {
        description P1-to-P2;
        family inet {
            address 10.0.0.29/30;
        }
        family mpls;
    }
}
fe-1/2/2 {
    unit 8 {
        description P1-to-PE4;
        family inet {
            address 10.0.0.17/30;
        }
        family mpls;
    }
}
lo0 {
    unit 3 {
        family inet {
            address 10.9.9.2/32;
            address 10.100.1.2/32;
        }
    }
}
user@P1# show protocols
rsvp {
    interface fe-1/2/0.1;
    interface fe-1/2/2.8;
    interface fe-1/2/1.4;
}
mpls {
    label-switched-path P1-to-P2 {
        to 10.9.9.3;
    }
    label-switched-path P1-to-PE1 {
        to 10.9.9.1;
    }
    label-switched-path P1-to-PE4 {
        to 10.9.9.4;
    }
    interface fe-1/2/0.1;
    interface fe-1/2/2.8;
    interface fe-1/2/1.4;
}
bgp {
    group internal {
        type internal;
        local-address 10.9.9.2;
        family inet {
            labeled-unicast {
                aigp;
            }
        }
        neighbor 10.9.9.1;
        neighbor 10.9.9.3;
        neighbor 10.9.9.4;
    }
}
ospf {
    area 0.0.0.1 {
        interface fe-1/2/0.1 {
            metric 1;
        }
        interface fe-1/2/1.4 {
            metric 1;
        }
    }
    area 0.0.0.0 {
        interface fe-1/2/2.8 {
            metric 1;
        }
        interface 10.9.9.2 {
            passive;
            metric 1;
        }
        interface 10.100.1.2 {
            passive;
            metric 1;
        }
    }
}
user@P1# show routing-options
router-id 10.9.9.2;
autonomous-system 13979;
Configurando o dispositivo P2
Procedimento passo a passo
O exemplo a seguir requer que você navegue por vários níveis na hierarquia de configuração. Para obter informações sobre como navegar na CLI, consulte Uso do Editor de CLI no Modo de Configuração no Guia do Usuário da CLI do Junos OS.
Para configurar o dispositivo P2:
-
Configure as interfaces.
[edit interfaces]
user@P2# set fe-1/2/0 unit 3 description P2-to-PE1
user@P2# set fe-1/2/0 unit 3 family inet address 10.0.0.6/30
user@P2# set fe-1/2/0 unit 3 family mpls
user@P2# set fe-1/2/1 unit 5 description P2-to-P1
user@P2# set fe-1/2/1 unit 5 family inet address 10.0.0.30/30
user@P2# set fe-1/2/1 unit 5 family mpls
user@P2# set fe-1/2/2 unit 6 description P2-to-PE4
user@P2# set fe-1/2/2 unit 6 family inet address 10.0.0.13/30
user@P2# set fe-1/2/2 unit 6 family mpls
user@P2# set lo0 unit 5 family inet address 10.9.9.3/32
user@P2# set lo0 unit 5 family inet address 10.100.1.3/32
-
Configurar o MPLS e um protocolo de sinalização, como RSVP ou LDP.
[edit protocols]
user@P2# set rsvp interface fe-1/2/1.5
user@P2# set rsvp interface fe-1/2/2.6
user@P2# set rsvp interface fe-1/2/0.3
user@P2# set mpls label-switched-path P2-to-PE1 to 10.9.9.1
user@P2# set mpls label-switched-path P2-to-P1 to 10.9.9.2
user@P2# set mpls label-switched-path P2-to-PE4 to 10.9.9.4
user@P2# set mpls interface fe-1/2/1.5
user@P2# set mpls interface fe-1/2/2.6
user@P2# set mpls interface fe-1/2/0.3
-
Configure BGP.
[edit protocols bgp group internal]
user@P2# set type internal
user@P2# set local-address 10.9.9.3
user@P2# set neighbor 10.9.9.1
user@P2# set neighbor 10.9.9.2
user@P2# set neighbor 10.9.9.4
-
Habilite o AIGP.
[edit protocols bgp group internal]
user@P2# set family inet labeled-unicast aigp
-
Configure um IGP, como OSPF, RIP ou IS-IS.
[edit protocols ospf]
user@P2# set area 0.0.0.0 interface fe-1/2/2.6 metric 1
user@P2# set area 0.0.0.0 interface 10.9.9.3 passive
user@P2# set area 0.0.0.0 interface 10.9.9.3 metric 1
user@P2# set area 0.0.0.0 interface 10.100.1.3 passive
user@P2# set area 0.0.0.0 interface 10.100.1.3 metric 1
-
Configure o ID do roteador e o número do sistema autônomo.
[edit routing-options]
user@P2# set router-id 10.9.9.3
user@P2# set autonomous-system 13979
-
Se você terminar de configurar o dispositivo, confirme a configuração.
user@P2# commit
Resultados
No modo de configuração, confirme sua configuração inserindo os show interfacescomandos , show protocolse show routing-options . Se a saída não exibir a configuração pretendida, repita as instruções neste exemplo para corrigir a configuração.
user@P2# show interfaces
fe-1/2/0 {
    unit 3 {
        description P2-to-PE1;
        family inet {
            address 10.0.0.6/30;
        }
        family mpls;
    }
}
fe-1/2/1 {
    unit 5 {
        description P2-to-P1;
        family inet {
            address 10.0.0.30/30;
        }
        family mpls;
    }
}
fe-1/2/2 {
    unit 6 {
        description P2-to-PE4;
        family inet {
            address 10.0.0.13/30;
        }
        family mpls;
    }
}
lo0 {
    unit 5 {
        family inet {
            address 10.9.9.3/32;
            address 10.100.1.3/32;
        }
    }
}
user@P2# show protocols
rsvp {
    interface fe-1/2/1.5;
    interface fe-1/2/2.6;
    interface fe-1/2/0.3;
}
mpls {
    label-switched-path P2-to-PE1 {
        to 10.9.9.1;
    }
    label-switched-path P2-to-P1 {
        to 10.9.9.2;
    }
    label-switched-path P2-to-PE4 {
        to 10.9.9.4;
    }
    interface fe-1/2/1.5;
    interface fe-1/2/2.6;
    interface fe-1/2/0.3;
}
bgp {
    group internal {
        type internal;
        local-address 10.9.9.3;
        family inet {
            labeled-unicast {
                aigp;
            }
        }
        neighbor 10.9.9.1;
        neighbor 10.9.9.2;
        neighbor 10.9.9.4;
    }
}
ospf {
    area 0.0.0.0 {
        interface fe-1/2/2.6 {
            metric 1;
        }
        interface 10.9.9.3 {
            passive;
            metric 1;
        }
        interface 10.100.1.3 {
            passive;
            metric 1;
        }
    }
}
user@P2# show routing-options
router-id 10.9.9.3;
autonomous-system 13979;
Configurando o dispositivo PE4
Procedimento passo a passo
O exemplo a seguir requer que você navegue por vários níveis na hierarquia de configuração. Para obter informações sobre como navegar na CLI, consulte Uso do Editor de CLI no Modo de Configuração no Guia do Usuário da CLI do Junos OS.
Para configurar o dispositivo PE4:
-
Configure as interfaces.
[edit interfaces]
user@PE4# set fe-1/2/0 unit 7 description PE4-to-P2
user@PE4# set fe-1/2/0 unit 7 family inet address 10.0.0.14/30
user@PE4# set fe-1/2/0 unit 7 family mpls
user@PE4# set fe-1/2/1 unit 9 description PE4-to-P1
user@PE4# set fe-1/2/1 unit 9 family inet address 10.0.0.18/30
user@PE4# set fe-1/2/1 unit 9 family mpls
user@PE4# set fe-1/2/2 unit 10 description PE4-to-PE2
user@PE4# set fe-1/2/2 unit 10 family inet address 10.0.0.21/30
user@PE4# set fe-1/2/2 unit 10 family mpls
user@PE4# set fe-1/0/2 unit 12 description PE4-to-PE3
user@PE4# set fe-1/0/2 unit 12 family inet address 10.0.0.25/30
user@PE4# set fe-1/0/2 unit 12 family mpls
user@PE4# set lo0 unit 7 family inet address 10.9.9.4/32
user@PE4# set lo0 unit 7 family inet address 10.100.1.4/32
-
Configurar o MPLS e um protocolo de sinalização, como RSVP ou LDP.
[edit protocols]
user@PE4# set rsvp interface fe-1/2/0.7
user@PE4# set rsvp interface fe-1/2/1.9
user@PE4# set rsvp interface fe-1/2/2.10
user@PE4# set rsvp interface fe-1/0/2.12
user@PE4# set mpls label-switched-path PE4-to-PE2 to 10.9.9.5
user@PE4# set mpls label-switched-path PE4-to-PE3 to 10.9.9.6
user@PE4# set mpls label-switched-path PE4-to-P1 to 10.9.9.2
user@PE4# set mpls label-switched-path PE4-to-P2 to 10.9.9.3
user@PE4# set mpls interface fe-1/2/0.7
user@PE4# set mpls interface fe-1/2/1.9
user@PE4# set mpls interface fe-1/2/2.10
user@PE4# set mpls interface fe-1/0/2.12
-
Configure BGP.
[edit protocols bgp]
user@PE4# set export next-hop
user@PE4# set export aigp
user@PE4# set group internal type internal
user@PE4# set group internal local-address 10.9.9.4
user@PE4# set group internal neighbor 10.9.9.1
user@PE4# set group internal neighbor 10.9.9.3
user@PE4# set group internal neighbor 10.9.9.2
user@PE4# set group external type external
user@PE4# set group external multihop ttl 2
user@PE4# set group external local-address 10.9.9.4
user@PE4# set group external peer-as 7018
user@PE4# set group external neighbor 10.9.9.5
user@PE4# set group external neighbor 10.9.9.6
-
Habilite o AIGP.
[edit protocols bgp]
user@PE4# set group external family inet labeled-unicast aigp
user@PE4# set group internal family inet labeled-unicast aigp
-
Origine um prefixo e configure uma distância AIGP.
Por padrão, um prefixo é originado usando a distância atual do IGP. Opcionalmente, você pode configurar uma distância para o atributo AIGP, usando a
distanceopção, conforme mostrado aqui.[edit policy-options policy-statement aigp term 10] user@PE4# set from protocol static user@PE4# set from route-filter 44.0.0.0/24 exact user@PE4# set then aigp-originate distance 200 user@PE4# set then next-hop 10.100.1.4 user@PE4# set then accept
-
Habilite as políticas.
[edit policy-options policy-statement next-hop]
user@PE4# set term 10 from protocol bgp
user@PE4# set term 10 then next-hop 10.100.1.4
user@PE4# set term 10 then accept
user@PE4# set term 20 from protocol direct
user@PE4# set term 20 from route-filter 10.9.9.4/32 exact
user@PE4# set term 20 from route-filter 10.100.1.4/32 exact
user@PE4# set term 20 then next-hop 10.100.1.4
user@PE4# set term 20 then accept
-
Configure uma rota estática.
[edit routing-options]
user@PE4# set static route 44.0.0.0/24 discard
-
Configure um IGP, como OSPF, RIP ou IS-IS.
[edit protocols ospf]
user@PE4# set area 0.0.0.0 interface fe-1/2/1.9 metric 1
user@PE4# set area 0.0.0.0 interface fe-1/2/0.7 metric 1
user@PE4# set area 0.0.0.0 interface 10.9.9.4 passive
user@PE4# set area 0.0.0.0 interface 10.9.9.4 metric 1
user@PE4# set area 0.0.0.0 interface 10.100.1.4 passive
user@PE4# set area 0.0.0.0 interface 10.100.1.4 metric 1
user@PE4# set area 0.0.0.2 interface fe-1/2/2.10 metric 1
user@PE4# set area 0.0.0.3 interface fe-1/0/2.12 metric 1
-
Configure o ID do roteador e o número do sistema autônomo.
[edit routing-options]
user@PE4# set router-id 10.9.9.4
user@PE4# set autonomous-system 13979
-
Se você terminar de configurar o dispositivo, confirme a configuração.
user@PE4# commit
Resultados
No modo de configuração, confirme sua configuração inserindo os show interfacescomandos , show policy-options, , show protocolse show routing-options . Se a saída não exibir a configuração pretendida, repita as instruções neste exemplo para corrigir a configuração.
user@PE4# show interfaces
fe-1/0/2 {
    unit 12 {
        description PE4-to-PE3;
        family inet {
            address 10.0.0.25/30;
        }
        family mpls;
    }
}
fe-1/2/0 {
    unit 7 {
        description PE4-to-P2;
        family inet {
            address 10.0.0.14/30;
        }
        family mpls;
    }
}
fe-1/2/1 {
    unit 9 {
        description PE4-to-P1;
        family inet {
            address 10.0.0.18/30;
        }
        family mpls;
    }
}
fe-1/2/2 {
    unit 10 {
        description PE4-to-PE2;
        family inet {
            address 10.0.0.21/30;
        }
        family mpls;
    }
}
lo0 {
    unit 7 {
        family inet {
            address 10.9.9.4/32;
            address 10.100.1.4/32;
        }
    }
}
user@PE4# show policy-options
policy-statement aigp {
    term 10 {
        from {
            protocol static;
            route-filter 44.0.0.0/24 exact;
        }
        then {
            aigp-originate distance 200;
            next-hop 10.100.1.4;
            accept;
        }
    }
}
policy-statement next-hop {
    term 10 {
        from protocol bgp;
        then {
            next-hop 10.100.1.4;
            accept;
        }
    }
    term 20 {
        from {
            protocol direct;
            route-filter 10.9.9.4/32 exact;
            route-filter 10.100.1.4/32 exact;
        }
        then {
            next-hop 10.100.1.4;
            accept;
        }
    }
}
user@PE4# show protocols
rsvp {
    interface fe-1/2/0.7;
    interface fe-1/2/1.9;
    interface fe-1/2/2.10;
    interface fe-1/0/2.12;
}
mpls {
    label-switched-path PE4-to-PE2 {
        to 10.9.9.5;
    }
    label-switched-path PE4-to-PE3 {
        to 10.9.9.6;
    }
    label-switched-path PE4-to-P1 {
        to 10.9.9.2;
    }
    label-switched-path PE4-to-P2 {
        to 10.9.9.3;
    }
    interface fe-1/2/0.7;
    interface fe-1/2/1.9;
    interface fe-1/2/2.10;
    interface fe-1/0/2.12;
}
bgp {
    export [ next-hop aigp ];
    group internal {
        type internal;
        local-address 10.9.9.4;
        family inet {
            labeled-unicast {
                aigp;
            }
        }
        neighbor 10.9.9.1;
        neighbor 10.9.9.3;
        neighbor 10.9.9.2;
    }
    group external {
        type external;
        multihop {
            ttl 2;
        }
        local-address 10.9.9.4;
        family inet {
            labeled-unicast {
                aigp;
            }
        }
        peer-as 7018;
        neighbor 10.9.9.5;
        neighbor 10.9.9.6;
    }
}
ospf {
    area 0.0.0.0 {
        interface fe-1/2/1.9 {
            metric 1;
        }
        interface fe-1/2/0.7 {
            metric 1;
        }
        interface 10.9.9.4 {
            passive;
            metric 1;
        }
        interface 10.100.1.4 {
            passive;
            metric 1;
        }
    }
    area 0.0.0.2 {
        interface fe-1/2/2.10 {
            metric 1;
        }
    }
    area 0.0.0.3 {
        interface fe-1/0/2.12 {
            metric 1;
        }
    }
}
user@PE4# show routing-options
static {
    route 44.0.0.0/24 discard;
}
router-id 10.9.9.4;
autonomous-system 13979;
Configurando o dispositivo PE1
Procedimento passo a passo
O exemplo a seguir requer que você navegue por vários níveis na hierarquia de configuração. Para obter informações sobre como navegar na CLI, consulte Uso do Editor de CLI no Modo de Configuração no Guia do Usuário da CLI do Junos OS.
Para configurar o dispositivo PE1:
-
Configure as interfaces.
[edit interfaces]
user@PE1# set fe-1/2/0 unit 0 description PE1-to-P1
user@PE1# set fe-1/2/0 unit 0 family inet address 10.0.0.1/30
user@PE1# set fe-1/2/0 unit 0 family mpls
user@PE1# set fe-1/2/1 unit 2 description PE1-to-P2
user@PE1# set fe-1/2/1 unit 2 family inet address 10.0.0.5/30
user@PE1# set fe-1/2/1 unit 2 family mpls
user@PE1# set fe-1/2/2 unit 14 description PE1-to-PE7
user@PE1# set fe-1/2/2 unit 14 family inet address 10.0.0.9/30
user@PE1# set lo0 unit 1 family inet address 10.9.9.1/32
user@PE1# set lo0 unit 1 family inet address 10.100.1.1/32
-
Configurar o MPLS e um protocolo de sinalização, como RSVP ou LDP.
[edit protocols]
user@PE1# set rsvp interface fe-1/2/0.0
user@PE1# set rsvp interface fe-1/2/1.2
user@PE1# set rsvp interface fe-1/2/2.14
user@PE1# set mpls label-switched-path PE1-to-P1 to 10.9.9.2
user@PE1# set mpls label-switched-path PE1-to-P2 to 10.9.9.3
user@PE1# set mpls interface fe-1/2/0.0
user@PE1# set mpls interface fe-1/2/1.2
user@PE1# set mpls interface fe-1/2/2.14
-
Configure BGP.
[edit protocols bgp]
user@PE1# set group internal type internal
user@PE1# set group internal local-address 10.9.9.1
user@PE1# set group internal export SET_EXPORT_ROUTES
user@PE1# set group internal vpn-apply-export
user@PE1# set group internal neighbor 10.9.9.4
user@PE1# set group internal neighbor 10.9.9.2
user@PE1# set group internal neighbor 10.9.9.3
user@PE1# set group external type external
user@PE1# set group external export SET_EXPORT_ROUTES
user@PE1# set group external peer-as 7019
user@PE1# set group external neighbor 10.0.0.10
-
Habilite o AIGP.
[edit protocols bgp]
user@PE1# set group internal family inet labeled-unicast aigp
user@PE1# set group external family inet labeled-unicast aigp
-
Habilite as políticas.
[edit policy-options policy-statement SET_EXPORT_ROUTES term 10]
user@PE1# set from protocol direct
user@PE1# set from protocol bgp
user@PE1# set then next-hop 10.100.1.1
user@PE1# set then accept
-
Configure um IGP, como OSPF, RIP ou IS-IS.
[edit protocols ospf area 0.0.0.1]
user@PE1# set interface fe-1/2/0.0 metric 1
user@PE1# set interface fe-1/2/1.2 metric 1
user@PE1# set interface 10.9.9.1 passive
user@PE1# set interface 10.9.9.1 metric 1
user@PE1# set interface 10.100.1.1 passive
user@PE1# set interface 10.100.1.1 metric 1
-
Configure o ID do roteador e o número do sistema autônomo.
[edit routing-options]
user@PE1# set router-id 10.9.9.1
user@PE1# set autonomous-system 13979
-
Se você terminar de configurar o dispositivo, confirme a configuração.
user@PE1# commit
Resultados
No modo de configuração, confirme sua configuração inserindo os show interfacescomandos , show policy-options, , show protocolse show routing-options . Se a saída não exibir a configuração pretendida, repita as instruções neste exemplo para corrigir a configuração.
user@PE1# show interfaces
fe-1/2/0 {
    unit 0 {
        description PE1-to-P1;
        family inet {
            address 10.0.0.1/30;
        }
        family mpls;
    }
}
fe-1/2/1 {
    unit 2 {
        description PE1-to-P2;
        family inet {
            address 10.0.0.5/30;
        }
        family mpls;
    }
}
fe-1/2/2 {
    unit 14 {
        description PE1-to-PE7;
        family inet {
            address 10.0.0.9/30;
        }
    }
}
lo0 {
    unit 1 {
        family inet {
            address 10.9.9.1/32;
            address 10.100.1.1/32;
        }
    }
}
user@PE1# show policy-options
policy-statement SET_EXPORT_ROUTES {
    term 10 {
        from protocol [ direct bgp ];
        then {
            next-hop 10.100.1.1;
            accept;
        }
    }
}
user@PE1# show protocols
rsvp {
    interface fe-1/2/0.0;
    interface fe-1/2/1.2;
    interface fe-1/2/2.14;
}
mpls {
    label-switched-path PE1-to-P1 {
        to 10.9.9.2;
    }
    label-switched-path PE1-to-P2 {
        to 10.9.9.3;
    }
    interface fe-1/2/0.0;
    interface fe-1/2/1.2;
    interface fe-1/2/2.14;
}
bgp {
    group internal {
        type internal;
        local-address 10.9.9.1;
        family inet {
            labeled-unicast {
                aigp;
            }
        }
        export SET_EXPORT_ROUTES;
        vpn-apply-export;
        neighbor 10.9.9.4;
        neighbor 10.9.9.2;
        neighbor 10.9.9.3;
    }
    group external {
        type external;
        family inet {
            labeled-unicast {
                aigp;
            }
        }
        export SET_EXPORT_ROUTES;
        peer-as 7019;
        neighbor 10.0.0.10;
    }
}
ospf {
    area 0.0.0.1 {
        interface fe-1/2/0.0 {
            metric 1;
        }
        interface fe-1/2/1.2 {
            metric 1;
        }
        interface 10.9.9.1 {
            passive;
            metric 1;
        }
        interface 10.100.1.1 {
            passive;
            metric 1;
        }
    }
}
user@PE1# show routing-options
router-id 10.9.9.1;
autonomous-system 13979;
Configuração do dispositivo PE2
Procedimento passo a passo
O exemplo a seguir requer que você navegue por vários níveis na hierarquia de configuração. Para obter informações sobre como navegar na CLI, consulte Uso do Editor de CLI no Modo de Configuração no Guia do Usuário da CLI do Junos OS.
Para configurar o dispositivo PE2:
-
Configure as interfaces.
[edit interfaces]
user@PE2# set fe-1/2/0 unit 11 description PE2-to-PE4
user@PE2# set fe-1/2/0 unit 11 family inet address 10.0.0.22/30
user@PE2# set fe-1/2/0 unit 11 family mpls
user@PE2# set lo0 unit 9 family inet address 10.9.9.5/32 primary
user@PE2# set lo0 unit 9 family inet address 10.100.1.5/32
-
Configurar o MPLS e um protocolo de sinalização, como RSVP ou LDP.
[edit protocols]
user@PE2# set rsvp interface fe-1/2/0.11
user@PE2# set mpls label-switched-path PE2-to-PE4 to 10.9.9.4
user@PE2# set mpls interface fe-1/2/0.11
-
Configure BGP.
[edit protocols bgp]
user@PE2# set group external type external
user@PE2# set group external multihop ttl 2
user@PE2# set group external local-address 10.9.9.5
user@PE2# set group external export next-hop
user@PE2# set group external export aigp
user@PE2# set group external export SET_EXPORT_ROUTES
user@PE2# set group external vpn-apply-export
user@PE2# set group external peer-as 13979
user@PE2# set group external neighbor 10.9.9.4
-
Habilite o AIGP.
[edit protocols bgp]
user@PE2# set group external family inet labeled-unicast aigp
-
Origine um prefixo e configure uma distância AIGP.
Por padrão, um prefixo é originado usando a distância atual do IGP. Opcionalmente, você pode configurar uma distância para o atributo AIGP, usando a
distanceopção, conforme mostrado aqui.[edit policy-options policy-statement aigp] user@PE2# set term 10 from route-filter 55.0.0.0/24 exact user@PE2# set term 10 then aigp-originate distance 20 user@PE2# set term 10 then next-hop 10.100.1.5 user@PE2# set term 10 then accept user@PE2# set term 20 from route-filter 99.0.0.0/24 exact user@PE2# set term 20 then aigp-originate distance 30 user@PE2# set term 20 then next-hop 10.100.1.5 user@PE2# set term 20 then accept
-
Habilite as políticas.
[edit policy-options]
user@PE2# set policy-statement SET_EXPORT_ROUTES term 10 from protocol direct
user@PE2# set policy-statement SET_EXPORT_ROUTES term 10 from protocol static
user@PE2# set policy-statement SET_EXPORT_ROUTES term 10 from protocol bgp
user@PE2# set policy-statement SET_EXPORT_ROUTES term 10 then next-hop 10.100.1.5
user@PE2# set policy-statement SET_EXPORT_ROUTES term 10 then accept
user@PE2# set policy-statement next-hop term 10 from protocol bgp
user@PE2# set policy-statement next-hop term 10 then next-hop 10.100.1.5
user@PE2# set policy-statement next-hop term 10 then accept
user@PE2# set policy-statement next-hop term 20 from protocol direct
user@PE2# set policy-statement next-hop term 20 from route-filter 10.9.9.5/32 exact
user@PE2# set policy-statement next-hop term 20 from route-filter 10.100.1.5/32 exact
user@PE2# set policy-statement next-hop term 20 then next-hop 10.100.1.5
user@PE2# set policy-statement next-hop term 20 then accept
-
Habilite algumas rotas estáticas.
[edit routing-options]
user@PE2# set static route 99.0.0.0/24 discard
user@PE2# set static route 55.0.0.0/24 discard
-
Configure um IGP, como OSPF, RIP ou IS-IS.
[edit protocols ospf area 0.0.0.2]
user@PE2# set interface 10.9.9.5 passive
user@PE2# set interface 10.9.9.5 metric 1
user@PE2# set interface 10.100.1.5 passive
user@PE2# set interface 10.100.1.5 metric 1
user@PE2# set interface fe-1/2/0.11 metric 1
-
Configure o ID do roteador e o número do sistema autônomo.
[edit routing-options]
user@PE2# set router-id 10.9.9.5
user@PE2# set autonomous-system 7018
-
Se você terminar de configurar o dispositivo, confirme a configuração.
user@PE2# commit
Resultados
No modo de configuração, confirme sua configuração inserindo os show interfacescomandos , show policy-options, , show protocolse show routing-options . Se a saída não exibir a configuração pretendida, repita as instruções neste exemplo para corrigir a configuração.
user@PE2# show interfaces
fe-1/2/0 {
    unit 11 {
        description PE2-to-PE4;
        family inet {
            address 10.0.0.22/30;
        }
        family mpls;
    }
}
lo0 {
    unit 9 {
        family inet {
            address 10.9.9.5/32 {
                primary;
            }
            address 10.100.1.5/32;
        }
    }
}
user@PE2# show policy-options
policy-statement SET_EXPORT_ROUTES {
    term 10 {
        from protocol [ direct static bgp ];
        then {
            next-hop 10.100.1.5;
            accept;
        }
    }
}
policy-statement aigp {
    term 10 {
        from {
            route-filter 55.0.0.0/24 exact;
        }
        then {
            aigp-originate distance 20;
            next-hop 10.100.1.5;
            accept;
        }
    }
    term 20 {
        from {
            route-filter 99.0.0.0/24 exact;
        }
        then {
            aigp-originate distance 30;
            next-hop 10.100.1.5;
            accept;
        }
    }
}
policy-statement next-hop {
    term 10 {
        from protocol bgp;
        then {
            next-hop 10.100.1.5;
            accept;
        }
    }
    term 20 {
        from {
            protocol direct;
            route-filter 10.9.9.5/32 exact;
            route-filter 10.100.1.5/32 exact;
        }
        then {
            next-hop 10.100.1.5;
            accept;
        }
    }
}
user@PE2# show protocols
rsvp {
    interface fe-1/2/0.11;
}
mpls {
    label-switched-path PE2-to-PE4 {
        to 10.9.9.4;
    }
    interface fe-1/2/0.11;
}
bgp {
    group external {
        type external;
        multihop {
            ttl 2;
        }
        local-address 10.9.9.5;
        family inet {
            labeled-unicast {
                aigp;
            }
        }
        export [ next-hop aigp SET_EXPORT_ROUTES ];
        vpn-apply-export;
        peer-as 13979;
        neighbor 10.9.9.4;
    }
}
ospf {
    area 0.0.0.2 {
        interface 10.9.9.5 {
            passive;
            metric 1;
        }
        interface 10.100.1.5 {
            passive;
            metric 1;
        }
        interface fe-1/2/0.11 {
            metric 1;
        }
    }
}
user@PE2# show routing-options
static {
    route 99.0.0.0/24 discard;
    route 55.0.0.0/24 discard;
}
router-id 10.9.9.5;
autonomous-system 7018;
Configurando o dispositivo PE3
Procedimento passo a passo
O exemplo a seguir requer que você navegue por vários níveis na hierarquia de configuração. Para obter informações sobre como navegar na CLI, consulte Uso do Editor de CLI no Modo de Configuração no Guia do Usuário da CLI do Junos OS.
Para configurar o Dispositivo PE3:
-
Configure as interfaces.
[edit interfaces]
user@PE3# set fe-1/2/0 unit 13 description PE3-to-PE4
user@PE3# set fe-1/2/0 unit 13 family inet address 10.0.0.26/30
user@PE3# set fe-1/2/0 unit 13 family mpls
user@PE3# set lo0 unit 11 family inet address 10.9.9.6/32
user@PE3# set lo0 unit 11 family inet address 10.100.1.6/32
-
Configurar o MPLS e um protocolo de sinalização, como RSVP ou LDP.
[edit protocols]
user@PE3# set rsvp interface fe-1/2/0.13
user@PE3# set mpls label-switched-path PE3-to-PE4 to 10.9.9.4
user@PE3# set mpls interface fe-1/2/0.13
-
Configure BGP.
[edit protocols bgp group external]
user@PE3# set type external
user@PE3# set multihop ttl 2
user@PE3# set local-address 10.9.9.6
user@PE3# set export next-hop
user@PE3# set export SET_EXPORT_ROUTES
user@PE3# set vpn-apply-export
user@PE3# set peer-as 13979
user@PE3# set neighbor 10.9.9.4
-
Habilite o AIGP.
[edit protocols bgp group external]
user@PE3# set family inet labeled-unicast aigp
-
Habilite as políticas.
[edit policy-options]
user@PE3# set policy-statement SET_EXPORT_ROUTES term 10 from protocol direct
user@PE3# set policy-statement SET_EXPORT_ROUTES term 10 from protocol static
user@PE3# set policy-statement SET_EXPORT_ROUTES term 10 from protocol bgp
user@PE3# set policy-statement SET_EXPORT_ROUTES term 10 then next-hop 10.100.1.6
user@PE3# set policy-statement SET_EXPORT_ROUTES term 10 then accept
user@PE3# set policy-statement next-hop term 10 from protocol bgp
user@PE3# set policy-statement next-hop term 10 then next-hop 10.100.1.6
user@PE3# set policy-statement next-hop term 10 then accept
user@PE3# set policy-statement next-hop term 20 from protocol direct
user@PE3# set policy-statement next-hop term 20 from route-filter 10.9.9.6/32 exact
user@PE3# set policy-statement next-hop term 20 from route-filter 10.100.1.6/32 exact
user@PE3# set policy-statement next-hop term 20 then next-hop 10.100.1.6
user@PE3# set policy-statement next-hop term 20 then accept
-
Configure um IGP, como OSPF, RIP ou IS-IS.
[edit protocols ospf area 0.0.0.3]
user@PE3# set interface 10.9.9.6 passive
user@PE3# set interface 10.9.9.6 metric 1
user@PE3# set interface 10.100.1.6 passive
user@PE3# set interface 10.100.1.6 metric 1
user@PE3# set interface fe-1/2/0.13 metric 1
-
Configure o ID do roteador e o número do sistema autônomo.
[edit routing-options]
user@PE3# set router-id 10.9.9.6
user@PE3# set autonomous-system 7018
-
Se você terminar de configurar o dispositivo, confirme a configuração.
user@PE3# commit
Resultados
No modo de configuração, confirme sua configuração inserindo os show interfacescomandos , show policy-options, , show protocolse show routing-options . Se a saída não exibir a configuração pretendida, repita as instruções neste exemplo para corrigir a configuração.
user@PE3# show interfaces
fe-1/2/0 {
    unit 13 {
        description PE3-to-PE4;
        family inet {
            address 10.0.0.26/30;
        }
        family mpls;
    }
}
lo0 {
    unit 11 {
        family inet {
            address 10.9.9.6/32;
            address 10.100.1.6/32;
        }
    }
}
user@PE3# show policy-options
policy-statement SET_EXPORT_ROUTES {
    term 10 {
        from protocol [ direct static bgp ];
        then {
            next-hop 10.100.1.6;
            accept;
        }
    }
}
policy-statement next-hop {
    term 10 {
        from protocol bgp;
        then {
            next-hop 10.100.1.6;
            accept;
        }
    }
    term 20 {
        from {
            protocol direct;
            route-filter 10.9.9.6/32 exact;
            route-filter 10.100.1.6/32 exact;
        }
        then {
            next-hop 10.100.1.6;
            accept;
        }
    }
}
user@PE3# show protocols
rsvp {
    interface fe-1/2/0.13;
}
mpls {
    label-switched-path PE3-to-PE4 {
        to 10.9.9.4;
    }
    interface fe-1/2/0.13;
}
bgp {
    group external {
        type external;
        multihop {
            ttl 2;
        }
        local-address 10.9.9.6;
        family inet {
            labeled-unicast {
                aigp;
            }
        }
        export [ next-hop SET_EXPORT_ROUTES ];
        vpn-apply-export;
        peer-as 13979;
        neighbor 10.9.9.4;
    }
}
ospf {
    area 0.0.0.3 {
        interface 10.9.9.6 {
            passive;
            metric 1;
        }
        interface 10.100.1.6 {
            passive;
            metric 1;
        }
        interface fe-1/2/0.13 {
            metric 1;
        }
    }
}
user@PE3# show routing-options
router-id 10.9.9.6;
autonomous-system 7018;
Configurando o dispositivo PE7
Procedimento passo a passo
O exemplo a seguir requer que você navegue por vários níveis na hierarquia de configuração. Para obter informações sobre como navegar na CLI, consulte Uso do Editor de CLI no Modo de Configuração no Guia do Usuário da CLI do Junos OS.
Para configurar o dispositivo PE7:
-
Configure as interfaces.
[edit interfaces]
user@PE7# set fe-1/2/0 unit 15 description PE7-to-PE1
user@PE7# set fe-1/2/0 unit 15 family inet address 10.0.0.10/30
user@PE7# set lo0 unit 13 family inet address 10.9.9.7/32
user@PE7# set lo0 unit 13 family inet address 10.100.1.7/32
-
Configure BGP.
[edit protocols bgp group external]
user@PE7# set type external
user@PE7# set export SET_EXPORT_ROUTES
user@PE7# set peer-as 13979
user@PE7# set neighbor 10.0.0.9
-
Habilite o AIGP.
[edit protocols bgp group external]
user@PE7# set family inet labeled-unicast aigp
-
Configure a política de roteamento.
[edit policy-options policy-statement SET_EXPORT_ROUTES term 10]
user@PE7# set from protocol direct
user@PE7# set from protocol bgp
user@PE7# set then next-hop 10.100.1.7
user@PE7# set then accept
-
Configure o ID do roteador e o número do sistema autônomo.
[edit routing-options]
user@PE7# set router-id 10.9.9.7
user@PE7# set autonomous-system 7019
-
Se você terminar de configurar o dispositivo, confirme a configuração.
user@PE7# commit
Resultados
No modo de configuração, confirme sua configuração inserindo os show interfacescomandos , show policy-options, , show protocolse show routing-options . Se a saída não exibir a configuração pretendida, repita as instruções neste exemplo para corrigir a configuração.
user@PE7# show interfaces
interfaces {
    fe-1/2/0 {
        unit 15 {
            description PE7-to-PE1;
            family inet {
                address 10.0.0.10/30;
            }
        }
    }
    lo0 {
        unit 13 {
            family inet {
                address 10.9.9.7/32;
                address 10.100.1.7/32;
            }
        }
    }
}
user@PE7# show policy-options
policy-statement SET_EXPORT_ROUTES {
    term 10 {
        from protocol [ direct bgp ];
        then {
            next-hop 10.100.1.7;
            accept;
        }
    }
}
user@PE7# show protocols
bgp {
    group external {
        type external;
        family inet {
            labeled-unicast {
                aigp;
            }
        }
        export SET_EXPORT_ROUTES;
        peer-as 13979;
        neighbor 10.0.0.9;
    }
}
user@PE7# show routing-options
router-id 10.9.9.7;
autonomous-system 7019;
Verificação
Confirme se a configuração está funcionando corretamente.
- Verificando se o dispositivo PE4 está recebendo o atributo AIGP de seu vizinho EBGP PE2
- Verificando a métrica do IGP
- Verificando se o dispositivo PE4 adiciona a métrica IGP ao atributo AIGP
- Verificando se o dispositivo PE7 está recebendo o atributo AIGP de seu vizinho EBGP PE1
- Verificando a resolução da métrica AIGP
- Verificando a presença de atributos AIGP em atualizações de BGP
Verificando se o dispositivo PE4 está recebendo o atributo AIGP de seu vizinho EBGP PE2
Finalidade
Verifique se a política de AIGP no Dispositivo PE2 está funcionando.
Ação
user@PE4> show route receive-protocol bgp 10.9.9.5 extensive
* 55.0.0.0/24 (1 entry, 1 announced)
     Accepted
     Route Label: 299888
     Nexthop: 10.100.1.5
     AS path: 7018 I
     AIGP: 20

* 99.0.0.0/24 (1 entry, 1 announced)
     Accepted
     Route Label: 299888
     Nexthop: 10.100.1.5
     AS path: 7018 I
     AIGP: 30
Significado
No dispositivo PE2, a aigp-originate declaração é configurada com uma distância de 20 (aigp-originate distance 20). Essa instrução é aplicada à rota 55.0.0.0/24. Da mesma forma, a aigp-originate distance 30 instrução é aplicada à rota 99.0.0.0/24. Assim, quando o dispositivo PE4 recebe essas rotas, o atributo AIGP é anexado às métricas configuradas.
Verificando a métrica do IGP
Finalidade
No dispositivo PE4, verifique a métrica do IGP para o próximo salto do BGP 10.100.1.5.
Ação
user@PE4> show route 10.100.1.5
inet.0: 30 destinations, 40 routes (30 active, 0 holddown, 0 hidden)
+ = Active Route, - = Last Active, * = Both

10.100.1.5/32      *[OSPF/10] 05:35:50, metric 2
                    > to 10.0.0.22 via fe-1/2/2.10
                    [BGP/170] 03:45:07, localpref 100, from 10.9.9.5
                      AS path: 7018 I
                    > to 10.0.0.22 via fe-1/2/2.10
Significado
A métrica do IGP para essa rota é 2.
Verificando se o dispositivo PE4 adiciona a métrica IGP ao atributo AIGP
Finalidade
Certifique-se de que o Dispositivo PE4 adicione a métrica IGP ao atributo AIGP quando ele reanunciar rotas para seu vizinho IBGP, o Dispositivo PE1.
Ação
user@PE4> show route advertising-protocol bgp 10.9.9.1 extensive

* 55.0.0.0/24 (1 entry, 1 announced)
 BGP group internal type Internal
     Route Label: 300544
     Nexthop: 10.100.1.4
     Flags: Nexthop Change
     Localpref: 100
     AS path: [13979] 7018 I
     AIGP: 22

* 99.0.0.0/24 (1 entry, 1 announced)
 BGP group internal type Internal
     Route Label: 300544
     Nexthop: 10.100.1.4
     Flags: Nexthop Change
     Localpref: 100
     AS path: [13979] 7018 I
     AIGP: 32
Significado
A métrica IGP é adicionada à métrica AIGP (20 + 2 = 22 e 30 + 2 = 32), porque o próximo salto é alterado para essas rotas.
Verificando se o dispositivo PE7 está recebendo o atributo AIGP de seu vizinho EBGP PE1
Finalidade
Verifique se a política do AIGP no dispositivo PE1 está funcionando.
Ação
user@PE7> show route receive-protocol bgp 10.0.0.9 extensive
* 44.0.0.0/24 (1 entry, 1 announced)
     Accepted
     Route Label: 300096
     Nexthop: 10.0.0.9
     AS path: 13979 I
     AIGP: 203

* 55.0.0.0/24 (1 entry, 1 announced)
     Accepted
     Route Label: 300112
     Nexthop: 10.0.0.9
     AS path: 13979 7018 I
     AIGP: 25

* 99.0.0.0/24 (1 entry, 1 announced)
     Accepted
     Route Label: 300112
     Nexthop: 10.0.0.9
     AS path: 13979 7018 I
     AIGP: 35
Significado
A rota 44.0.0.0/24 é originada no dispositivo PE4. As rotas 55.0.0.0/24 e 99.0.0.0/24 são originadas no dispositivo PE2. As distâncias do IGP são adicionadas às distâncias do AIGP configuradas.
Verificando a resolução da métrica AIGP
Finalidade
Confirme se o prefixo for resolvido por meio de recursão e os próximos hops recursivos tiverem métricas AIGP, o prefixo terá a soma dos valores AIGP que estão nos próximos hops BGP recursivos.
Ação
-
Adicione uma rota estática a 66.0.0.0/24.
[edit routing-options]
user@PE2# set static route 66.0.0.0/24 discard
-
Exclua os termos existentes na declaração de política no
aigpDispositivo PE2.[edit policy-options policy-statement aigp] user@PE2# delete term 10 user@PE2# delete term 20
-
Configure uma pesquisa de rota recursiva para a rota para 66.0.0.0.
A política mostra a métrica AIGP para o prefixo 66.0.0.0/24 (nenhum) e seu próximo salto recursivo. O prefixo 66.0.0.0/24 é resolvido por 55.0.0.1. O prefixo 66.0.0.0/24 não tem sua própria métrica AIGP sendo originada, mas seu próximo salto recursivo, 55.0.0.1, tem um valor AIGP.
[edit policy-options policy-statement aigp]
user@PE2# set term 10 from route-filter 55.0.0.1/24 exact
user@PE2# set term 10 then aigp-originate distance 20
user@PE2# set term 10 then next-hop 10.100.1.5
user@PE2# set term 10 then accept
user@PE2# set term 20 from route-filter 66.0.0.0/24 exact
user@PE2# set term 20 then next-hop 55.0.0.1
user@PE2# set term 20 then accept
-
No dispositivo PE4, execute o
show route 55.0.0.0 extensivecomando.O valor de Metric2 é a métrica do IGP para o próximo salto do BGP. Quando o dispositivo PE4 readverte essas rotas para seu peer IBGP, o dispositivo PE1, a métrica AIGP é a soma de AIGP + sua métrica AIGP de resolução + Metric2.
O prefixo 55.0.0.0 mostra sua própria métrica de IGP 20, conforme definido e anunciado pelo Dispositivo PE2. Ele não mostra um valor AIGP de resolução porque não tem um próximo salto BGP recursivo. O valor de Metric2 é 2.
user@PE4> show route 55.0.0.0 extensive inet.0: 31 destinations, 41 routes (31 active, 0 holddown, 0 hidden) 55.0.0.0/24 (1 entry, 1 announced) TSI: KRT in-kernel 55.0.0.0/24 -> {indirect(262151)} Page 0 idx 0 Type 1 val 928d1b8 Flags: Nexthop Change Nexthop: 10.100.1.4 Localpref: 100 AS path: [13979] 7018 I Communities: AIGP: 22 Path 55.0.0.0 from 10.9.9.5 Vector len 4. Val: 0 *BGP Preference: 170/-101 Next hop type: Indirect Address: 0x925da38 Next-hop reference count: 4 Source: 10.9.9.5 Next hop type: Router, Next hop index: 1004 Next hop: 10.0.0.22 via fe-1/2/2.10, selected Label operation: Push 299888 Label TTL action: prop-ttl Protocol next hop: 10.100.1.5 Push 299888 Indirect next hop: 93514d8 262151 State: <Active Ext> Local AS: 13979 Peer AS: 7018 Age: 22:03:26 Metric2: 2 AIGP: 20 Task: BGP_7018.10.9.9.5+58560 Announcement bits (3): 3-KRT 4-BGP_RT_Background 5-Resolve tree 1 AS path: 7018 I Accepted Route Label: 299888 Localpref: 100 Router ID: 10.9.9.5 Indirect next hops: 1 Protocol next hop: 10.100.1.5 Metric: 2 Push 299888 Indirect next hop: 93514d8 262151 Indirect path forwarding next hops: 1 Next hop type: Router Next hop: 10.0.0.22 via fe-1/2/2.10 10.100.1.5/32 Originating RIB: inet.0 Metric: 2 Node path count: 1 Forwarding nexthops: 1 Nexthop: 10.0.0.22 via fe-1/2/2.10 -
No dispositivo PE4, execute o
show route 66.0.0.0 extensivecomando.O prefixo 66.0.0.0/24 mostra o AIGP de resolução, que é a soma de sua própria métrica AIGP e seu próximo salto BGP recursivo:
66.0.0.1 = 0, 55.0.0.1 = 20, 0+20 = 20
user@PE4> show route 66.0.0.0 extensive
inet.0: 31 destinations, 41 routes (31 active, 0 holddown, 0 hidden)
66.0.0.0/24 (1 entry, 1 announced)
TSI:
KRT in-kernel 66.0.0.0/24 -> {indirect(262162)}
Page 0 idx 0 Type 1 val 928cefc
    Flags: Nexthop Change
    Nexthop: 10.100.1.4
    Localpref: 100
    AS path: [13979] 7018 I
    Communities:
Path 66.0.0.0 from 10.9.9.5 Vector len 4.  Val: 0
        *BGP    Preference: 170/-101
                Next hop type: Indirect
                Address: 0x925d4e0
                Next-hop reference count: 4
                Source: 10.9.9.5
                Next hop type: Router, Next hop index: 1006
                Next hop: 10.0.0.22 via fe-1/2/2.10, selected
                Label operation: Push 299888, Push 299888(top)
                Label TTL action: prop-ttl, prop-ttl(top)
                Protocol next hop: 55.0.0.1
                Push 299888
                Indirect next hop: 9353e88 262162
                State: <Active Ext>
                Local AS: 13979 Peer AS:  7018
                Age: 31:42      Metric2: 2


                        Resolving-AIGP: 20
                Task: BGP_7018.10.9.9.5+58560
                Announcement bits (3): 3-KRT 4-BGP_RT_Background 5-Resolve tree 1
                AS path: 7018 I
                Accepted
                Route Label: 299888
                Localpref: 100
                Router ID: 10.9.9.5
                Indirect next hops: 1
                        Protocol next hop: 55.0.0.1 Metric: 2 AIGP: 20
                        Push 299888
                        Indirect next hop: 9353e88 262162
                        Indirect path forwarding next hops: 1
                                Next hop type: Router
                                Next hop: 10.0.0.22 via fe-1/2/2.10
                        55.0.0.0/24 Originating RIB: inet.0
                          Metric: 2                       Node path count: 1
                          Indirect nexthops: 1
                                Protocol Nexthop: 10.100.1.5 Metric: 2 Push 299888
                                Indirect nexthop: 93514d8 262151
                                Indirect path forwarding nexthops: 1
                                        Nexthop: 10.0.0.22 via fe-1/2/2.10
                                10.100.1.5/32 Originating RIB: inet.0
                                  Metric: 2                               Node path count: 1
                                  Forwarding nexthops: 1
                                        Nexthop: 10.0.0.22 via fe-1/2/2.10
Verificando a presença de atributos AIGP em atualizações de BGP
Finalidade
Se o atributo AIGP não estiver habilitado no BGP (ou nas group hierarquias ou neighbor ), o atributo AIGP será descartado silenciosamente. Habilite traceoptions e inclua o packets detail sinalizador na opção na configuração para confirmar a presença do atributo AIGP nas atualizações de BGP transmitidas ou recebidas. Isso é útil ao depurar problemas de AIGP.
Ação
-
Configure o dispositivo PE2 e o dispositivo PE4 para traceoptions.
user@host> show protocols bgp traceoptions { file bgp size 1m files 5; flag packets detail; } -
Verifique o traceoptions arquivo no dispositivo PE2.
O exemplo a seguir mostra o prefixo de publicidade do dispositivo PE2 99.0.0.0/24 para o dispositivo PE4 (10.9.9.4) com uma métrica AIGP de 20:
user@PE2> show log bgp
Mar 22 09:27:18.982150 BGP SEND 10.9.9.5+49652 -> 10.9.9.4+179
Mar 22 09:27:18.982178 BGP SEND message type 2 (Update) length 70
Mar 22 09:27:18.982198 BGP SEND Update PDU length 70
Mar 22 09:27:18.982248 BGP SEND flags 0x40 code Origin(1): IGP
Mar 22 09:27:18.982273 BGP SEND flags 0x40 code ASPath(2) length 6: 7018
Mar 22 09:27:18.982295 BGP SEND flags 0x80 code AIGP(26): AIGP: 20
Mar 22 09:27:18.982316 BGP SEND flags 0x90 code MP_reach(14): AFI/SAFI 1/4
Mar 22 09:27:18.982341 BGP SEND         nhop 10.100.1.5 len 4
Mar 22 09:27:18.982372 BGP SEND         99.0.0.0/24 (label 301664)
Mar 22 09:27:33.665412 bgp_send: sending 19 bytes to abcd::10:255:170:84 (External AS 13979)
-
Verifique se a rota foi recebida no dispositivo PE4 usando o show route receive-protocol comando.
O AIGP não está habilitado no dispositivo PE4, portanto, o atributo AIGP é descartado silenciosamente para o prefixo 99.0.0.0/24 e não aparece na seguinte saída:
user@PE4> show route receive-protocol bgp 10.9.9.5 extensive | find 55.0.0.0 * 99.0.0.0/24 (2 entries, 1 announced) Accepted Route Label: 301728 Nexthop: 10.100.1.5 AS path: 7018 I -
Verifique o traceoptions file no dispositivo PE4.
A saída a seguir do log mostra que o prefixo traceoptions 99.0.0.0/24 foi recebido com o atributo AIGP anexado:
user@PE4> show log bgp
Mar 22 09:41:39.650295 BGP RECV 10.9.9.5+64690 -> 10.9.9.4+179
Mar 22 09:41:39.650331 BGP RECV message type 2 (Update) length 70
Mar 22 09:41:39.650350 BGP RECV Update PDU length 70
Mar 22 09:41:39.650370 BGP RECV flags 0x40 code Origin(1): IGP
Mar 22 09:41:39.650394 BGP RECV flags 0x40 code ASPath(2) length 6: 7018
Mar 22 09:41:39.650415 BGP RECV flags 0x80 code AIGP(26): AIGP: 20
Mar 22 09:41:39.650436 BGP RECV flags 0x90 code MP_reach(14): AFI/SAFI 1/4
Mar 22 09:41:39.650459 BGP RECV         nhop 10.100.1.5 len 4
Mar 22 09:41:39.650495 BGP RECV         99.0.0.0/24 (label 301728)
Mar 22 09:41:39.650574 bgp_rcv_nlri: 99.0.0.0/24
Mar 22 09:41:39.650607 bgp_rcv_nlri: 99.0.0.0/24 belongs to meshgroup
Mar 22 09:41:39.650629 bgp_rcv_nlri: 99.0.0.0/24 qualified bnp->ribact 0x0 l2afcb 0x0
Significado
A execução dessa verificação ajuda na solução de problemas e na depuração de problemas do AIGP. Ele permite que você verifique quais dispositivos em sua rede enviam e recebem atributos AIGP.
Noções básicas sobre a substituição de AS
O recurso de substituição de AS permite que um roteador de borda de provedor (PE) altere o número de sistema autônomo privado (AS) usado por um dispositivo de borda do cliente (CE) em uma sessão BGP (EBGP) externa em execução em um link de acesso de roteamento e encaminhamento de VPN (VRF). O número AS privado é alterado para o número PE AS. Outro dispositivo CE conectado a outro dispositivo PE vê a rota EBGP vindo do primeiro site com um caminho AS de provider-ASN, provider-ASN, em vez de provider-ASN, site1-ASN. Isso permite que as redes corporativas usem o mesmo ASN privado em todos os sites.
O recurso de substituição de AS oferece uma clara vantagem de gerenciamento ao provedor de serviços porque o BGP, por padrão, não aceita rotas BGP com um atributo do caminho AS que contém o número AS local.
Em uma rede empresarial com vários sites, talvez você queira usar um único número de AS entre sites. Suponha, por exemplo, que dois dispositivos CE estejam no AS 64512 e que a rede do provedor esteja no AS 65534.
Quando o provedor de serviços configura uma VPN de Camada 3 com essa configuração, mesmo que a rede MPLS tenha rotas para o Dispositivo CE1 e o Dispositivo CE2, o Dispositivo CE1 e o Dispositivo CE2 não têm rotas entre si porque o atributo do caminho AS apareceria como 64512 65534 64512. O BGP usa o atributo do caminho AS como seu mecanismo de prevenção de loops. Se um site vir seu próprio número de AS mais de uma vez no caminho de AS, a rota será considerada inválida.
Uma maneira de superar essa dificuldade é com a as-override afirmação, que é aplicada aos dispositivos PE. A as-override instrução substitui o número AS do dispositivo CE pelo do dispositivo PE, impedindo assim que o número AS do cliente apareça mais de uma vez no atributo do caminho AS.
Se um cliente usar o prefixo do caminho AS para tornar determinados caminhos menos desejáveis e o provedor de serviços usar a substituição do AS, cada ocorrência de número CE AS no caminho AS será alterada para o número AS do provedor de serviços. Por exemplo, suponha que todos os sites de clientes usem o mesmo número AS, digamos 64512. Se o ISP usar o número AS 65534, um site do cliente verá o caminho para outro site como 65534 65534. Se o cliente preceder 64512 em um caminho específico para torná-lo menos desejável, outro site do cliente verá esse caminho como 65534 65534 65534.
Veja também
Exemplo: configurar uma VPN de camada 3 com reflexão de rota e substituição de AS
Suponha que você seja um provedor de serviços que fornece um serviço VPN de Camada 3 baseado em MPLS gerenciado. Seu cliente tem vários locais e exige roteamento BGP para dispositivos de borda do cliente (CE) em cada local.
Requerimentos
Nenhuma configuração especial além da inicialização do dispositivo é necessária antes de configurar este exemplo.
Visão geral
Este exemplo tem dois dispositivos CE, dois dispositivos de borda de provedor (PE) e vários dispositivos de núcleo de provedor. A rede de provedores também está usando o IS-IS para dar suporte à acessibilidade de loopback LDP e BGP O dispositivo P2 está atuando como um refletor de rota (RR). Ambos os dispositivos CE estão no sistema autônomo (AS) 64512. A rede do provedor está na AS 65534.
A as-override instrução é aplicada aos dispositivos PE, substituindo assim o número AS do dispositivo CE pelo do dispositivo PE. Isso evita que o número de AS do cliente apareça mais de uma vez no atributo do caminho de AS.
A Figura 5 mostra a topologia usada neste exemplo.
 de substituição de AS
A Configuração rápida da CLI mostra a configuração de todos os dispositivos na Figura 5. A seção Procedimento passo a passo descreve as etapas no dispositivo PE1.
Topologia
Configuração
Tramitação processual
Configuração rápida da CLI
Para configurar rapidamente este exemplo, copie os comandos a seguir, cole-os em um arquivo de texto, remova quaisquer quebras de linha, altere todos os detalhes necessários para corresponder à sua configuração de rede e, em seguida, copie e cole os comandos na CLI no nível de [edit] hierarquia.
Dispositivo CE1
set interfaces ge-1/2/0 unit 0 family inet address 10.0.0.1/30
set interfaces ge-1/2/0 unit 0 family iso
set interfaces lo0 unit 0 family inet address 10.255.1.1/32
set interfaces lo0 unit 0 family iso address 49.0001.0010.0000.0101.00
set protocols bgp group PE type external
set protocols bgp group PE family inet unicast
set protocols bgp group PE export ToBGP
set protocols bgp group PE peer-as 65534
set protocols bgp group PE neighbor 10.0.0.2
set policy-options policy-statement ToBGP term Direct from protocol direct
set policy-options policy-statement ToBGP term Direct then accept
set routing-options router-id 10.255.1.1
set routing-options autonomous-system 64512
Dispositivo P1
set interfaces ge-1/2/0 unit 0 family inet address 10.0.0.6/30
set interfaces ge-1/2/0 unit 0 family iso
set interfaces ge-1/2/0 unit 0 family mpls
set interfaces ge-1/2/1 unit 0 family inet address 10.0.0.9/30
set interfaces ge-1/2/1 unit 0 family iso
set interfaces ge-1/2/1 unit 0 family mpls
set interfaces ge-1/2/2 unit 0 family inet address 10.0.0.25/30
set interfaces ge-1/2/2 unit 0 family iso
set interfaces ge-1/2/2 unit 0 family mpls
set interfaces lo0 unit 0 family inet address 10.255.3.3/32
set interfaces lo0 unit 0 family iso address 49.0001.0010.0000.0303.00
set protocols mpls interface all
set protocols mpls interface fxp0.0 disable
set protocols bgp group l3vpn type internal
set protocols bgp group l3vpn local-address 10.255.3.3
set protocols bgp group l3vpn family inet-vpn unicast
set protocols bgp group l3vpn peer-as 65534
set protocols bgp group l3vpn local-as 65534
set protocols bgp group l3vpn neighbor 10.255.4.4
set protocols isis interface all level 2 metric 10
set protocols isis interface all level 1 disable
set protocols isis interface fxp0.0 disable
set protocols isis interface lo0.0 level 2 metric 0
set protocols ldp deaggregate
set protocols ldp interface all
set protocols ldp interface fxp0.0 disable
set routing-options router-id 10.255.3.3
Dispositivo P2
set interfaces ge-1/2/0 unit 0 family inet address 10.0.0.10/30
set interfaces ge-1/2/0 unit 0 family iso
set interfaces ge-1/2/0 unit 0 family mpls
set interfaces ge-1/2/1 unit 0 family inet address 10.0.0.13/30
set interfaces ge-1/2/1 unit 0 family iso
set interfaces ge-1/2/1 unit 0 family mpls
set interfaces lo0 unit 0 family inet address 10.255.4.4/32
set interfaces lo0 unit 0 family iso address 49.0001.0010.0000.0404.00
set protocols mpls interface all
set protocols mpls interface fxp0.0 disable
set protocols bgp group Core-RRClients type internal
set protocols bgp group Core-RRClients local-address 10.255.4.4
set protocols bgp group Core-RRClients family inet-vpn unicast
set protocols bgp group Core-RRClients cluster 10.255.4.4
set protocols bgp group Core-RRClients peer-as 65534
set protocols bgp group Core-RRClients neighbor 10.255.3.3
set protocols bgp group Core-RRClients neighbor 10.255.7.7
set protocols bgp group Core-RRClients neighbor 10.255.2.2
set protocols bgp group Core-RRClients neighbor 10.255.5.5
set protocols isis interface all level 2 metric 10
set protocols isis interface all level 1 disable
set protocols isis interface fxp0.0 disable
set protocols isis interface lo0.0 level 2 metric 0
set protocols ldp deaggregate
set protocols ldp interface all
set protocols ldp interface fxp0.0 disable
set routing-options router-id 10.255.4.4
set routing-options autonomous-system 65534
Dispositivo P3
set interfaces ge-1/2/0 unit 0 family inet address 10.0.0.22/30
set interfaces ge-1/2/0 unit 0 family iso
set interfaces ge-1/2/0 unit 0 family mpls
set interfaces ge-1/2/1 unit 0 family inet address 10.0.0.26/30
set interfaces ge-1/2/1 unit 0 family iso
set interfaces ge-1/2/1 unit 0 family mpls
set interfaces ge-1/2/2 unit 0 family inet address 10.0.0.30/30
set interfaces ge-1/2/2 unit 0 family iso
set interfaces ge-1/2/2 unit 0 family mpls
set interfaces lo0 unit 0 family inet address 10.255.7.7/32
set interfaces lo0 unit 0 family iso address 49.0001.0010.0000.0707.00
set protocols mpls interface all
set protocols mpls interface fxp0.0 disable
set protocols bgp group l3vpn type internal
set protocols bgp group l3vpn local-address 10.255.7.7
set protocols bgp group l3vpn family inet-vpn unicast
set protocols bgp group l3vpn peer-as 65534
set protocols bgp group l3vpn local-as 65534
set protocols bgp group l3vpn neighbor 10.255.4.4
set protocols isis interface all level 2 metric 10
set protocols isis interface all level 1 disable
set protocols isis interface fxp0.0 disable
set protocols isis interface lo0.0 level 2 metric 0
set protocols ldp deaggregate
set protocols ldp interface all
set protocols ldp interface fxp0.0 disable
set routing-options router-id 10.255.7.7
Dispositivo PE1
set interfaces ge-1/2/0 unit 0 family inet address 10.0.0.2/30
set interfaces ge-1/2/0 unit 0 family iso
set interfaces ge-1/2/0 unit 0 family mpls
set interfaces ge-1/2/1 unit 0 family inet address 10.0.0.5/30
set interfaces ge-1/2/1 unit 0 family iso
set interfaces ge-1/2/1 unit 0 family mpls
set interfaces ge-1/2/2 unit 0 family inet address 10.0.0.21/30
set interfaces ge-1/2/2 unit 0 family iso
set interfaces ge-1/2/2 unit 0 family mpls
set interfaces lo0 unit 0 family inet address 10.255.2.2/32
set interfaces lo0 unit 0 family iso address 49.0001.0010.0000.0202.00
set protocols mpls interface ge-1/2/2.0
set protocols mpls interface ge-1/2/1.0
set protocols mpls interface lo0.0
set protocols mpls interface fxp0.0 disable
set protocols bgp group l3vpn type internal
set protocols bgp group l3vpn local-address 10.255.2.2
set protocols bgp group l3vpn family inet-vpn unicast
set protocols bgp group l3vpn peer-as 65534
set protocols bgp group l3vpn local-as 65534
set protocols bgp group l3vpn neighbor 10.255.4.4
set protocols isis interface ge-1/2/1.0 level 2 metric 10
set protocols isis interface ge-1/2/1.0 level 1 disable
set protocols isis interface ge-1/2/2.0 level 2 metric 10
set protocols isis interface ge-1/2/2.0 level 1 disable
set protocols isis interface fxp0.0 disable
set protocols isis interface lo0.0 level 2 metric 0
set protocols ldp deaggregate
set protocols ldp interface ge-1/2/1.0
set protocols ldp interface ge-1/2/2.0
set protocols ldp interface fxp0.0 disable
set protocols ldp interface lo0.0
set routing-instances VPN-A instance-type vrf
set routing-instances VPN-A interface ge-1/2/0.0
set routing-instances VPN-A route-distinguisher 65534:1234
set routing-instances VPN-A vrf-target target:65534:1234
set routing-instances VPN-A protocols bgp group CE type external
set routing-instances VPN-A protocols bgp group CE family inet unicast
set routing-instances VPN-A protocols bgp group CE neighbor 10.0.0.1 peer-as 64512
set routing-instances VPN-A protocols bgp group CE neighbor 10.0.0.1 as-override
set routing-options router-id 10.255.2.2
set routing-options autonomous-system 65534
Dispositivo PE2
set interfaces ge-1/2/0 unit 0 family inet address 10.0.0.14/30
set interfaces ge-1/2/0 unit 0 family iso
set interfaces ge-1/2/0 unit 0 family mpls
set interfaces ge-1/2/1 unit 0 family inet address 10.0.0.17/30
set interfaces ge-1/2/1 unit 0 family iso
set interfaces ge-1/2/2 unit 0 family inet address 10.0.0.29/30
set interfaces ge-1/2/2 unit 0 family iso
set interfaces ge-1/2/2 unit 0 family mpls
set interfaces lo0 unit 0 family inet address 10.255.5.5/32
set interfaces lo0 unit 0 family iso address 49.0001.0010.0000.0505.00
set protocols mpls interface ge-1/2/0.0
set protocols mpls interface ge-1/2/2.0
set protocols mpls interface lo0.0
set protocols mpls interface fxp0.0 disable
set protocols bgp group l3vpn type internal
set protocols bgp group l3vpn local-address 10.255.5.5
set protocols bgp group l3vpn family inet-vpn unicast
set protocols bgp group l3vpn peer-as 65534
set protocols bgp group l3vpn local-as 65534
set protocols bgp group l3vpn neighbor 10.255.4.4
set protocols isis interface ge-1/2/0.0 level 2 metric 10
set protocols isis interface ge-1/2/0.0 level 1 disable
set protocols isis interface ge-1/2/2.0 level 2 metric 10
set protocols isis interface ge-1/2/2.0 level 1 disable
set protocols isis interface fxp0.0 disable
set protocols isis interface lo0.0 level 2 metric 0
set protocols ldp deaggregate
set protocols ldp interface ge-1/2/0.0
set protocols ldp interface ge-1/2/2.0
set protocols ldp interface fxp0.0 disable
set protocols ldp interface lo0.0
set routing-instances VPN-A instance-type vrf
set routing-instances VPN-A interface ge-1/2/1.0
set routing-instances VPN-A route-distinguisher 65534:1234
set routing-instances VPN-A vrf-target target:65534:1234
set routing-instances VPN-A protocols bgp group CE type external
set routing-instances VPN-A protocols bgp group CE family inet unicast
set routing-instances VPN-A protocols bgp group CE neighbor 10.0.0.18 peer-as 64512
set routing-instances VPN-A protocols bgp group CE neighbor 10.0.0.18 as-override
set routing-options router-id 10.255.5.5
set routing-options autonomous-system 65534
Dispositivo CE2
set interfaces ge-1/2/0 unit 0 family inet address 10.0.0.18/30
set interfaces ge-1/2/0 unit 0 family iso
set interfaces lo0 unit 0 family inet address 10.255.6.6/32
set interfaces lo0 unit 0 family iso address 49.0001.0010.0000.0606.00
set protocols bgp group PE type external
set protocols bgp group PE family inet unicast
set protocols bgp group PE export ToBGP
set protocols bgp group PE peer-as 65534
set protocols bgp group PE neighbor 10.0.0.17
set policy-options policy-statement ToBGP term Direct from protocol direct
set policy-options policy-statement ToBGP term Direct then accept
set routing-options router-id 10.255.6.6
set routing-options autonomous-system 64512
Procedimento passo a passo
O exemplo a seguir requer que você navegue por vários níveis na hierarquia de configuração. Para obter informações sobre como navegar na CLI, consulte Uso do Editor de CLI no Modo de Configuração no Guia do Usuário da CLI.
Para configurar a substituição de AS:
-
Configure as interfaces.
Para habilitar o MPLS, inclua a família de protocolos na interface para que a interface não descarte o tráfego MPLS de entrada.
[edit interfaces]
user@PE1# set ge-1/2/0 unit 0 family inet address 10.0.0.2/30
user@PE1# set ge-1/2/0 unit 0 family iso
user@PE1# set ge-1/2/0 unit 0 family mpls
user@PE1# set ge-1/2/1 unit 0 family inet address 10.0.0.5/30
user@PE1# set ge-1/2/1 unit 0 family iso
user@PE1# set ge-1/2/1 unit 0 family mpls
user@PE1# set ge-1/2/2 unit 0 family inet address 10.0.0.21/30
user@PE1# set ge-1/2/2 unit 0 family iso
user@PE1# set ge-1/2/2 unit 0 family mpls
user@PE1# set lo0 unit 0 family inet address 10.255.2.2/32
user@PE1# set lo0 unit 0 family iso address 49.0001.0010.0000.0202.00
-
Adicione a interface ao protocolo MPLS para estabelecer a conectividade no nível do plano de controle.
Configure o IGP para que os dispositivos do provedor possam se comunicar entre si.
Para estabelecer um mecanismo para distribuir rótulos MPLS, habilite LDP. Opcionalmente, para LDP, habilite a desagregação da classe de equivalência de encaminhamento (FEC), o que resulta em convergência global mais rápida.
[edit protocols]
user@PE1# set mpls interface ge-1/2/2.0
user@PE1# set mpls interface ge-1/2/1.0
user@PE1# set mpls interface lo0.0
user@PE1# set mpls interface fxp0.0 disable
user@PE1# set isis interface ge-1/2/1.0 level 2 metric 10
user@PE1# set isis interface ge-1/2/1.0 level 1 disable
user@PE1# set isis interface ge-1/2/2.0 level 2 metric 10
user@PE1# set isis interface ge-1/2/2.0 level 1 disable
user@PE1# set isis interface fxp0.0 disable
user@PE1# set isis interface lo0.0 level 2 metric 0
user@PE1# set ldp deaggregate
user@PE1# set ldp interface ge-1/2/1.0
user@PE1# set ldp interface ge-1/2/2.0
user@PE1# set ldp interface fxp0.0 disable
user@PE1# set ldp interface lo0.0
-
Habilite a conexão BGP interna (IBGP) para emparelhar somente com o RR, usando a família de endereços unicast VPN IPv4.
[edit protocols bgp group l3vpn]
user@PE1# set type internal
user@PE1# set local-address 10.255.2.2
user@PE1# set family inet-vpn unicast
user@PE1# set peer-as 65534
user@PE1# set local-as 65534
user@PE1# set neighbor 10.255.4.4
-
Configure a instância de roteamento, incluindo a
as-overridedeclaração.Crie a instância de roteamento (VRF) no dispositivo PE, definindo a configuração do BGP para emparelhar com o dispositivo CE1.
[edit routing-instances VPN-A]
user@PE1# set instance-type vrf
user@PE1# set interface ge-1/2/0.0
user@PE1# set route-distinguisher 65534:1234
user@PE1# set vrf-target target:65534:1234
user@PE1# set protocols bgp group CE type external
user@PE1# set protocols bgp group CE family inet unicast
user@PE1# set protocols bgp group CE neighbor 10.0.0.1 peer-as 64512
user@PE1# set protocols bgp group CE neighbor 10.0.0.1 as-override
-
Configure o ID do roteador e o número AS.
[edit routing-options]
user@PE1# set router-id 10.255.2.2
user@PE1# set autonomous-system 65534
Resultados
No modo de configuração, confirme sua configuração inserindo os show interfacescomandos , show protocols, , show routing-instancese show routing-options . Se a saída não exibir a configuração pretendida, repita as instruções de configuração neste exemplo para corrigi-la.
user@PE1# show interfaces
ge-1/2/0 {
    unit 2 {
        family inet {
            address 10.0.0.2/30;
        }
        family iso;
        family mpls;
    }
}
ge-1/2/1 {
    unit 5 {
        family inet {
            address 10.0.0.5/30;
        }
        family iso;
        family mpls;
    }
}
ge-1/2/2 {
    unit 21 {
        family inet {
            address 10.0.0.21/30;
        }
        family iso;
        family mpls;
    }
}
lo0 {
    unit 0 {
        family inet {
            address 10.255.2.2/32;
        }
        family iso {
            address 49.0001.0010.0000.0202.00;
        }
    }
}
user@PE1# show protocols
mpls {
    interface ge-1/2/2.0;
    interface ge-1/2/1.0;
    interface lo0.0;
    interface fxp0.0 {
        disable;
    }
}
bgp {
    group l3vpn {
        type internal;
        local-address 10.255.2.2;
        family inet-vpn {
            unicast;
        }
        peer-as 65534;
        local-as 65534;
        neighbor 10.255.4.4;
    }
}
isis {
    interface ge-1/2/1.0 {
        level 2 metric 10;
        level 1 disable;
    }
    interface ge-1/2/2.0 {
        level 2 metric 10;
        level 1 disable;
    }
    interface fxp0.0 {
        disable;
    }
    interface lo0.0 {
        level 2 metric 0;
    }
}
ldp {
    deaggregate;
    interface ge-1/2/1.0;
    interface ge-1/2/2.0;
    interface fxp0.0 {
        disable;
    }
    interface lo0.0;
}
user@PE1# show routing-instances
VPN-A {
    instance-type vrf;
    interface ge-1/2/0.0;
    route-distinguisher 65534:1234;
    vrf-target target:65534:1234;
    protocols {
        bgp {
            group CE {
                type external;
                family inet {
                    unicast;
                }
                neighbor 10.0.0.1 {
                    peer-as 64512;
                    as-override;
                }
            }
        }
    }
}
user@PE1# show routing-options
router-id 10.255.2.2;
autonomous-system 65534;
Se você terminar de configurar o dispositivo, entre no commit modo de configuração.
Verificação
Confirme se a configuração está funcionando corretamente.
- Verificando o caminho do AS para os dispositivos CE
- Verificando como a rota para o dispositivo CE2 é anunciada
- Verificando a rota no dispositivo CE1
Verificando o caminho do AS para os dispositivos CE
Finalidade
Exiba informações no dispositivo PE1 sobre o atributo do caminho AS para a rota para a interface de loopback do dispositivo CE2.
Ação
No dispositivo PE1, no modo operacional, insira o show route table VPN-A.inet.0 10.255.6.6 comando.
user@PE1> show route table VPN-A.inet.0 10.255.6.6


VPN-A.inet.0: 5 destinations, 6 routes (5 active, 0 holddown, 0 hidden)
+ = Active Route, - = Last Active, * = Both

10.255.6.6/32      *[BGP/170] 02:19:35, localpref 100, from 10.255.4.4
                      AS path: 64512 I, validation-state: unverified
                    > to 10.0.0.22 via ge-1/2/2.0, Push 300032, Push 299776(top)
Significado
A saída mostra que o dispositivo PE1 tem um caminho AS para 10.255.6.6/32 como proveniente do AS 64512.
Verificando como a rota para o dispositivo CE2 é anunciada
Finalidade
Certifique-se de que a rota para o dispositivo CE2 seja anunciada para o dispositivo CE1 como se estivesse vindo do núcleo MPLS.
Ação
No dispositivo PE1, no modo operacional, insira o show route advertising-protocol bgp 10.0.0.1 comando.
user@PE1> show route advertising-protocol bgp 10.0.0.1

VPN-A.inet.0: 5 destinations, 6 routes (5 active, 0 holddown, 0 hidden)
  Prefix                  Nexthop              MED     Lclpref    AS path
* 10.0.0.16/30            Self                                    I
* 10.255.1.1/32           10.0.0.1                                65534 I
* 10.255.6.6/32           Self                                    65534 I
Significado
A saída indica que o dispositivo PE1 está anunciando apenas seu próprio número AS no caminho AS.
Verificando a rota no dispositivo CE1
Finalidade
Certifique-se de que o Dispositivo CE1 contenha apenas o número AS do provedor no caminho AS para a rota para o Dispositivo CE2.
Ação
Do modo operacional, insira o show route table inet.0 terse 10.255.6.6 comando.
user@CE1> show route table inet.0 terse 10.255.6.6

inet.0: 5 destinations, 6 routes (5 active, 0 holddown, 1 hidden)
+ = Active Route, - = Last Active, * = Both

A V Destination        P Prf   Metric 1   Metric 2  Next hop        AS path
* ? 10.255.6.6/32      B 170        100                             65534 65534 I
  unverified                                       >10.0.0.2
Significado
A saída indica que o dispositivo CE1 tem uma rota para o dispositivo CE2. O problema do loop é resolvido com o uso da as-override instrução.
Uma rota está oculta no dispositivo CE. Isso ocorre porque o Junos OS não realiza um horizonte dividido BGP. Geralmente, o horizonte dividido no BGP é desnecessário, porque todas as rotas que podem ser recebidas de volta pelo originador são menos preferidas devido ao comprimento do caminho AS (para EBGP), detecção de loop de caminho AS (IBGP) ou outras métricas BGP. Anunciar rotas de volta ao vizinho do qual elas foram aprendidas tem um efeito insignificante no desempenho do roteador e é a coisa correta a fazer.
Exemplo: habilitando anúncios de rota BGP
O Junos OS não anuncia as rotas aprendidas de um peer EBGP de volta para o mesmo peer BGP (EBGP) externo. Além disso, o software não anuncia essas rotas de volta para nenhum peer EBGP que esteja no mesmo sistema autônomo (AS) que o peer de origem, independentemente da instância de roteamento. Você pode modificar esse comportamento incluindo a advertise-peer-as instrução na configuração.
Se você incluir a advertise-peer-as declaração na configuração, o BGP anunciará a rota, independentemente dessa verificação.
Para restaurar o comportamento padrão, inclua a no-advertise-peer-as instrução na configuração:
no-advertise-peer-as;
O comportamento padrão de supressão de rota será desabilitado se a as-override instrução estiver incluída na configuração. Se você incluir as as-override instruções and no-advertise-peer-as na configuração, a no-advertise-peer-as instrução será ignorada.
Requerimentos
Nenhuma configuração especial além da inicialização do dispositivo é necessária antes de configurar este exemplo.
Este exemplo foi atualizado e revalidado no Junos versão 21.2R1.
Visão geral
Este exemplo mostra três dispositivos de roteamento com conexões BGP (EBGP) externas. O dispositivo R2 tem uma conexão EBGP com o dispositivo R1 e outra conexão EBGP com o dispositivo R3. Embora separados pelo dispositivo R2 que está no AS 64511, o dispositivo R1 e o dispositivo R3 estão no mesmo AS (AS 64512). O dispositivo R1 e o dispositivo R3 anunciam em rotas diretas BGP para seus próprios endereços de interface de loopback.
O dispositivo R2 recebe essas rotas de interface de loopback e a instrução permite que o advertise peer-as dispositivo R2 as anuncie. Especificamente, o dispositivo R1 envia a rota 192.168.0.1 para o dispositivo R2 e, como o dispositivo R2 tem a configuração, o advertise peer-as dispositivo R2 pode enviar a rota 192.168.0.1 para o dispositivo R3. Da mesma forma, o dispositivo R3 envia a rota 192.168.0.3 para o dispositivo R2 e advertise peer-as permite que o dispositivo R2 encaminhe a rota para o dispositivo R1.
Para permitir que o Dispositivo R1 e o Dispositivo R3 aceitem rotas que contenham seu próprio número AS no caminho AS, a declaração é necessária no Dispositivo R1 e no loops 2 Dispositivo R3.
Topologia
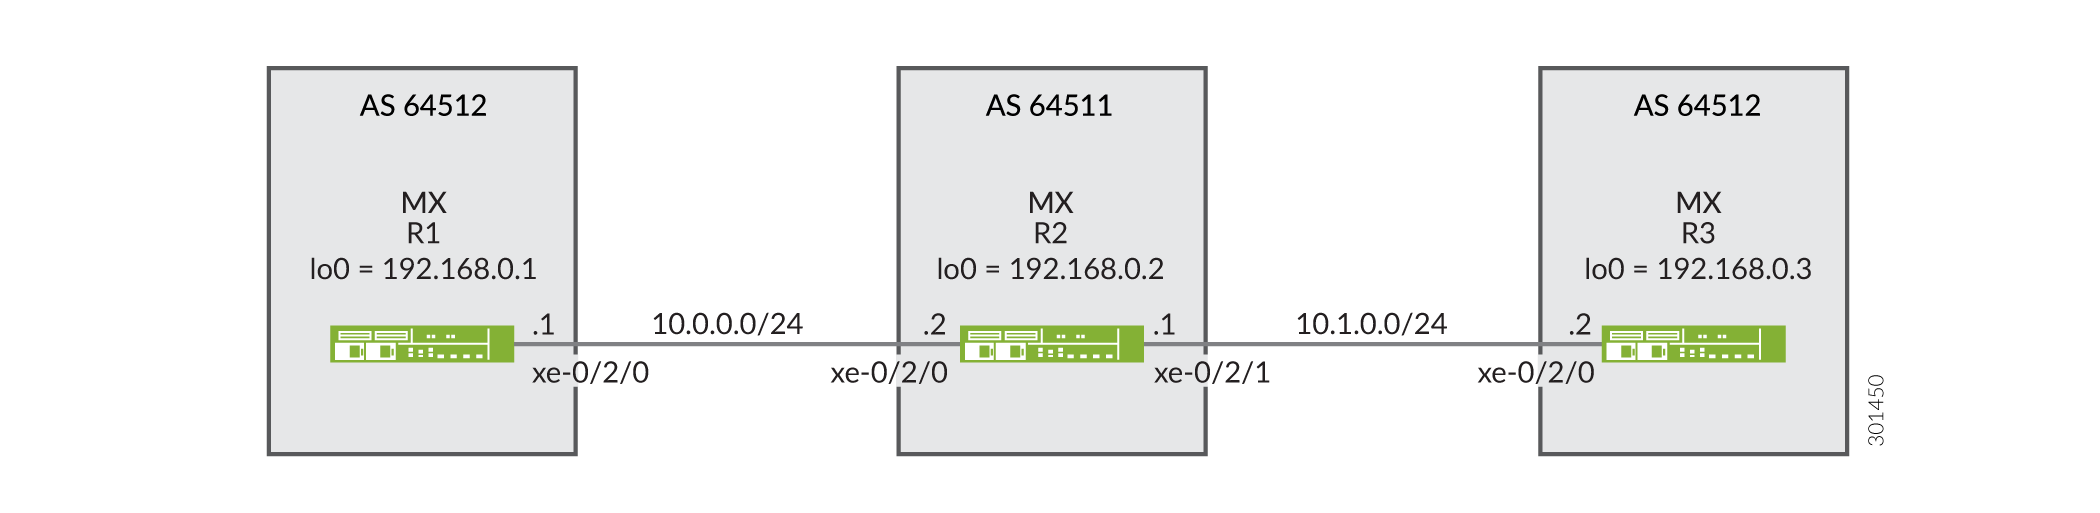
Configuração
Configuração rápida da CLI
Para configurar rapidamente este exemplo, copie os comandos a seguir, cole-os em um arquivo de texto, remova quaisquer quebras de linha, altere todos os detalhes necessários para corresponder à sua configuração de rede e, em seguida, copie e cole os comandos na CLI no nível de [edit] hierarquia.
Dispositivo R1
set interfaces xe-0/2/0 description R1-to-R2
set interfaces xe-0/2/0 unit 0 family inet address 10.0.0.1/30
set interfaces lo0 unit 0 family inet address 192.168.0.1/32
set protocols bgp family inet unicast loops 2
set protocols bgp group ext type external
set protocols bgp group ext export send-direct
set protocols bgp group ext peer-as 64511
set protocols bgp group ext neighbor 10.0.0.2
set policy-options policy-statement send-direct term 1 from protocol direct
set policy-options policy-statement send-direct term 1 then accept
set routing-options autonomous-system 64512
Dispositivo R2
set interfaces xe-0/2/0 description R2-to-R1
set interfaces xe-0/2/0 unit 0 family inet address 10.0.0.2/30
set interfaces xe-0/2/1 description R2-to-R3
set interfaces xe-0/2/1 unit 0 family inet address 10.1.0.1/30
set interfaces lo0 unit 0 family inet address 192.168.0.2/32
set protocols bgp group ext type external
set protocols bgp group ext advertise-peer-as
set protocols bgp group ext export send-direct
set protocols bgp group ext neighbor 10.0.0.1 peer-as 64512
set protocols bgp group ext neighbor 10.1.0.2 peer-as 64512
set policy-options policy-statement send-direct term 1 from protocol direct
set policy-options policy-statement send-direct term 1 then accept
set routing-options autonomous-system 64511
Dispositivo R3
set interfaces xe-0/2/0 description R3-to-R2
set interfaces xe-0/2/0 unit 0 family inet address 10.1.0.2/30
set interfaces lo0 unit 0 family inet address 192.168.0.3/32
set protocols bgp family inet unicast loops 2
set protocols bgp group ext type external
set protocols bgp group ext export send-direct
set protocols bgp group ext peer-as 64511
set protocols bgp group ext neighbor 10.1.0.1
set policy-options policy-statement send-direct term 1 from protocol direct
set policy-options policy-statement send-direct term 1 then accept
set routing-options autonomous-system 64512
Tramitação processual
Procedimento passo a passo
O exemplo a seguir requer que você navegue por vários níveis na hierarquia de configuração. Para obter informações sobre como navegar na CLI, consulte Uso do Editor de CLI no Modo de Configuração no Guia do Usuário da CLI do Junos OS.
Para configurar o dispositivo R1:
-
Configure as interfaces do dispositivo.
[edit interfaces]
user@R1# set xe-0/2/0 description R1-to-R2
user@R1# set xe-0/2/0 unit 0 family inet address 10.0.0.1/30
user@R1# set lo0 unit 0 family inet address 192.168.0.1/32
-
Configure BGP.
[edit protocols bgp group ext]
user@R1# set type external
user@R1# set peer-as 64511
user@R1# set neighbor 10.0.0.2
-
Impeça que as rotas do Dispositivo R3 sejam ocultadas no Dispositivo R1 incluindo a
loops 2declaração.A
loops 2instrução significa que o próprio número AS do dispositivo local pode aparecer no caminho AS até uma vez sem fazer com que a rota fique oculta. A rota ficará oculta se o número AS do dispositivo local for detectado no caminho duas ou mais vezes.[edit protocols bgp family inet unicast] user@R1# set loops 2
-
Configure a política de roteamento que envia rotas diretas.
[edit policy-options policy-statement send-direct term 1]
user@R1# set from protocol direct
user@R1# set then accept
-
Aplique a política de exportação à sessão de emparelhamento BGP com o dispositivo R2.
[edit protocols bgp group ext]
user@R1# set export send-direct
-
Configure o número do sistema autônomo (AS).
[edit routing-options ]
user@R1# set autonomous-system 64512
Procedimento passo a passo
Para configurar o dispositivo R2:
-
Configure as interfaces do dispositivo.
[edit interfaces]
user@R2# set xe-0/2/0 description R2-to-R1
user@R2# set xe-0/2/0 unit 0 family inet address 10.0.0.2/30
user@R2# set xe-0/2/1 description R2-to-R3
user@R2# set xe-0/2/1 unit 0 family inet address 10.1.0.1/30
user@R2# set lo0 unit 0 family inet address 192.168.0.2/32
-
Configure BGP.
[edit  protocols bgp group ext]
user@R2# set type external
user@R2# set neighbor 10.0.0.1 peer-as 64512
user@R2# set neighbor 10.1.0.2 peer-as 64512
-
Configure o dispositivo R2 para anunciar rotas aprendidas de um peer EBGP para outro peer EBGP no mesmo AS.
Em outras palavras, anuncie para o Dispositivo R1 rotas aprendidas com o Dispositivo R3 (e vice-versa), mesmo que o Dispositivo R1 e o Dispositivo R3 estejam no mesmo AS.
[edit  protocols bgp group ext]
user@R2# set advertise-peer-as
-
Configure uma política de roteamento que envie rotas diretas.
[edit policy-options policy-statement send-direct term 1]
user@R2# set from protocol direct
user@R2# set then accept
-
Aplicar a política de exportação.
[edit protocols bgp group ext]
user@R2# set export send-direct
-
Configure o número AS.
[edit routing-options]
user@R2# set autonomous-system 64511
Resultados
No modo de configuração, confirme sua configuração inserindo os show interfacescomandos , show protocols, , show policy-optionse show routing-options . Se a saída não exibir a configuração pretendida, repita as instruções neste exemplo para corrigir a configuração.
Dispositivo R1
user@R1# show interfaces
xe-0/2/0 {
    description R1-to-R2;
    unit 0 {
        family inet {
            address 10.0.0.1/30;
        }
    }
}
lo0 {
    unit 0 {
        family inet {
            address 192.168.0.1/32;
        }
    }
}
user@R1# show protocols
bgp {
    family inet {
        unicast {
            loops 2;
        }
    }
    group ext {
        type external;
        export send-direct;
        peer-as 64511;
        neighbor 10.0.0.2;
    }
}
user@R1# show policy-options
policy-statement send-direct {
    term 1 {
        from protocol direct;
        then accept;
    }
}
user@R1# show routing-options
autonomous-system 64512;
Dispositivo R2
user@R2# show interfaces
xe-0/2/0 {
    description R2-to-R1;
    unit 0 {
        family inet {
            address 10.0.0.2/30;
        }
    }
}
xe-0/2/1 {
    description R2-to-R3;
    unit 0 {
        family inet {
            address 10.1.0.1/30;
        }
    }
}
lo0 {
    unit 0 {
        family inet {
            address 192.168.0.2/32;
        }
    }
}
user@R2# show protocols
bgp {
    group ext {
        type external;
        advertise-peer-as;
        export send-direct;
        neighbor 10.0.0.1 {
            peer-as 64512;
        }
        neighbor 10.1.0.2 {
            peer-as 64512;
        }
    }
}
user@R2# show policy-options
policy-statement send-direct {
    term 1 {
        from protocol direct;
        then accept;
    }
}
user@R2# show routing-options
autonomous-system 64511;
Se terminar de configurar os dispositivos, entre no commit modo de configuração.
Verificação
Confirme se a configuração está funcionando corretamente.
Verificando as rotas BGP
Finalidade
Certifique-se de que as tabelas de roteamento no dispositivo R1 e no dispositivo R3 contenham as rotas esperadas.
Ação
-
No dispositivo R2, desative a
advertise-peer-asdeclaração na configuração do BGP.[edit protocols bgp group ext] user@R2# deactivate advertise-peer-as user@R2# commit
-
No dispositivo R3, desative a
loopsdeclaração na configuração do BGP.[edit protocols bgp family inet unicast ] user@R3# deactivate unicast loops user@R3# commit
-
No dispositivo R1, verifique quais rotas são anunciadas para o dispositivo R2.
user@R1> show route advertising-protocol bgp 10.0.0.2
inet.0: 5 destinations, 6 routes (5 active, 0 holddown, 0 hidden)
  Prefix                  Nexthop              MED     Lclpref    AS path
* 10.0.0.0/30             Self                                    I
* 192.168.0.1/32          Self                                    I
-
No dispositivo R2, verifique quais rotas são recebidas do dispositivo R1.
user@R2> show route receive-protocol bgp 10.0.0.1
inet.0: 7 destinations, 9 routes (7 active, 0 holddown, 0 hidden)
  Prefix                  Nexthop              MED     Lclpref    AS path
  10.0.0.0/30             10.0.0.1                                64512 I
* 192.168.0.1/32          10.0.0.1                                64512 I
-
No dispositivo R2, verifique quais rotas são anunciadas para o dispositivo R3.
user@R2> show route advertising-protocol bgp 10.1.0.2
inet.0: 7 destinations, 9 routes (7 active, 0 holddown, 0 hidden)
  Prefix                  Nexthop              MED     Lclpref    AS path
* 10.0.0.0/30             Self                                    I
* 10.1.0.0/30             Self                                    I
* 192.168.0.2/32          Self                                    I
-
No dispositivo R2, ative a
advertise-peer-asdeclaração na configuração do BGP.[edit protocols bgp group ext] user@R2# activate advertise-peer-as user@R2# commit
-
No dispositivo R2, verifique novamente as rotas anunciadas para o dispositivo R3.
user@R2> show route advertising-protocol bgp 10.1.0.2
inet.0: 7 destinations, 9 routes (7 active, 0 holddown, 0 hidden)
  Prefix                  Nexthop              MED     Lclpref    AS path
* 10.0.0.0/30             Self                                    I
* 10.1.0.0/30             Self                                    I
* 192.168.0.1/32          Self             64512 I
* 192.168.0.2/32          Self                                    I
* 192.168.0.3/32          10.1.0.2         64512 I
-
No dispositivo R3, verifique as rotas recebidas do dispositivo R2.
user@R3> show route receive-protocol bgp 10.1.0.1
inet.0: 5 destinations, 6 routes (5 active, 0 holddown, 0 hidden)
  Prefix                  Nexthop              MED     Lclpref    AS path
* 10.0.0.0/30             10.1.0.1                                64511 I
  10.1.0.0/30             10.1.0.1                                64511 I
* 192.168.0.2/32          10.1.0.1                                64511 I
-
No dispositivo R3, ative a
loopsdeclaração na configuração do BGP.[edit protocols bgp family inet unicast ] user@R3# activate unicast loops user@R3# commit
-
No dispositivo R3, verifique novamente as rotas recebidas do dispositivo R2.
user@R3> show route receive-protocol bgp 10.1.0.1 inet.0: 6 destinations, 8 routes (6 active, 0 holddown, 1 hidden) Prefix Nexthop MED Lclpref AS path * 10.0.0.0/30 10.1.0.1 64511 I 10.1.0.0/30 10.1.0.1 64511 I * 192.168.0.1/32 10.1.0.1 64511 64512 I * 192.168.0.2/32 10.1.0.1 64511 I
Significado
Primeiro, a advertise-peer-as instrução e a loops instrução são desativadas para que o comportamento padrão possa ser examinado. O dispositivo R1 envia ao dispositivo R2 uma rota para o endereço de interface de loopback do dispositivo R1, 192.168.0.1/32. O dispositivo R2 não anuncia essa rota para o dispositivo R3. Depois de ativar a instrução, o dispositivo R2 anuncia a rota 192.168.0.1/32 para o advertise-peer-as dispositivo R3. O dispositivo R3 não aceita essa rota até que a loops instrução seja ativada.
Desativação de mensagens de conjunto de atributos em domínios AS independentes para detecção de loop BGP
A detecção de loop BGP para uma rota específica usa o domínio do sistema autônomo local (AS) para a instância de roteamento. Por padrão, todas as instâncias de roteamento pertencem a um único domínio de instância de roteamento primário configurado na hierarquia routing-optionsglobal. Portanto, a detecção de loop BGP usa os ASs locais configurados em todas as instâncias de roteamento. Dependendo da configuração de rede, esse comportamento padrão pode fazer com que as rotas sejam colocadas em loop e ocultas. Para resumir, vamos nos referir a 'AS local' como o AS para uma instância de roteamento específica e 'AS global' para a configuração global ou instância de roteamento primária.
Para limitar os ASs locais na instância de roteamento primária, você pode configurar um domínio AS independente para uma instância de roteamento. O domínio independente é separado da instância de roteamento primária e impede que os caminhos AS do domínio independente sejam compartilhados com o caminho AS e os atributos de caminho AS de outros domínios.
Por padrão, os domínios independentes usam mensagens de atributo do caminho transitivo 128 (conjunto de atributos) para fazer o túnel dos atributos BGP do domínio independente através do núcleo interno do BGP (IBGP). No entanto, o comportamento da mensagem do conjunto de atributos para domínios independentes é indesejado em muitos casos. Se você deseja configurar domínios independentes apenas para manter a independência dos ASs locais na instância de roteamento e executar a detecção de loop BGP apenas para os ASs locais especificados na instância de roteamento, é possível desativar as mensagens do conjunto de atributos.
Para desabilitar mensagens do conjunto de atributos em um domínio independente, inclua a independent-domain no-attrset instrução:
Depois de especificar uma instância de roteamento para um domínio independente, os ASs locais são associados apenas a essa instância de roteamento. Isso significa que a detecção de loop BGP usa apenas os ASs locais definidos na instância de roteamento.
Veja também
Exemplo: ignorar o atributo de caminho AS ao selecionar o melhor caminho
Se existirem várias rotas BGP para o mesmo destino, o BGP selecionará o melhor caminho com base nos atributos de rota dos caminhos. Um dos atributos de rota que afeta a decisão de melhor caminho é o comprimento dos caminhos AS de cada rota. Rotas com caminhos de AS mais curtos são preferidas àquelas com caminhos de AS mais longos. Embora normalmente não seja prático, alguns cenários podem exigir que o comprimento do caminho AS seja ignorado no processo de seleção de rota. Este exemplo mostra como configurar um dispositivo de roteamento para ignorar o atributo do caminho AS.
Requerimentos
Nenhuma configuração especial além da inicialização do dispositivo é necessária antes de configurar este exemplo.
Visão geral
Em dispositivos de roteamento conectados externamente, o objetivo de ignorar a comparação de caminhos AS pode ser forçar uma decisão de BGP externo (EBGP) versus BGP interno (IBGP) para remover o tráfego de sua rede o mais rápido possível. Em dispositivos de roteamento conectados internamente, você pode querer que seus roteadores somente IBGP usem como padrão o gateway local conectado externamente. Os roteadores locais somente IBGP (internos) ignoram a comparação de caminhos AS e descem na árvore de decisão para usar o gateway interior gateway protocol (IGP) mais próximo (métrica IGP mais baixa). Fazer isso pode ser uma maneira eficaz de forçar esses roteadores a usar uma conexão LAN em vez de sua conexão WAN.
Ao incluir a as-path-ignore declaração em um dispositivo de roteamento em sua rede, pode ser necessário incluí-la em todos os outros dispositivos habilitados para BGP em sua rede para evitar loops de roteamento e problemas de convergência. Isso é especialmente verdadeiro para comparações de caminhos do IBGP.
Neste exemplo, o dispositivo R2 está aprendendo sobre o endereço da interface de loopback no dispositivo R4 (10.4.4.4/32) do dispositivo R1 e do dispositivo R3. O dispositivo R1 está anunciando 10.4.4.4/32 com um caminho AS de 65001 65005 65004, e o dispositivo R3 está anunciando 10.4.4.4/32 com um caminho AS de 65003 65004. O dispositivo R2 seleciona o caminho para 10.4.4.4/32 do dispositivo R3 como o melhor caminho porque o caminho AS é mais curto que o caminho AS do dispositivo R1.
Este exemplo modifica a configuração do BGP no dispositivo R2 para que o comprimento do caminho AS não seja usado na seleção do melhor caminho.
O dispositivo R1 tem uma ID de roteador menor (10.1.1.1) do que o dispositivo R3 (10.3.3.3). Se todos os outros critérios de seleção de caminho forem iguais (ou, como neste caso, ignorados), a rota aprendida com o Dispositivo R1 será usada. Como o atributo do caminho AS está sendo ignorado, o melhor caminho é em direção ao Dispositivo R1 devido ao seu valor de ID do roteador mais baixo.
A Figura 7 mostra a topologia de exemplo.
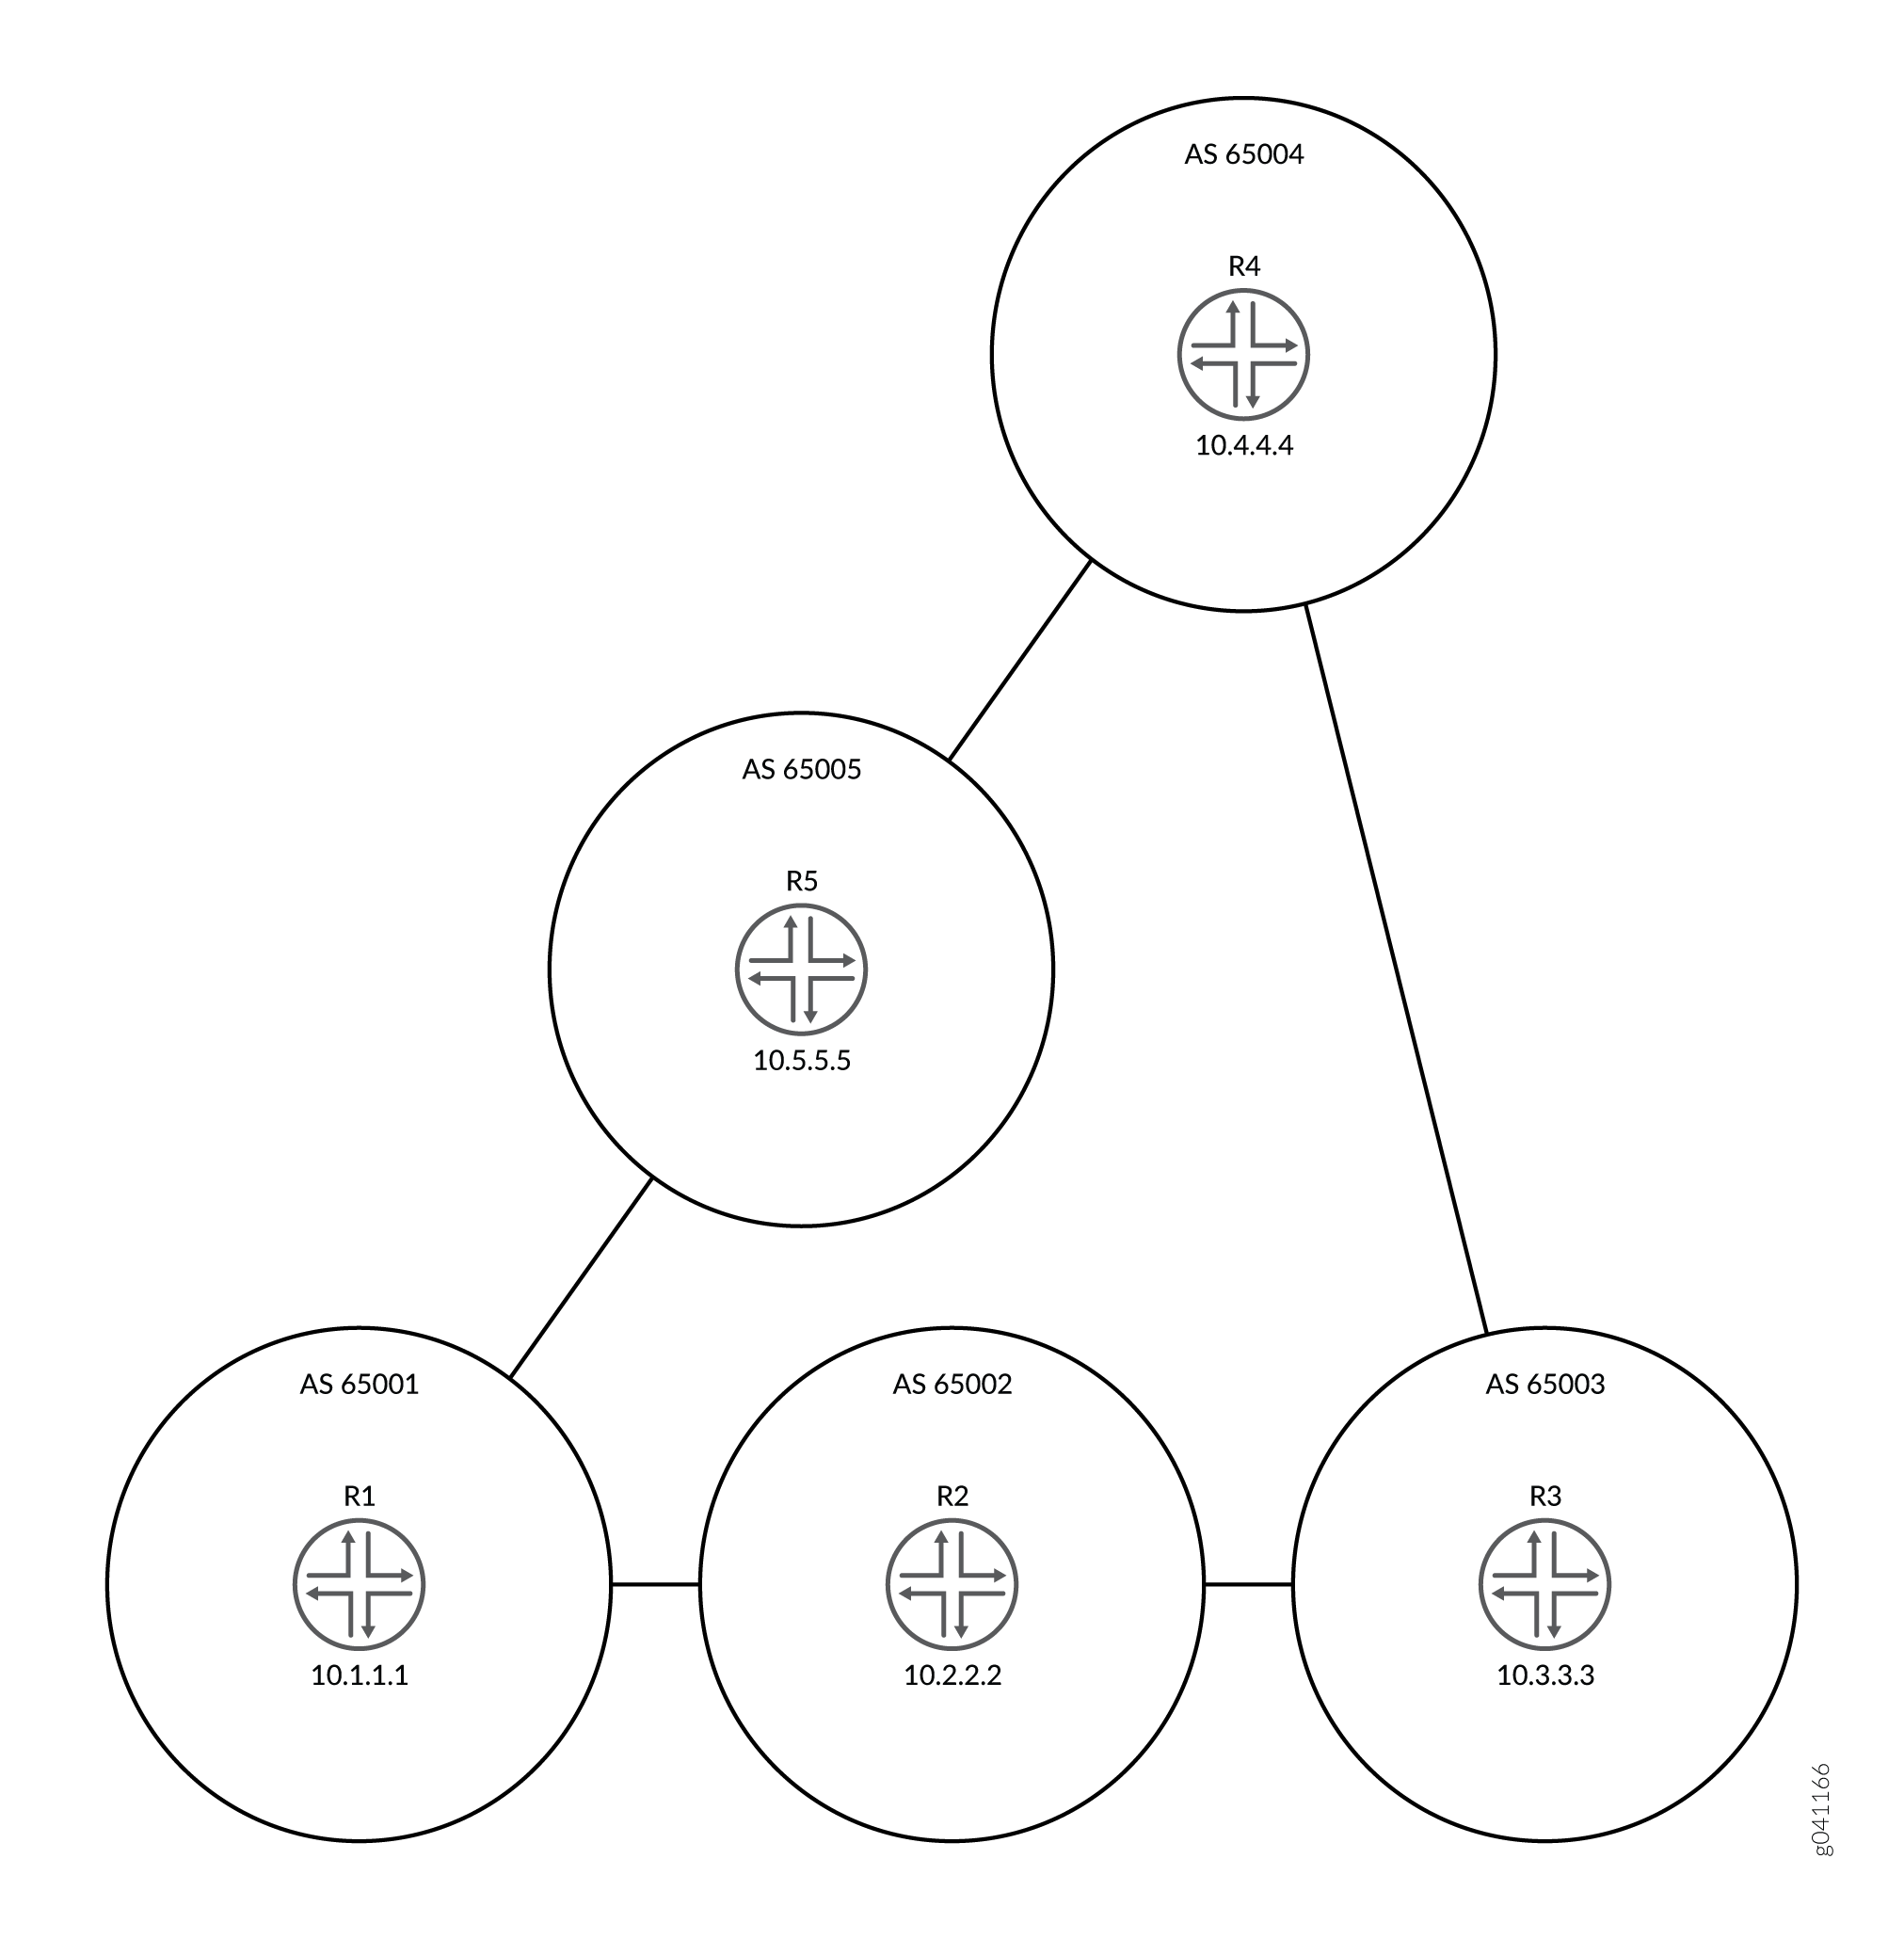 do caminho AS
Configuração
Configuração rápida da CLI
Para configurar rapidamente este exemplo, copie os comandos a seguir, cole-os em um arquivo de texto, remova quaisquer quebras de linha, altere todos os detalhes necessários para corresponder à sua configuração de rede e, em seguida, copie e cole os comandos na CLI no nível de [edit] hierarquia.
Dispositivo R1
set interfaces fe-1/2/0 unit 1 family inet address 192.168.10.1/24 set interfaces fe-1/2/1 unit 10 family inet address 192.168.50.2/24 set interfaces lo0 unit 1 family inet address 10.1.1.1/32 set protocols bgp group ext type external set protocols bgp group ext export send-direct set protocols bgp group ext export send-static set protocols bgp group ext export send-local set protocols bgp group ext neighbor 192.168.10.2 peer-as 65002set protocols bgp group ext neighbor 192.168.50.1 peer-as 65005 set policy-options policy-statement send-direct term 1 from protocol direct set policy-options policy-statement send-direct term 1 then accept set policy-options policy-statement send-local term 1 from protocol local set policy-options policy-statement send-local term 1 then accept set policy-options policy-statement send-static term 1 from protocol static set policy-options policy-statement send-static term 1 then accept set routing-options static route 192.168.20.0/24 next-hop 192.168.10.2 set routing-options static route 192.168.30.0/24 next-hop 192.168.10.2 set routing-options static route 192.168.40.0/24 next-hop 192.168.50.1 set routing-options router-id 10.1.1.1 set routing-options autonomous-system 65001
Dispositivo R2
set interfaces fe-1/2/0 unit 2 family inet address 192.168.10.2/24 set interfaces fe-1/2/1 unit 3 family inet address 192.168.20.2/24 set interfaces lo0 unit 2 family inet address 10.2.2.2/32 set protocols bgp path-selection as-path-ignore set protocols bgp group ext type external set protocols bgp group ext export send-direct set protocols bgp group ext export send-static set protocols bgp group ext export send-local set protocols bgp group ext neighbor 192.168.10.1 peer-as 65001 set protocols bgp group ext neighbor 192.168.20.1 peer-as 65003 set policy-options policy-statement send-direct term 1 from protocol direct set policy-options policy-statement send-direct term 1 then accept set policy-options policy-statement send-local term 1 from protocol local set policy-options policy-statement send-local term 1 then accept set policy-options policy-statement send-static term 1 from protocol static set policy-options policy-statement send-static term 1 then accept set routing-options static route 192.168.50.0/24 next-hop 192.168.10.1 set routing-options static route 192.168.40.0/24 next-hop 192.168.10.1 set routing-options static route 192.168.30.0/24 next-hop 192.168.20.1 set routing-options router-id 10.2.2.2 set routing-options autonomous-system 65002
Dispositivo R3
set interfaces fe-1/2/0 unit 4 family inet address 192.168.20.1/24 set interfaces fe-1/2/1 unit 5 family inet address 192.168.30.1/24 set interfaces lo0 unit 3 family inet address 10.3.3.3/32 set protocols bgp group ext type external set protocols bgp group ext export send-direct set protocols bgp group ext export send-static set protocols bgp group ext export send-local set protocols bgp group ext neighbor 192.168.20.2 peer-as 65002 set protocols bgp group ext neighbor 192.168.30.2 peer-as 65004 set policy-options policy-statement send-direct term 1 from protocol direct set policy-options policy-statement send-direct term 1 then accept set policy-options policy-statement send-local term 1 from protocol local set policy-options policy-statement send-local term 1 then accept set policy-options policy-statement send-static term 1 from protocol static set policy-options policy-statement send-static term 1 then accept set routing-options static route 192.168.10.0/24 next-hop 192.168.20.2 set routing-options static route 192.168.50.0/24 next-hop 192.168.20.2 set routing-options static route 192.168.40.0/24 next-hop 192.168.30.2 set routing-options router-id 10.3.3.3 set routing-options autonomous-system 65003
Dispositivo R4
set interfaces fe-1/2/0 unit 6 family inet address 192.168.30.2/24
set interfaces fe-1/2/1 unit 7 family inet address 192.168.40.1/24
set interfaces lo0 unit 4 family inet address 10.4.4.4/32
set protocols bgp group ext type external
set protocols bgp group ext export send-direct
set protocols bgp group ext export send-static
set protocols bgp group ext export send-local
set protocols bgp group ext neighbor 192.168.30.1 peer-as 65003
set protocols bgp group ext neighbor 192.168.40.2 peer-as 65005
set policy-options policy-statement send-direct term 1 from protocol direct
set policy-options policy-statement send-direct term 1 then accept
set policy-options policy-statement send-local term 1 from protocol local
set policy-options policy-statement send-local term 1 then accept
set policy-options policy-statement send-static term 1 from protocol static
set policy-options policy-statement send-static term 1 then accept
set routing-options static route 192.168.10.0/24 next-hop 192.168.40.2
set routing-options static route 192.168.50.0/24 next-hop 192.168.40.2
set routing-options static route 192.168.40.0/24 next-hop 192.168.30.1
set routing-options router-id 10.4.4.4
set routing-options autonomous-system 65004
Dispositivo R5
set interfaces fe-1/2/0 unit 8 family inet address 192.168.40.2/24 set interfaces fe-1/2/1 unit 9 family inet address 192.168.50.1/24 set interfaces lo0 unit 5 family inet address 10.5.5.5/32 set protocols bgp group ext type external set protocols bgp group ext export send-direct set protocols bgp group ext export send-static set protocols bgp group ext export send-local set protocols bgp group ext neighbor 192.168.40.1 peer-as 65004 set protocols bgp group ext neighbor 192.168.50.2 peer-as 65001 set policy-options policy-statement send-direct term 1 from protocol direct set policy-options policy-statement send-direct term 1 then accept set policy-options policy-statement send-local term 1 from protocol local set policy-options policy-statement send-local term 1 then accept set policy-options policy-statement send-static term 1 from protocol static set policy-options policy-statement send-static term 1 then accept set routing-options static route 192.168.10.0/24 next-hop 192.168.50.2 set routing-options static route 192.168.20.0/24 next-hop 192.168.50.2 set routing-options static route 192.168.30.0/24 next-hop 192.168.40.1 set routing-options router-id 10.5.5.5 set routing-options autonomous-system 65005
Configurando o dispositivo R2
Procedimento passo a passo
O exemplo a seguir requer que você navegue por vários níveis na hierarquia de configuração. Para obter informações sobre como navegar na CLI, consulte Uso do Editor de CLI no Modo de Configuração no Guia do Usuário da CLI do Junos OS.
Para configurar o dispositivo R2:
-
Configure as interfaces.
[edit interfaces] user@R2# set fe-1/2/0 unit 2 family inet address 192.168.10.2/24 user@R2# set fe-1/2/1 unit 3 family inet address 192.168.20.2/24 user@R2# set lo0 unit 2 family inet address 10.2.2.2/32
-
Configure EBGP.
[edit protocols bgp group ext] user@R2# set type external user@R2# set export send-direct user@R2# set export send-static user@R2# set export send-local user@R2# set neighbor 192.168.10.1 peer-as 65001 user@R2# set neighbor 192.168.20.1 peer-as 65003
-
Configure o atributo do caminho do sistema autônomo (AS) para ser ignorado no algoritmo de seleção de caminho do Junos OS.
[edit protocols bgp] user@R2# set path-selection as-path-ignore
-
Configure a política de roteamento.
[edit policy-options] user@R2# set policy-statement send-direct term 1 from protocol direct user@R2# set policy-statement send-direct term 1 then accept user@R2# set policy-statement send-local term 1 from protocol local user@R2# set policy-statement send-local term 1 then accept user@R2# set policy-statement send-static term 1 from protocol static user@R2# set policy-statement send-static term 1 then accept
-
Configure algumas rotas estáticas.
[edit routing-options static] user@R2# set route 192.168.50.0/24 next-hop 192.168.10.1 user@R2# set route 192.168.40.0/24 next-hop 192.168.10.1 user@R2# set route 192.168.30.0/24 next-hop 192.168.20.1
-
Configure o número do sistema autônomo (AS) e o ID do roteador.
[edit routing-options] user@R2# set router-id 10.2.2.2 user@R2# set autonomous-system 65002
Resultados
No modo de configuração, confirme sua configuração inserindo os show interfacescomandos , show policy-options, , show protocolse show routing-options . Se a saída não exibir a configuração pretendida, repita as instruções neste exemplo para corrigir a configuração.
user@R2# show interfaces
fe-1/2/0 {
unit 2 {
family inet {
address 192.168.10.2/24;
}
}
}
fe-1/2/1 {
unit 3 {
family inet {
address 192.168.20.2/24;
}
}
}
lo0 {
unit 2 {
family inet {
address 10.2.2.2/32;
}
}
}
user@R2# show policy-options
policy-statement send-direct {
term 1 {
from protocol direct;
then accept;
}
}
policy-statement send-local {
term 1 {
from protocol local;
then accept;
}
}
policy-statement send-static {
term 1 {
from protocol static;
then accept;
}
}
user@R2# show protocols
bgp {
path-selection as-path-ignore;
group ext {
type external;
export [ send-direct send-static send-local ];
neighbor 192.168.10.1 {
peer-as 65001;
}
neighbor 192.168.20.1 {
peer-as 65003;
}
}
}
user@R2# show routing-options
static {
route 192.168.50.0/24 next-hop 192.168.10.1;
route 192.168.40.0/24 next-hop 192.168.10.1;
route 192.168.30.0/24 next-hop 192.168.20.1;
}
router-id 10.2.2.2;
autonomous-system 65002;
Se você terminar de configurar o dispositivo, entre no commit do modo de configuração. Repita a configuração nos outros dispositivos da rede, alterando os nomes das interfaces e endereços IP, conforme necessário.
Verificação
Confirme se a configuração está funcionando corretamente.
Verificando o status do vizinho
Finalidade
Certifique-se de que, no dispositivo R2, o caminho ativo para chegar ao AS 4 seja por meio do AS 65001 e do AS 65005, não pelo AS 65003.
Para verificar a funcionalidade da as-path-ignore instrução, talvez seja necessário executar o restart routing comando para forçar a reavaliação do caminho ativo. Isso ocorre porque, para o BGP, se ambos os caminhos forem externos, o comportamento do Junos OS é preferir o caminho ativo no momento. Esse comportamento ajuda a minimizar a oscilação de rota. Tenha cuidado ao reiniciar o processo de protocolo de roteamento em uma rede de produção.
Ação
Do modo operacional, insira o restart routing comando.
user@R2> restart routing Routing protocols process started, pid 49396
Do modo operacional, insira o show route 10.4.4.4 protocol bgp comando.
user@R2> show route 10.4.4.4 protocol bgp
inet.0: 12 destinations, 25 routes (12 active, 0 holddown, 4 hidden)
+ = Active Route, - = Last Active, * = Both
10.4.4.4/32 *[BGP/170] 00:00:12, localpref 100
AS path: 65001 65005 65004 I
> to 192.168.10.1 via fe-1/2/0.2
[BGP/170] 00:00:08, localpref 100
AS path: 65003 65004 I
> to 192.168.20.1 via fe-1/2/1.3
Significado
O asterisco (*) está ao lado do caminho aprendido com R1, o que significa que esse é o caminho ativo. O caminho AS para o caminho ativo é 65001 65005 65004, que é mais longo que o caminho AS (65003 65004) para o caminho não ativo aprendido com o Roteador R3.
Entendendo a remoção do número de AS privado de caminhos de AS
Por padrão, quando o BGP anuncia caminhos AS para sistemas remotos, ele inclui todos os números AS, incluindo números AS privados. Você pode configurar o software para que ele remova os números AS privados dos caminhos AS. Fazer isso é útil quando qualquer uma das seguintes circunstâncias é verdadeira:
-
Um AS remoto para o qual você fornece conectividade é multihomed, mas apenas para o AS local.
-
O AS remoto não possui um número de AS alocado oficialmente.
-
Não é apropriado tornar o AS remoto um membro da confederação AS do AS local.
A maioria das empresas adquire seu próprio número AS. Algumas empresas também usam números de AS privados para se conectar à rede pública de AS. Essas empresas podem usar um número de AS privado diferente para cada região em que sua empresa faz negócios. Em qualquer implementação, o anúncio de um número AS privado para a Internet deve ser evitado. Os provedores de serviços podem usar a remove-private instrução para impedir a publicidade de números AS privados na Internet.
Em um cenário corporativo, suponha que você tenha vários números de AS em sua empresa, alguns dos quais são números de AS privados e um com um número de AS público. Aquele com um número de AS público tem uma conexão direta com o provedor de serviços. No AS que se conecta diretamente ao provedor de serviços, você pode usar a remove-private instrução para filtrar quaisquer números de AS privados nos anúncios enviados ao provedor de serviços.
Os números de AS são removidos do caminho de AS começando na extremidade esquerda do caminho de AS (a extremidade onde os caminhos de AS foram adicionados mais recentemente). O dispositivo de roteamento para de procurar ASs privados quando encontra o primeiro AS não privado ou o AS privado de um peer. Se o caminho AS contiver o número AS do vizinho BGP (EBGP) externo, o BGP não removerá o número AS privado.
A partir do Junos OS 10.0R2 e posteriores, se houver a necessidade de enviar prefixos para um peer EBGP que tenha um número AS que corresponda a um número AS no caminho AS, considere usar a as-override instrução em vez da remove-private declaração.
A operação ocorre depois que qualquer ASs membro da confederação já tiver sido removido do caminho AS, se aplicável.
O software é pré-configurado com conhecimento do conjunto de números AS que é considerado privado, um intervalo definido no documento de números atribuídos pela Internet Assigned Numbers Authority (IANA). O conjunto de números AS de 16 bits reservados como privados está no intervalo de 64.512 a 65.534, inclusive. Os números AS de 32 bits reservados como privados estão no intervalo de 4.200.000.000 a 4.294.967.294 inclusive.
Veja também
Exemplo: Remoção de números AS privados de caminhos AS
Este exemplo demonstra a remoção de um número de AS privado do caminho de AS anunciado para evitar o anúncio do número de AS privado para a Internet.
Requerimentos
Nenhuma configuração especial além da inicialização do dispositivo é necessária antes de configurar este exemplo.
Visão geral
Os provedores de serviços e as redes empresariais usam a instrução para impedir a remove-private publicidade de números AS privados na Internet. A remove-private instrução funciona na direção de saída. Você configura a remove-private declaração em um dispositivo que tem um número de AS público e que está conectado a um ou mais dispositivos que têm números de AS privados. Geralmente, você não configuraria essa declaração em um dispositivo que tenha um número de AS privado.
A Figura 8 mostra a topologia de exemplo.
 do AS anunciado
Neste exemplo, o dispositivo R1 está conectado ao provedor de serviços usando o número AS privado 65530. O exemplo mostra a instrução configurada no ISP do dispositivo para impedir que o remove-private número AS privado do dispositivo R1 seja anunciado ao dispositivo R2. O dispositivo R2 vê apenas o número AS do provedor de serviços.
Adicionar ou excluir a opção remove-private BGP fará com que as sessões de peering BGP afetadas oscilem.
Configuração
Configuração rápida da CLI
Para configurar rapidamente este exemplo, copie os comandos a seguir, cole-os em um arquivo de texto, remova quaisquer quebras de linha, altere todos os detalhes necessários para corresponder à sua configuração de rede e, em seguida, copie e cole os comandos na CLI no nível de [edit] hierarquia.
Dispositivo R1
set interfaces fe-1/2/0 unit 1 family inet address 192.168.10.1/24
set interfaces lo0 unit 1 family inet address 10.10.10.1/32
set protocols bgp group ext type external
set protocols bgp group ext export send-direct
set protocols bgp group ext export send-static
set protocols bgp group ext peer-as 100
set protocols bgp group ext neighbor 192.168.10.10
set policy-options policy-statement send-direct term 1 from protocol direct
set policy-options policy-statement send-direct term 1 then accept
set policy-options policy-statement send-static term 1 from protocol static
set policy-options policy-statement send-static term 1 then accept
set routing-options static route 192.168.20.0/24 next-hop 192.168.10.10
set routing-options autonomous-system 65530
ISP do dispositivo
set interfaces fe-1/2/0 unit 2 family inet address 192.168.10.10/24 set interfaces fe-1/2/1 unit 3 family inet address 192.168.20.20/24 set interfaces lo0 unit 2 family inet address 10.10.0.1/32 set protocols bgp group ext type external set protocols bgp group ext neighbor 192.168.10.1 peer-as 65530 set protocols bgp group ext neighbor 192.168.20.1 remove-private set protocols bgp group ext neighbor 192.168.20.1 peer-as 200 set routing-options autonomous-system 100
Dispositivo R2
set interfaces fe-1/2/0 unit 4 family inet address 192.168.20.1/24 set interfaces lo0 unit 3 family inet address 10.10.20.1/32 set protocols bgp group ext type external set protocols bgp group ext export send-direct set protocols bgp group ext export send-static set protocols bgp group ext peer-as 100 set protocols bgp group ext neighbor 192.168.20.20 set policy-options policy-statement send-direct term 1 from protocol direct set policy-options policy-statement send-direct term 1 then accept set policy-options policy-statement send-static term 1 from protocol static set policy-options policy-statement send-static term 1 then accept set routing-options static route 192.168.10.0/24 next-hop 192.168.20.20 set routing-options autonomous-system 200
ISP do dispositivo
Procedimento passo a passo
O exemplo a seguir requer que você navegue por vários níveis na hierarquia de configuração. Para obter informações sobre como navegar na CLI, consulte Uso do Editor de CLI no Modo de Configuração no Guia do Usuário da CLI do Junos OS.
Para configurar o ISP do dispositivo:
-
Configure as interfaces.
[edit interfaces] user@ISP# set fe-1/2/0 unit 2 family inet address 192.168.10.10/24 user@ISP# set fe-1/2/1 unit 3 family inet address 192.168.20.20/24 user@ISP# set lo0 unit 2 family inet address 10.10.0.1/32
-
Configure EBGP.
[edit protocols bgp group ext] user@ISP# set type external user@ISP# set neighbor 192.168.10.1 peer-as 65530 user@ISP# set neighbor 192.168.20.1 peer-as 200
-
Para o vizinho no sistema autônomo (AS) 200 (Dispositivo R2), remova os números de AS privados dos caminhos de AS anunciados.
[edit protocols bgp group ext] user@ISP# set neighbor 192.168.20.1 remove-private
-
Configure o número AS.
[edit routing-options] user@ISP# set autonomous-system 100
Resultados
No modo de configuração, confirme sua configuração inserindo os show interfacescomandos , show protocolse show routing-options . Se a saída não exibir a configuração pretendida, repita as instruções neste exemplo para corrigir a configuração.
user@ISP# show interfaces
fe-1/2/0 {
unit 2 {
family inet {
address 192.168.10.10/24;
}
}
}
fe-1/2/1 {
unit 3 {
family inet {
address 192.168.20.20/24;
}
}
}
lo0 {
unit 2 {
family inet {
address 10.10.0.1/32;
}
}
}
user@ISP# show protocols
bgp {
group ext {
type external;
neighbor 192.168.10.1 {
peer-as 65530;
}
neighbor 192.168.20.1 {
remove-private;
peer-as 200;
}
}
}
user@ISP# show routing-options autonomous-system 100;
Se você terminar de configurar o dispositivo, entre no commit do modo de configuração. Repita a configuração no dispositivo R1 e no dispositivo R2, alterando os nomes da interface e o endereço IP, conforme necessário, e adicionando a configuração da política de roteamento.
Verificação
Confirme se a configuração está funcionando corretamente.
- Verificando o status do vizinho
- Verificando as tabelas de roteamento
- Verificando o caminho AS quando a remove-private declaração é desativada
Verificando o status do vizinho
Finalidade
Certifique-se de que o ISP do dispositivo tenha a configuração remove-private habilitada em sua sessão vizinha com o dispositivo R2.
Ação
Do modo operacional, insira o show bgp neighbor 192.168.20.1 comando.
user@ISP> show bgp neighbor 192.168.20.1
Peer: 192.168.20.1+179 AS 200 Local: 192.168.20.20+60216 AS 100
Type: External State: Established Flags: <ImportEval Sync>
Last State: OpenConfirm Last Event: RecvKeepAlive
Last Error: None
Options: <Preference RemovePrivateAS PeerAS Refresh>
Holdtime: 90 Preference: 170
Number of flaps: 0
Peer ID: 10.10.20.1 Local ID: 10.10.0.1 Active Holdtime: 90
Keepalive Interval: 30 Peer index: 0
BFD: disabled, down
Local Interface: fe-1/2/1.3
NLRI for restart configured on peer: inet-unicast
NLRI advertised by peer: inet-unicast
NLRI for this session: inet-unicast
Peer supports Refresh capability (2)
Stale routes from peer are kept for: 300
Peer does not support Restarter functionality
NLRI that restart is negotiated for: inet-unicast
NLRI of received end-of-rib markers: inet-unicast
NLRI of all end-of-rib markers sent: inet-unicast
Peer supports 4 byte AS extension (peer-as 200)
Peer does not support Addpath
Table inet.0 Bit: 10001
RIB State: BGP restart is complete
Send state: in sync
Active prefixes: 1
Received prefixes: 3
Accepted prefixes: 2
Suppressed due to damping: 0
Advertised prefixes: 1
Last traffic (seconds): Received 10 Sent 16 Checked 55
Input messages: Total 54 Updates 3 Refreshes 0 Octets 1091
Output messages: Total 54 Updates 1 Refreshes 0 Octets 1118
Output Queue[0]: 0
Significado
A RemovePrivateAS opção mostra que o ISP do dispositivo tem a configuração esperada.
Verificando as tabelas de roteamento
Finalidade
Certifique-se de que os dispositivos tenham as rotas e os caminhos de AS esperados.
Ação
Do modo operacional, insira o show route protocol bgp comando.
user@R1> show route protocol bgp
inet.0: 5 destinations, 5 routes (5 active, 0 holddown, 0 hidden)
+ = Active Route, - = Last Active, * = Both
10.10.20.1/32 *[BGP/170] 00:28:57, localpref 100
AS path: 100 200 I
> to 192.168.10.10 via fe-1/2/0.1
user@ISP> show route protocol bgp
inet.0: 7 destinations, 11 routes (7 active, 0 holddown, 2 hidden)
+ = Active Route, - = Last Active, * = Both
10.10.10.1/32 *[BGP/170] 00:29:40, localpref 100
AS path: 65530 I
> to 192.168.10.1 via fe-1/2/0.2
10.10.20.1/32 *[BGP/170] 00:29:36, localpref 100
AS path: 200 I
> to 192.168.20.1 via fe-1/2/1.3
192.168.10.0/24 [BGP/170] 00:29:40, localpref 100
AS path: 65530 I
> to 192.168.10.1 via fe-1/2/0.2
192.168.20.0/24 [BGP/170] 00:29:36, localpref 100
AS path: 200 I
> to 192.168.20.1 via fe-1/2/1.3
user@R2> show route protocol bgp
inet.0: 5 destinations, 5 routes (5 active, 0 holddown, 0 hidden)
+ = Active Route, - = Last Active, * = Both
10.10.10.1/32 *[BGP/170] 00:29:53, localpref 100
AS path: 100 I
> to 192.168.20.20 via fe-1/2/0.4
Significado
O ISP do dispositivo tem o número de AS privado 65530 em seu caminho de AS para o dispositivo R1. No entanto, o ISP do dispositivo não anuncia esse número de AS privado para o dispositivo R2. Isso é mostrado na tabela de roteamento do dispositivo R2. O caminho do dispositivo R2 para o dispositivo R1 contém apenas o número AS do ISP do dispositivo.
Verificando o caminho AS quando a remove-private declaração é desativada
Finalidade
Verifique se, sem a remove-private instrução, o número do AS privado aparece na tabela de roteamento do dispositivo R2.
Ação
No modo de configuração no ISP do dispositivo, insira o deactivate remove-private comando e verifique novamente a tabela de roteamento no dispositivo R2.
[protocols bgp group ext neighbor 192.168.20.1] user@ISP# deactivate remove-private user@ISP# commit
user@R2> show route protocol bgp
inet.0: 5 destinations, 5 routes (5 active, 0 holddown, 0 hidden)
+ = Active Route, - = Last Active, * = Both
10.10.10.1/32 *[BGP/170] 00:00:54, localpref 100
AS path: 100 65530 I
> to 192.168.20.20 via fe-1/2/0.4
Significado
O número AS privado 65530 aparece no caminho AS do dispositivo R2 para o dispositivo R1.
Tabela de histórico de alterações
A compatibilidade com recursos é determinada pela plataforma e versão utilizada. Use o Explorador de recursos para determinar se um recurso é compatível com sua plataforma.