Introdução ao Address Pool Manager
Use este guia para configurar e gerenciar o Address Pool Manager.
Introdução ao Address Pool Manager
O Juniper Address Pool Manager (APM) é um aplicativo nativo de nuvem baseado em contêiner executado em um cluster Kubernetes que gerencia pools de endereço IPv4 em uma rede. Ele provisiona automaticamente prefixos de um pool de endereços centralizado para gateways de rede de banda larga (BNGs) antes que os BNGs esgotem seus pools de endereços. Os BNGs adicionam os prefixos fornecidos do APM como novos pools a um pool de endereços vinculado. Um pool de endereços vinculados e os atributos associados ao pool (utilização, limite e assim por diante) são chamados de domínio de pool.
O BNG monitora constantemente os endereços gratuitos do domínio em relação aos limites do domínio da seguinte maneira:
-
O BNG envia um alarme ao APM solicitando endereços adicionais quando o número de endereços gratuitos no domínio atinge ou cai abaixo do limite de distribuição do domínio.
-
O APM aloca o número solicitado de prefixos de pool correspondentes ao comprimento de prefixo solicitado e retorna os endereços na resposta de alarme.
-
Quando o número de endereços gratuitos no domínio atinge ou excede o limite de recuperação do domínio, o BNG seleciona um prefixo de pool a ser removido. Também levanta um alarme para o APM solicitar recuperação.
-
O APM responde ao alarme de recuperação instruindo o BNG a colocar um dreno ativo na piscina. Uma vez que o pool tenha sido completamente drenado (sem endereços alocados), o BNG levanta um alarme de drenagem do pool.
-
O APM informa ao BNG que o prefixo é retornado à partição de origem do domínio e que o BNG pode remover com segurança o prefixo do pool do domínio.
-
O prefixo recuperado agora está disponível para outro BNG solicitar.
O termo BNG neste documento também se aplica ao controlador BNG CUPS.
A Figura 1 mostra uma visão de alto nível das operações de APM para monitorar BNGs e provisioná-los com os endereços de que precisam, quando precisam.
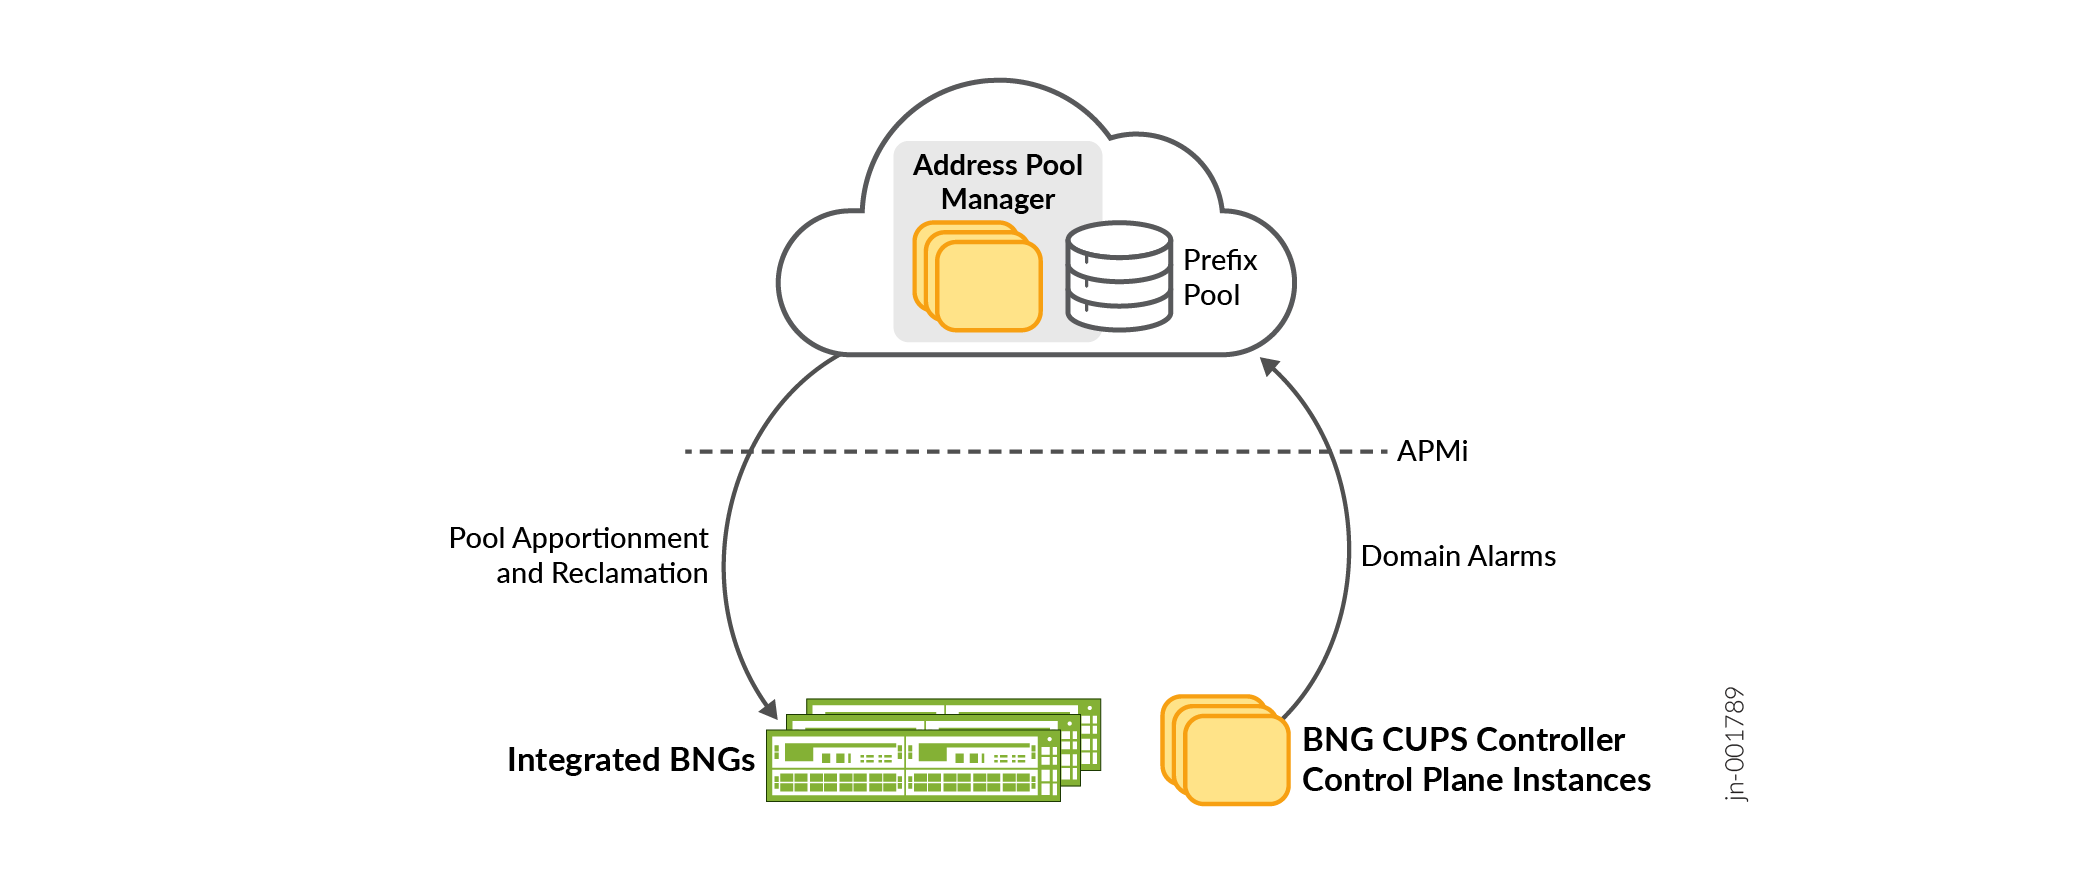 das operações de APM
O APM fornece uma solução de gerenciamento de endereços que ajuda as operadoras de rede a alocar endereços IPv4 com eficiência. Os esquemas típicos de alocação de endereços são complexos e não são tão eficientes quanto as operadoras de rede precisam. Os provedores normalmente pré-provisionam endereços em dispositivos de rede para lidar com a carga do pior caso, na tentativa de evitar que os dispositivos fiquem sem endereços. Isso significa que os dispositivos são provisionados em excesso durante a maior parte do tempo de operação.
O APM não pré-provisiona endereços, pois os endereços podem nunca ser necessários e podem ser usados em outro lugar. Em vez de pré-provisionar, o APM aloca prefixos somente quando o BNG precisa deles. Considerações específicas de rede que podem afetar a alocação oportuna e eficiente de endereços incluem:
-
Número de dispositivos de rede que consomem endereços
-
Presença de VPNs
-
Esquemas de redundância do sistema
-
Distribuição geográfica dos elementos de rede
O APM recupera prefixos para ajustar continuamente a distribuição de prefixos e maximizar a utilização do espaço de endereço. A recuperação de prefixo ocorre no APM, enquanto a recuperação de endereço ocorre no BNG. A recuperação de prefixo acontece quando o BNG tem um excedente de endereços IP. O BNG envia um alarme de recuperação ao APM com um prefixo de pool sugerido para recuperar. O APM inicia uma solicitação de drenagem no pool para garantir que o pool esteja livre de qualquer alocação de endereço antes que o APM recupere o prefixo do pool. O APM pode então realocar os prefixos para outros pools entre seus BNGs gerenciados quando esses BNGs estiverem próximos do esgotamento de endereços e precisarem de mais endereços.
Benefícios do Address Pool Manager
-
Eficiência — Melhora a eficiência da utilização de endereços. O APM centraliza e automatiza a alocação de endereços para vários BNGs na rede. O APM usa a alocação de prefixo just-in-time, para provisionar prefixos somente quando um BNG precisar de endereços IP adicionais.
O APM fornece apenas tantos prefixos quanto o BNG precisa. Depois de particionar o pool global do APM em grupos de prefixos, o APM subdivide ainda mais os prefixos para corresponder à solicitação do BNG. Essa subdivisão permite que o APM otimize o tamanho dos prefixos alocados.
-
Simplicidade — evita a sobrecarga e a complexidade do monitoramento e provisionamento manuais de BNGs individuais.
-
Capacidade de implantação — Instala e opera em qualquer hardware que atenda aos requisitos.
-
Capacidade de recuperação — Recupera os prefixos não utilizados de pools que estão usando poucos endereços IP para um pool central e redistribui esses prefixos para outros pools que precisam deles.
Terminologia de endereçamento
Você deve ter um bom entendimento de endereçamento IP, roteamento entre domínios sem classe (CIDR), máscaras de sub-rede de comprimento variável (VLSMs) e como subdividir prefixos IP em sub-redes (sub-redes). Ao planejar sua estratégia de endereçamento (fora do escopo desta documentação) ou usar a recuperação manual de endereços, pode ser útil ver uma calculadora de sub-rede IP. Você pode encontrar muitas dessas calculadoras online.
Usamos a seguinte terminologia nesta documentação:
-
Prefixo — Um endereço de rede IPv4 de 32 bits e comprimento de prefixo expresso usando notação CIDR; por exemplo, 198.51.100.0/24. Um prefixo define a parte da rede de um endereço IP. Um prefixo representa uma sub-rede.
-
Comprimento do prefixo — O número de bits que determina o comprimento do prefixo e o tamanho da parte da rede de um endereço IP. Um comprimento de prefixo /24 significa que a parte de rede do endereço tem 24 bits. Os bits restantes (de 32) representam a parte do host de um endereço de rede. Para um prefixo com um comprimento de prefixo /24, a parte do host é de 8 bits: 32 – 24 = 8.
-
Tamanho da rede — Às vezes, esse termo é usado para significar várias coisas diferentes, dependendo do contexto, o que pode levar à ambiguidade. Descrevemos o comprimento do prefixo e como ele corresponde ao número de endereços de host em sub-redes da seguinte forma:
-
Um prefixo mais longo, determinado por um comprimento de prefixo mais longo, corresponde a mais sub-redes com menos endereços de host para alocar por sub-rede.
-
Um prefixo mais curto, determinado por um comprimento de prefixo mais curto, corresponde a menos sub-redes com mais endereços de host para alocar por sub-rede.
-
-
Endereços gratuitos são endereços IP que estão disponíveis e não foram atribuídos a assinantes.
Como funciona o APM
O APM mantém uma coleção centralizada de prefixos IP para um grupo de BNGs na rede. A CLI do APM refere-se aos BNGs gerenciados como entidades. Este documento geralmente usa o termo BNG, mas em alguns casos este documento usa o termo entidade.
O APM coordena a criação de domínios de pool com o BNG. Cada domínio de pool corresponde a um pool de endereços vinculado para uma determinada combinação de instâncias de roteamento no BNG. Além disso, em um controlador BNG CUPS, um domínio de pool corresponde a um pool de endereços vinculado para um determinado grupo de assinantes e combinação de instância de roteamento. Como os domínios de pool são criados dinamicamente, o BNG e o APM mantêm perfis ou modelos contendo atributos necessários para instanciar um domínio de pool. O perfil do APM contém atributos como repartição, limites de recuperação e comportamento de recuperação automática. O BNG. profile contém atributos como tamanho do prefixo e comportamento de instalação da rota de descarte.
APMi versão 1 (compatível com o Junos OS versão 22.1R1 e posterior). Você pode verificar a versão do APMi executando o comando show apm entity .
Limiares e alarmes
O BNG cria o domínio do pool e monitora o número de endereços livres no domínio do pool. Quando o número de endereços livres ultrapassa um valor limite, o BNG envia uma mensagem de alarme ao APM. O BNG monitora o número de endereços livres em relação aos seguintes limites:
- Limite de repartição — Quando o número de endereços gratuitos atinge ou cai abaixo desse valor, o BNG corre o risco de ficar sem endereços. O BNG envia um alarme de repartição ao APM solicitando mais endereços. O APM seleciona um prefixo disponível para distribuir e aloca o prefixo ao BNG, o BNG adiciona um ou mais prefixos como um novo pool no domínio do pool. A falha ao alocar um prefixo (por exemplo, uma partição vazia) resulta em uma resposta negativa. O tempo de repetição é definido como um carimbo de data/hora de 15 minutos a partir do momento do recebimento da solicitação. Se o BNG ainda precisar de prefixos para o domínio, ele tentará novamente no valor de carimbo de data/hora fornecido.
- Limite de recuperação — Quando o número de endereços gratuitos atinge ou sobe acima desse valor, o BNG tem um excedente de endereços. O BNG envia um alarme de recuperação ao APM com uma piscina sugerida para drenar. Dependendo da configuração, o APM pode iniciar uma drenagem na piscina. Um pool drenado não tem endereços IP dentro do pool que está sendo usado por um assinante.
Durante a drenagem, o roteador BNG para de atribuir endereços do pool e espera que os assinantes façam logoff para liberar esses endereços.
Depois de drenar a piscina, o BNG envia o alarme de drenagem da piscina para o APM. O APM envia uma mensagem ao roteador BNG para excluir o pool do domínio do pool.
Observação:O APM inicia o processo de recuperação no pool quando:
- A recuperação automática está habilitada para o domínio do pool.
- A recuperação é permitida no período atual.
Se o APM não puder processar o alarme de recuperação porque a recuperação automática estava fora da janela, o APM responderá com um
ALARM_NACK/NOOPe um tempo de repetição definido como o segundo em que a janela de recuperação automática começar.
Você configura os valores de limite de repartição e limite de recuperação no perfil de domínio do pool. Os limites determinam se há endereços livres suficientes para o BNG e quando o APM deve alocar ou recuperar prefixos. Considere a seguinte linha do tempo fictícia na Figura 2. O BNG atribui endereços aos assinantes quando eles fazem login e recupera os endereços quando eles fazem logout. A linha do tempo mostra o número de endereços gratuitos rastreados pelo BNG durante um período de tempo. A Tabela 1 descreve as ações tomadas pelo BNG e APM para diferentes cenários, pois o número de endereços gratuitos ultrapassa diferentes limites.
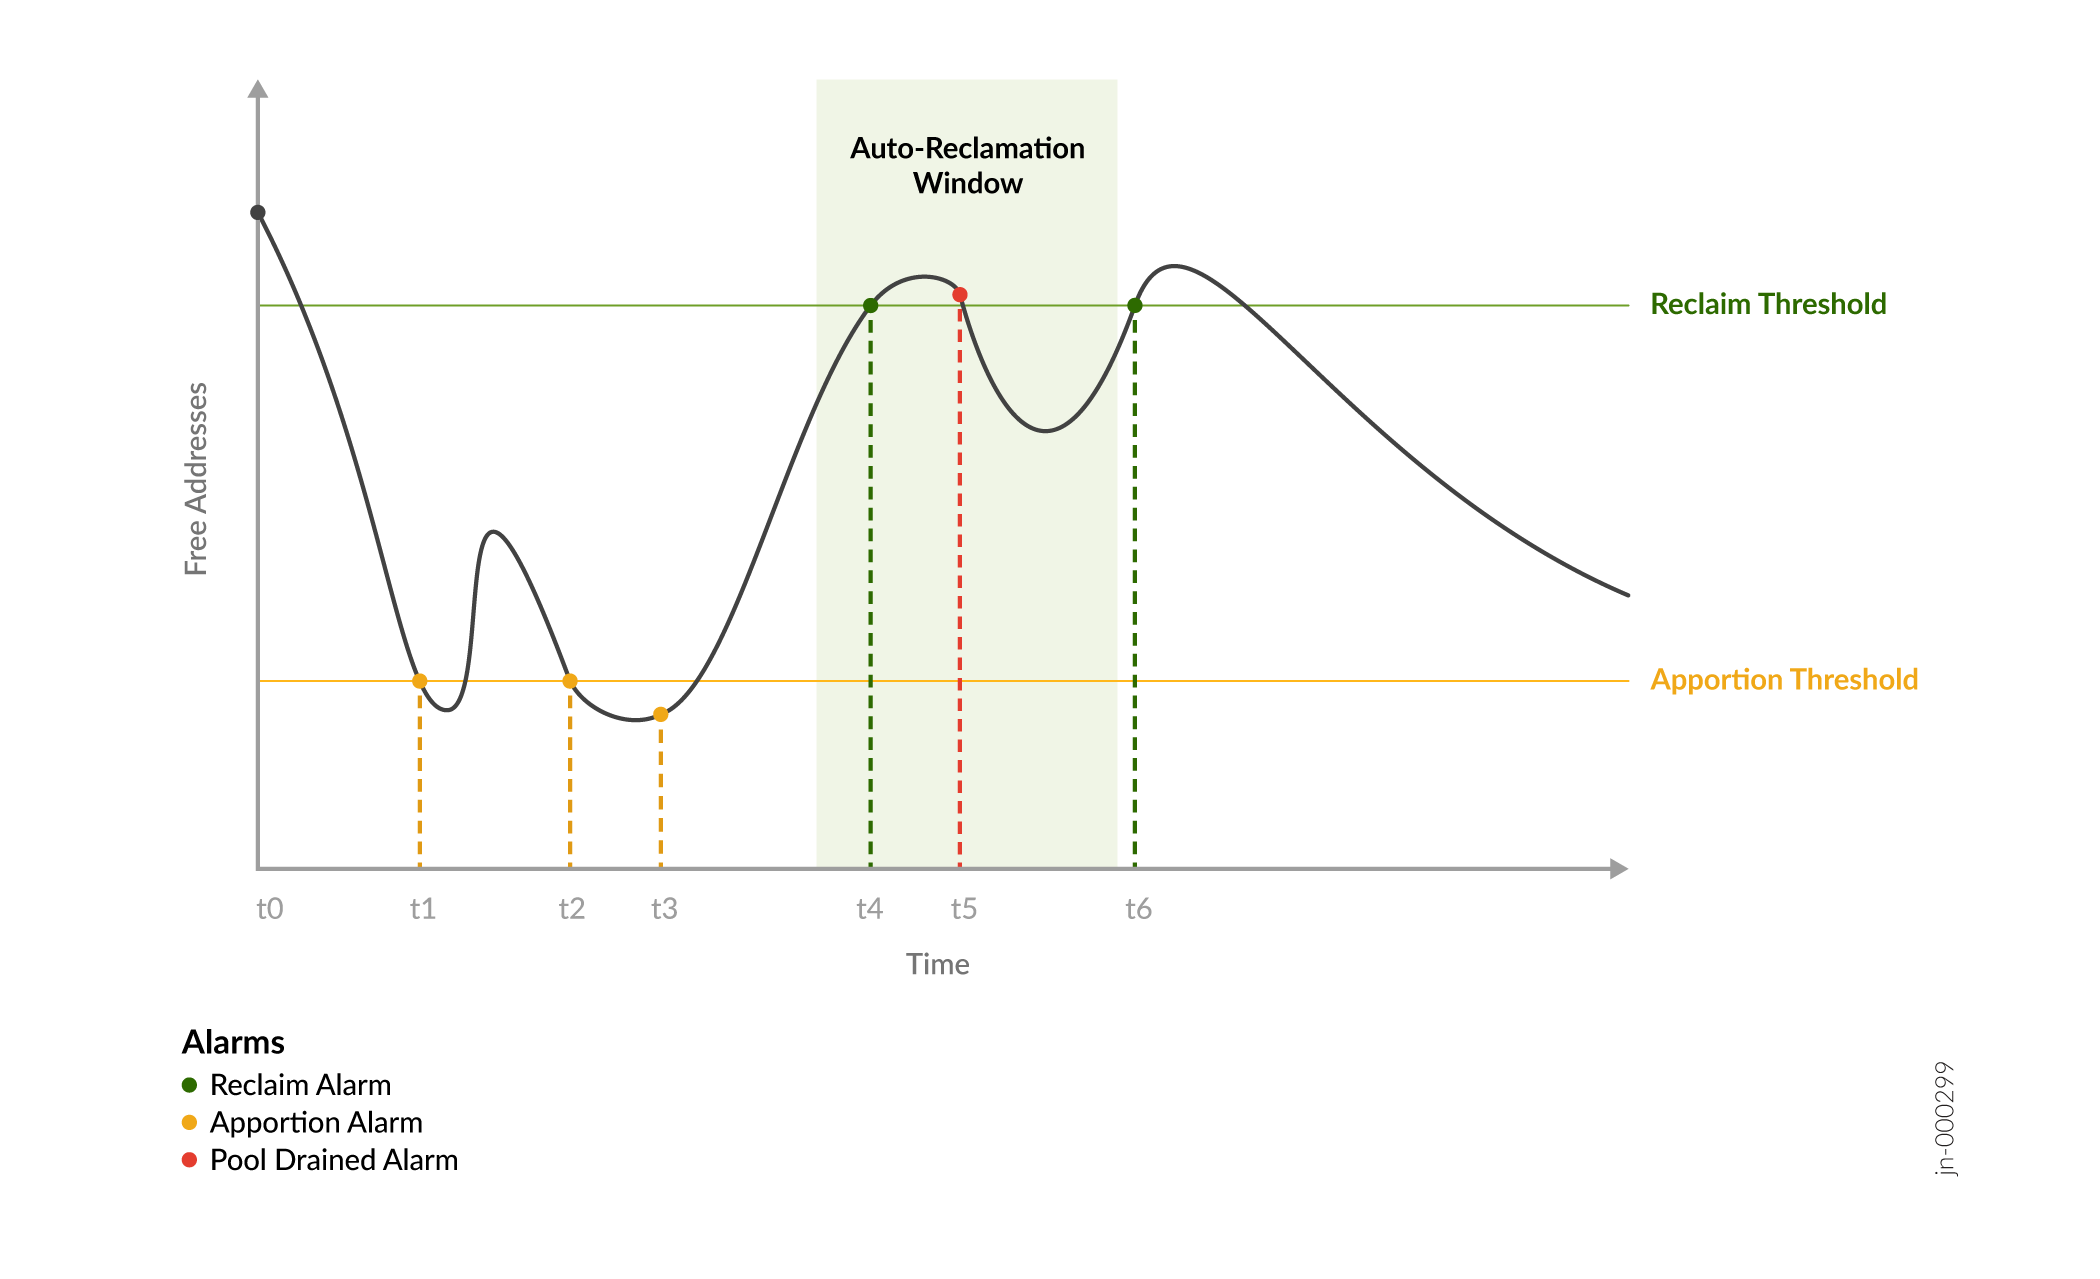
| Horário | Alarme enviado por BNG | Descrição |
|---|---|---|
| T0 | — | Início da linha do tempo com um domínio de pool preenchido. |
| T1 | Alarme de repartição | À medida que os assinantes fazem login, o número de endereços gratuitos no BNG cai abaixo do limite de repartição. O BNG envia um alarme de repartição. O APM recebe o alarme de repartição e aloca prefixos para o domínio do pool. O BNG aloca endereços dos prefixos de pool do domínio do pool. |
| T2 | Alarme de repartição |
O APM recebe o alarme de repartição, mas a partição não tem prefixos disponíveis. O alarme é NACKed e um carimbo de data/hora de repetição é definido como 15 minutos depois. O BNG tenta novamente o alarme de repartição neste carimbo de data/hora, a menos que não precise mais dos endereços. |
| T3 | Alarme de repartição | No carimbo de data/hora da repetição, o BNG reenvia o alarme de repartição, pois o número de endereços livres ainda está abaixo do limite de repartição. |
| T4 | Alarme de recuperação | Os assinantes continuam a fazer logout até que o número de endereços gratuitos ultrapasse o limite de recuperação. O BNG envia o alarme de recuperação com o pool sugerido a ser recuperado. O APM coloca um dreno na piscina sugerida e o BNG inicia o processo de drenagem na piscina. |
| T5 | Alarme drenado da piscina | Quando o pool de endereços tem zero assinantes, não há endereços alocados no pool. O BNG envia o alarme de drenagem da piscina para o APM. O APM responde ao alarme de drenagem do pool com uma solicitação de exclusão. O BNG remove o pool da lista de pools do domínio do pool. O APM move o prefixo correspondente de volta para a partição para realocação.
O número de endereços gratuitos cai após a remoção do pool. |
| T6 | Alarme de recuperação | O APM recebe o alarme de recuperação, mas não executa nenhuma ação porque o alarme ocorreu fora da janela de recuperação. O APM retorna um alarme NACK com um carimbo de data/hora de repetição definido como a hora do início da janela de recuperação. O BNG tenta novamente o alarme de recuperação neste momento se ainda houver um excedente de endereços gratuitos. |
Operação geral do APM
As etapas a seguir explicam a operação geral do APM:
- O BNG e o APM se comunicam usando o APMi, protocolo baseado em gRPC definido pela Juniper. O Google RPC (gRPC) é uma estrutura comum para a criação de protocolos de comunicação extensíveis e interoperáveis. Após a conexão inicial, o BNG inicia a sincronização do domínio do pool. O processo de sincronização de domínio do pool sincroniza o conjunto de domínios do pool que estão ativos. O APM alinha a lista de domínios de pool ativos com a lista de domínios de pool do BNG. Após a sincronização do domínio do pool, o BNG executa a sincronização do pool (descoberta) para cada domínio do pool. O APM alinha a lista de pools de cada domínio com a lista do BNG. Se o APM tiver retido pools adicionais (não na lista de pools do BNG para o domínio), os prefixos do pool serão liberados para a partição. Se o APM não tiver pools, o APM tentará alocar pools.
-
O APM monitora as mensagens de alarme enviadas pelo BNG.
-
O APM avalia e age no alarme. Por exemplo, se um BNG estiver ficando sem endereços, o BNG enviará um alarme de repartição ao APM. O APM aloca o número solicitado de prefixos da partição de origem do domínio e os retorna na resposta de alarme. O BNG adiciona esses prefixos de pool ao domínio do pool.
A Figura 1 mostra uma visão mais detalhada dos relacionamentos entre os vários componentes funcionais de uma única instância do APM. Cada bloco gerenciador mostra as tabelas de banco de dados que usa.
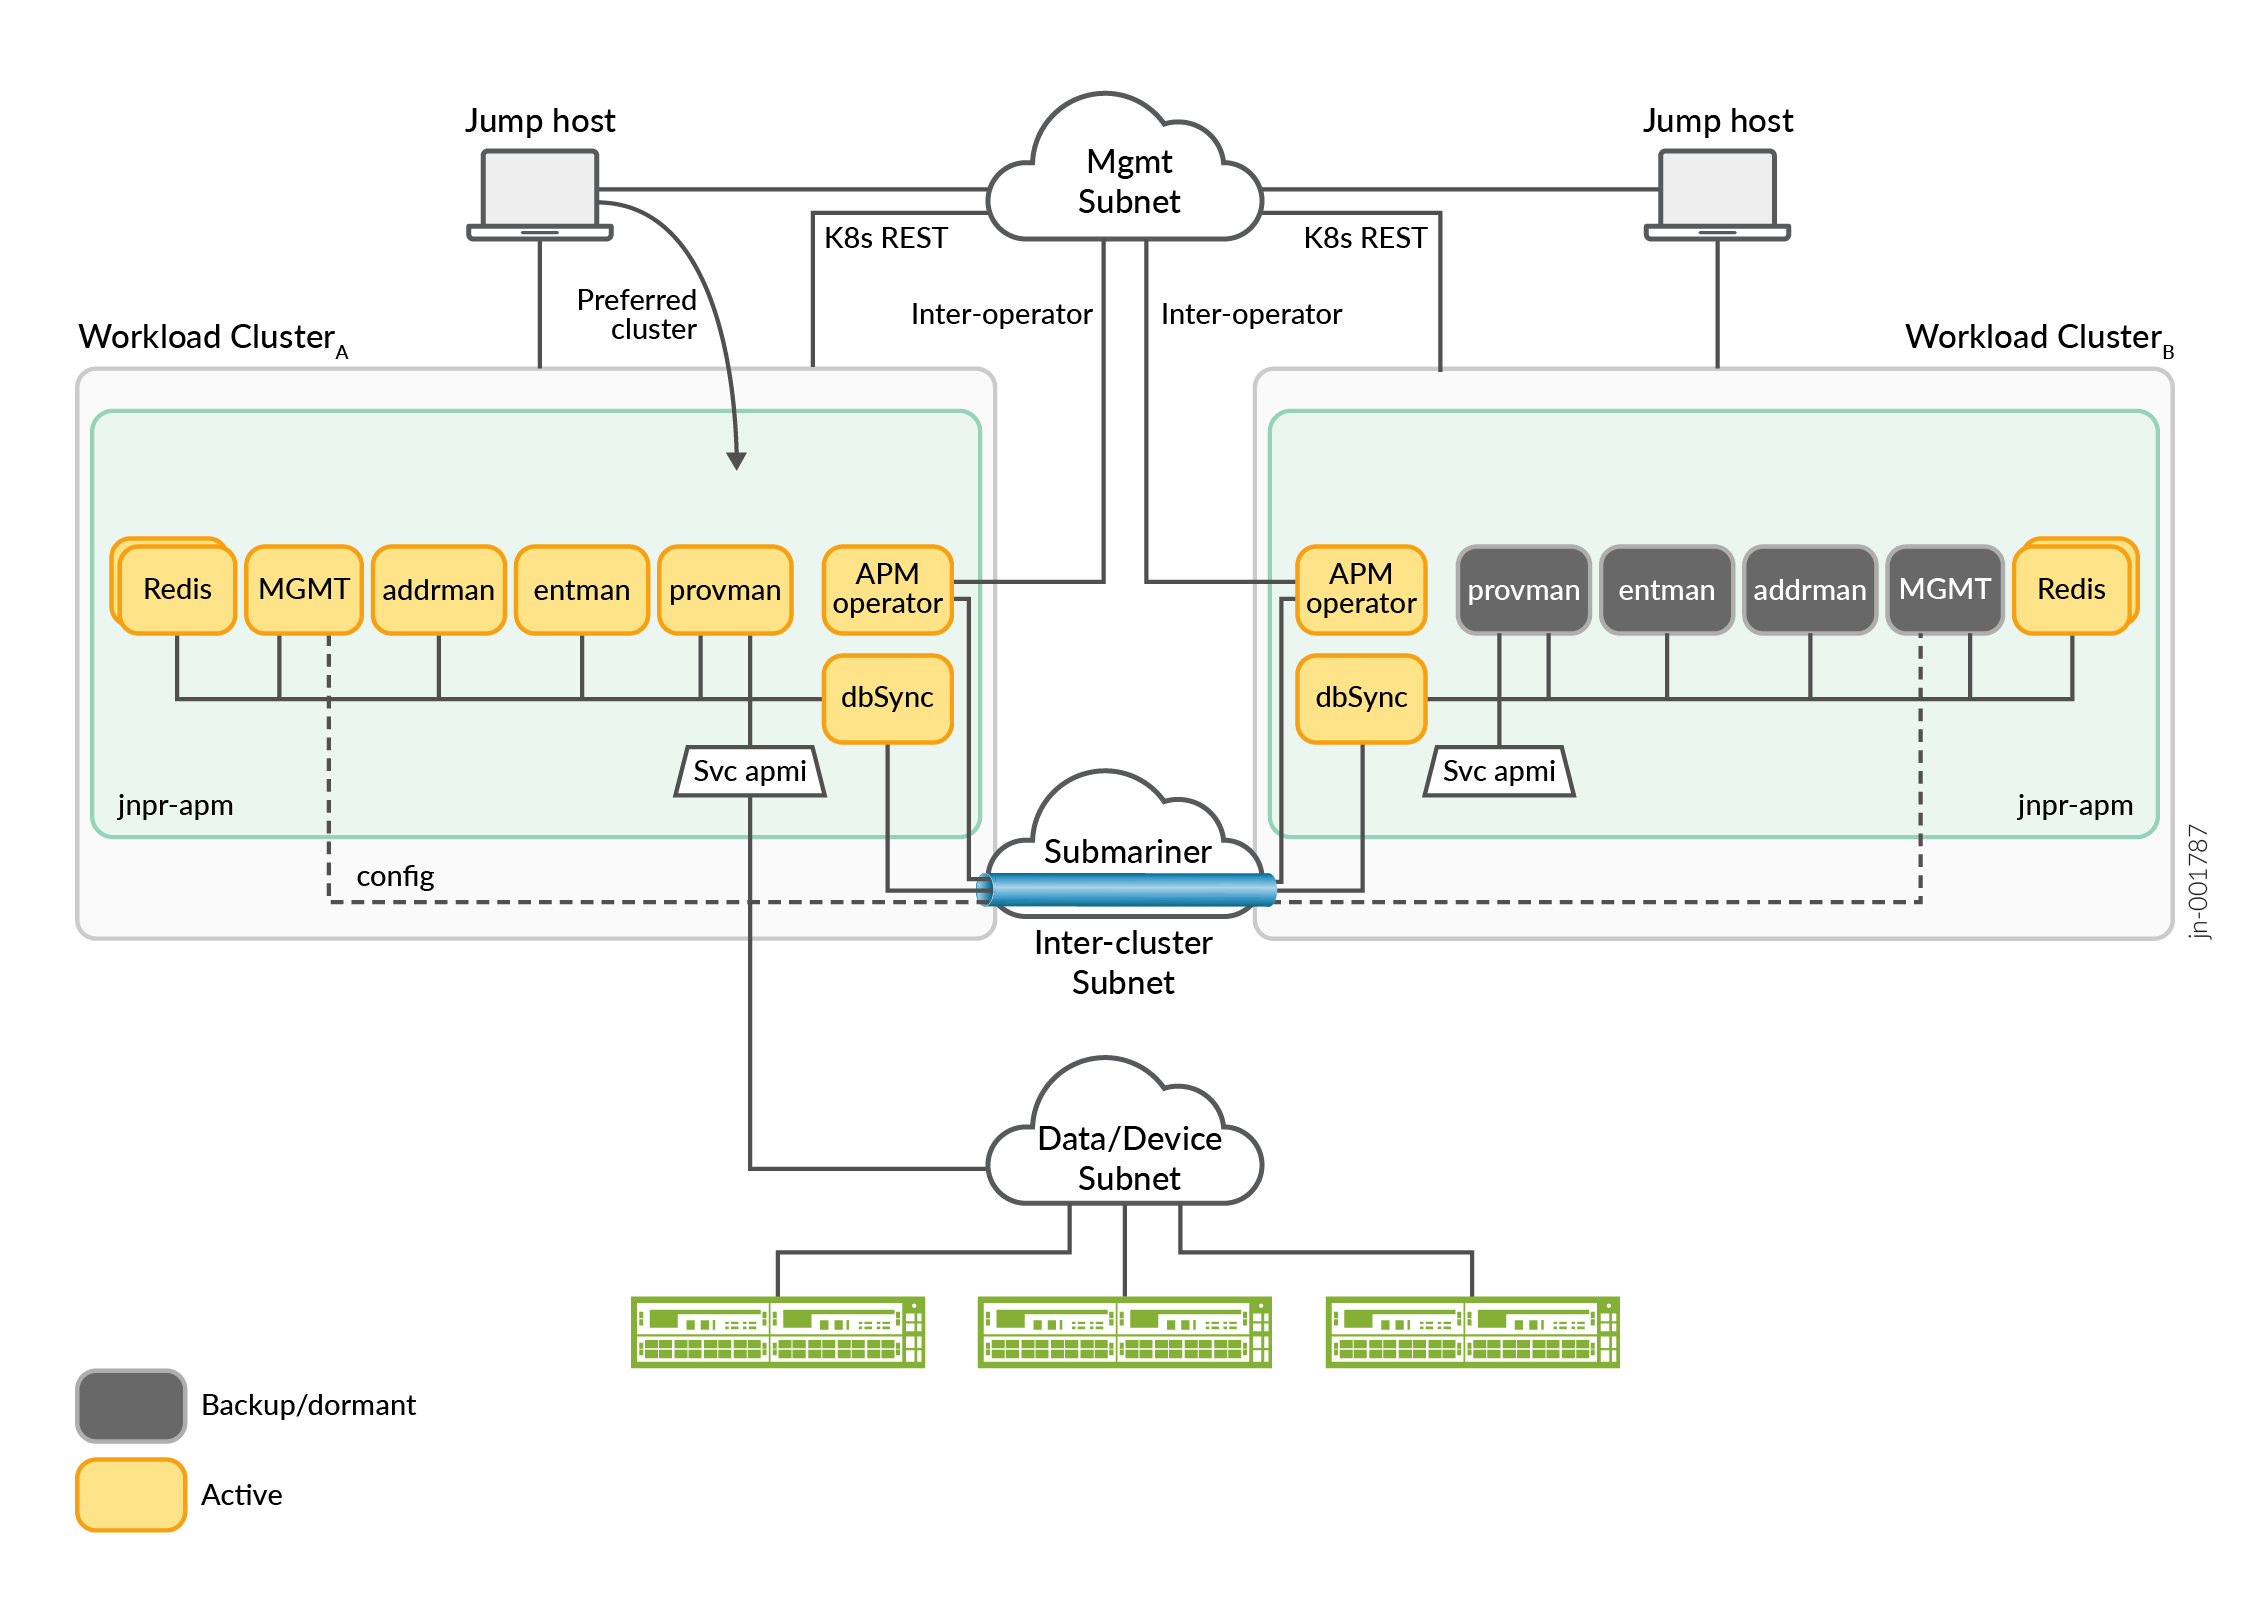
Você pode executar várias instâncias do APM simultaneamente em vários clusters diferentes na rede. Essas instâncias do APM são independentes e não têm conhecimento umas das outras. As instâncias não compartilham estado ou configuração.
Cada instância do APM inclui os seguintes microsserviços como componentes funcionais do aplicativo:
-
Gerente de entidade — Orquestra as atividades de gerenciamento de pool para os BNGs sob gerenciamento. Essas atividades incluem o processamento de alarmes e a alocação e recuperação de prefixos de pool.
-
Gerenciador de endereços — Organiza o pool central de endereços em partições e gerencia as alocações dos prefixos raiz configurados em cada partição. Ele subdivide os prefixos raiz em prefixos menores e aloca os prefixos de acordo com os critérios configurados para o BNG.
-
Gerenciador de provisionamento — Faz interface com o BNG para provisionar domínios de pool e seus pools de endereços associados. O gerenciador de provisionamento garante que os domínios e os prefixos de pool alocados associados permaneçam sincronizados entre o APM e o BNG.
O gerenciador de provisionamento do APM se comunica com os BNGs gerenciados usando o APMi. O gerenciador de provisionamento envia mensagens gRPC para provisionar e desprovisionar prefixos diretamente nos BNGs em resposta a alarmes de domínio iniciados pelo BNG.
- O microsserviço MGMT fornece um esquema de configuração baseado em texto e CLI para que você possa configurar o conjunto de prefixos globais, os BNGs gerenciados e seus atributos de domínio do grupo associados. É possível usar a CLI para exibir estatísticas e estado para vários componentes funcionais. A saída fornece informações sobre carga do sistema, eficiência, utilização e erros ou condições anormais.
-
Operador de APM — coordena várias alternâncias de geografia (alterações de função) e relata a integridade dos componentes de APM.
-
Instância de banco de dados (DB) — Fornece acesso compartilhado às tabelas de banco de dados que cada componente funcional do APM usa. O banco de dados inclui tabelas para informações de domínio de endereço, BNG e pool. O banco de dados fornece armazenamento persistente para informações de configuração e estados operacionais.
-
Sincronização de banco de dados — sincroniza o conteúdo relevante do banco de dados entre regiões geográficas.
-
O APM emprega um banco de dados com informações de estado sobre as entidades, domínios de pool, pools, prefixos, alocações, configuração e assim por diante. Duas instâncias de banco de dados, uma primária e uma em espera, são implantadas em um modo de espera ativa. As instâncias do banco de dados são monitoradas por um serviço sentinela de banco de dados que detecta uma falha no banco de dados primário. Em caso de falha do banco de dados primário, o secundário assume a função do primário enquanto um novo banco de dados stand-by é restaurado.
Observação:A redundância requer um mínimo de três nós de trabalho além do nó primário. Os nós de trabalho devem estar todos em servidores físicos separados. No entanto, os nós podem ser máquinas físicas ou virtuais.
Componentes funcionais do APM
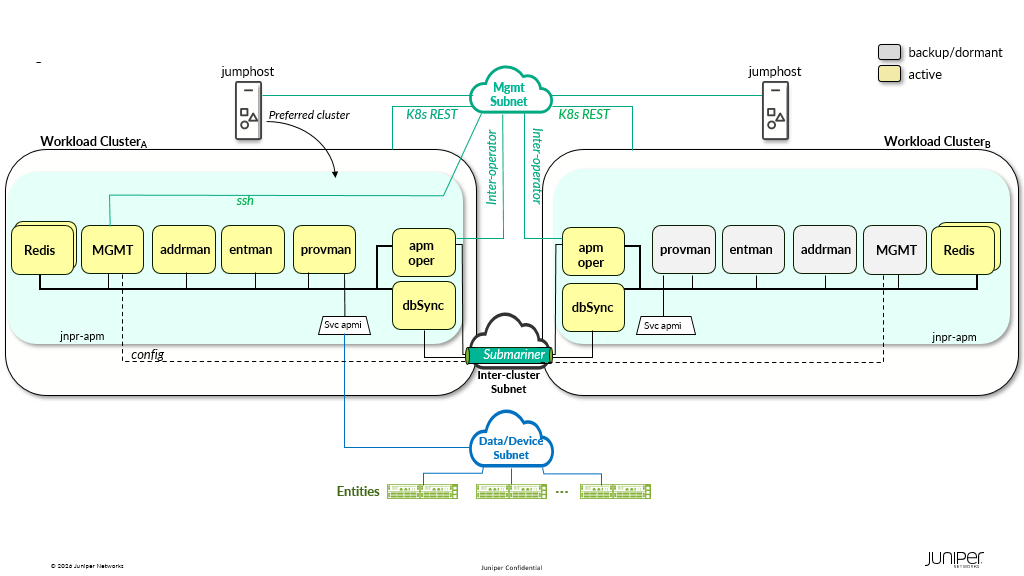
O APM consiste em microsserviços que existem em cada cluster de carga de trabalho. Os microsserviços de APM são microsserviços de infraestrutura ativos em cada cluster em uma implantação de várias geografias, bem como serviços principais ativos em apenas um cluster por vez. Os microsserviços de infraestrutura consistem nos microsserviços de banco de dados (Redis), dbSync e o Operador de APM. Os microsserviços principais consistem em gerenciamento de APM, gerenciador de endereços, gerente de entidades e gerenciador de provisionamento. A função (ativa ou backup/inativa) dos microsserviços principais em um cluster de carga de trabalho pode ser transferida usando o comando de alternância gracioso do utilitário.
- CLI e gerenciamento de configuração
- Operador de APM
- DBSync
- Gerente de Entidade
- Gerenciador de endereços
- Gerente de provisionamento
CLI e gerenciamento de configuração
A interface de usuário (MGMT) é uma versão conteinerizada do processo de gerenciamento do Junos OS. Com essa interface, você pode usar a mesma estrutura de CLI que o Junos OS para configuração e monitoramento. O MGMT também fornece uma interface que permite gerenciar remotamente o APM.
O APM executa as seguintes tarefas:
-
Carrega a configuração inicial do APM do serviço MGMT no banco de dados antes que outros componentes do APM possam prosseguir para seu estado de tempo de execução.
-
Traduz comandos e configurações em ações e parâmetros que os microsserviços do APM entendem.
-
Registra a configuração inicial e as alterações subsequentes no banco de dados para persistência. Ele notifica os componentes do APM sobre quaisquer alterações.
-
Sincroniza as alterações de configuração confirmadas com a instância do MGMT no cluster de carga de trabalho de peer (usado apenas para várias configurações geográficas).
Operador de APM
O microsserviço Operador do APM coleta periodicamente dados de integridade para os microsserviços do APM. Em um ambiente de várias geografias, o Operador do APM coordena a função (ativa ou backup/inativa) dos serviços principais em cada cluster de carga de trabalho. Os operadores do APM (há um em cada cluster de carga de trabalho) se comunicam entre si pela rede entre clusters e por um backup (rede fora de banda) para coordenar a função dos serviços principais e também para retransmitir a integridade do pod de cada cluster de carga de trabalho. O microsserviço Operador do APM consiste em um pod do gerenciador de estado e um pod do controlador.
DBSync
O microsserviço DBSync mantém a sincronização entre os clusters de carga de trabalho de determinados estados persistentes armazenados no banco de dados de cada cluster de carga de trabalho. Os microsserviços DBSync se comunicam entre si pela rede entre clusters.
Gerente de Entidade
O gerenciador de entidades coordena as operações de outros componentes funcionais, que afetam o estado da entidade.
Para cada BNG sob gestão, o gerente de entidades rastreia as seguintes informações:
-
O endereço BNG, que é o endereço de transporte do BNG que hospeda pools gerenciados.
-
Uma lista dos domínios do pool que estão sendo gerenciados.
Um domínio de pool representa um pool de endereços vinculado no BNG. Para cada domínio de pool, o gerenciador de entidades rastreia as seguintes informações:
-
Nome de domínio do pool — Uma string definida pelo usuário que identifica o pool gerenciado para o BNG. Cada nome de domínio do pool deve ser exclusivo para esse BNG. Isso significa que o nome de domínio do pool atua efetivamente como uma chave; Às vezes, ela é chamada de chave de domínio do pool. Uma cadeia de caracteres definida pelo usuário construída pela entidade. Para BNG, a cadeia de caracteres consiste no nome do perfil de domínio vinculado ao nome da instância de roteamento. Para o Controlador BNG CUPS, a cadeia de caracteres consiste no nome do perfil de domínio vinculado ao nome do grupo de assinantes e ao nome da instância de roteamento.
-
O APM usa o formato pool-domain-name-sequence-number para nomear os pools que ele cria. O sequence-number tem pelo menos 4 dígitos; se o valor for menor que 1.000, o número de sequência é preenchido com 0 à esquerda. Portanto, 0001, 0999, 1000 213339 são números de sequência válidos. Por exemplo, se o nome de um domínio de pool for test-pd, o APM nomeará o primeiro pool test-pd. Ele nomeia os pools subsequentes test-pd-0000, test-pd-0001 e assim por diante.
-
Prefixos — Uma lista ordenada dos prefixos que compõem o domínio do pool.
O gerenciador de entidades coleta várias estatísticas voláteis para várias operações (última descoberta, última alocação, última recuperação e assim por diante) no domínio do pool. As estatísticas incluem as contagens de alarmes, o número de pools, seus prefixos associados e os carimbos de data/hora. Você pode exibir essas estatísticas com comandos do APM show , como show apm entity.
O gerenciador de entidades solicita um novo prefixo para um domínio de pool do gerenciador de endereços quando o gerenciador de provisionamento retransmite o alarme de repartição do BNG para o gerenciador de entidades.
A solicitação de prefixo inclui as seguintes informações:
-
Família de endereços — atualmente oferece suporte a IPv4
-
Chave de alocação — o endereço IP e o domínio do pool do BNG gerenciado
-
Comprimento do prefixo solicitado — O tamanho do prefixo que você deseja alocar de uma partição para um domínio de pool.
Posteriormente, o gerente de entidades tenta provisionar o(s) prefixo(s) alocado(s) para o pool de endereços do BNG.
O gerente de entidades inicia um processo para descobrir e reconciliar os domínios do pool BNG (Sincronização) sob gerenciamento quando o gerente de provisionamento notifica o gerente de entidades de que um BNG está acessível. O gerente de provisionamento envia um relatório de acessibilidade ao gerente de entidade sempre que o estado de acessibilidade é alterado. O gerente de entidades solicita a descoberta de todos os domínios de pool gerenciados para esse BNG.
O processo de descoberta usa a interface de provisionamento para localizar os domínios do pool e as informações do pool associadas, conforme conhecido pelo BNG. No final do processo de descoberta, o APM e o BNG têm os mesmos domínios de pool e prefixos de pool alocados.
Se as informações descobertas não corresponderem às informações existentes, o APM atualizará seus bancos de dados com as informações de partição para domínios de pool (para corresponder ao BNG). Se o APM descobrir um conflito durante a atualização, ele sinalizará o conflito como um aviso no log.
Gerenciador de endereços
O gerenciador de endereços usa um algoritmo VLSM para subdividir os prefixos raiz nas partições do pool de endereços em subprefixos menores até o valor que você configurou para cada prefixo max-prefix-len raiz. Durante a repartição, o gerenciador de endereços corresponde a uma solicitação de um prefixo de tamanho apropriado a uma partição e a um prefixo raiz. O APM aloca um subprefixo livre do prefixo raiz para atender ao evento de repartição.
O gerenciador de endereços registra uma mensagem de aviso se a porcentagem de endereços livres em uma partição cair abaixo do free-prefix-utilization limite. O cruzamento desse limite indica que a partição corre o risco de ficar sem endereços porque alocou muitos endereços.
Ao configurar o APM, você atribui prefixos raiz a uma partição. O gerenciador de endereços distribui prefixos de apenas uma única partição para qualquer domínio. Cada partição representa um contexto de alocação. O gerenciador de endereços usa o viés que você configura para o domínio para selecionar a partição da qual ele subdivide prefixos para alocação ao domínio.
Ao adicionar um prefixo raiz a uma partição, verifique se ele se encaixa nos limites mínimo e máximo de comprimento de prefixo especificados para essa partição:
-
O
min-prefix-lenvalor é o prefixo raiz válido mais curto. -
O
max-prefix-lenvalor é o prefixo raiz válido mais longo.
Assim, min-prefix-len <= comprimento do prefixo raiz <= max-prefix-len.
Por exemplo, se min-prefix-len for 20 e max-prefix-len for 24, você poderá adicionar um prefixo raiz com comprimentos de prefixo de /20, /21, /22, /23 ou /24.
Quanto menor o comprimento do prefixo, mais endereços de host individuais estão disponíveis na sub-rede. Quanto maior o comprimento do prefixo, menos endereços de host individuais disponíveis na sub-rede. Por exemplo:
-
Um comprimento de prefixo de /20 fornece 4.094 endereços de host utilizáveis.
-
Um comprimento de prefixo de /24 fornece 254 endereços de host utilizáveis.
Se você configurar um prefixo raiz que esteja fora dos limites especificados, o APM não o adicionará à partição.
Subdivisão de prefixo
Os objetivos da subdivisão de prefixo permitem que o APM compartilhe um prefixo raiz entre vários domínios e permita que os domínios cresçam em incrementos menores. O gerenciador de endereços usa um algoritmo VLSM para subdividir prefixos raiz em uma partição durante a configuração. Cada subdivisão é uma sub-rede (sub-rede).
Você pode controlar a profundidade com que o gerenciador de endereços subdivide um prefixo raiz especificando o comprimento máximo permitido do prefixo. O valor de max-prefix-length é o prefixo mais longo permitido para uma sub-rede. Consequentemente, essa configuração determina o número mínimo de endereços de host que um prefixo alocado deve fornecer.
Alocação de prefixo
O gerenciador de endereços pode alocar qualquer prefixo específico para apenas um domínio. A alocação de prefixo depende das informações de viés do domínio e do tamanho do prefixo solicitado.
O gerenciador de endereços faz uma tentativa de melhor esforço para corresponder ao tamanho do prefixo solicitado (preferred-prefix-len) quando aloca um prefixo. A partição pode não ter nenhum prefixo restante que corresponda ao comprimento solicitado. Por exemplo, quando o gerenciador de endereços aloca um prefixo superior a um pool, ele também aloca todos os seus prefixos subordinados ao pool.
VLSM
O VLSM cria uma hierarquia de sub-redes a partir de um prefixo raiz. Ele subdivide o prefixo raiz adicionando bits ao comprimento do prefixo. Cada bit adicionado ao comprimento do prefixo cria outro nível subordinado de sub-redes com a seguinte propriedade:
-
Cada nível tem o dobro de sub-redes que o próximo nível superior.
-
Cada nível tem apenas metade dos endereços de host por sub-rede que o próximo nível superior.
Cada prefixo raiz e suas hierarquias de sub-rede associadas constituem uma árvore de prefixos. Uma partição, portanto, consiste em uma coleção de árvores de prefixo. O gerenciador de endereços pode alocar apenas um prefixo que se encaixe em algum lugar dentro de uma dessas árvores de prefixo.
Os prefixos podem estar em um dos seguintes estados:
-
Disponível — O prefixo está disponível para alocação a um domínio.
-
Alocado — O prefixo já está alocado a um domínio e uma entidade.
Exemplo de VLSM
A Figura 4 mostra uma hierarquia para o prefixo raiz 192.0.2.0/24 no teste de partição 1. Você pode ver que o número de sub-redes dobra para cada bit adicionado ao comprimento do prefixo, de uma sub-rede para /24 para oito sub-redes para /27. O número de endereços utilizáveis por sub-rede é reduzido pela metade para cada bit de comprimento de prefixo adicional, de 254 endereços para /24 para 30 endereços para /27.
Cada bloco de prefixo no diagrama mostra endereços utilizáveis :
Endereços utilizáveis = Número total de endereços – 2Os dois endereços excluídos correspondem ao endereço mais baixo (o endereço de rede) e ao endereço mais alto (o endereço multicast).
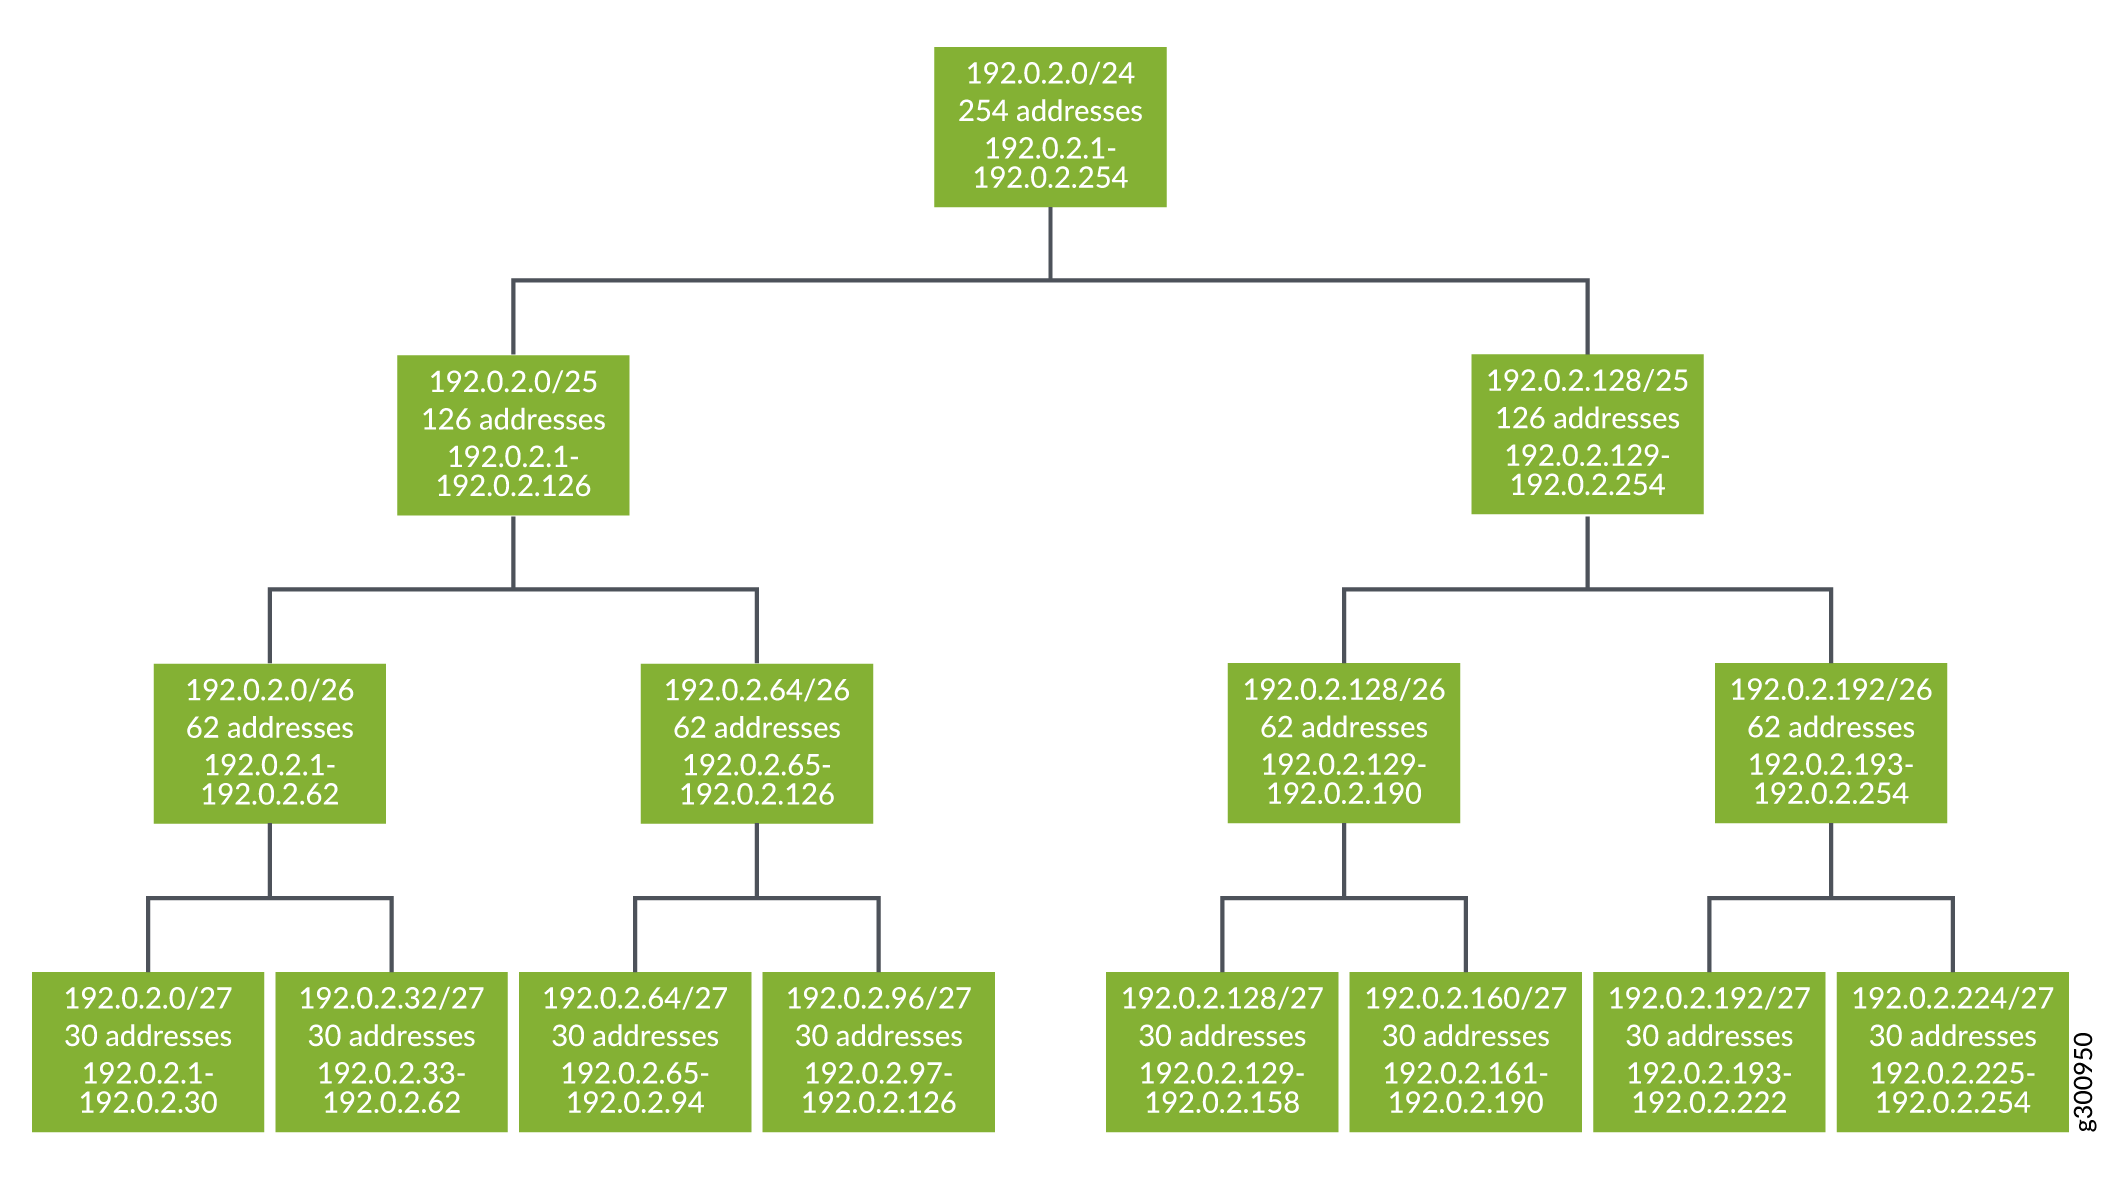 de hierarquia de sub-rede VLSM
Considere o seguinte cenário com esta árvore de prefixo raiz:
-
O gerenciador de endereços recebe uma solicitação de alocação com um comprimento de prefixo preferencial de 25.
-
O gerenciador de endereços procura um prefixo /25 que inclua o endereço. 192.0.2.0/25 correspondências e será selecionado se estiver disponível.
O que acontece se 192.0.2.0/25 não estiver disponível? Isso significa que 192.0.2.0/24 também não está disponível. O gerenciador de endereços procura outro prefixo /25.
O gerenciador de endereços seleciona 192.0.2.128/25 se estiver disponível. Se esse prefixo não estiver disponível, o gerenciador de endereços tentará alocar um prefixo /25 de um prefixo raiz diferente.
Gerente de provisionamento
O gerenciador de provisionamento consiste em processos de trabalho que gerenciam as seguintes operações de provisionamento:
-
Descoberta — sincroniza os domínios do pool e as informações do pool associadas entre o APM e um BNG. No final do processo de descoberta, o APM e o BNG concordam com a lista de domínios de pool e prefixos de pool alocados.
Comportamento do APM — o APM reconcilia seus domínios de pool com a lista do BNG de modo que a lista do APM corresponda à lista do BNG. Os prefixos de pool para domínios que são excluídos durante a reconciliação têm seus prefixos de pool associados retornados à partição original.
O gerenciador de provisionamento executa a descoberta sempre que o APM estabelece uma conexão com o BNG gerenciado, incluindo uma conexão restabelecida após uma falha de conexão. Enquanto a conexão estiver inativa, um administrador poderá alterar a configuração no BNG. O APM se ajusta adequadamente se detectar uma alteração durante a descoberta subsequente.
-
Provisionamento — provisiona e desprovisiona prefixos em um BNG gerenciado. Enquanto o gerenciador de endereços gerencia a alocação de prefixos, o gerenciador de provisionamento se comunica com o BNG para provisionar o pool de endereços.
Quando a conexão é restaurada, o gerente de provisionamento notifica o gerente de entidades de que o BNG está acessível. O gerente de entidades solicita que o gerente de provisionamento inicie o processo de sincronização.
Como funciona a recuperação de prefixo
A recuperação de endereços no BNG recupera os prefixos provisionados subutilizados dos pools de endereços do dispositivo e retorna os prefixos para o pool centralizado do APM. O APM pode então realocar esses prefixos conforme necessário para outros pools que estão se aproximando do esgotamento de endereços. Isso significa que a distribuição de prefixos se ajusta continuamente para maximizar a utilização e a eficiência do espaço de endereço.
A recuperação é o processo de recuperação de prefixos de pool do domínio de pool de um BNG quando o BNG tem um excedente de endereços gratuitos. Você define o valor do limite de recuperação na configuração do perfil de domínio do pool. Em seguida, você faz referência ao perfil de domínio do pool na configuração da entidade no APM.
O BNG monitora a contagem de endereços livres para cada um de seus domínios de pool. Quando a contagem de endereços livres atinge o limite de recuperação, o BNG é considerado como tendo um excedente de endereços. O BNG envia um alarme de recuperação ao APM com informações que identificam um pool sugerido a ser recuperado. O alarme de recuperação aciona o processo de recuperação automática. Como alternativa, você pode iniciar um processo de recuperação manual.
A recuperação consiste em drenar um pool e, em seguida, recuperar os prefixos do pool, conforme explicado aqui:
-
Quando o APM inicia uma drenagem, ele envia uma mensagem ao dispositivo para começar a drenar ativamente a piscina. Isso significa que nenhum novo assinante é alocado desse pool. Para assinantes do modelo de acesso baseado em conexão (por exemplo, PPP), um dreno ativo aciona um logout imediato e uma reconexão. Para assinantes baseados em leasing, um dreno ativo faz com que a renovação de locação seja rejeitada. Para ambos os modelos, o resultado líquido é que o assinante se reconecta, mas recebe um endereço de outro pool no domínio.
-
O pool é completamente drenado quando não há assinantes usando um endereço no pool. Todos os endereços nesse pool são gratuitos. O BNG envia uma mensagem de alarme de drenagem do pool para o APM.
O APM pode executar a recuperação de endereços por um dos seguintes métodos:
-
Automático — Você pode configurar a recuperação para ser um processo totalmente automático que ocorre quando o APM recebe um alarme de recuperação ou drenagem do pool. Você pode especificar o processo para começar imediatamente, ou para ocorrer apenas durante uma janela de tempo específica, ou para aguardar um período de tempo antes de agir no alarme.
-
Manual — Você usa
showcomandos para exibir os alarmes para pools individuais no BNG. Em seguida, você emiterequest apmcomandos para drenar endereços de um pool, desprovisionar o pool drenado e recuperar seus endereços.
- Recuperação automática de prefixos
- Liberando prefixos alocados para uma entidade
- Recuperação manual de endereços
- Carimbos de data e hora
Recuperação automática de prefixos
Você pode habilitar o APM para lidar automaticamente com a tarefa de recuperação. Você pode configurar a pool-domain-profile recuperação automática no atribuído à entidade, conforme configurado na entity-match instrução.
Quando você habilita a recuperação automática, estas ações ocorrem:
-
O APM responde aos alarmes de recuperação de domínio enviados pela entidade. O alarme de recuperação contém um nome de pool sugerido para recuperar.
-
O APM responde ao alarme de recuperação instruindo a entidade a colocar um dreno ativo no pool. Quando o pool tiver sido completamente drenado (sem alocações de endereço pendentes do pool), a entidade gerará um alarme de drenagem do pool de domínio.
-
O APM responde ao alarme de drenagem do pool instruindo a entidade a excluir o pool; O APM retorna o prefixo do pool para a partição da qual ele foi alocado.
-
Depois que o prefixo é retornado à partição, ele fica disponível para outras entidades que geram alarmes de distribuição de domínio.
A recuperação automática permite limitar o número de endereços não utilizados mantidos na entidade. Como o processo de recuperação automática envolve um dreno ativo que potencialmente afeta o serviço, você pode configurar o APM para iniciar a recuperação automática apenas durante uma janela de manutenção configurada.
Liberando prefixos alocados para uma entidade
Caso uma entidade de rede falhe e não consiga se reconectar ao APM para permitir que qualquer prefixo de pool alocado seja recuperado para suas partições de origem, você poderá usar o request apm release entity system-id comando. Esse comando desaloca todos os prefixos e domínios de pool associados a uma entidade de rede. Você não poderá usar o request apm release entity system-id comando se o estado do APMi da entidade for reachable.
Use estas etapas para liberar prefixos de uma entidade inacessível.
- Use o
show apm entity system idroot@jnpr-apm-mgmt> show apm entity id yarmouth pool-domain iroh-default Entity Statistics: Entity ID: yarmouth APMi Ver : 1 Name : yarmouth Status : reachable Pool Domain Statistics: Pool Domain : iroh-default Source Partition: westford Free Addresses : 253 Pools : 3 Thresholds: Apportion : 200 Reclamation: 457 Events: Last Discovery : 2023-09-22T12:55:08Z Last Allocation : 2023-09-22T12:55:15Z Last Reclamation: - Allocations : 3 Reclamations : 0 Alarms: Apportion : 3 Reclamation : 0 Pool-drained: 0 Abatement : 0 Pool Prefix Total Addrs Used Addrs iroh-default 192.168.0.0/24 255 255 iroh-default-0000 192.168.1.0/24 255 255 iroh-default-0001 192.168.2.0/24 255 2 -
O
request apm release entity system idcomando não é bem-sucedido quando a entidade está acessível.root@jnpr-apm-mgmt> request apm release entity yarmouth Response error: Entity yarmouth is still connected..release request is ignored
-
Insira o
show apm entitypara ver se a entidade está inacessível.root@jnpr-apm-mgmt> show apm entity Entity ID APMi Ver Name Status Pool Domains yarmouth 1 yarmouth unreachable 1
- Como a entidade na Etapa 3 está inacessível, você pode inserir o comando para iniciar a
request apm release entity system-idroot@jnpr-apm-mgmt> request apm release entity yarmouth Released Prefix Destination Partition 192.168.0.0/24 westford 192.168.1.0/24 westford 192.168.2.0/24 westford
Recuperação manual de endereços
A recuperação manual oferece controle refinado. A recuperação manual exige que você monitore de perto os domínios do pool e os pools de endereços em seus BNGs gerenciados.
- Use o
show apm alarmscomando para exibir todos os alarmes pendentes recebidos do BNG. A saída exibe os nomes dos pools com o status doreclaimalarme.root@jnpr-apm-mgmt> show apm alarms Entity Pool Domain Alarm Info Age 10.4.4.108 vks009-default reclaim vks009-default-0005 2:33:15 10.2.1.1 alpha-drop reclaim alpha-drop-0000 3 days, 15:20:01 10.3.23.10 feeder-default apportion - 0:0:10 152.13.5.5 azimuth-ri2 pool-drained azimuth-ri2-0007 0:0:21
O
reclaimalarme significa que o domínio do pool tem um excedente de endereços. OInfocampo contém o nome de um pool que o BNG recomenda para recuperação. Um alarme de recuperação não significa que a piscina tenha um conjunto de drenos ativo. Se um dreno não estiver no lugar na piscina, a piscina ainda poderá alocar endereços. - Emita o
request apm draincomando para começar a drenar a piscina.root@jnpr-apm-mgmt> request apm drain entity 10.2.1.1 pool-domain alpha-drop pool alpha-drop-0000
Observação:Você pode remover um dreno que você iniciou emitindo o
request apm activatecomando. - Use o
show apm alarmscomando para ver se o pool foi drenado. O status do alarme exibe opool-drainedstatus. - Emita o comando para iniciar a
request apm reclaimrecuperação. O APM desprovisiona o pool e retorna os endereços para a partição de origem para realocação.root@jnpr-apm-mgmt> request apm reclaim entity 10.2.1.1 pool-domain pool alpha-drop-0000
Ao escolher a recuperação manual, tenha cuidado ao escolher o pool a ser recuperado. Aqui estão algumas das considerações para escolher um pool para recuperar.
-
Ao drenar um pool, você deve acomodar os assinantes que usam esses endereços em outros pools no domínio do pool. Deve haver endereços livres suficientes nos outros pools (no domínio) para absorver esses assinantes. Portanto, o número de endereços livres no domínio do pool deve ser maior do que o número de endereços usados no pool que você drena:
(endereços livres de domínio do pool) –(endereços gratuitos do pool de drenagem) > (endereços usados do pool de drenagem)
-
Ao drenar um pool, você não deve deixar o domínio do pool em perigo imediato de ficar sem endereços gratuitos. Se a contagem de endereços livres no domínio ficar abaixo do limite de aparte, ela acionará um alarme de aporção que resultará no provisionamento de APM de mais endereços para o pool. Em outras palavras, tente não iniciar uma drenagem em uma piscina, a menos que a seguinte desigualdade seja verdadeira:
(endereços livres de domínio do pool) – (endereços totais do pool de drenagem) > (limite de repartição)
Carimbos de data e hora
Use o show apm entity comando para monitorar as operações de recuperação do APM. A saída do comando mostra carimbos de data/hora para os últimos eventos de descoberta, última alocação e última recuperação quando você exibe estatísticas para um roteador ou um domínio de pool específico. Os carimbos de data/hora estão no formato ISO-8601 com um relógio de 24 horas:
YYYY-MM-DDThh:mm:ssZ
-
T é o delimitador entre a data e a hora.
-
Z indica que a hora está no fuso horário UTC. Se a hora do roteador usar um fuso horário diferente, o formato mostrará o deslocamento do UTC para identificar o fuso horário.
-
Os fusos horários a oeste do UTC têm um deslocamento negativo, designado por –hh:mm.
-
Os fusos horários a leste do UTC têm um deslocamento positivo designado por +hh:mm.
Por exemplo, os seguintes carimbos de data/hora mostram a mesma hora, assumindo a hora padrão:
-
2020–03–20T15:10:25Z (Londres)
-
2020–03–20T10:10:25-05:00 (Nova Iorque)
-
2020–03–20T16:10:25+01:00 (Paris)
-
2020–03–20T23:10:25+08:00 (Pequim)
APM e Kubernetes
O APM opera em um ambiente de cluster Kubernetes. O APM é um aplicativo conteinerizado, em que o Kubernetes é o orquestrador dos contêineres. Ele agrupa contêineres em unidades lógicas (pods) que simplificam o gerenciamento. O utilitário APM e a CLI simplificam as interações com o Kubernetes.
Com o Kubernetes, você pode reiniciar automaticamente os microsserviços de APM. Como o Kubernetes implanta os microsserviços como conjuntos de réplicas, se ocorrer uma falha de pod de microsserviço, o pod será reiniciado automaticamente.
A replicação fornece redundância de banco de dados. A instância do banco de dados primário é duplicada para uma instância de banco de dados de réplica. Cada instância é um pod separado. Um número ímpar de instâncias sentinela de banco de dados monitora a instância de banco de dados primária e de réplica. Quando um sentinela detecta uma falha da instância primária, a maioria dos sentinelas deve concordar. Em seguida, a maioria dos sentinelas deve eleger a instância de réplica para promover à função principal. Se a instância primária anterior se recuperar, ela assumirá a função de uma instância de réplica.
Objetos do Kubernetes provisionados por APM
O APM cria os seguintes objetos do Kubernetes durante o início ou a implantação. O APM usa esses objetos em todo o seu ciclo de vida. Os objetos são removidos em apm stop.
-
Namespace — cluster virtual de máquinas de nó que estão executando o APM. Todos os objetos do APM são isolados no jnpr-apm.
-
Serviços de balanceamento de carga — os objetos são criados no momento da configuração para obter o endereço IP externo atribuído pelo balanceador de carga do cluster. Os serviços externos fora do cluster usam esses endereços IP externos para iniciar a comunicação com o APM. O cluster deve dar suporte ao MetalLB como o balanceador de carga de rede.
-
ConfigMap — Armazena o arquivo de configuração para o servidor de banco de dados (redis.conf) e um arquivo de configuração inicial (juniper.conf) para o MGMT.
-
PersistentVolumeClaims — Para contêineres que têm requisitos de armazenamento dinâmico de dados, esse objeto inclui MGMT.
-
Segredos — Armazena chaves e certificados que você precisa para proteger o APMi.
-
CustomResources — Um recurso personalizado (OperatingRole) é usado pelo APM para gerenciar a função dos microsserviços principais em cada cluster de carga de trabalho.
Arquivamento automático da configuração do APM
O APM usa um arquivo de configuração inicial quando é iniciado e implantado pela primeira vez. O arquivo de configuração pode ser o arquivo de configuração padrão de fábrica ou pode ser um arquivo de configuração fornecido por você durante a instalação. Esse arquivo de configuração inicial é armazenado no repositório de cluster do host de salto. Depois que uma alteração é confirmada na configuração, o arquivo de configuração inicial usado durante o início e a distribuição pode ser atualizado quando você executa um comando de script do utilitário APM save-config .
Usando o recurso de arquivamento automático, o APM pode ser configurado para arquivar automaticamente uma cópia de uma configuração confirmada em um servidor de arquivos externo. Toda vez que a configuração é alterada e confirmada, o APM transfere uma cópia do arquivo de configuração confirmado para o servidor de arquivos externo.
Você configura o arquivamento automático do arquivo de configuração por meio do setup comando. Esse é o mesmo setup comando que você usa quando configura inicialmente o APM.
Se você não configurou inicialmente o arquivamento automático durante a instalação e deseja salvar automaticamente as alterações de configuração em um arquivo de configuração externo, execute o seguinte:
-
Execute o comando (para obter detalhes, consulte o Guia de Instalação do
setupGerenciador de Pool de Endereços). Durante o processo de instalação, configure o seguinte:-
Configurações de reversão de cópia de arquivamento de configuração — Enter True para arquivar os arquivos de configuração de reversão.
-
Config Archival retain source filename — Enter True para copiar a configuração file usando o file file armazenado no sistema de arquivos do microsserviço de gerenciamento (por exemplo, juniper.conf.gz). Se você inserir False, o nome do arquivo de configuração arquivado será anexado com o prefixo apm_<date-stamp>_<time-stamp>_.
-
Config Archival secret — Digite o nome do segredo do Kubernetes no namespace do APM que contém os dados da chave privada SSH.
Se você não fornecer um segredo, será solicitado um arquivo de chave SSH:
-
Config Archival ssh-key — Digite o nome do arquivo de chave privada SSH.
-
-
URL scp do Config Archival — Insira o URL do Secure Copy Protocol (SCP) do servidor onde o arquivo de configuração será arquivado. O URL deve estar no formato
scp://user-login@server-fqdn:server-port/absolute-file-path.Observação:O número da porta do servidor (
server-port) é opcional.
-
-
Se o APM já estiver em execução, execute o
rolloutcomando para atualizar o microsserviço de gerenciamento .
Use o APM com redundância geográfica múltipla
O APM pode ser configurado para operar em um ambiente de várias geografias. Uma configuração de várias geografias melhora a disponibilidade do APM. Nesse tipo de configuração, se o data center em uma geografia sofrer uma falha total, o APM poderá manter seu estado e retomar as operações na outra geografia.
O Kubernetes aumenta a escalabilidade, a eficiência operacional e a confiabilidade da solução. A modularidade de uma nuvem Kubernetes permite que as arquiteturas de cluster tenham redundância incomparável. Mesmo as arquiteturas de cluster mais redundantes são suscetíveis a eventos como desastres naturais ou ataques cibernéticos que podem ter como alvo um local ou região específica. Uma configuração de geografia múltipla atenua essas suscetibilidades.
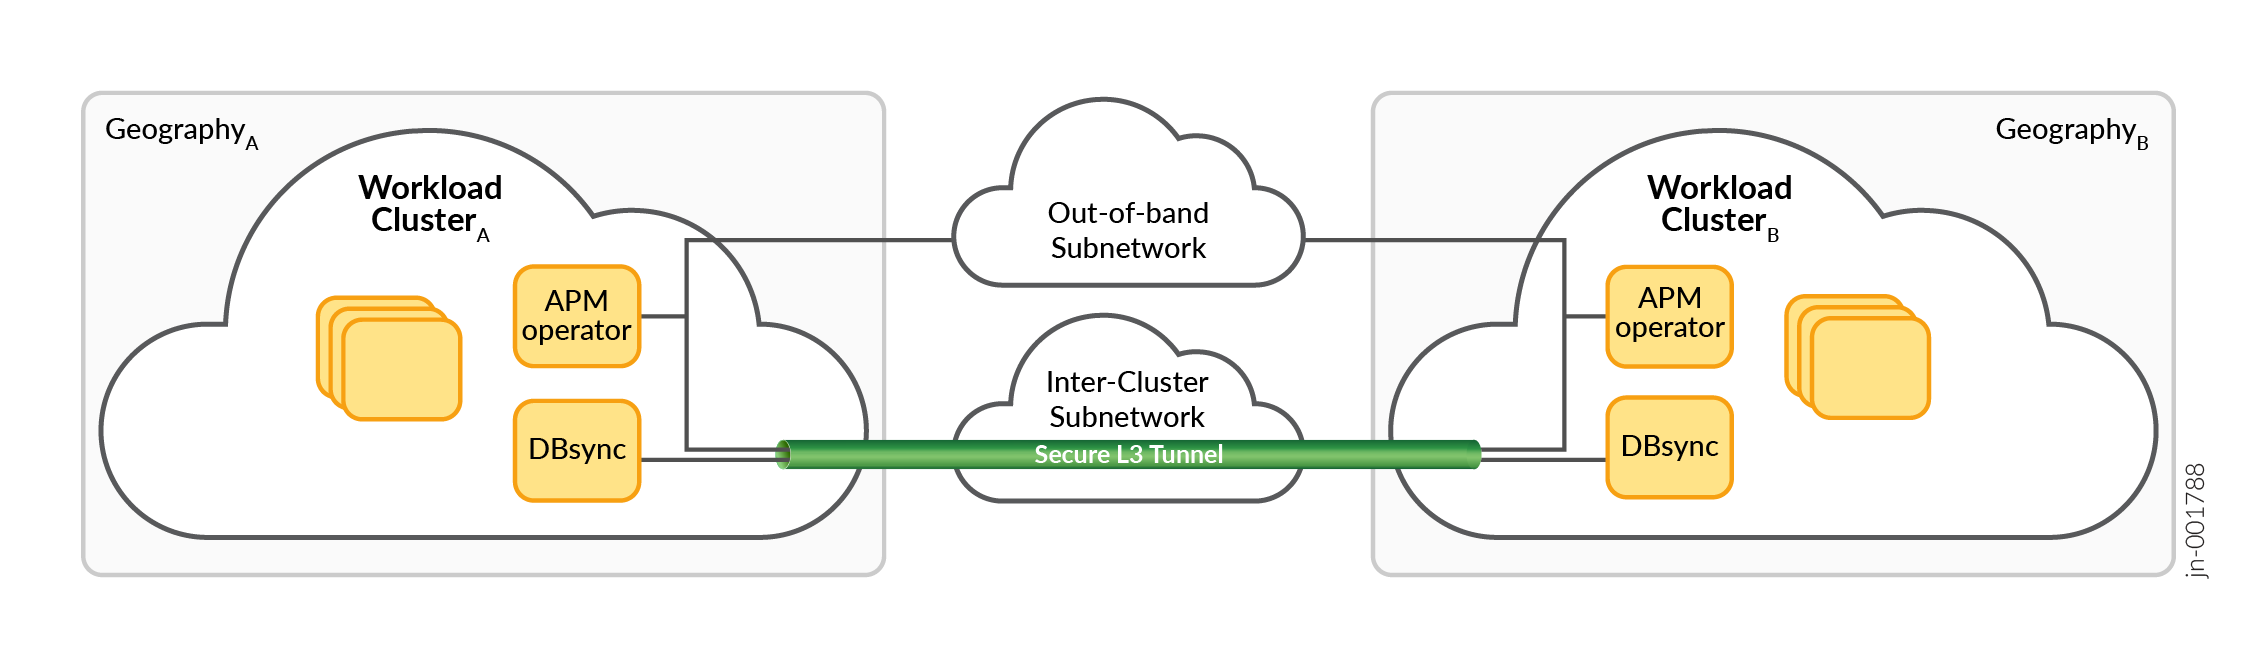
A Figura 5 ilustra a conectividade entre geografias em uma configuração de várias geografias.
 geográficas do APM
Em uma implantação de dois clusters de geografia múltipla, existe um cluster Kubernetes em cada geografia. Cada cluster atua como um cluster de carga de trabalho capaz de agendar cargas de trabalho de aplicativos. As redes internas (overlay) do cluster de cada cluster de carga de trabalho são conectadas por um túnel IPSec através do uso do Submariner. A interconexão das redes overlay dos clusters de carga de trabalho permite a descoberta de serviços entre geografias, o que permite que o aplicativo exiba o domínio de comunicação dos dois clusters de carga de trabalho como um grande domínio de comunicação. Isso elimina as complexidades de expor endereços roteáveis externamente e proteger conexões entre os microsserviços do aplicativo.
O APM é implantado nos dois clusters de carga de trabalho em pares de microsserviços. Cada microsserviço em um cluster de carga de trabalho tem um gêmeo no outro cluster de carga de trabalho. Os microsserviços envolvidos na replicação de estado ou no monitoramento e controle de cluster são implantados como pares ativos/ativos (por exemplo, microsserviços dbsync, redis e apm-operator). Os outros microsserviços são implantados como pares ativos/de backup (inativos) (por exemplo, microsserviços de gerenciamento, addrman, entman e provman). Ao implantar os microsserviços em cada cluster de carga de trabalho, os recursos de cluster têm a garantia de serem reservados e o microsserviço de backup tem tudo o que precisa para fazer a transição para um estado ativo. Os serviços principais do APM (microsserviços de gerenciamento, addrman, entman e provman) são ativados atomicamente em um cluster de carga de trabalho. Na distribuição inicial, os serviços principais são ativados no cluster preferencial (estabelecido durante a instalação). Um comando utilitário é usado para alternar os serviços principais. Durante a alternância, o sistema tenta fazer a transição dos serviços principais ativos para um estado de backup (inativo) antes de ativar os serviços principais no outro cluster de carga de trabalho.
Os serviços principais arquivam seu estado na instância de banco de dados local do Redis. Usando o túnel seguro, o microsserviço dbsync replica seu estado de banco de dados relevante para seu microsserviço dbsync par na geografia remota. O microsserviço dbsync peer atualiza a instância do banco de dados Redis na geografia remota.
A configuração do sistema é replicada entre os pods de microsserviço de gerenciamento do APM. As confirmações feitas na configuração no pod de gerenciamento ativo do APM são replicadas para o pod de gerenciamento do APM de backup por meio do scp.
A Figura 6 mostra o APM em uma configuração de várias geografias.
 de várias geografias
No caso de uma falha de cluster de carga de trabalho, você pode executar o comando switchover do utilitário para ativar os serviços principais inativos na outra geografia. Em qualquer cenário de falha de cluster de carga de trabalho, você deve garantir que o cluster de carga de trabalho tenha realmente falhado e que nenhum dos serviços principais do APM esteja em execução nesse cluster antes de ativar os serviços principais de backup/inativos no cluster de carga de trabalho em execução. Há cenários em que os serviços principais estão ativos em ambos os clusters de carga de trabalho. Para atenuar esses cenários, um número de geração é mantido para cada conjunto de serviços principais. O número de geração é incrementado cada vez que os serviços principais fazem a transição de backup/inativo para ativo.
O microsserviço apm-operator coordena todas as atividades de comutação no sistema e mantém números de geração para os serviços principais em seu cluster local. Todos os serviços principais são inicializados em um estado de backup/dormente. O microsserviço apm-operator é o árbitro final na elevação dos serviços principais a um papel ativo. O microsserviço apm-operator usa o número de geração para resolver quaisquer ambiguidades sobre qual conjunto de serviços principais ativar.
Considere o cenário em que um cluster de carga de trabalho falha (por exemplo, uma perda de energia do data center) e você ativa os serviços principais no cluster de carga de trabalho sobrevivente. Então, algum tempo depois, a energia é restaurada para o data center com falha e os serviços principais são reinicializados para um estado de backup/dormente. O par de microsserviços apm-operator troca seus números de geração para confirmar que os serviços principais ativos atuais devem permanecer ativos.
Partições de backup do APM
Como um recurso de prefixo centralizado, o APM pode originar prefixos de pool para várias regiões ou data centers de BNGs. Caso uma região sofra uma falha, o tráfego do assinante é redirecionado para sua região de backup designada. Os BNGs ou planos de usuário BNG da região de backup designada e as partições APM atribuídas verão um aumento nas cargas de assinantes. Supondo que as partições sejam dimensionadas corretamente para a carga de assinantes de sua região, o fluxo repentino de assinantes de backup provavelmente esgotaria a partição da região, resultando em falhas de logon. Você pode configurar uma partição de backup para aliviar esse problema.
Uma partição de backup pode ser associada a uma ou mais partições de origem. Uma partição de origem é a partição de origem da perspectiva da entidade. Todas as solicitações de repartição e recuperação da entidade são feitas em relação à partição de origem. A partição de origem é configurada no BNG sob o system services subscriber-management location comando. No BNG CUPS da Juniper, a origem é configurada sob a dynamic-address-pools sub-rotina do plano de usuário BNG na configuração do controlador BNG CUPS. O APM trata uma partição de origem com uma partição de backup configurada como uma partição de origem estendida. Uma partição de origem pode ter apenas uma partição de backup.
As distribuições de prefixo são tentadas primeiro na partição de origem. Se a partição de origem estiver esgotada e uma partição de backup estiver configurada, a distribuição será tentada na partição de backup. A distribuição nas partições de backup segue o mesmo comportamento das partições de origem.
Para recuperações, o APM deve determinar a qual partição um prefixo recuperado pertence inspecionando os prefixos raiz. Como o APM deve identificar o prefixo raiz correto para recuperação, não pode haver prefixos raiz sobrepostos na origem e em sua partição de backup. A prevenção de sobreposição é rigorosamente imposta por meio da verificação de confirmação.
Depois que os prefixos tiverem sido distribuídos da partição de backup e a partição de origem não estiver mais esgotada, recupere manualmente os pools distribuídos com prefixos da partição de backup. Os assinantes deslocados dos pools de backup durante a drenagem farão login novamente e receberão um endereço de um pool com um prefixo da partição de origem.